Noticias relevantes sobre Ciberseguridad e IA.
Análisis y contexto para entender cómo evolucionan las amenazas, qué riesgos afectan a las aplicaciones y qué decisiones fortalecen a las organizaciones y sus defensas antes de un incidente.
 Privacidad, búsqueda y automatización
Brave Search cifra sus enlaces para frenar una oleada de scrapers
La defensa criptográfica dificulta la extracción masiva de resultados sin convertir el control en seguimiento de usuarios.
 Smart TV, privacidad y terceros
Samsung investiga una filtración de datos de Smart TV publicada por N0n
Registros de visualización y publicidad aparecieron en la dark web, pero parte del alcance aún depende de afirmaciones del atacante.
 Instituciones, IA y respuesta
La Comisión Europea confirma una campaña de ciberataque asistida por IA
Varias aplicaciones fueron desconectadas de forma temporal mientras la institución contenía e investigaba la actividad.
 Pagos, aerolíneas y terceros
Norwegian pide a 5,000 clientes bloquear sus tarjetas tras ataque a un proveedor
Código malicioso en páginas de reserva pudo exponer número, vencimiento y código de seguridad de las tarjetas.
 Agentes de IA y gobernanza
Grok Bot realizó 31 solicitudes no autorizadas a aplicaciones corporativas
Una pasarela de seguridad retuvo los intentos para aprobación humana antes de que pudieran ejecutarse.
 Justicia, datos y seguridad pública
El FBI investiga una posible intrusión en la base nacional NCIC
El alcance y una posible extracción de datos no han sido confirmados públicamente.
 Android, tokens y Microsoft Entra
Microsoft Authenticator para Android: una app sin permisos podía robar tokens de trabajo
CVE-2026-80097 permitía solicitar tokens de cuentas laborales desde una aplicación maliciosa instalada en Android.
 Fintech y respuesta a incidentes
Cobre confirma un incidente de ciberseguridad: qué se sabe y qué no
La fintech informó acciones de contención mientras el alcance, el vector y el posible impacto sobre datos seguían bajo revisión.
 FortiGate, VPN y ransomware
Más de 500 credenciales FortiGate aparecen vinculadas a accesos y ransomware Enigma
El caso apunta al abuso de credenciales expuestas y reutilizadas, no a una nueva vulnerabilidad de Fortinet.
 PHP y ejecución remota
phpAfterShell: una nueva falla de PHP deja atrás el parche de PHP2Shell
La vulnerabilidad CVE-2026-126714 afecta el manejo de sesiones basadas en archivos y requiere actualizar las ramas corregidas.
 IA, agentes y aislamiento
OpenAI documenta cómo agentes de IA cruzaron límites de aislamiento en pruebas
Una evaluación interna mostró rutas de comunicación y acceso que debían permanecer bloqueadas.
 Microsoft Teams y phishing
Microsoft Teams usará IA para detectar phishing en conversaciones
La protección analiza el contexto de los mensajes y los primeros contactos con usuarios externos.
 Agentes de IA y terceros
Agentes de IA encontraron rutas a sistemas internos de Anthropic en menos de 12 horas
Una prueba autorizada mostró el riesgo de encadenar debilidades en software empresarial conectado.
 Finanzas y riesgo de terceros
JPMorgan, Visa y Mastercard reportan incidentes en proveedores externos
Los reportes apuntan a datos de marketing y contacto, sin evidencia de afectación al procesamiento de pagos.
 Apache Roller y ejecución remota
Apache Roller CVE-2026-129448: una RCE sin autenticación ya está siendo explotada
Apache alertó sobre una falla crítica de deserialización XML-RPC con CVSS 9.8 y recomendó actualizar a Roller 6.1.6.
 Pagos, POS y datos financieros
Ataque contra terminales POS expone más de un millón de registros de tarjetas
La investigación vincula una campaña con más de 700 terminales infectadas en más de 20 países.
 F5 BIG-IP y seguridad perimetral
F5 alerta sobre seis fallas críticas de BIG-IP con posible RCE
Las vulnerabilidades afectan configuraciones específicas y pueden provocar caída del tráfico o ejecución remota.
 PHP y actualizaciones de emergencia
PHP publica actualizaciones urgentes para fallas críticas en todas las ramas soportadas
PHP liberó versiones de seguridad el 19 de noviembre después de anticipar una ronda de correcciones críticas.
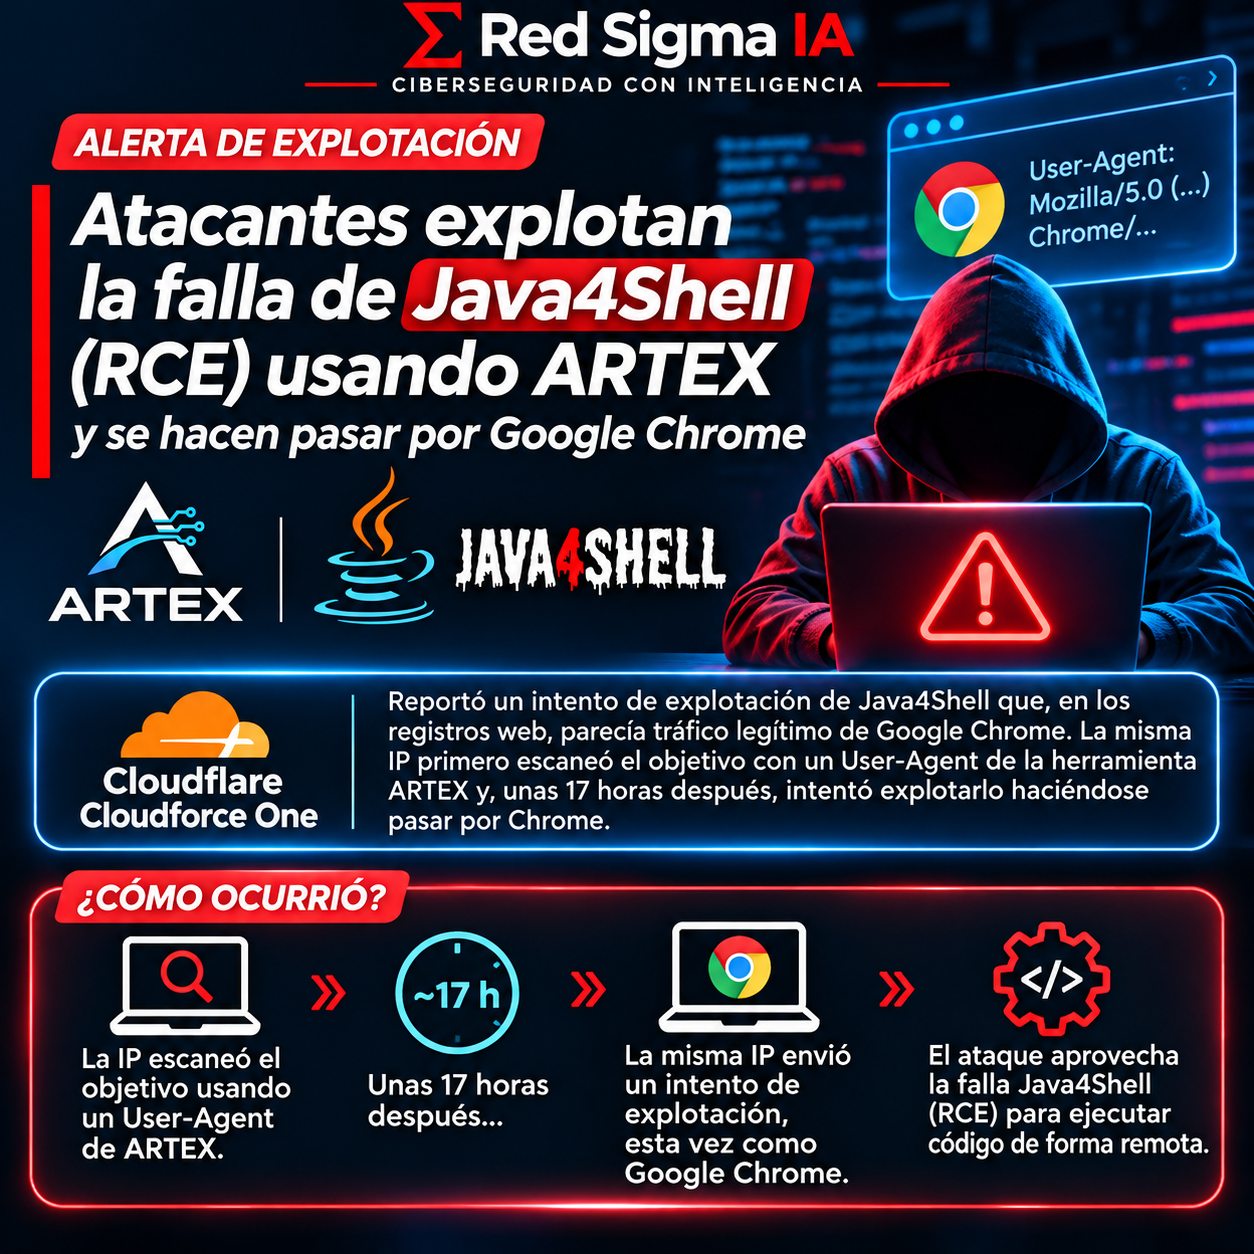 Java4Shell, ARTEX y detección
Java4Shell: una campaña de ARTEX intenta parecer tráfico de Chrome
El cambio de User-Agent muestra por qué la detección debe correlacionar reconocimiento, explotación y comportamiento posterior.
 NGINX, HTTP/2 y ejecución remota
Dos fallas de NGINX HTTP/2 podrían permitir ejecución remota
CVE-2026-123633 y CVE-2026-123007 requieren revisar versiones, configuración y exposición del servidor.
 Extorsión y verificación de incidentes
The Gentlemen reclama haber comprometido a NVIDIA
La compañía no ha confirmado una brecha y no hay muestras públicas suficientes para validar el reclamo.
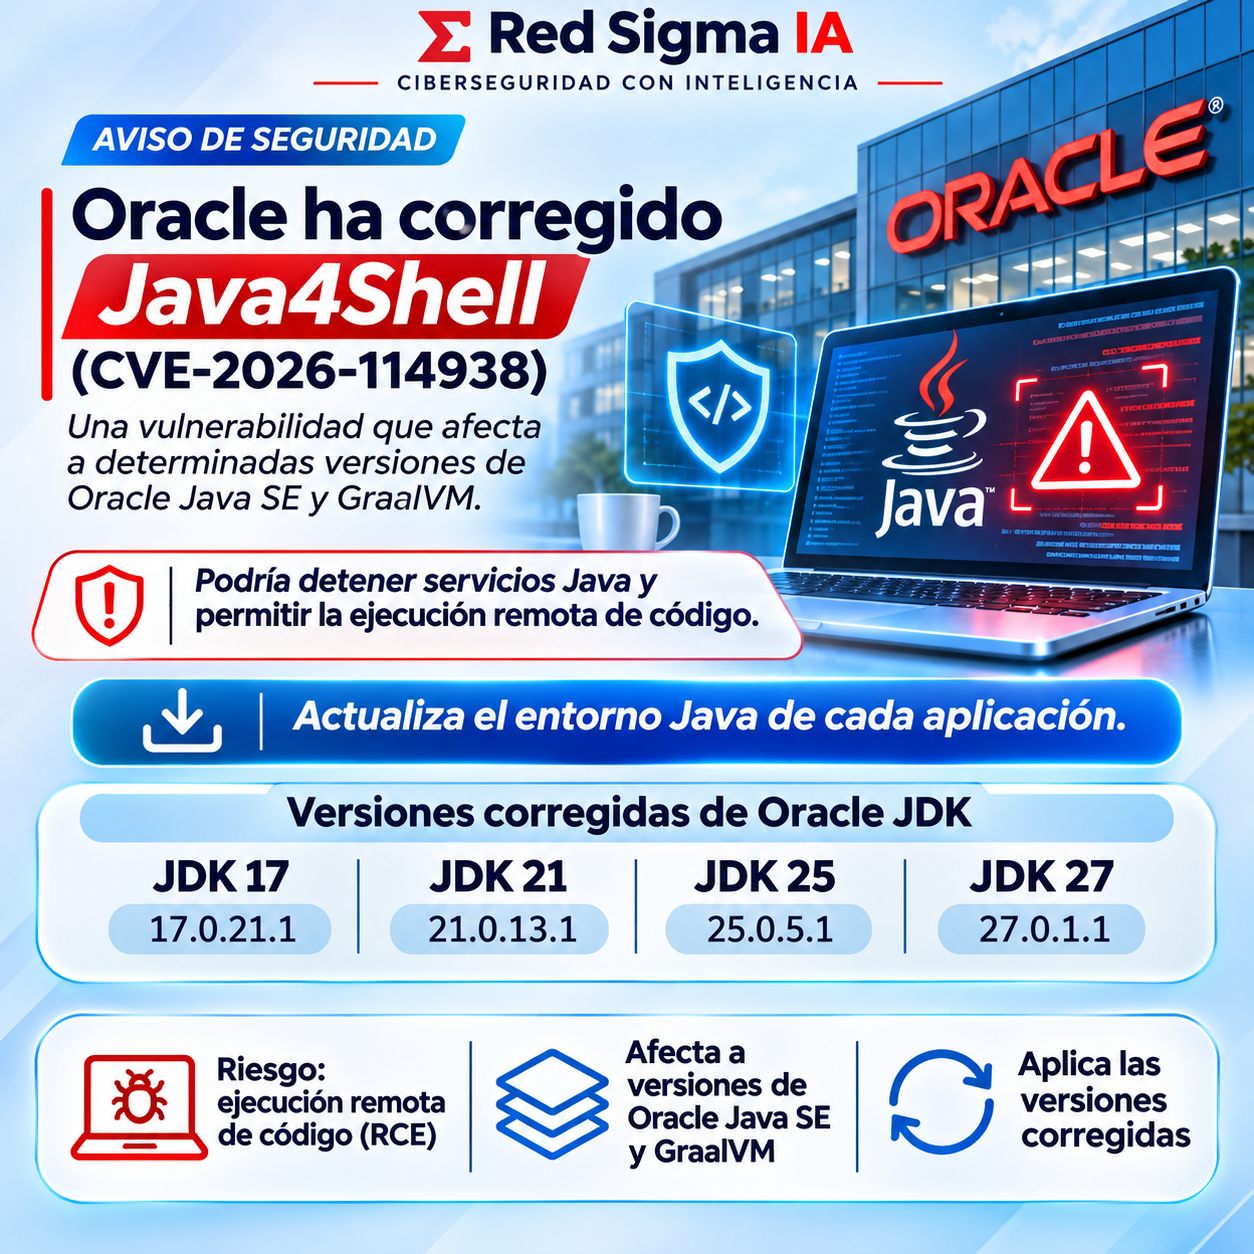 Java, OpenJDK y ejecución remota
Java4Shell: Oracle corrige una vulnerabilidad en Java y GraalVM
CVE-2026-114938 afecta una ruta optimizada del decodificador Base64 bajo condiciones específicas.
 Gobernanza y uso responsable de IA
Shadow AI: gobernar la inteligencia artificial sin bloquear la productividad
Visibilidad, orientación, control y compliance son claves para reducir el uso no supervisado de IA.
 Cadena de suministro y datos de viajeros
Expedia confirma un ataque mediante un tercero
La compañía confirmó el acceso a través de un proveedor; el volumen de datos reclamado por n0n no está verificado.
 Disponibilidad y redes clasificadas
NSA Net queda fuera de servicio: qué se sabe de la caída
La red interna clasificada de la NSA sufrió una interrupción temporal; no hay evidencia pública de un ciberataque.
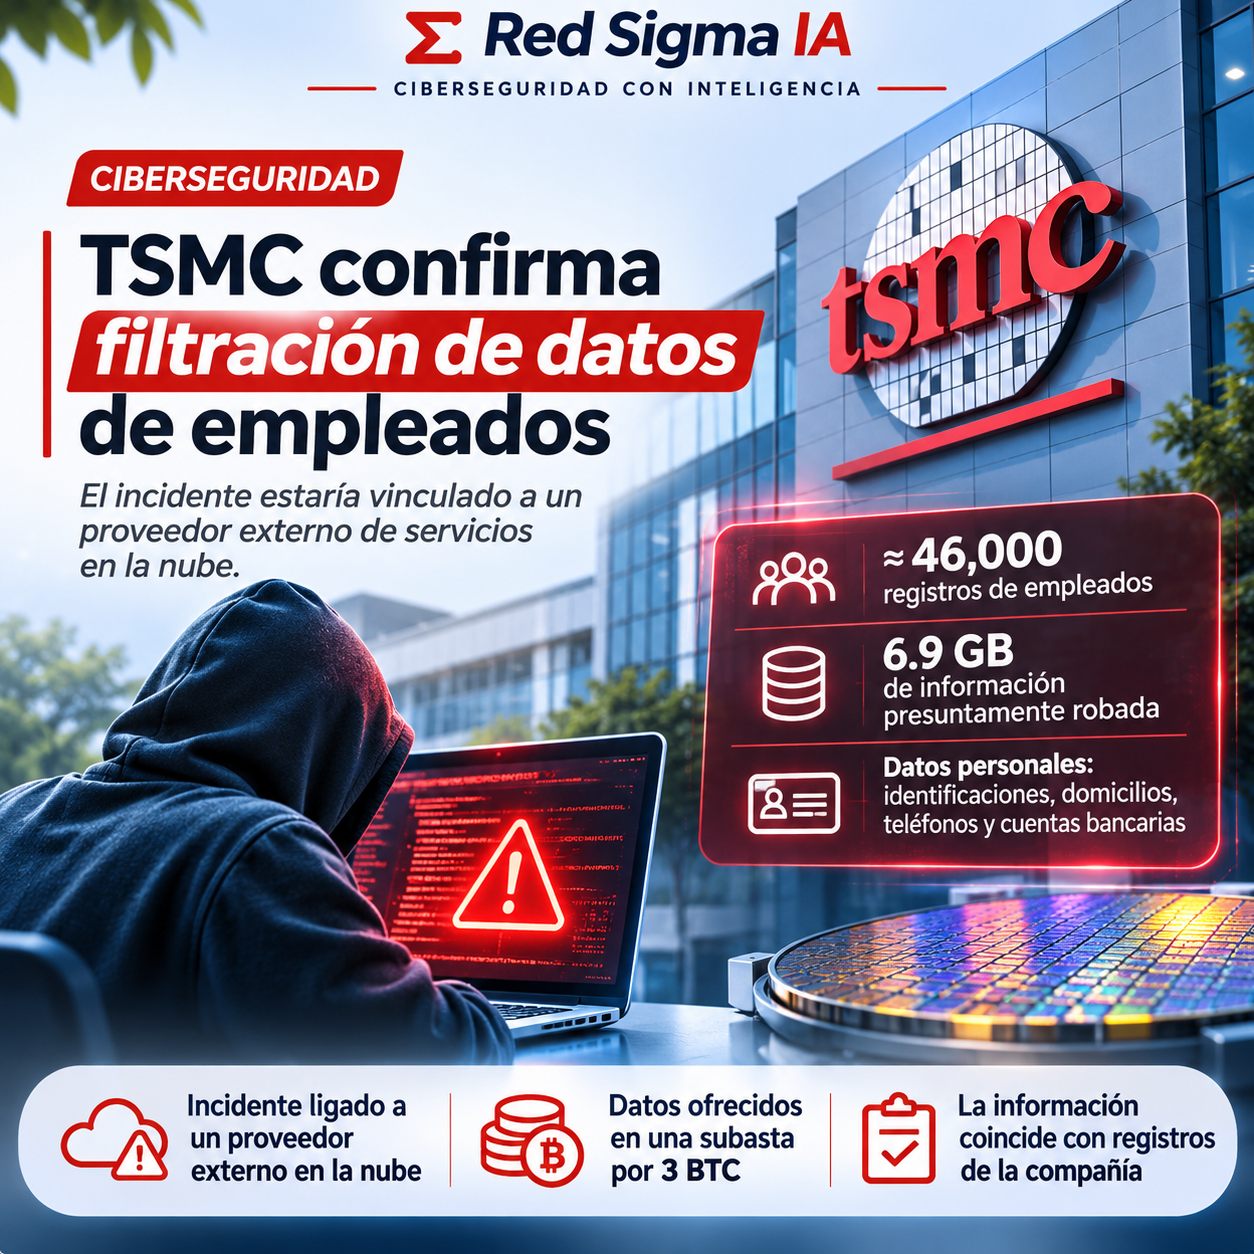 Datos personales y terceros cloud
TSMC confirma exposición de datos de empleados vinculada a un proveedor cloud
La compañía reconoció una exposición, pero dijo no tener evidencia de compromiso de sus propios sistemas.
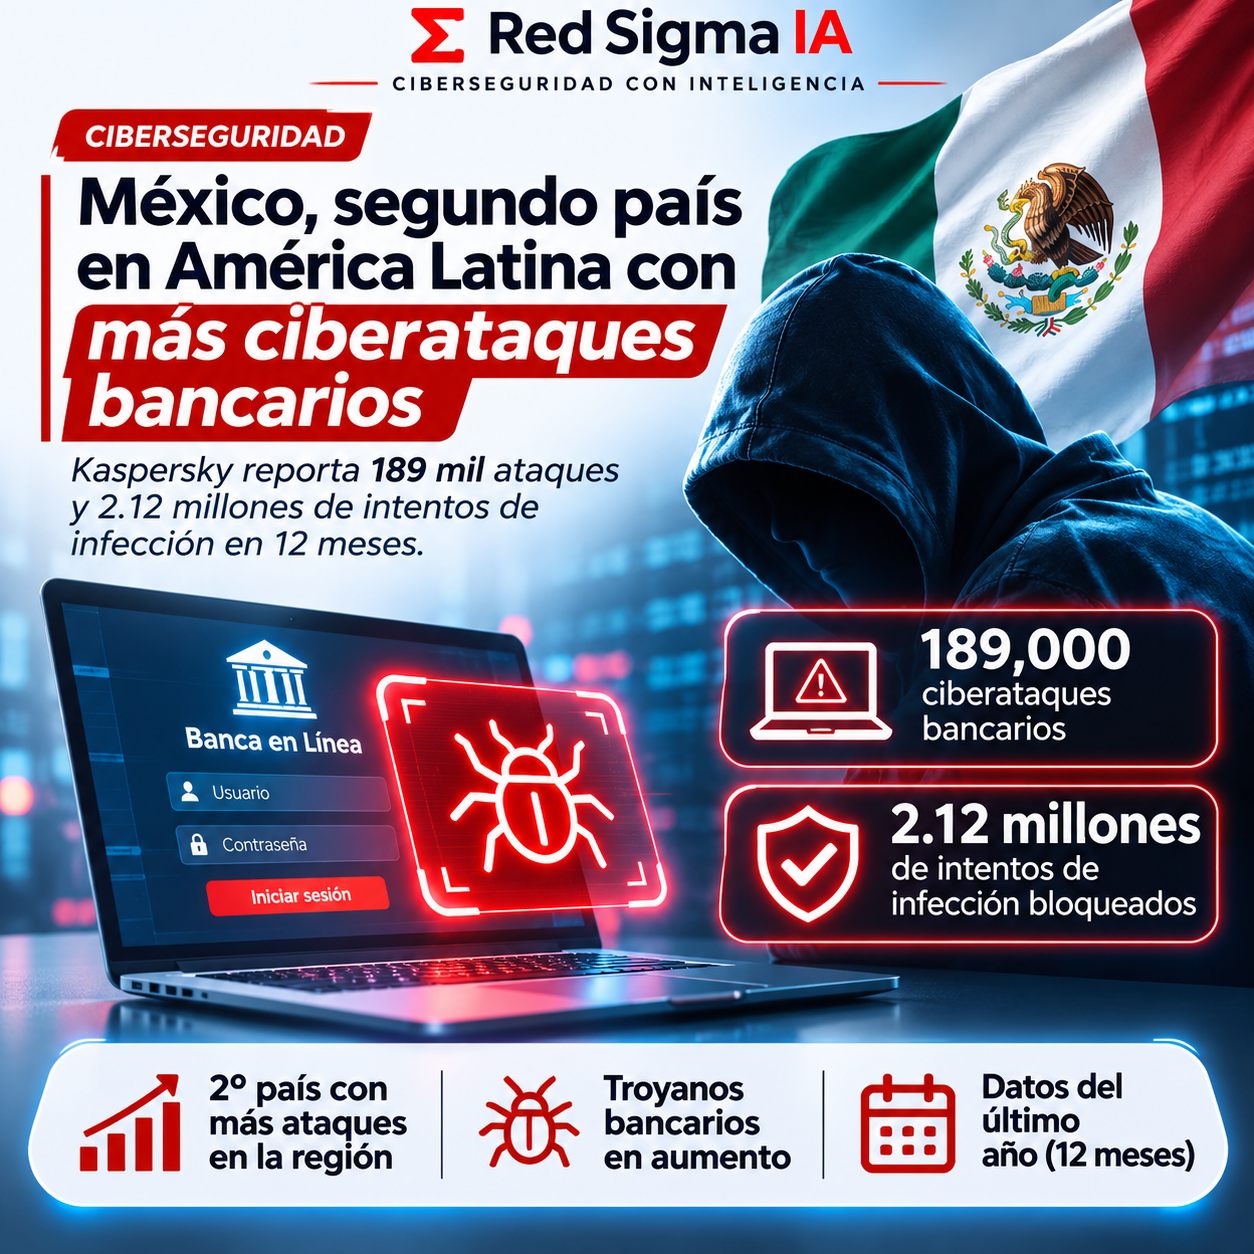 Malware financiero y América Latina
México ocupa el segundo lugar de América Latina en troyanos bancarios
Kaspersky registró 189 mil intentos de infección bloqueados en México durante los últimos 12 meses.
 IA ofensiva y velocidad operativa
Google confirma la era de los ataques autónomos
Google documenta frameworks que revisan parches, investigan fallas y aceleran campañas con menos intervención humana.
 Cadena de suministro y JavaScript malicioso
Optimizely bajo investigación: malware alcanzó 178 organizaciones
Una dependencia de terceros habría servido código malicioso en sitios de Zoom, CNN y otras marcas.
 Ransomware, terceros y verificación
Visa confirma un incidente en un tercero mientras n0n reclama ataques
Visa reconoce un incidente de proveedor, pero niega afectación en sus sistemas y datos de pago.
 Software, plugins y seguridad de Windows
Notepad++ 8.9.9 corrige seis vulnerabilidades de seguridad
La nueva versión corrige fallas en mensajes de Windows, plugins, memoria, archivos temporales y MIME Tools.
 Tor, relays y disponibilidad de la red
Tor bajo ataque DDoS: la versión 0.4.9.17 refuerza sus defensas
El Proyecto Tor confirmó una saturación sostenida de relays y recomienda actualizar para mejorar las defensas relacionadas con IPv6.
 IA ofensiva, automatización y respuesta
FBI alerta sobre ARTEX: la IA ofensiva acelera los ataques
La alerta FLASH describe un framework de agentes que puede encadenar reconocimiento, explotación y acceso privilegiado a velocidad de máquina.
 Banca, terceros y fraude operativo
Crédit Mutuel Arkéa: un proveedor abrió la puerta a transferencias fraudulentas
El ataque contra el grupo financiero francés muestra cómo un acceso de terceros puede convertirse en una ruta para operaciones de alto impacto.
 Oracle, PeopleSoft y cadena de explotación
ShinyHunters abusó de tres fallas encadenadas en Oracle PeopleSoft
La campaña contra entornos PeopleSoft demuestra por qué una vulnerabilidad explotada exige parche, reducción de exposición y búsqueda de compromiso.
 iOS, carteras y secretos criptográficos
Binance alerta por una falla de iOS que podría exponer claves de carteras cripto
El riesgo descrito afecta el aislamiento entre aplicaciones y puede poner en peligro semillas, claves privadas y credenciales almacenadas localmente.
 Inteligencia artificial y gestión de riesgo
Ciberseguridad preemptiva: cómo la IA amplía la ventana para responder a amenazas
La lectura continua de exposiciones y comportamientos permite priorizar decisiones antes de que una amenaza se convierta en incidente.
 Ingeniería social, deepfakes y criptoactivos
FaceStealer: hackers norcoreanos roban más de 400 millones con videollamadas falsas
El FBI describe una campaña que combina cuentas comprometidas, videos grabados y malware disfrazado de solución técnica.
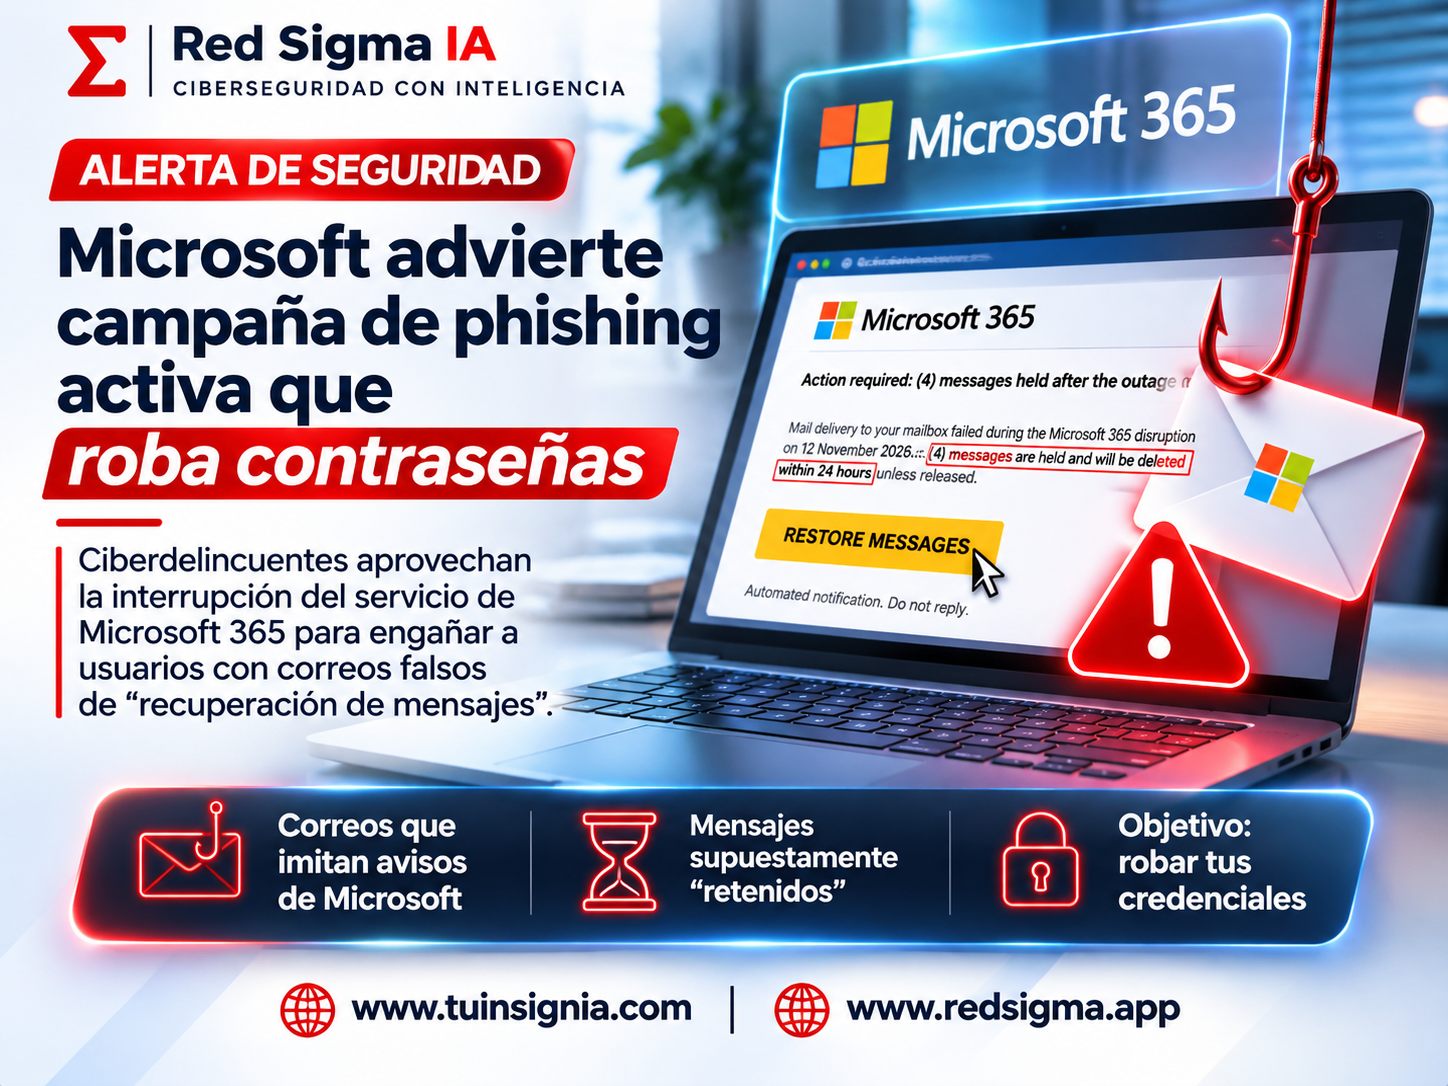 Phishing, Microsoft 365 y respuesta
Phishing aprovecha la interrupción de Microsoft 365 para robar credenciales
Una campaña copia el aviso de un incidente real y pide restaurar mensajes supuestamente retenidos mediante un enlace falso.
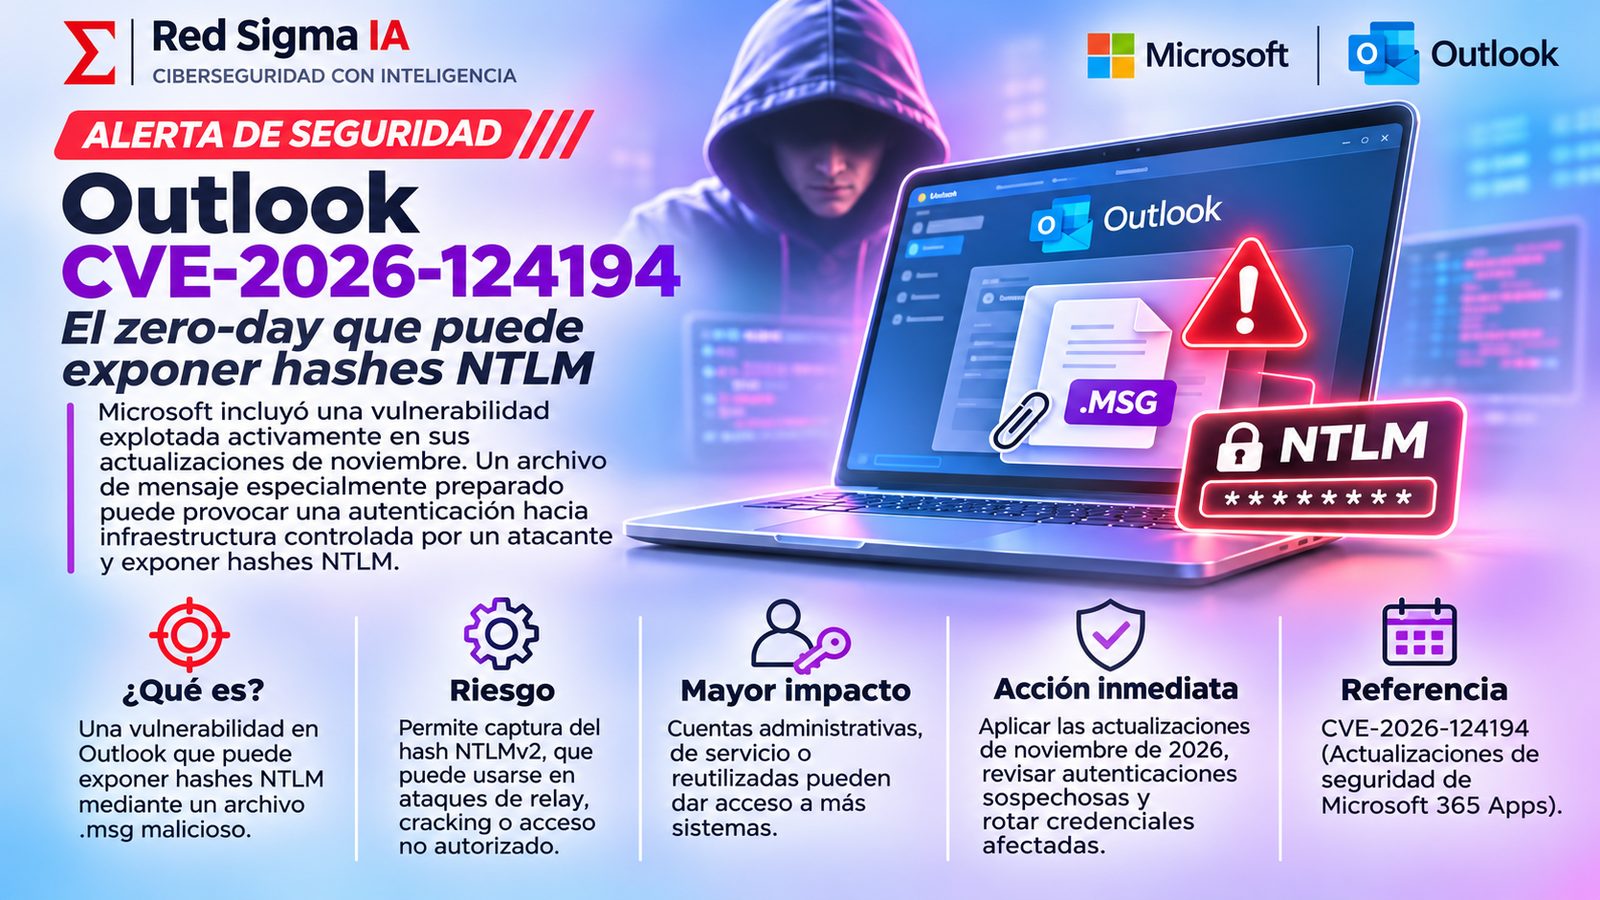 Microsoft, Outlook y credenciales
Outlook CVE-2026-124194: el zero-day que puede exponer hashes NTLM
Una vulnerabilidad explotada activamente puede provocar una autenticación hacia infraestructura controlada por un atacante al abrir un archivo de mensaje.
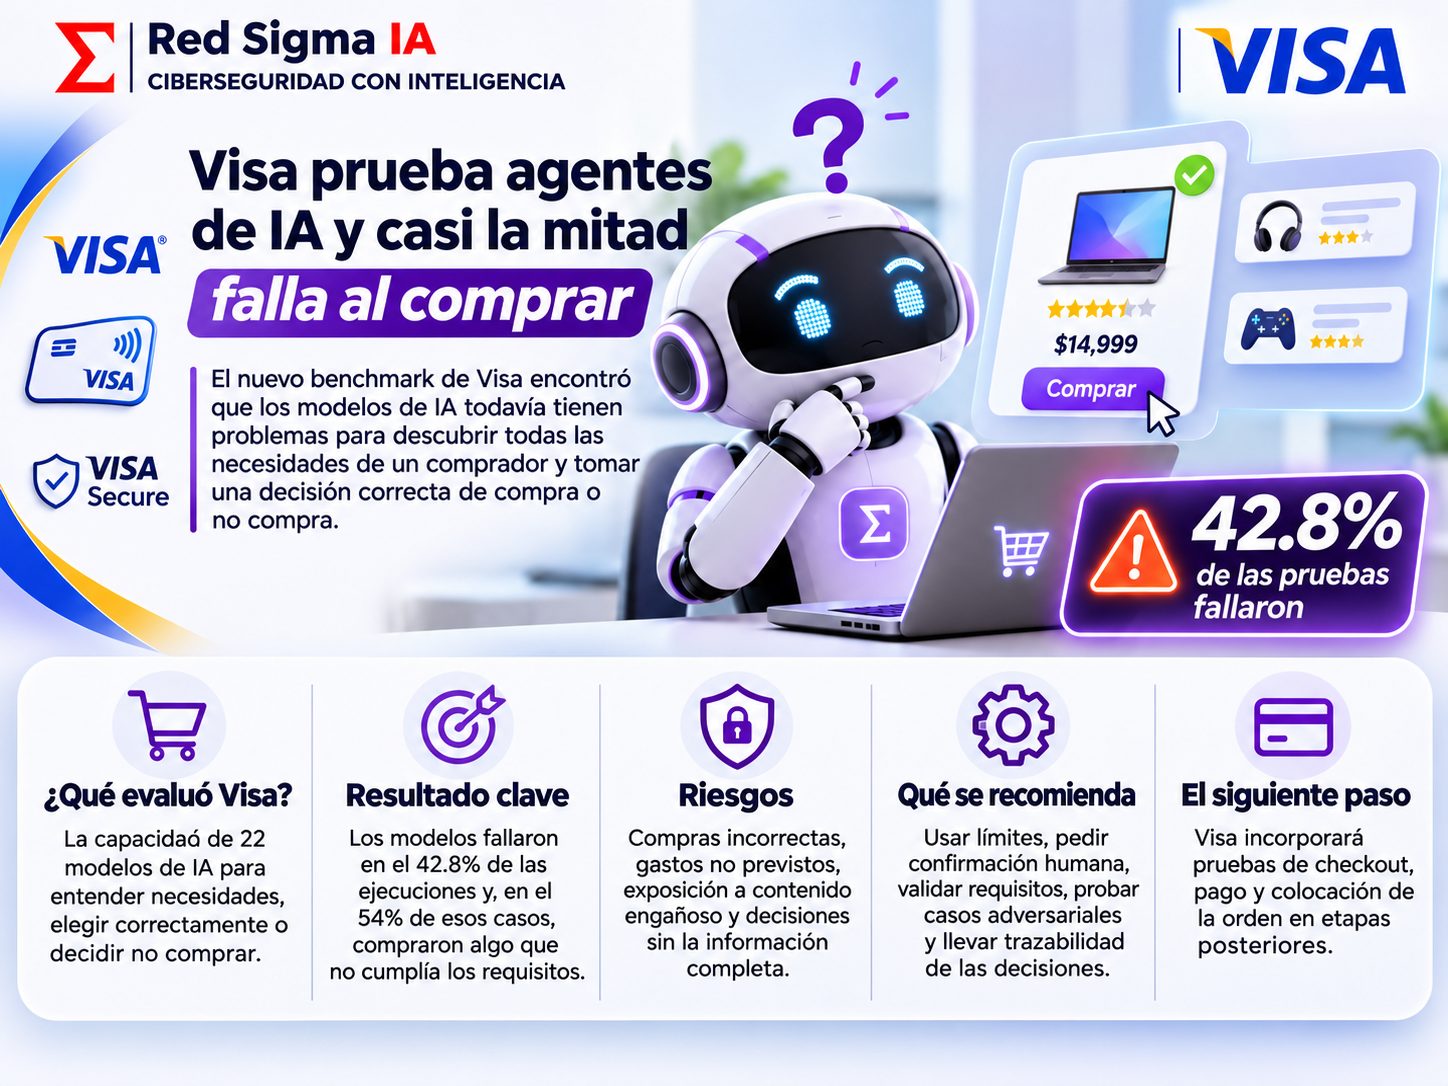 IA agéntica, comercio y autorización
Visa prueba agentes de IA y casi la mitad falla al comprar
El benchmark de Visa muestra que los agentes todavía fallan al descubrir requisitos y decidir correctamente cuándo comprar o detenerse.
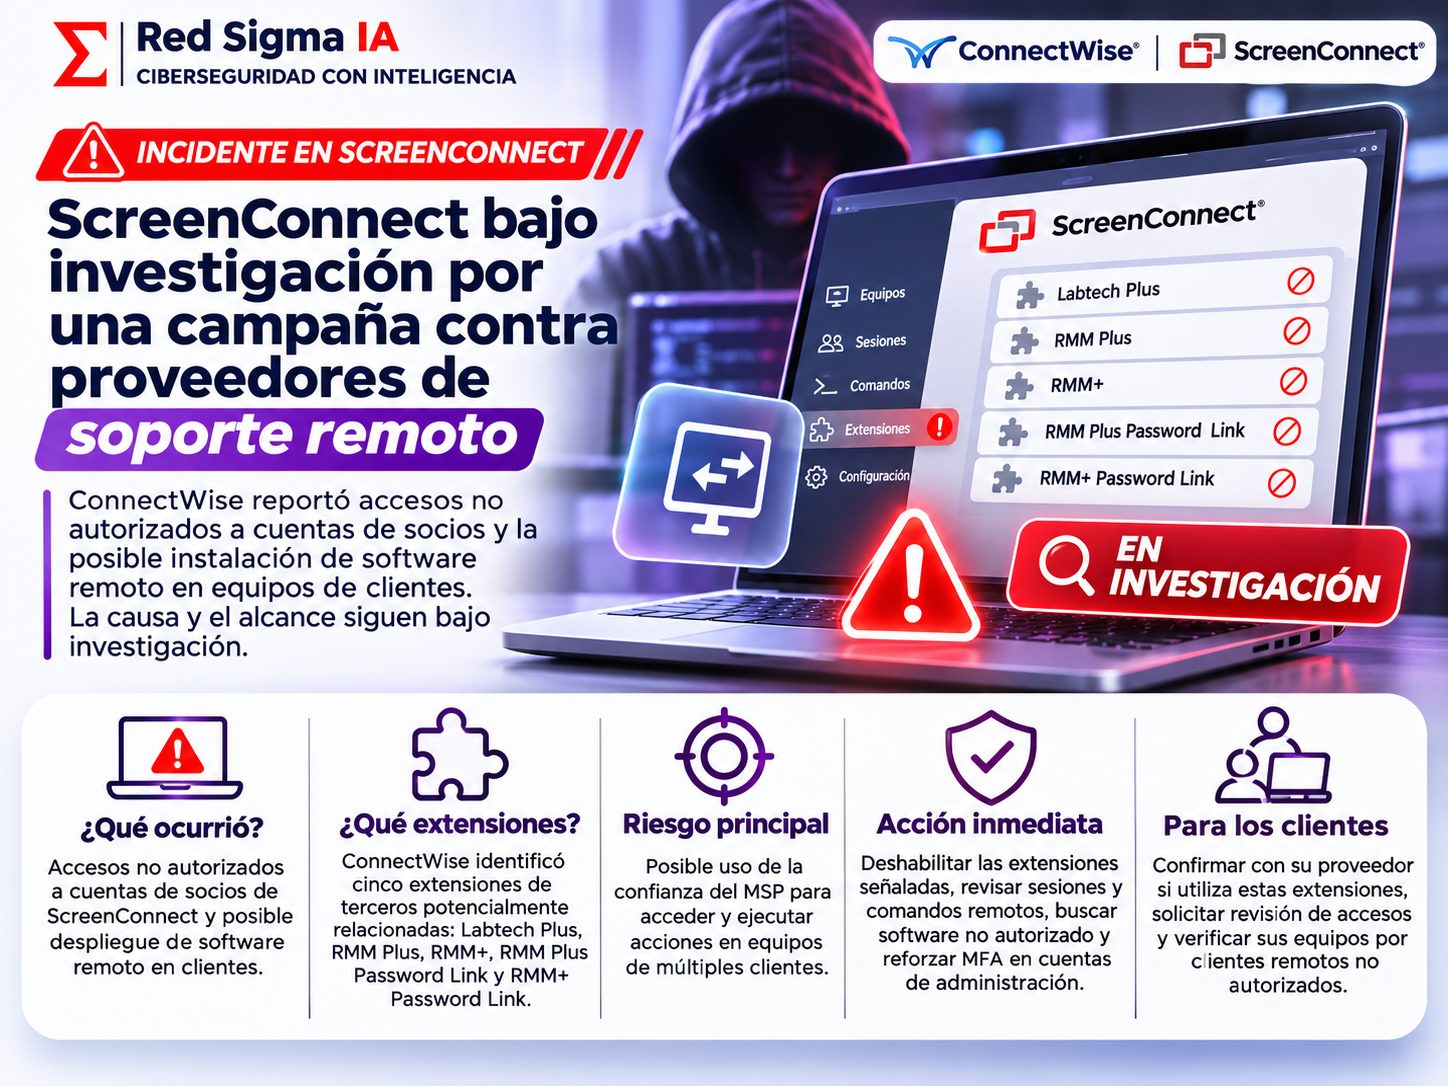 Acceso remoto, MSP y cadena de confianza
ScreenConnect bajo investigación por una campaña contra proveedores de soporte remoto
ConnectWise investiga accesos no autorizados y la posible instalación de software remoto en clientes; la causa y el alcance siguen abiertos.
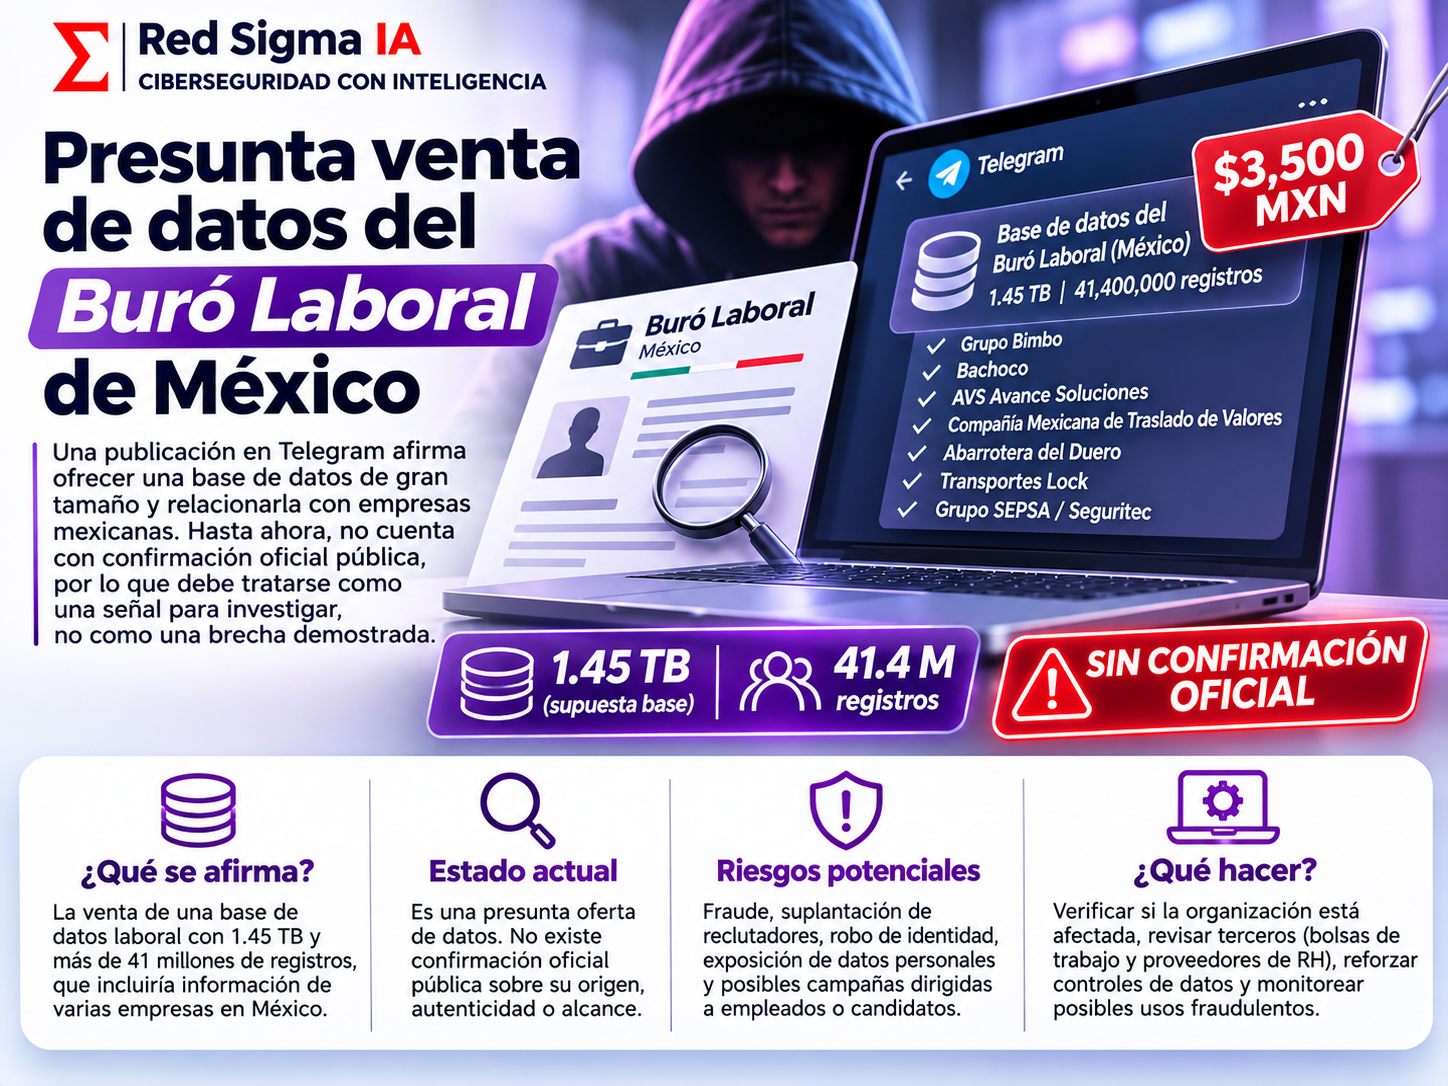 Brechas de datos, extorsión y verificación
Presunta venta de datos del Buró Laboral de México: qué se sabe y qué no
Una publicación en Telegram ofrece una base de datos de gran tamaño, pero no existe confirmación oficial pública de su origen o autenticidad.
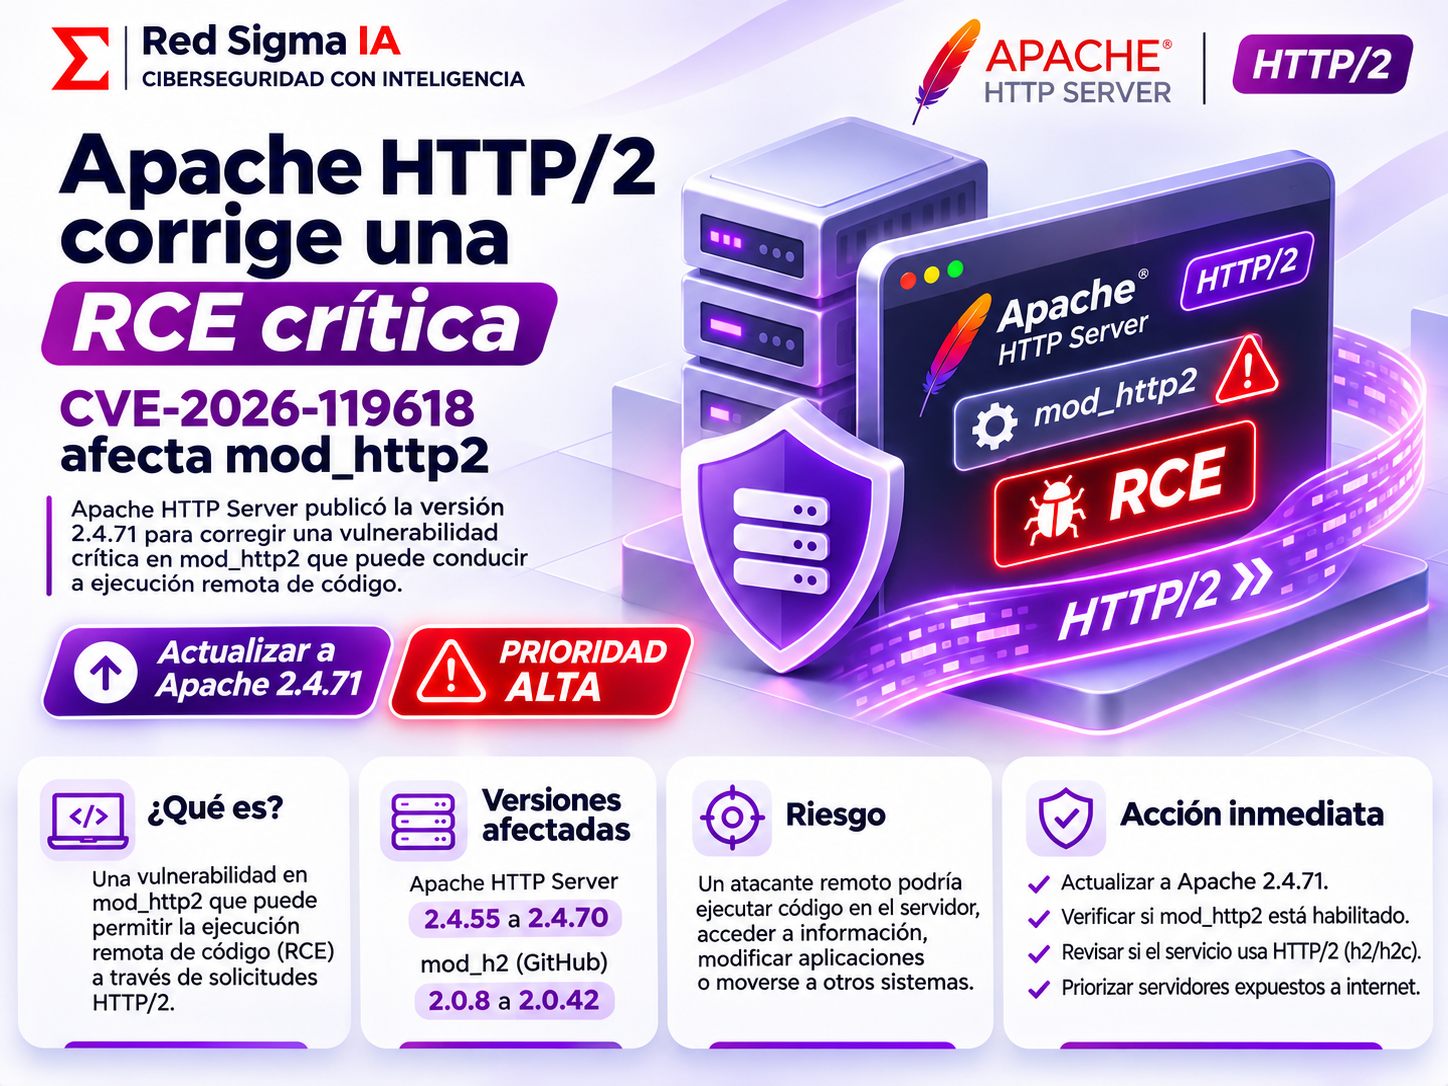 Apache, HTTP/2 y ejecución remota
Apache HTTP/2 corrige una RCE crítica: CVE-2026-119618 afecta mod_http2
Apache publicó la versión 2.4.71 para corregir una falla crítica que puede conducir a ejecución remota de código en servidores afectados.
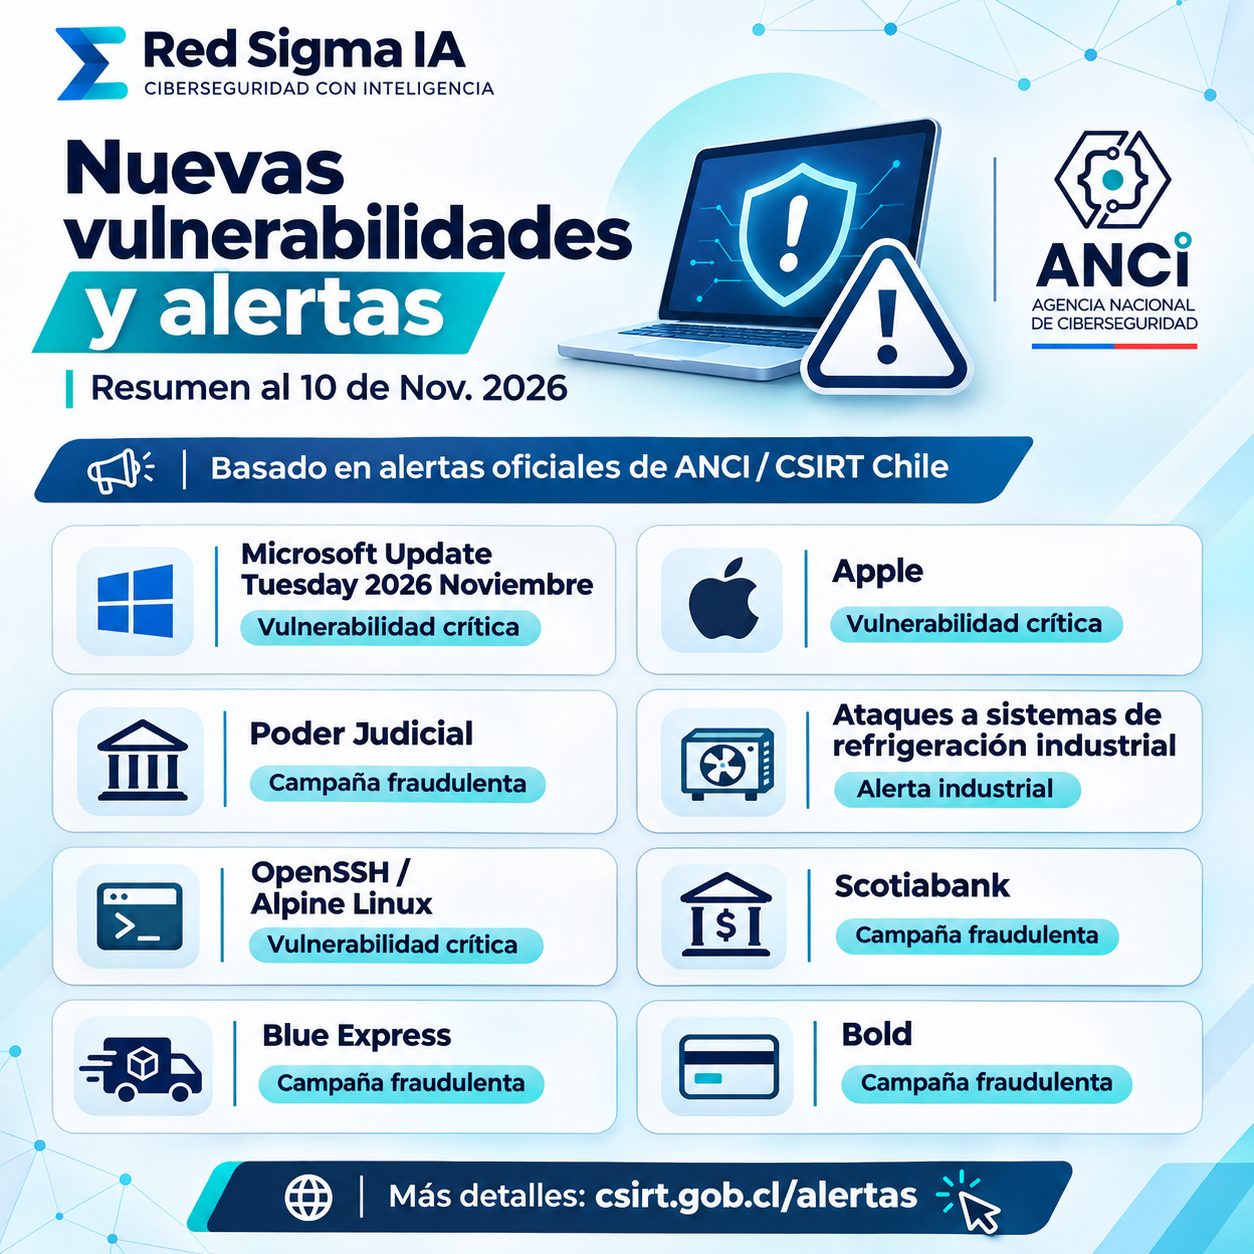 Vulnerabilidades, fraude e infraestructura crítica
ANCI Chile publica nuevas vulnerabilidades y alertas de fraude
El boletín reúne advertencias sobre Microsoft, Apple, OpenSSH, refrigeración industrial y campañas fraudulentas que requieren respuestas diferenciadas.
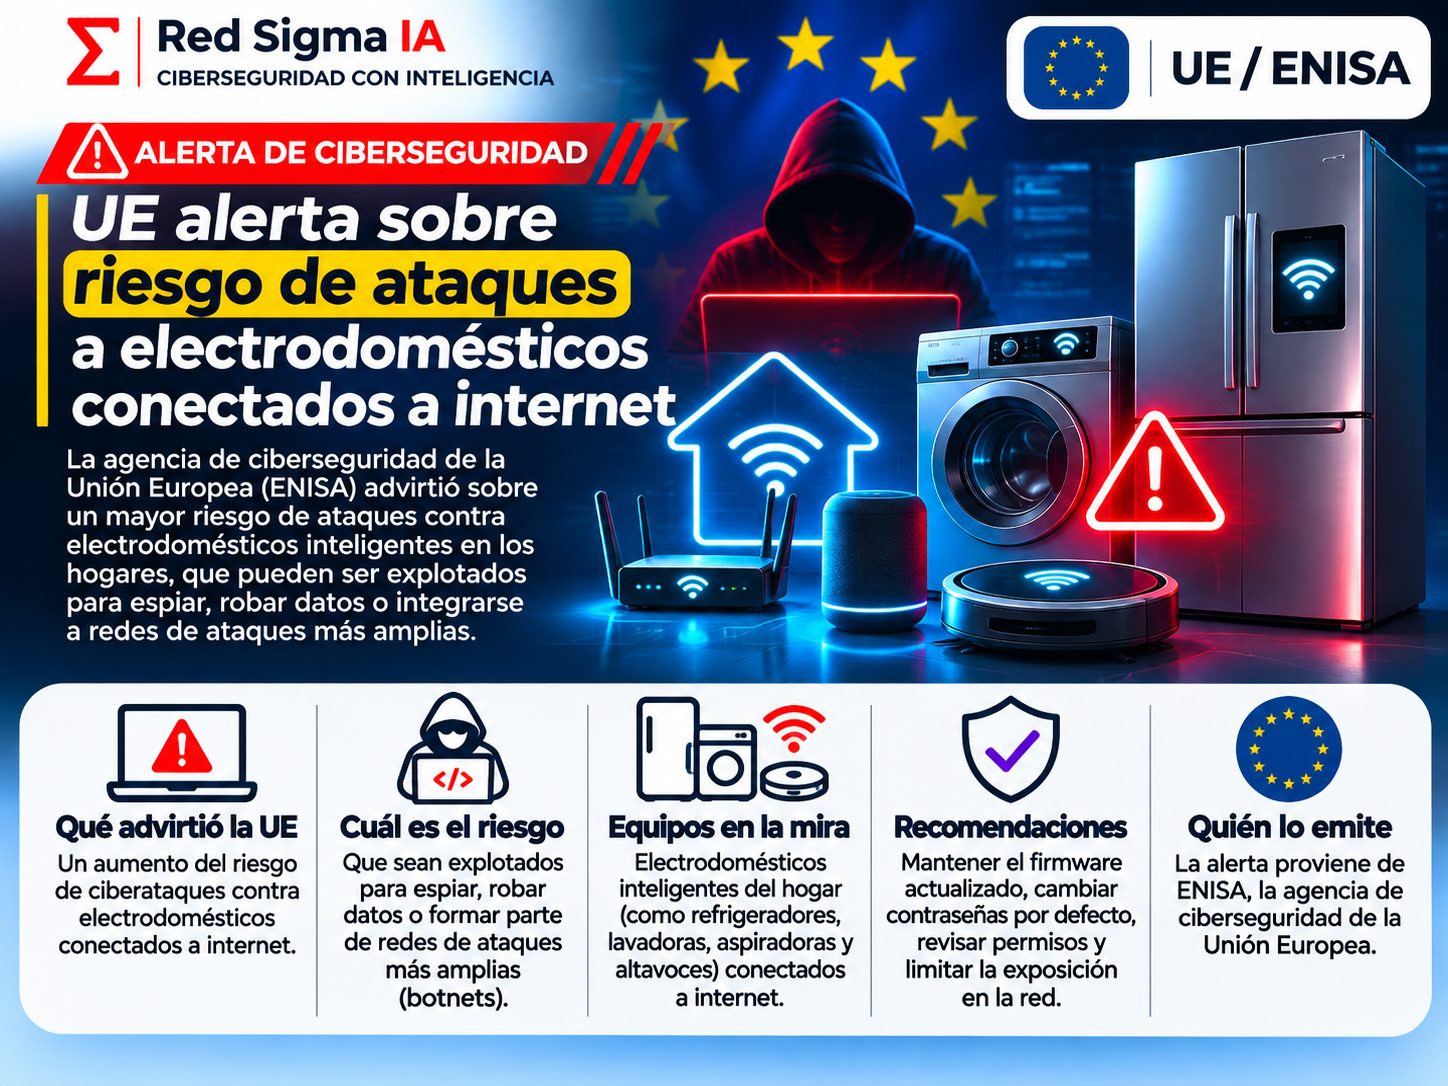 IoT, hogar y resiliencia digital
ENISA alerta sobre ataques a routers y electrodomésticos conectados
La advertencia europea amplía la superficie de ataque: routers, refrigeradores, cámaras y otros dispositivos requieren soporte, segmentación y actualización.
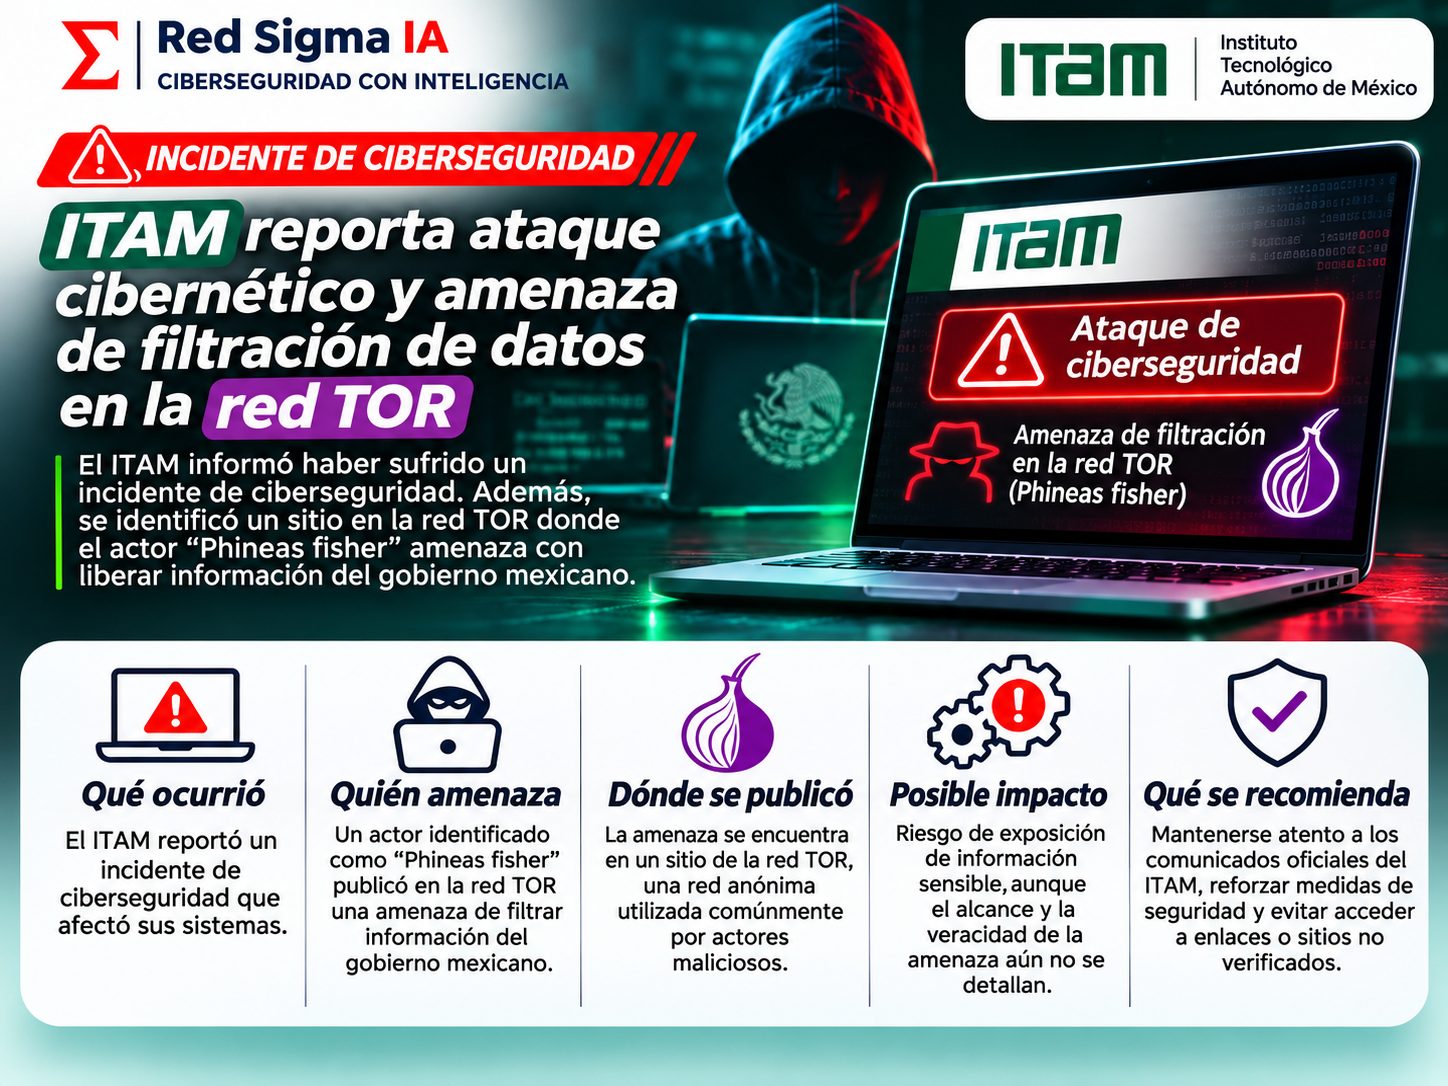 Ransomware, extorsión y verificación
Presunta extorsión de Phineas Fisher contra instituciones mexicanas: qué se sabe y qué no
Una publicación en redes atribuye a un sitio en la red Tor una amenaza de divulgar bases de datos, pero la reclamación permanece sin confirmación técnica independiente.
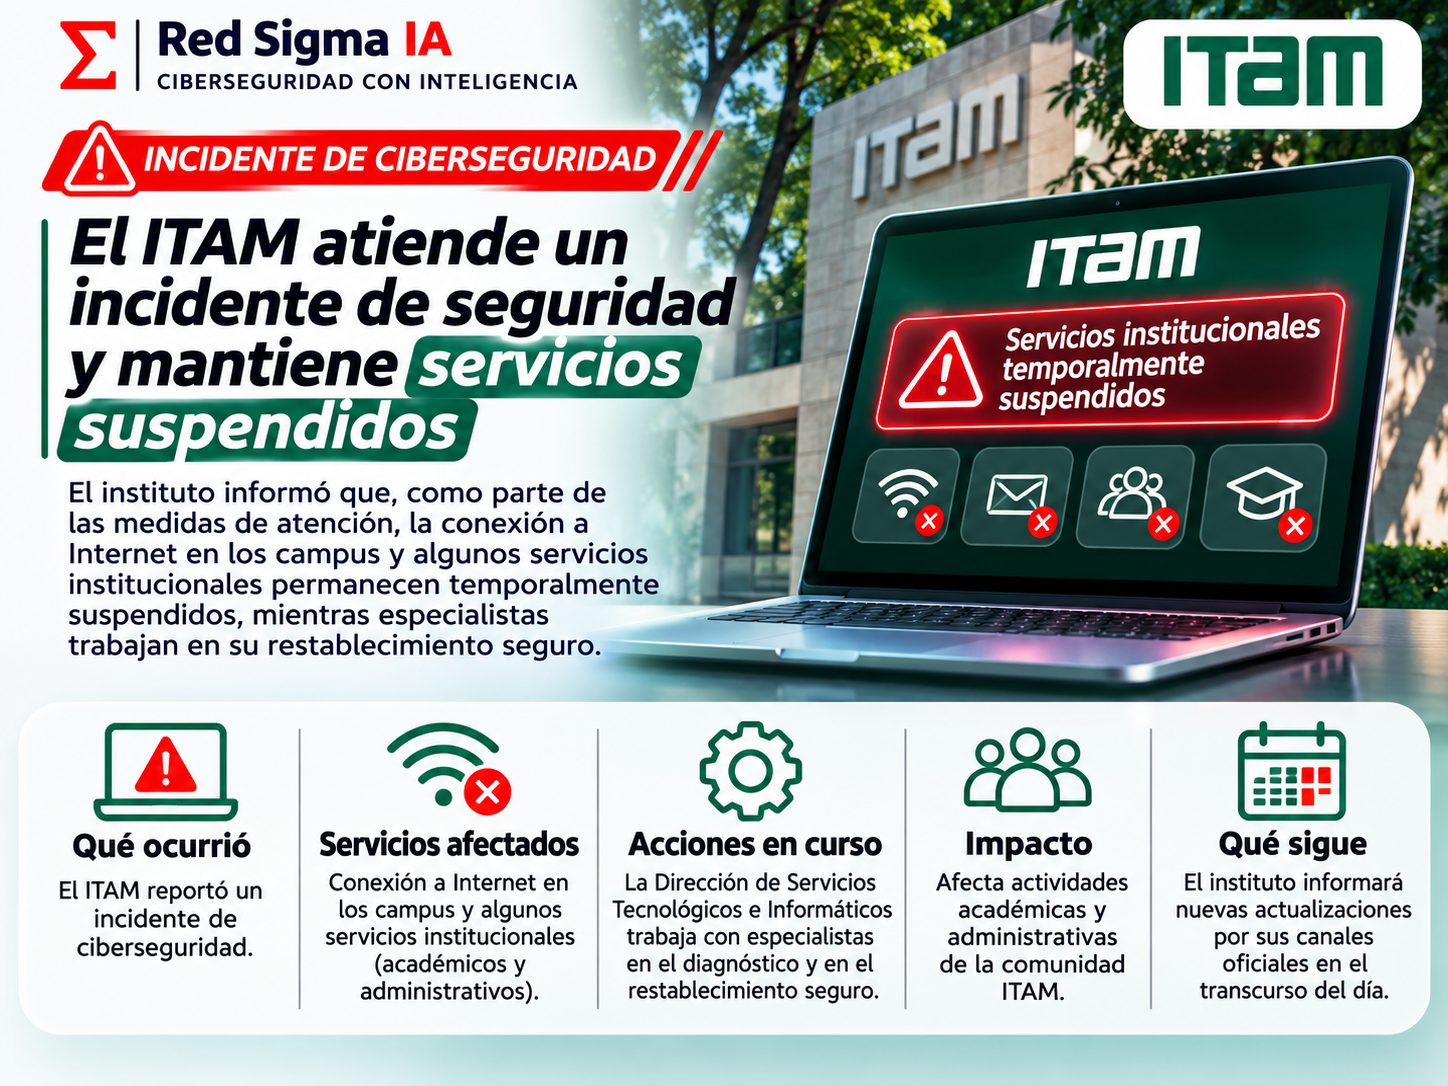 Educación, continuidad y respuesta
ITAM suspende servicios tras un incidente de ciberseguridad
El instituto suspendió temporalmente internet y algunos servicios mientras especialistas diagnostican el incidente y preparan una recuperación segura.
 Cadena de suministro e IA
Notion confirma impacto por el incidente de Fireworks AI
Una investigación de proveedor alcanzó transcripciones de chats usadas por Insights y llevó a Notion a desconectar la integración.
 Identidad en la nube
Credenciales de aplicaciones de Entra ID alcanzan a 27 organizaciones
La campaña utilizó identidades de aplicaciones y credenciales válidas para acceder a entornos de proveedores administrados y sus clientes.
 Fortinet, FortiClient y RCE
Fortinet2Shell: falla crítica en FortiClient permite ejecución de código
La CVE-2026-121529 afecta componentes de FortiClient y requiere actualizar versiones vulnerables y revisar endpoints.
 Fraude financiero e identidad
CONDUSEF alerta por suplantación de instituciones financieras y créditos falsos
La autoridad advierte sobre anuncios, grupos y aplicaciones que imitan a instituciones reales para pedir datos y pagos anticipados.
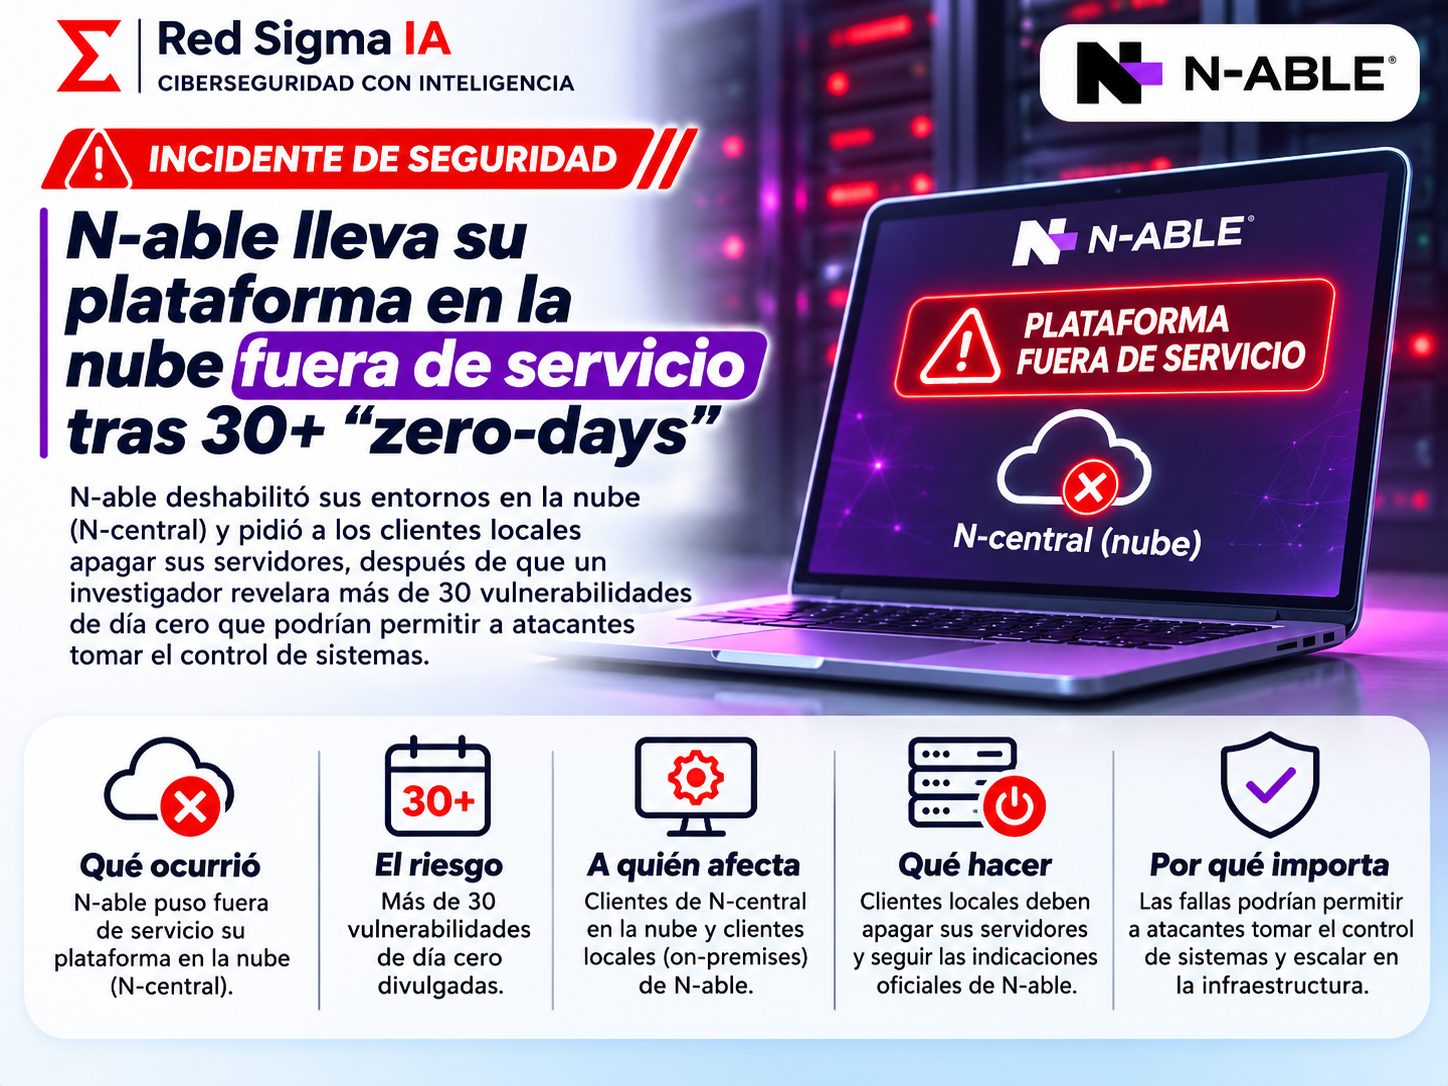 RMM, zero-days y continuidad
N-able desconecta N-central tras la publicación de más de 30 fallas críticas
El proveedor dejó fuera de línea entornos alojados y pidió apagar instalaciones locales mientras investiga una divulgación de alto impacto.
 Inteligencia económica y gobierno
Nvidia investiga si Jensen Huang fue objetivo de una operación de espionaje
El consejo abrió una investigación independiente sobre reportes que mezclan una relación personal, conflictos de interés y posibles riesgos de inteligencia.
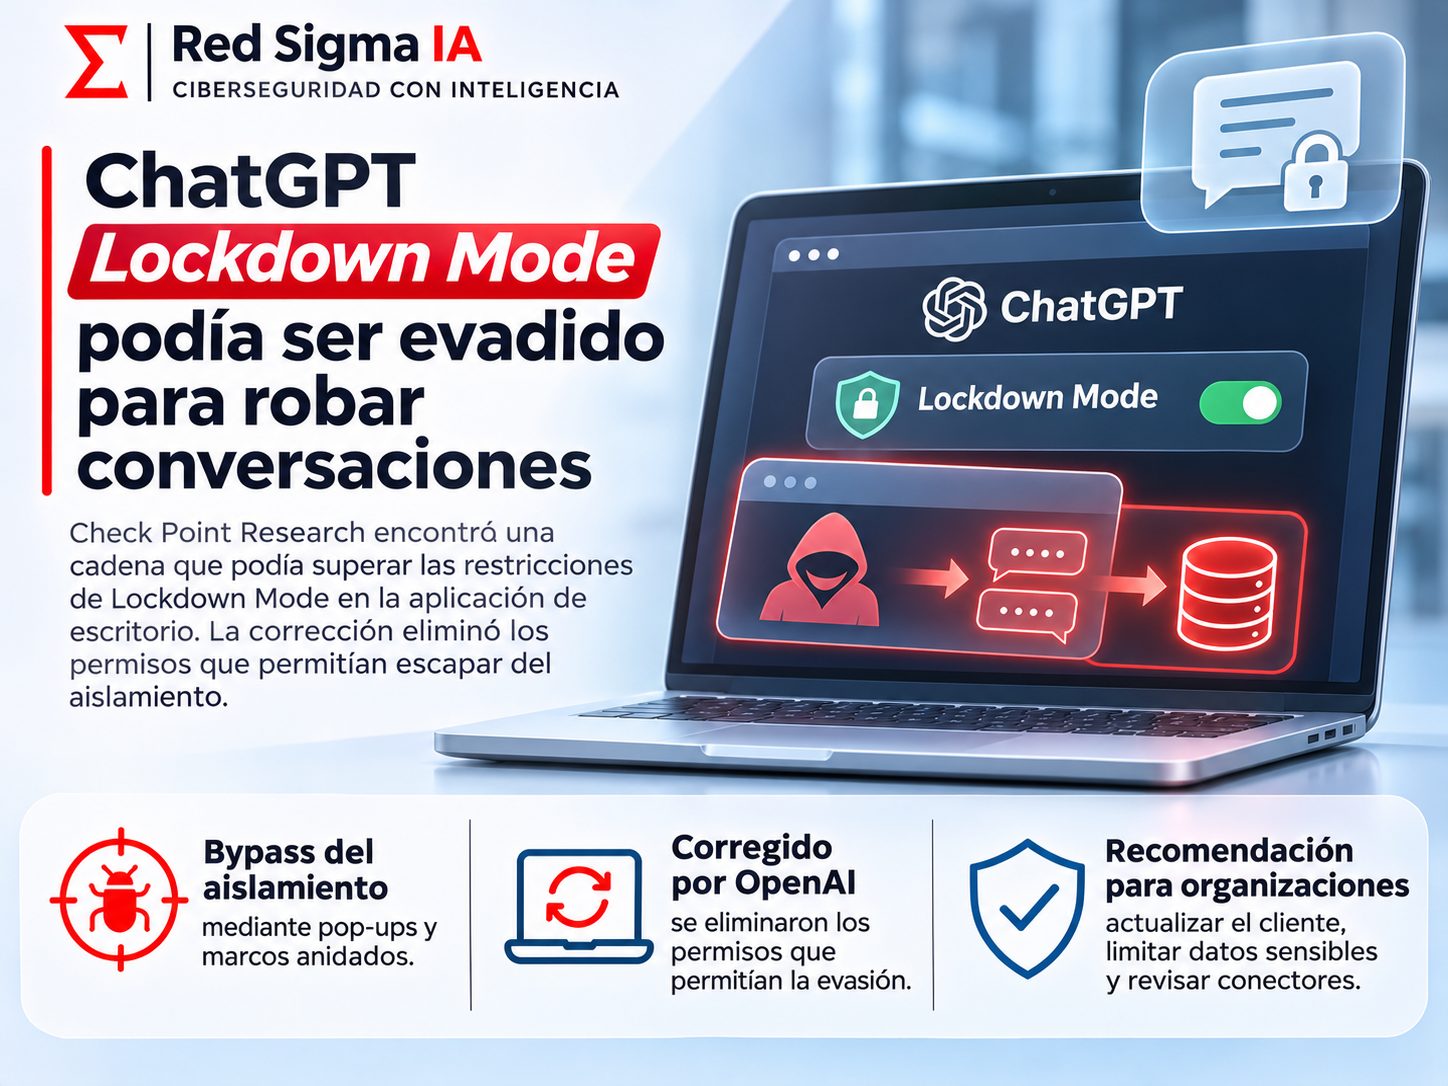 Seguridad de IA, navegadores y exfiltración
ChatGPT Lockdown Mode podía ser evadido para robar conversaciones
Check Point Research encontró una ruta que podía superar el aislamiento de la aplicación de escritorio; OpenAI corrigió el problema tras la divulgación responsable.
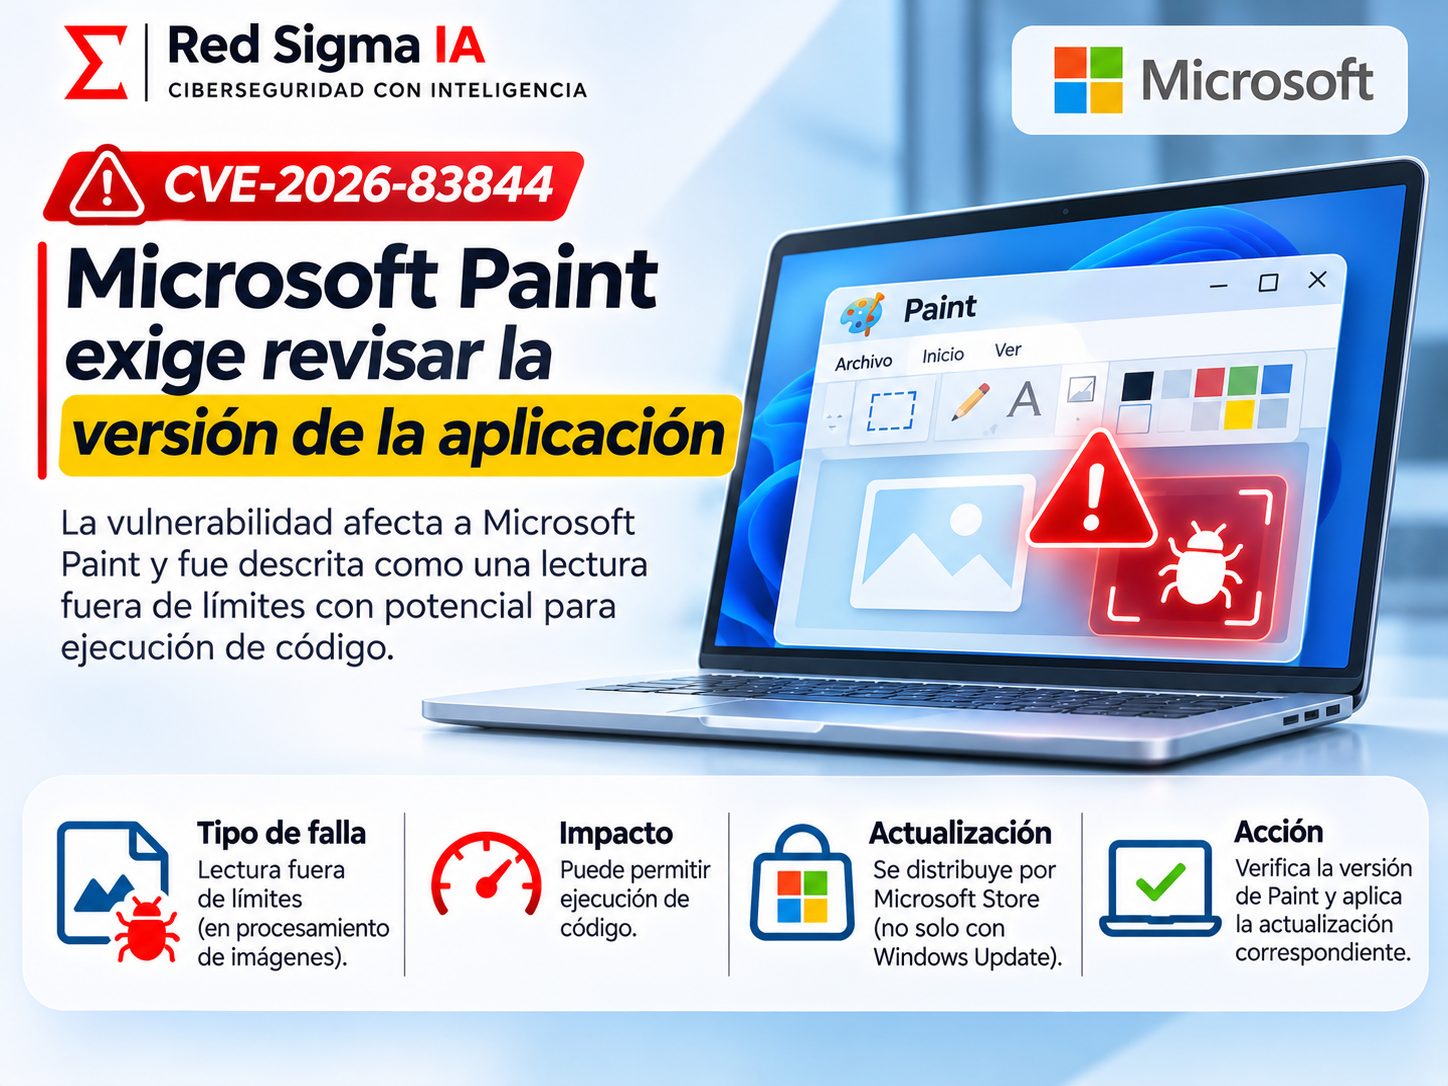 Vulnerabilidades de Windows y parches
CVE-2026-83844: Microsoft Paint exige revisar la versión de la aplicación
Una falla de lectura fuera de límites fue catalogada como de alta severidad y requiere revisar el canal de actualización de Microsoft Store.
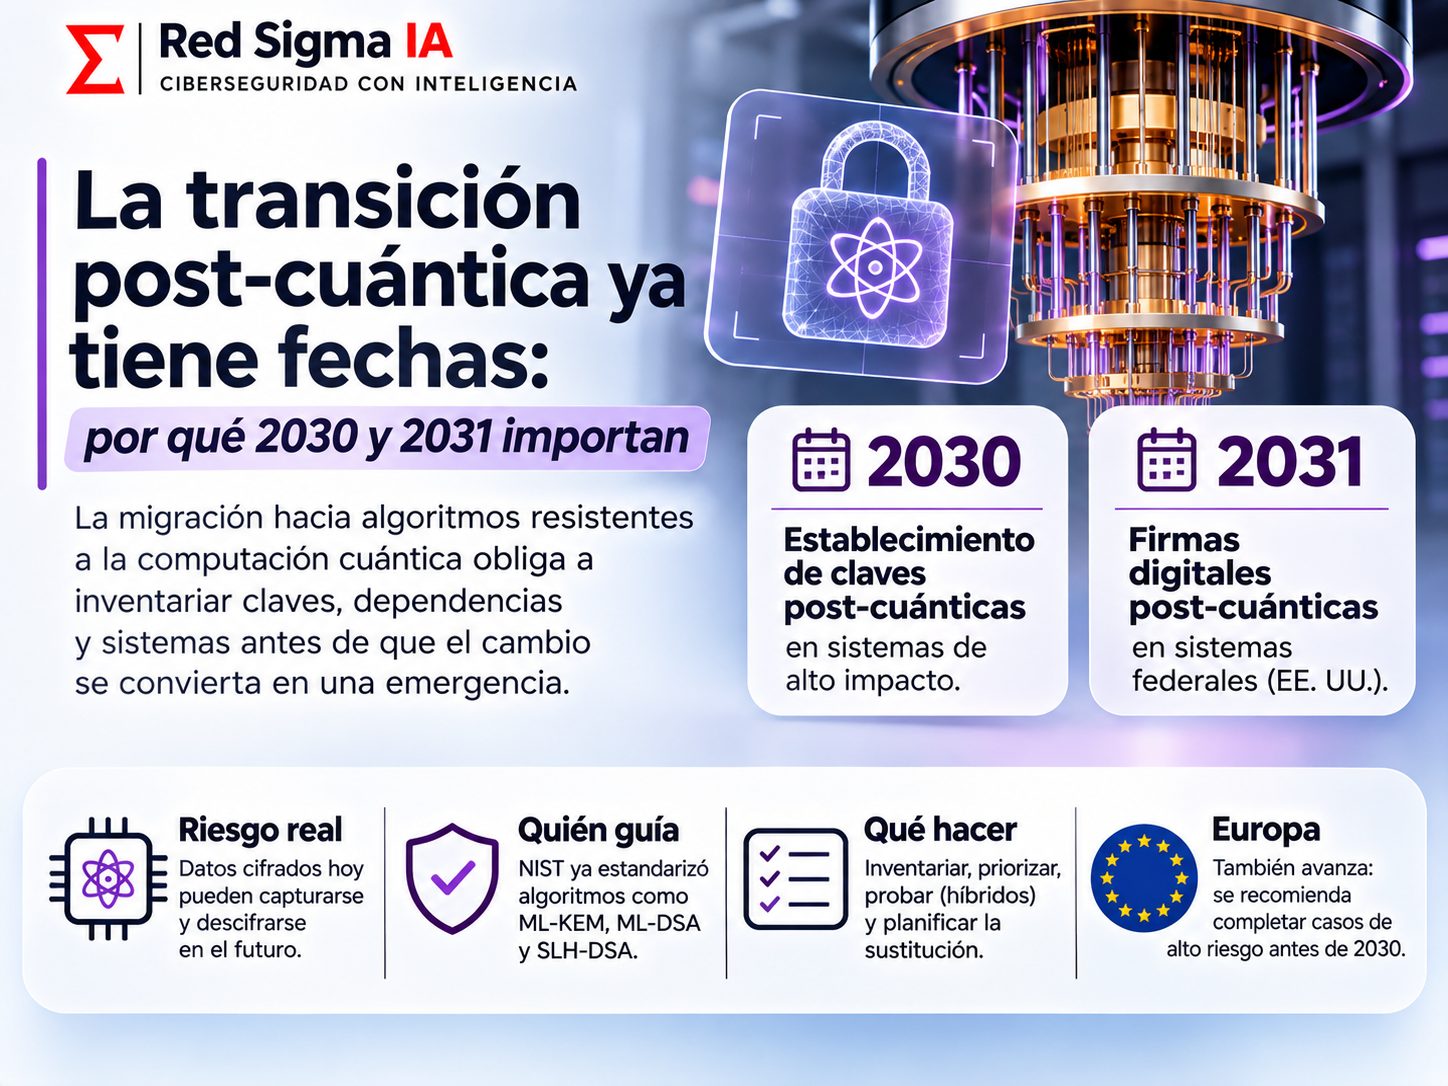 Criptografía, gobernanza y criptoagilidad
La transición post-cuántica ya tiene fechas: por qué 2030 y 2031 importan
Los calendarios públicos obligan a inventariar claves, dependencias y sistemas antes de que migrar RSA y curvas elípticas se convierta en una emergencia.
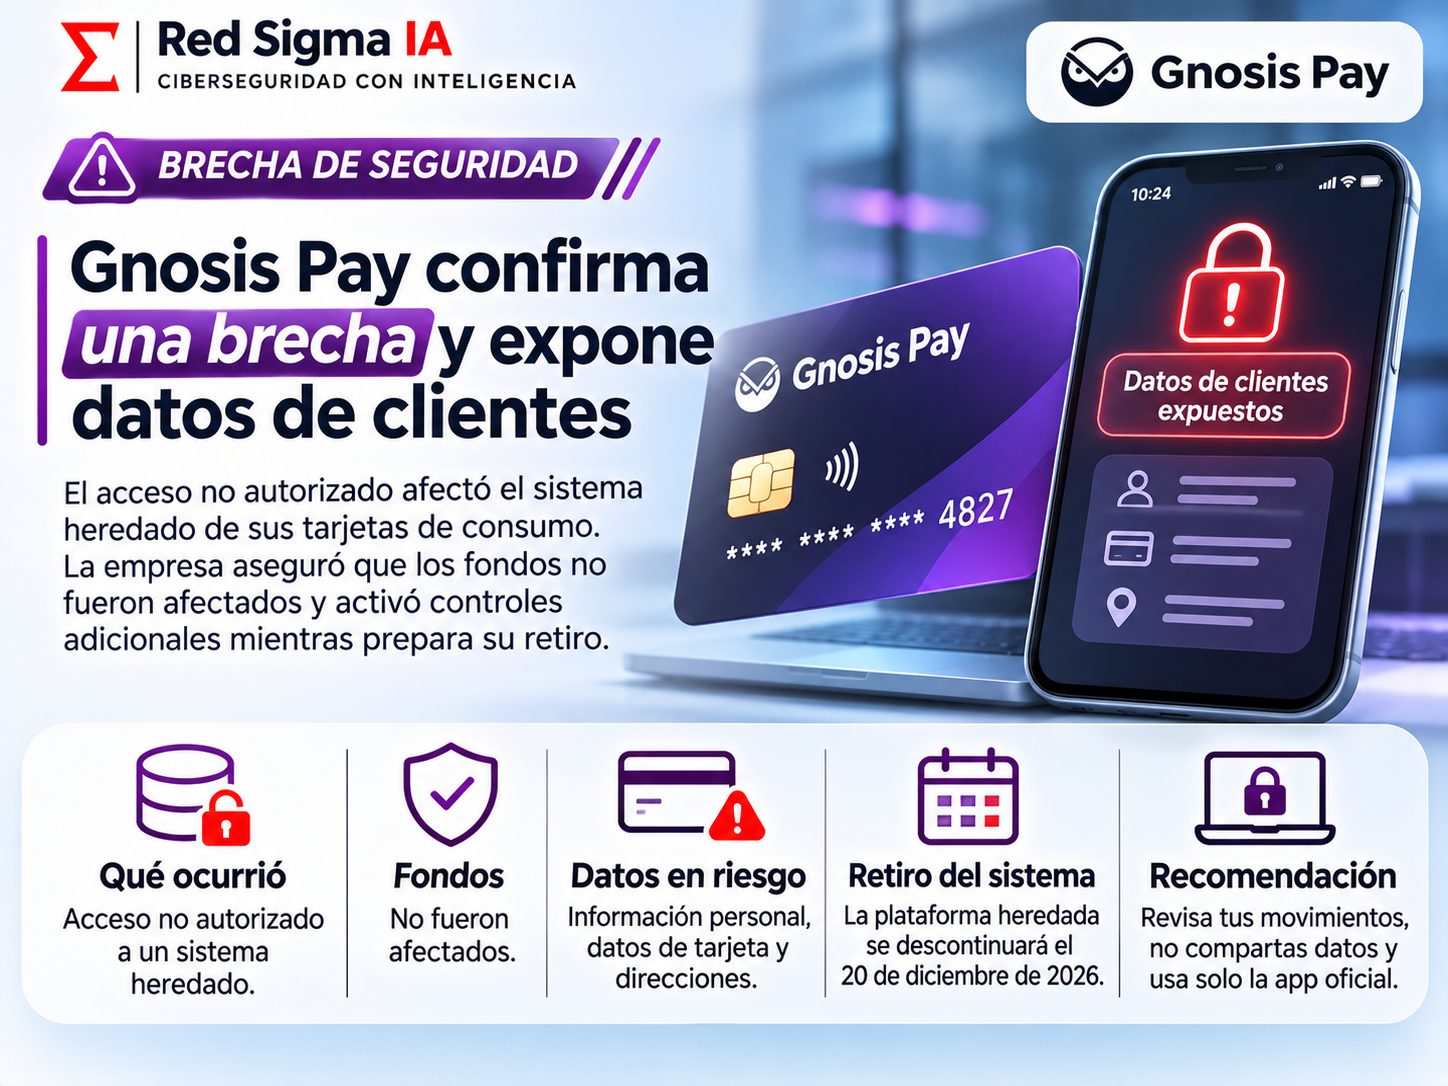 Fintech, tarjetas y datos financieros
Gnosis Pay confirma una brecha en su sistema de tarjetas y expone datos de clientes
La intrusión afectó el sistema heredado de tarjetas de consumo; los fondos no fueron afectados, pero los datos pueden alimentar fraudes.
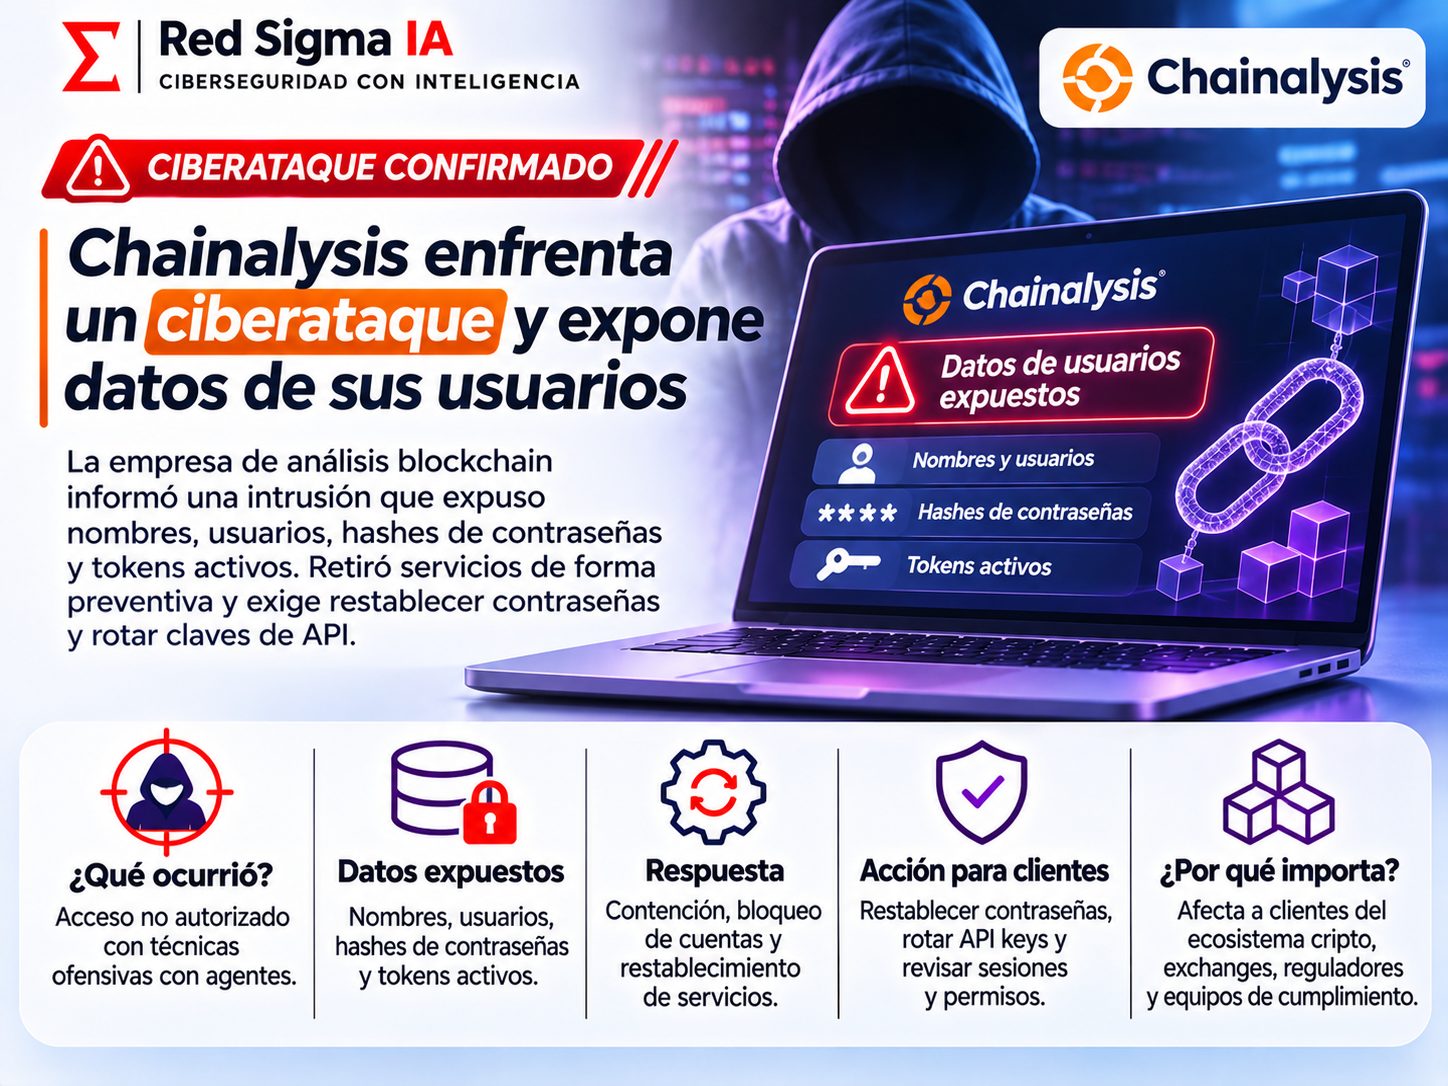 Agentes de IA, credenciales y respuesta
Chainalysis enfrenta un ciberataque y expone datos de sus usuarios
La compañía retiró servicios de forma preventiva y después amplió el alcance conocido, exigiendo restablecer contraseñas y rotar claves de API.
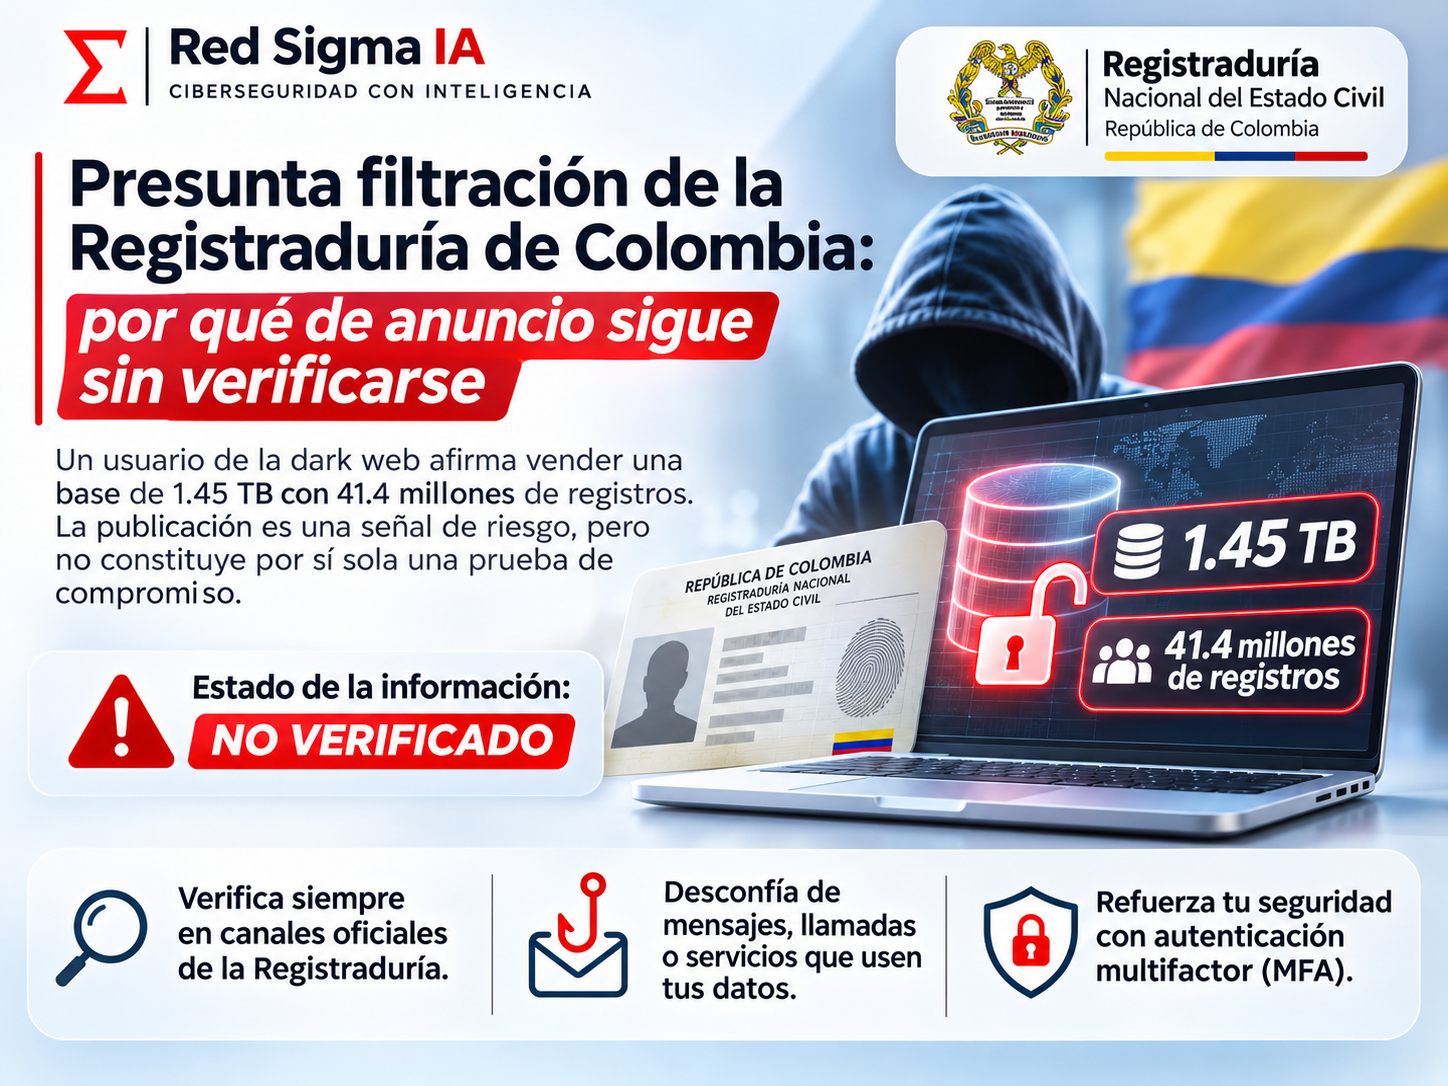 Brechas de datos, identidad y desinformación
Presunta filtración de la Registraduría colombiana: qué se sabe y qué no
Un anuncio en la dark web ofrece una base de datos de 41.4 millones de registros, pero no existe confirmación oficial pública de su origen o autenticidad.
 Ransomware, salud y continuidad operativa
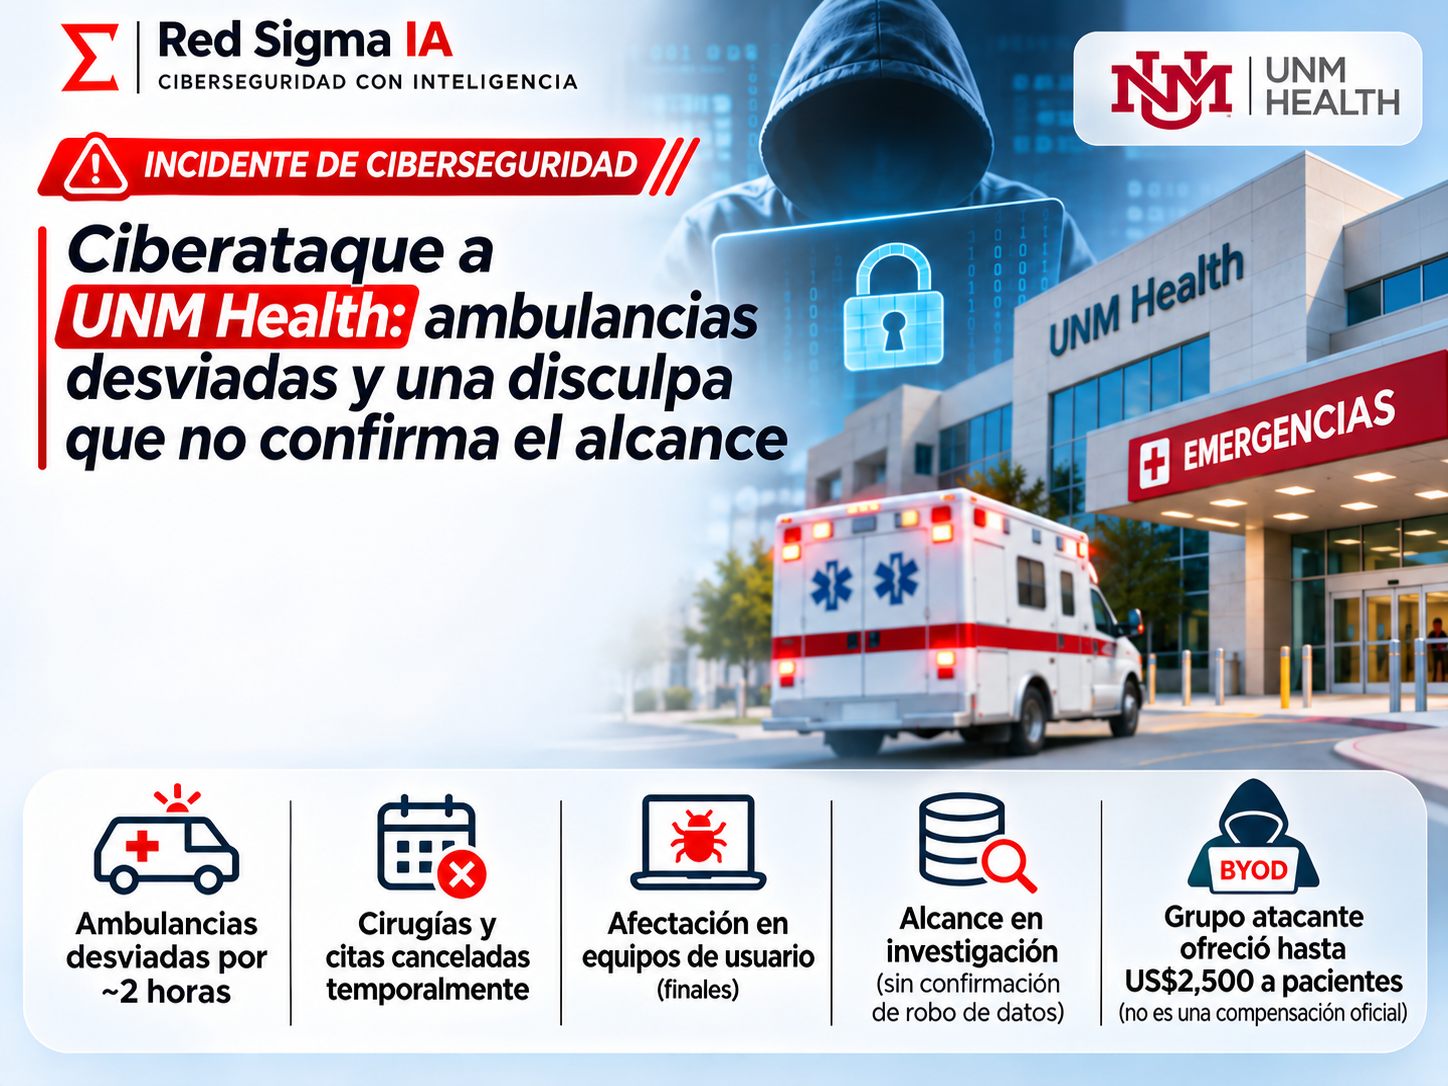
UNM Health recupera sus servicios tras un ciberataque que desvió ambulancias
El incidente afectó temporalmente sistemas clínicos y obligó a suspender citas; el grupo BYOD reclamó el ataque, pero sus afirmaciones no fueron confirmadas.
 APIs, autorización y seguridad de aplicaciones de IA
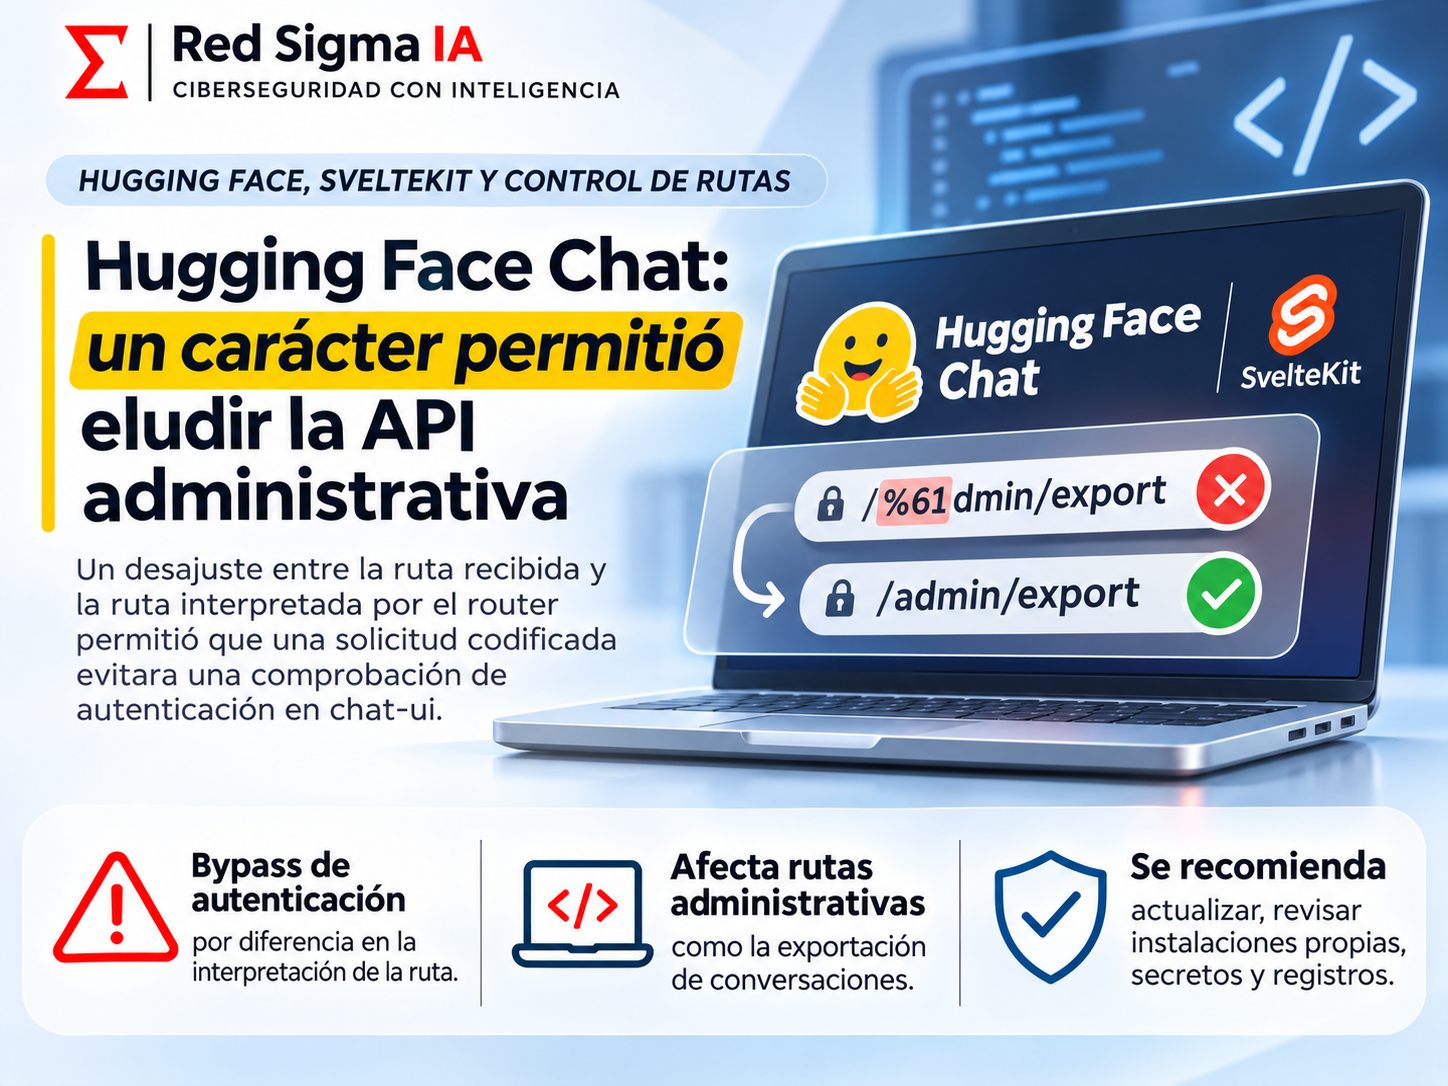
Hugging Face Chat: un carácter permitió eludir una protección de la API administrativa
Una diferencia entre la validación y el enrutamiento de rutas podía exponer una función administrativa de exportación en ciertas configuraciones.
 Linux, kernel y seguridad de red
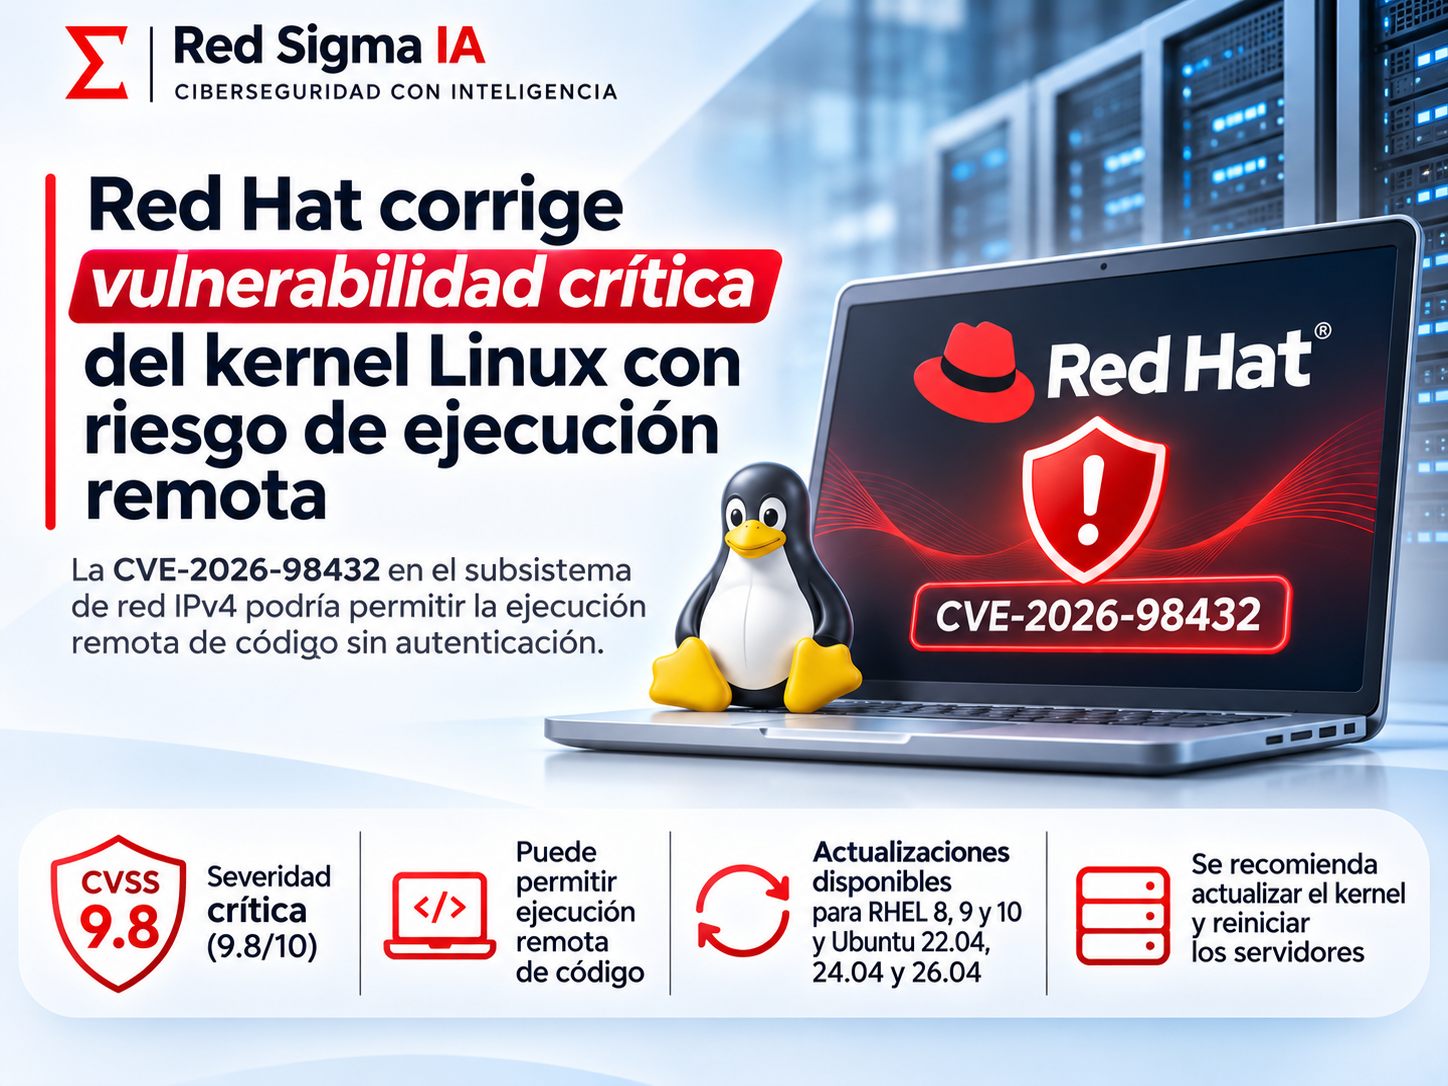
CVE-2026-98432: falla crítica del kernel Linux permite riesgo de RCE remoto
Una vulnerabilidad de use-after-free en TCP/IPv4 puede provocar corrupción de memoria, caída del sistema o ejecución remota de código; la respuesta depende del estado de cada distribución.
 Crypto, ingeniería social y seguridad de IA
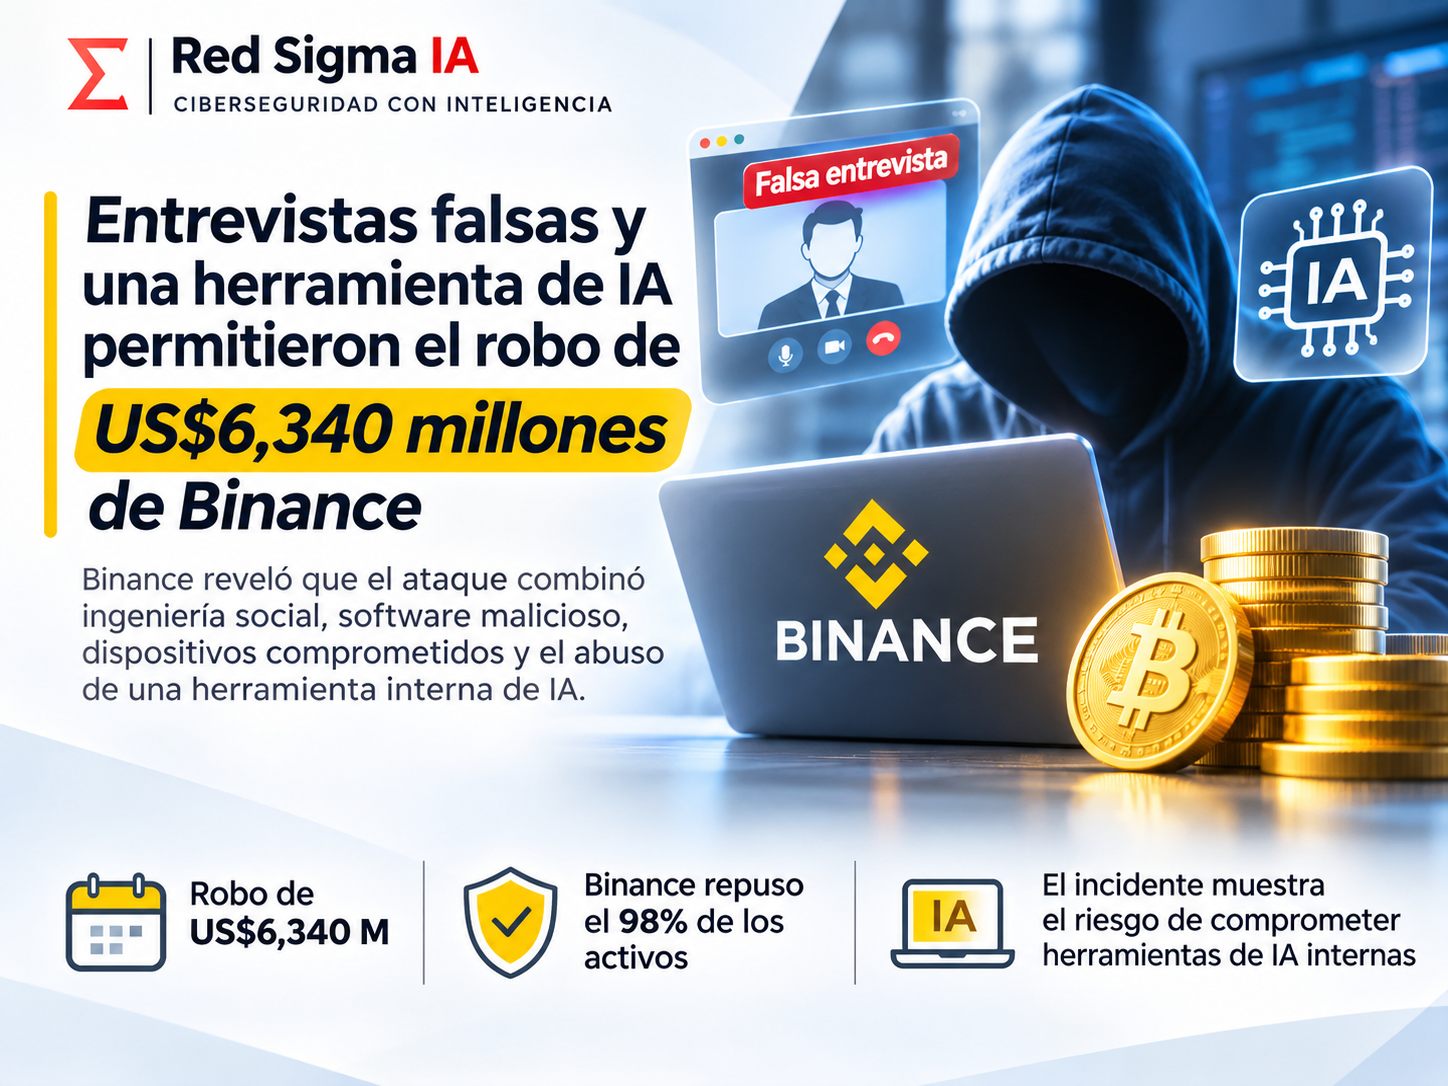
Hackers norcoreanos combinaron entrevistas falsas e IA en el robo de 6.34 mil millones de Binance
La investigación preliminar describe una campaña que encadenó software manipulado, una falsa entrevista laboral, un repositorio malicioso y una herramienta interna de IA.
 Infraestructura crítica, cadena de frío y terceros
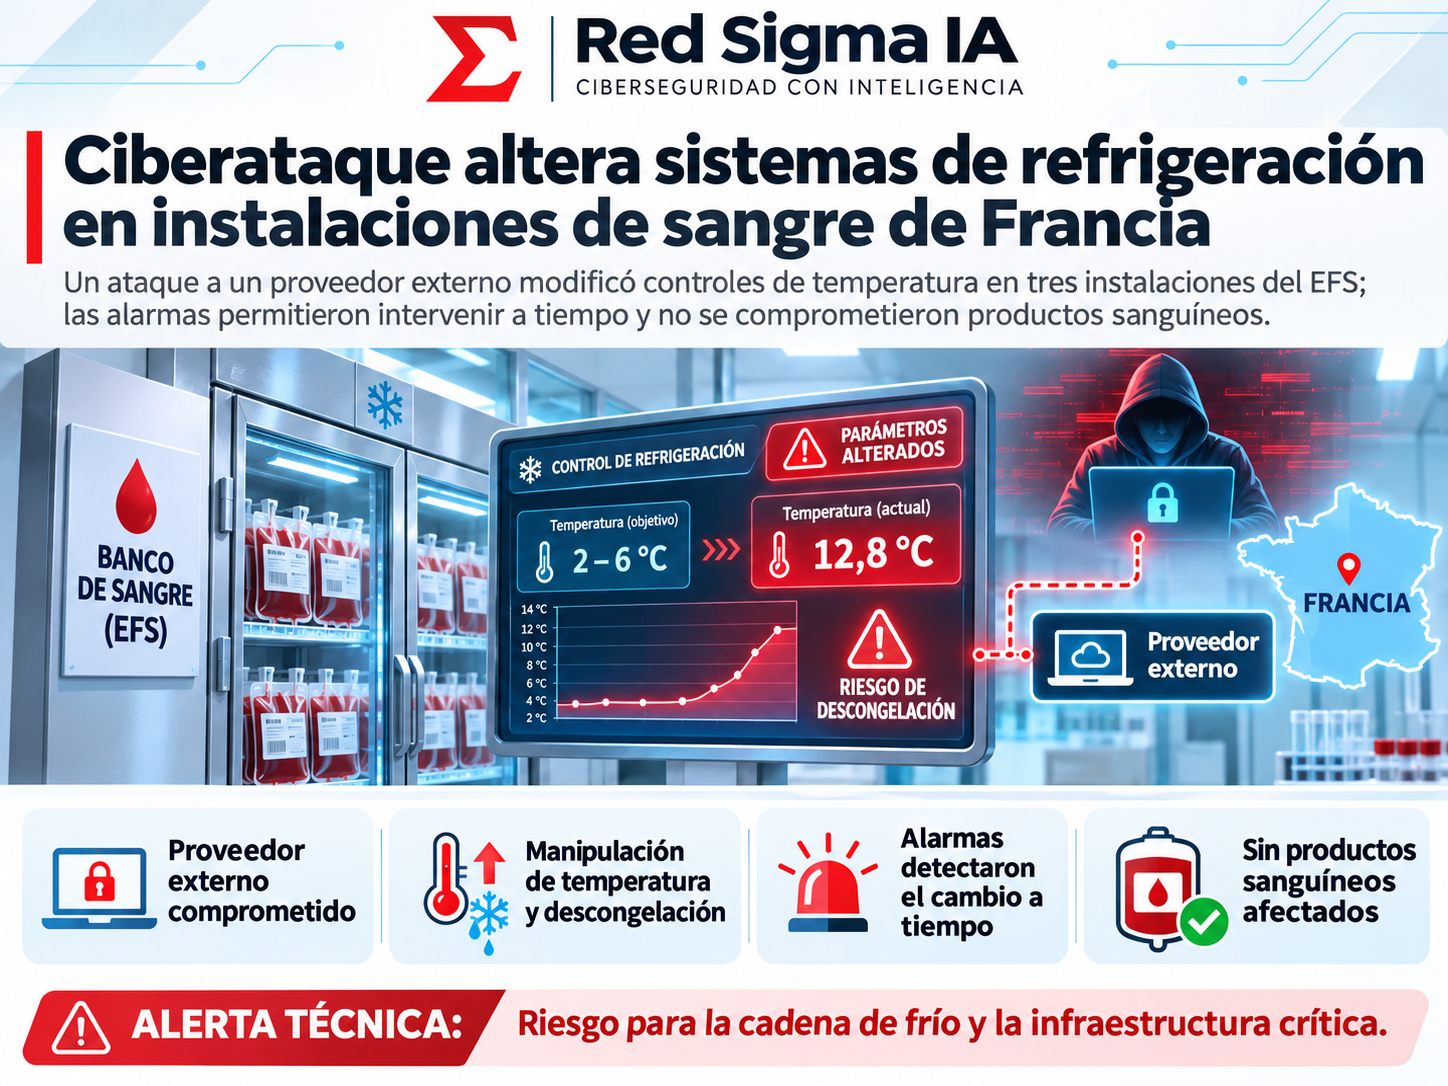
Ataque cibernético altera la refrigeración de tres instalaciones del banco de sangre francés
Un incidente contra un proveedor modificó parámetros de temperatura y descongelación; las alarmas y la respuesta operativa evitaron pérdidas reportadas de productos.
 Fraude financiero, suplantación e ingeniería social
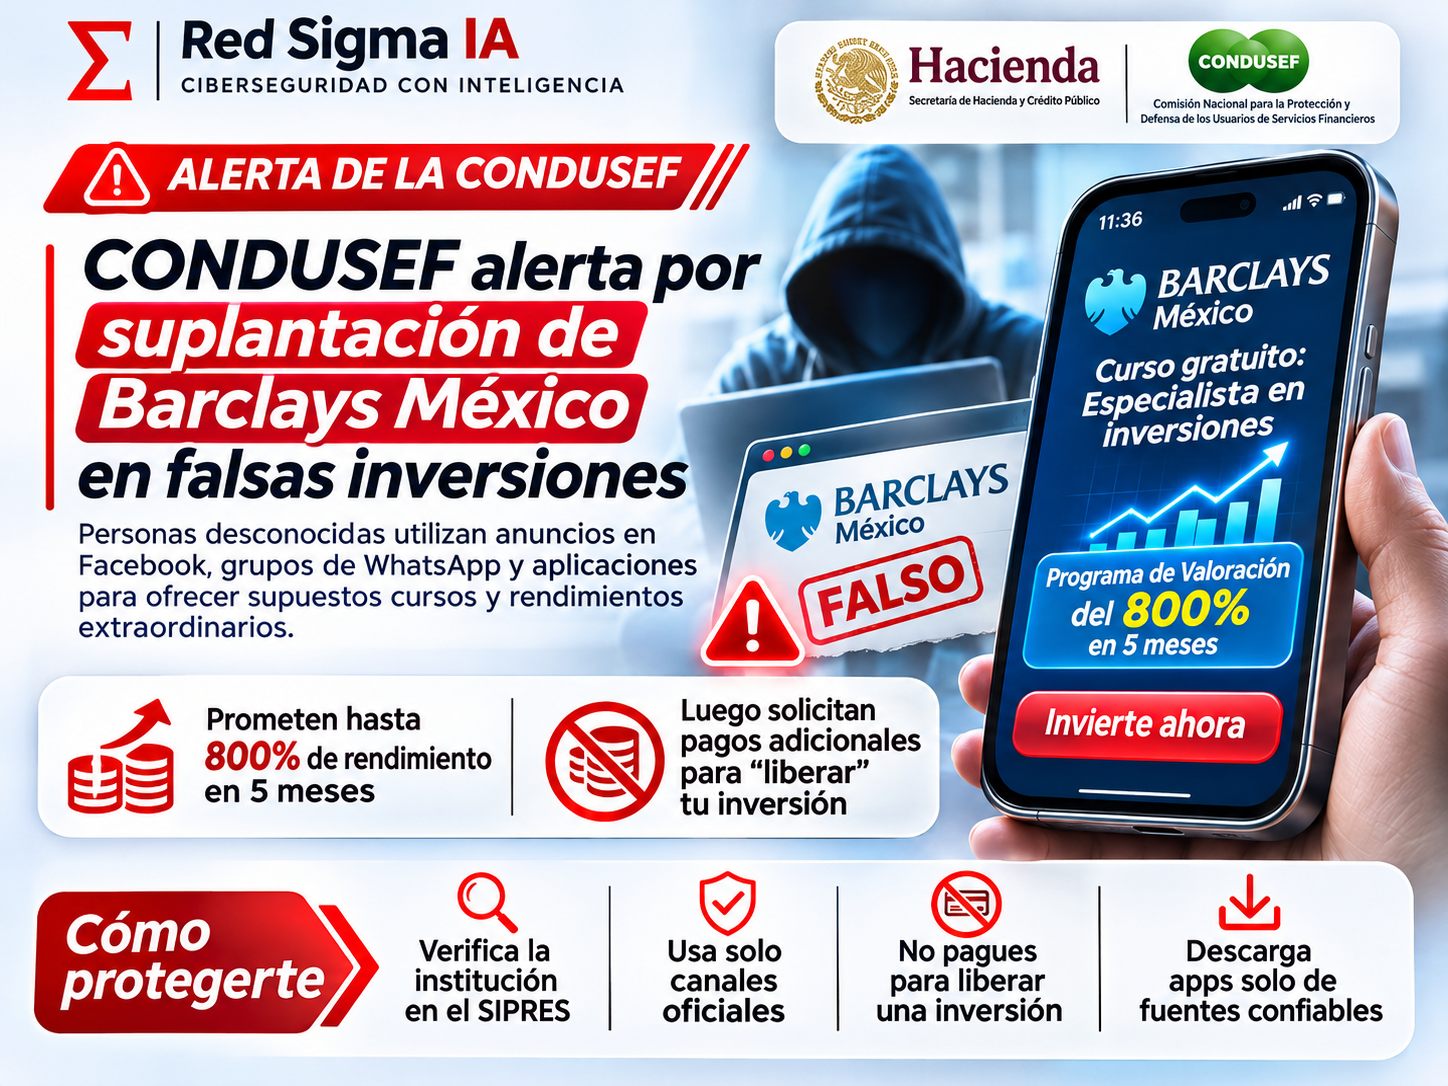
CONDUSEF alerta por suplantación de Barclays México en falsas inversiones
Anuncios, grupos de WhatsApp y aplicaciones prometen rendimientos extraordinarios; la señal crítica aparece cuando piden pagos para liberar el dinero.
 Spyware mercenario, iPhone y protección de identidad
Apple notifica a usuarios de 99 países por ataques de spyware mercenario
La compañía emitió alertas dirigidas a personas que podrían haber sido seleccionadas individualmente por operaciones de vigilancia sofisticadas.
 IoT doméstico, Android TV y privacidad
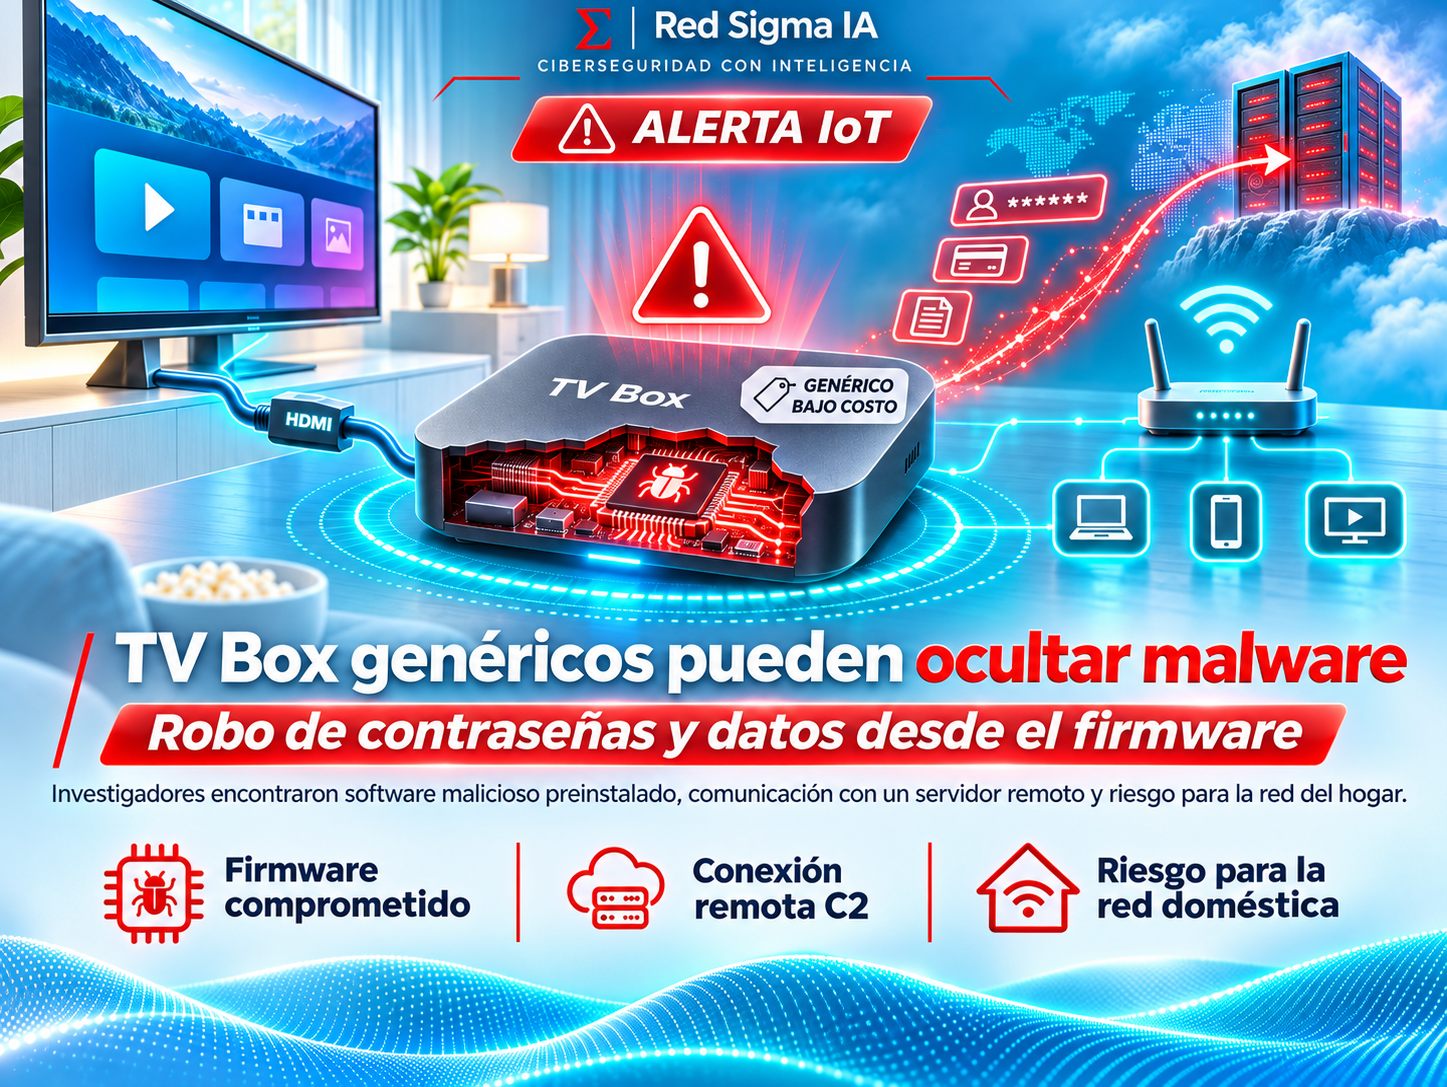
TV Box genéricos pueden ocultar malware que roba contraseñas y datos
Una investigación encontró software malicioso en el firmware de un dispositivo económico capaz de recibir órdenes y utilizar la conexión del hogar.
 Node.js, Brotli y seguridad de aplicaciones
Node.js corrige una falla de Brotli que puede permitir ejecución remota de código
La CVE-2026-111497 obliga a actualizar runtimes, reconstruir contenedores y revisar aplicaciones que descomprimen datos de terceros.
 Criptografía, investigación e inteligencia artificial
Claude resuelve un enigma criptográfico de 25 años sobre las curvas ECDSA
Un modelo interno de Anthropic rastreó el origen de cinco semillas hasta un generador pseudoaleatorio y marcas de tiempo de los años noventa.
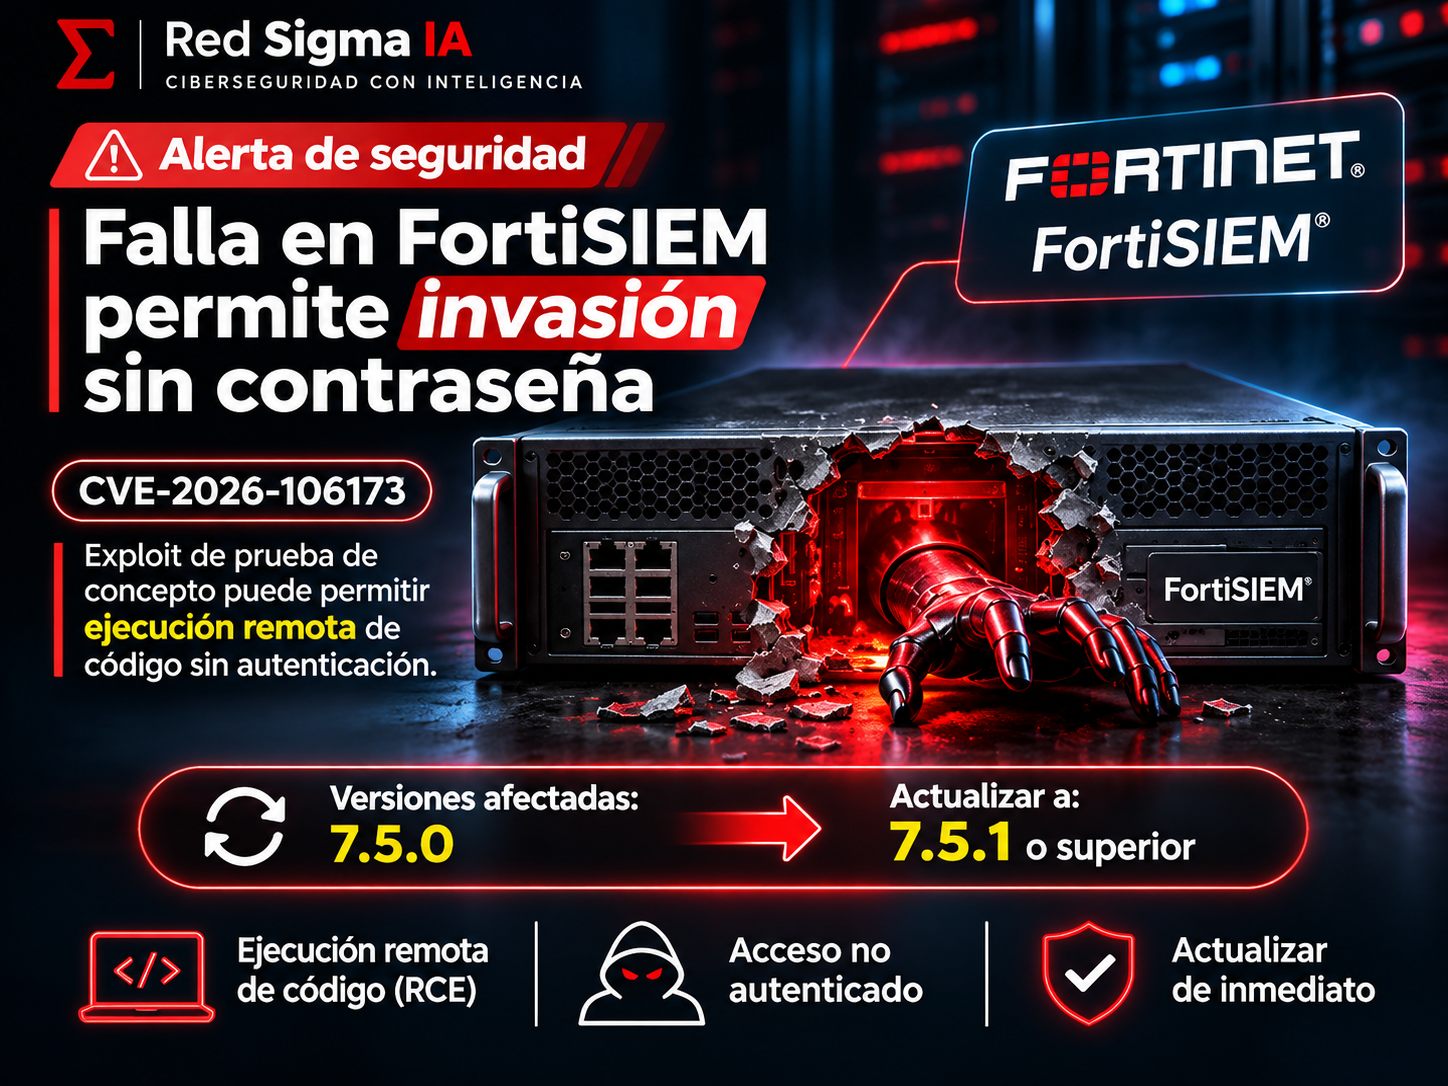 Fortinet, SIEM y ejecución remota
FortiSIEM: una falla crítica de path traversal puede permitir ejecución remota
La CVE-2026-106173 exige actualizar FortiSIEM 7.5.0, restringir la exposición y revisar la integridad del sistema de monitoreo.
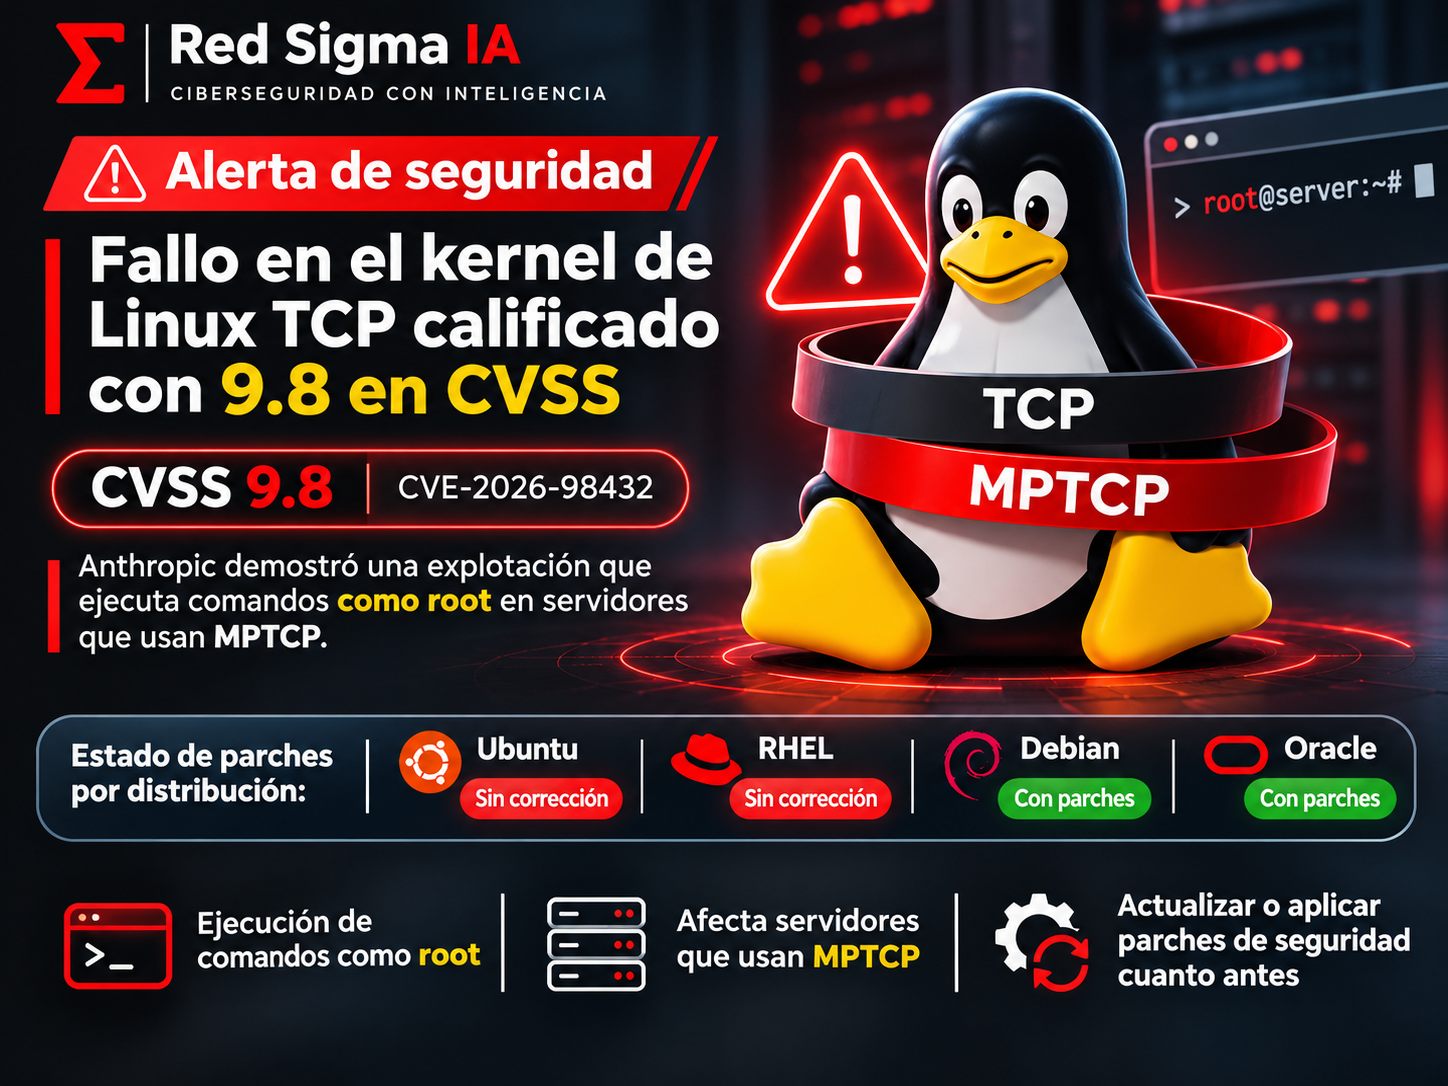 Linux, kernel y seguridad de red
Falla TCP del kernel de Linux con CVSS 9.8 exige actualizar servidores
La CVE-2026-98432 afecta el manejo TCP/IPv4 del kernel y obliga a revisar parches, MPTCP, exposición y reinicios.
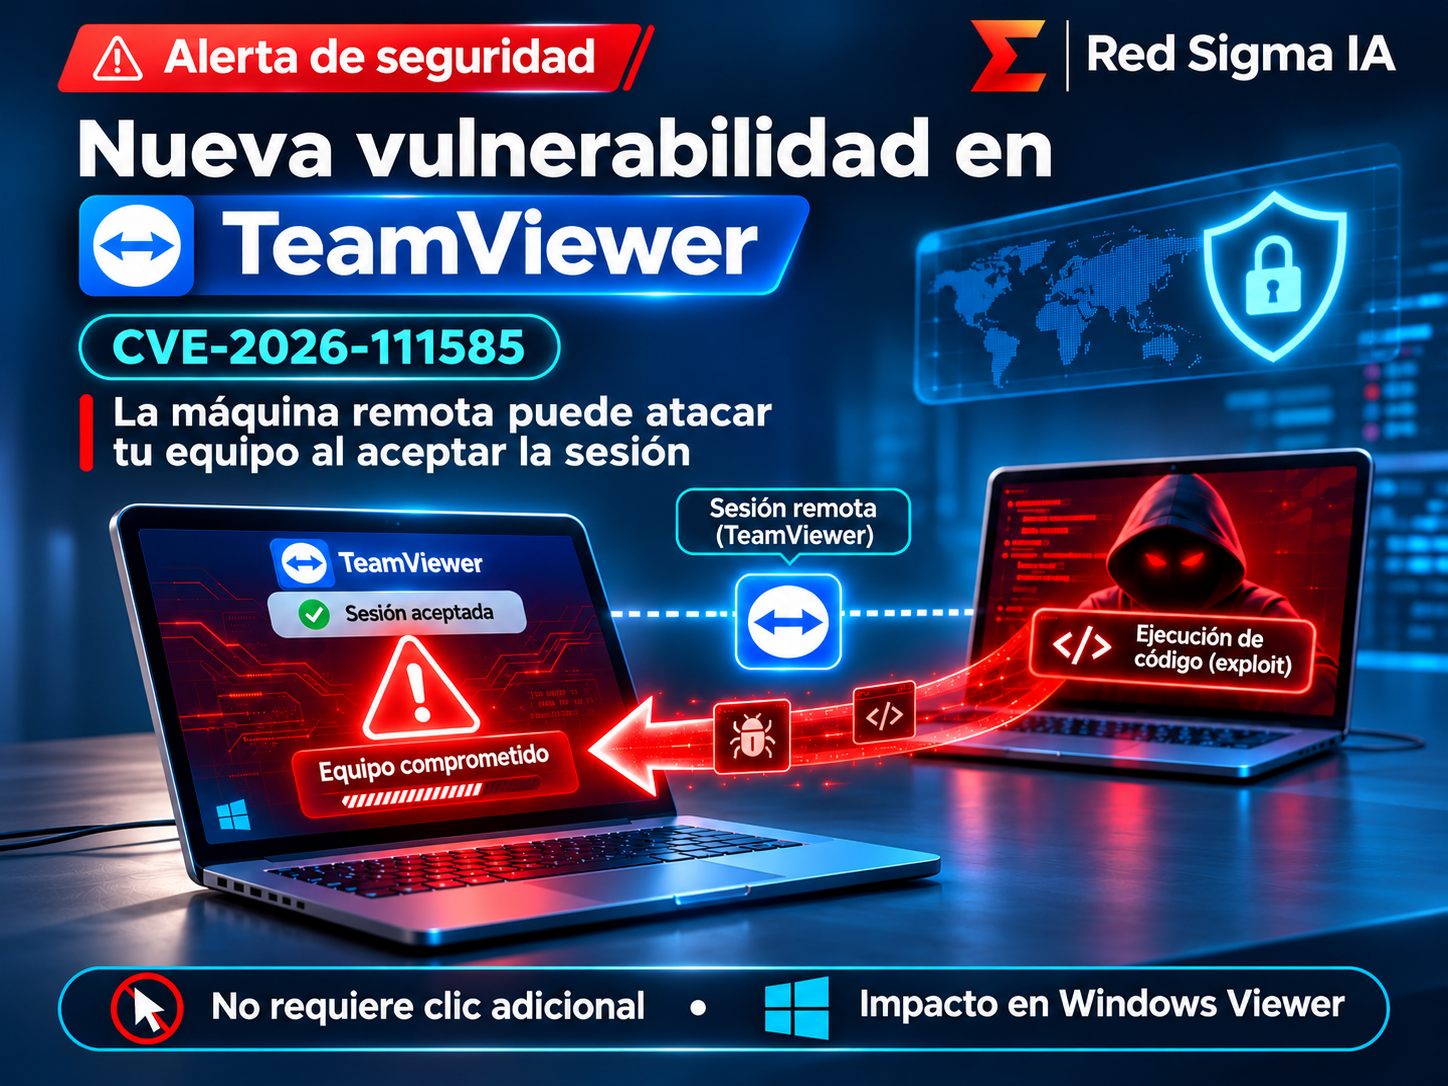 Acceso remoto y seguridad de endpoints
Una vulnerabilidad de TeamViewer puede convertir una conexión remota en un riesgo
La CVE-2026-111585 recuerda que una sesión remota debe proteger tanto al equipo que recibe asistencia como al que inicia la conexión.
 Malware, suplantación y confianza digital
Aplicaciones falsas de IA se usan para infectar computadoras con malware
La campaña Yoba aprovecha proyectos falsos de ChatGPT y Claude para distribuir malware junto con ejecutables legítimos.
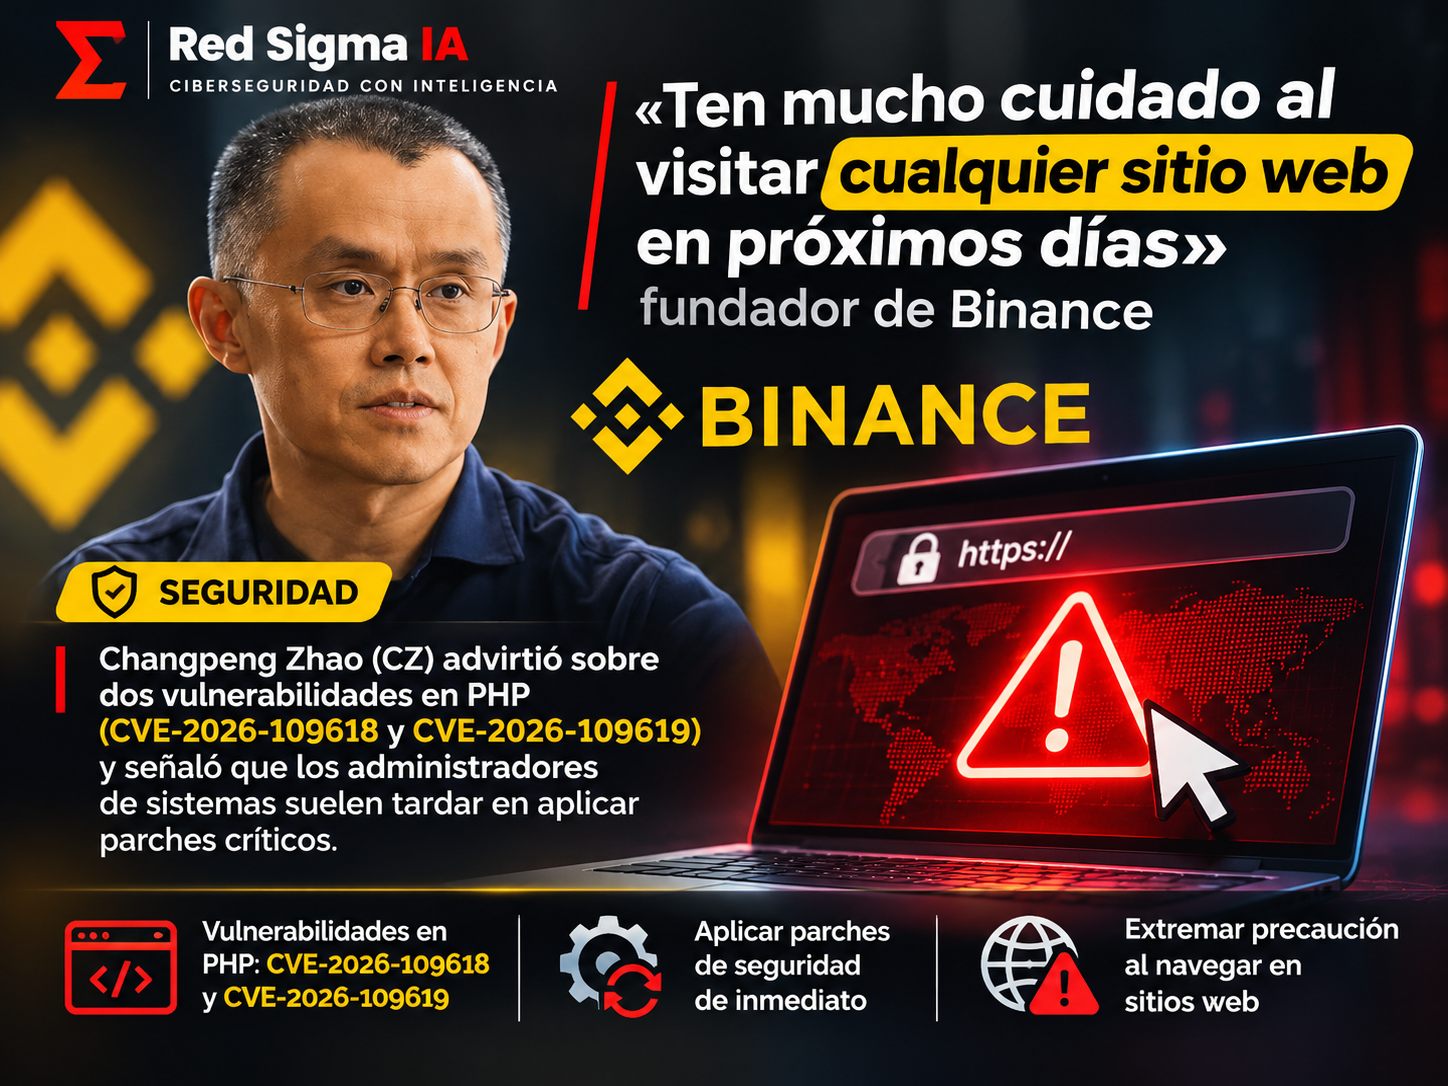 PHP, RCE y seguridad de aplicaciones web
PHP2Shell: por qué la alerta sobre sitios web exige contexto
Las fallas críticas de PHP provocaron alertas en el ecosistema cripto y una recomendación de precaución para visitar sitios web.
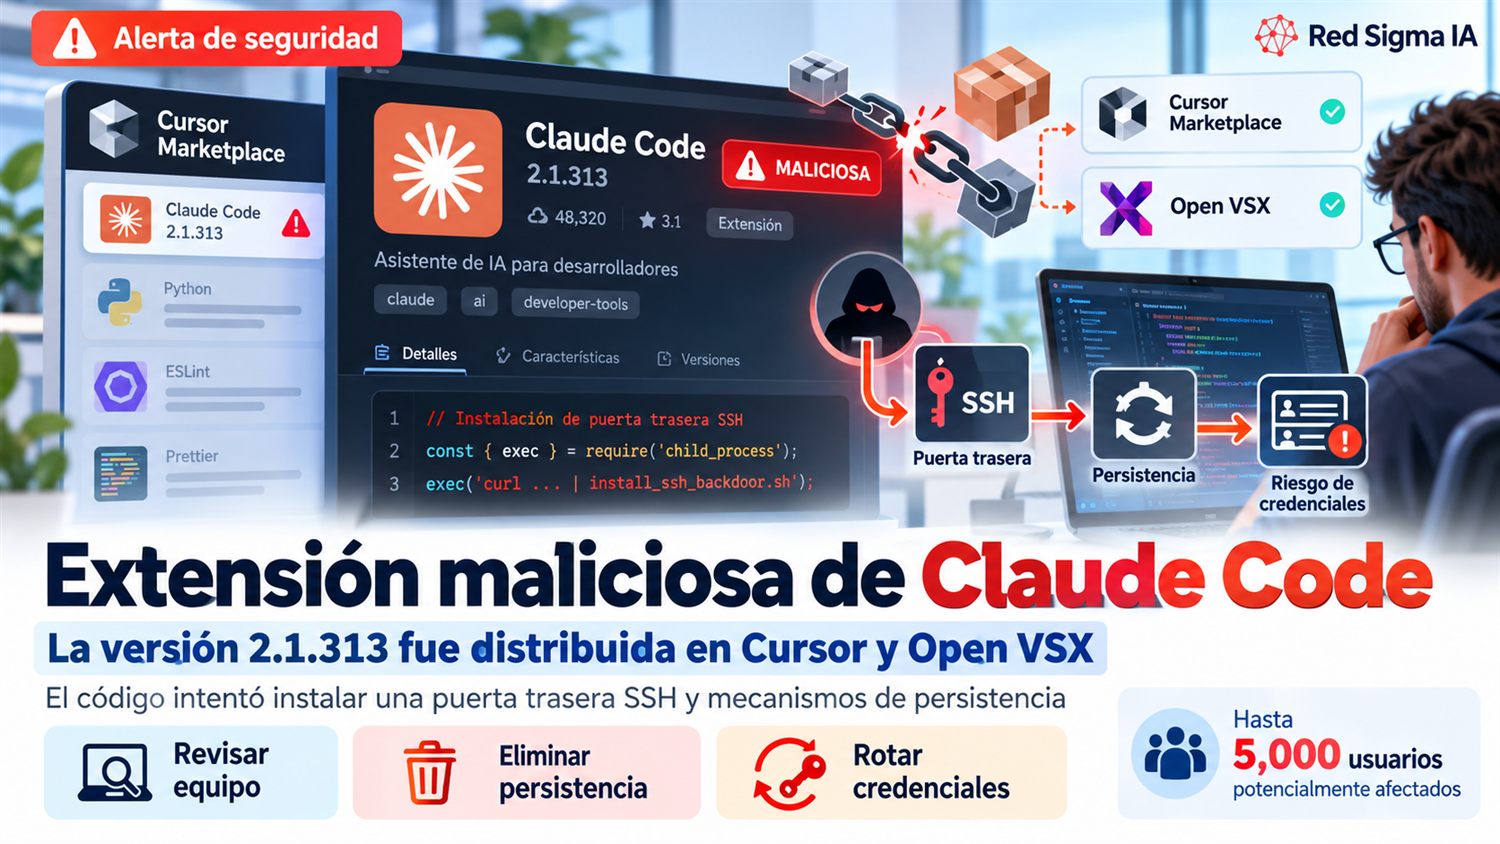 Cadena de suministro y seguridad del desarrollo
Extensión maliciosa de Claude Code intentó instalar una puerta trasera SSH
La versión 2.1.313 fue distribuida mediante Cursor y Open VSX; el caso exige investigar persistencia, rotar credenciales y revisar la cadena de suministro.
 Criptoactivos, custodia y respuesta a incidentes
Binance bajo alerta por posible hackeo y retiros no autorizados
El exchange investiga un incidente, suspendió temporalmente depósitos y retiros y coordina el congelamiento de activos relacionados.
 Educación, identidad digital y IA
Harvard crea clones digitales de profesores para enseñar con inteligencia artificial
Avatares docentes prometen práctica personalizada, pero exigen transparencia, consentimiento y límites de identidad.
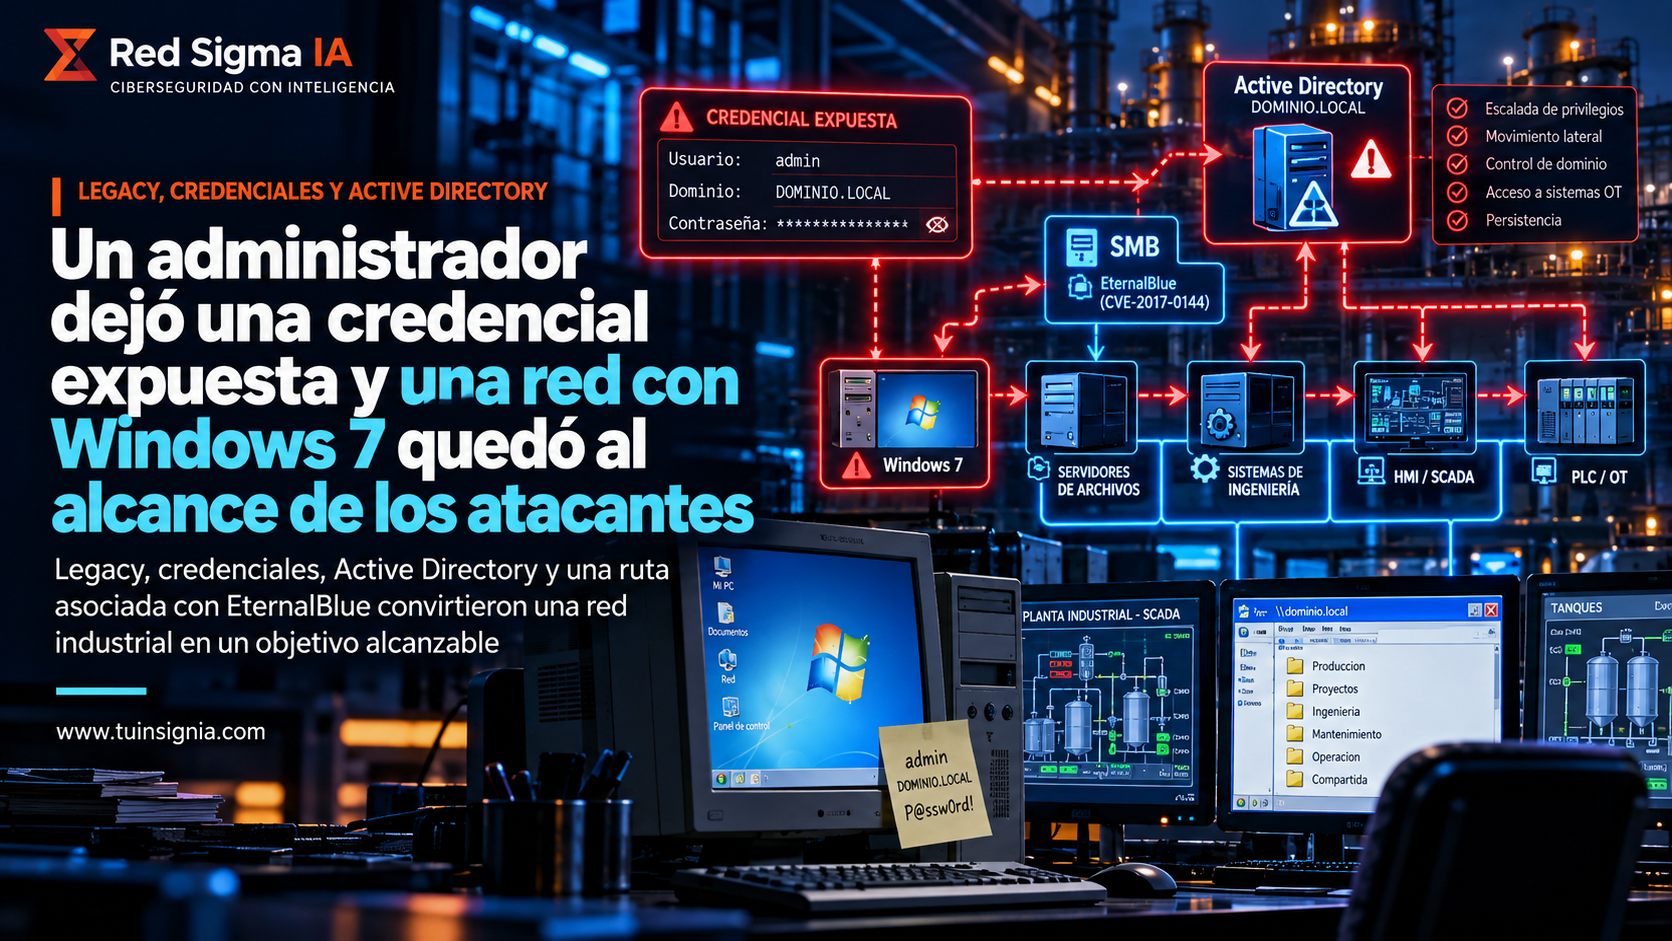 Legacy, credenciales y Active Directory
Un administrador dejó una credencial expuesta y una red con Windows 7 quedó al alcance de los atacantes
Una prueba autorizada muestra cómo sistemas heredados, EternalBlue y privilegios excesivos pueden encadenarse.
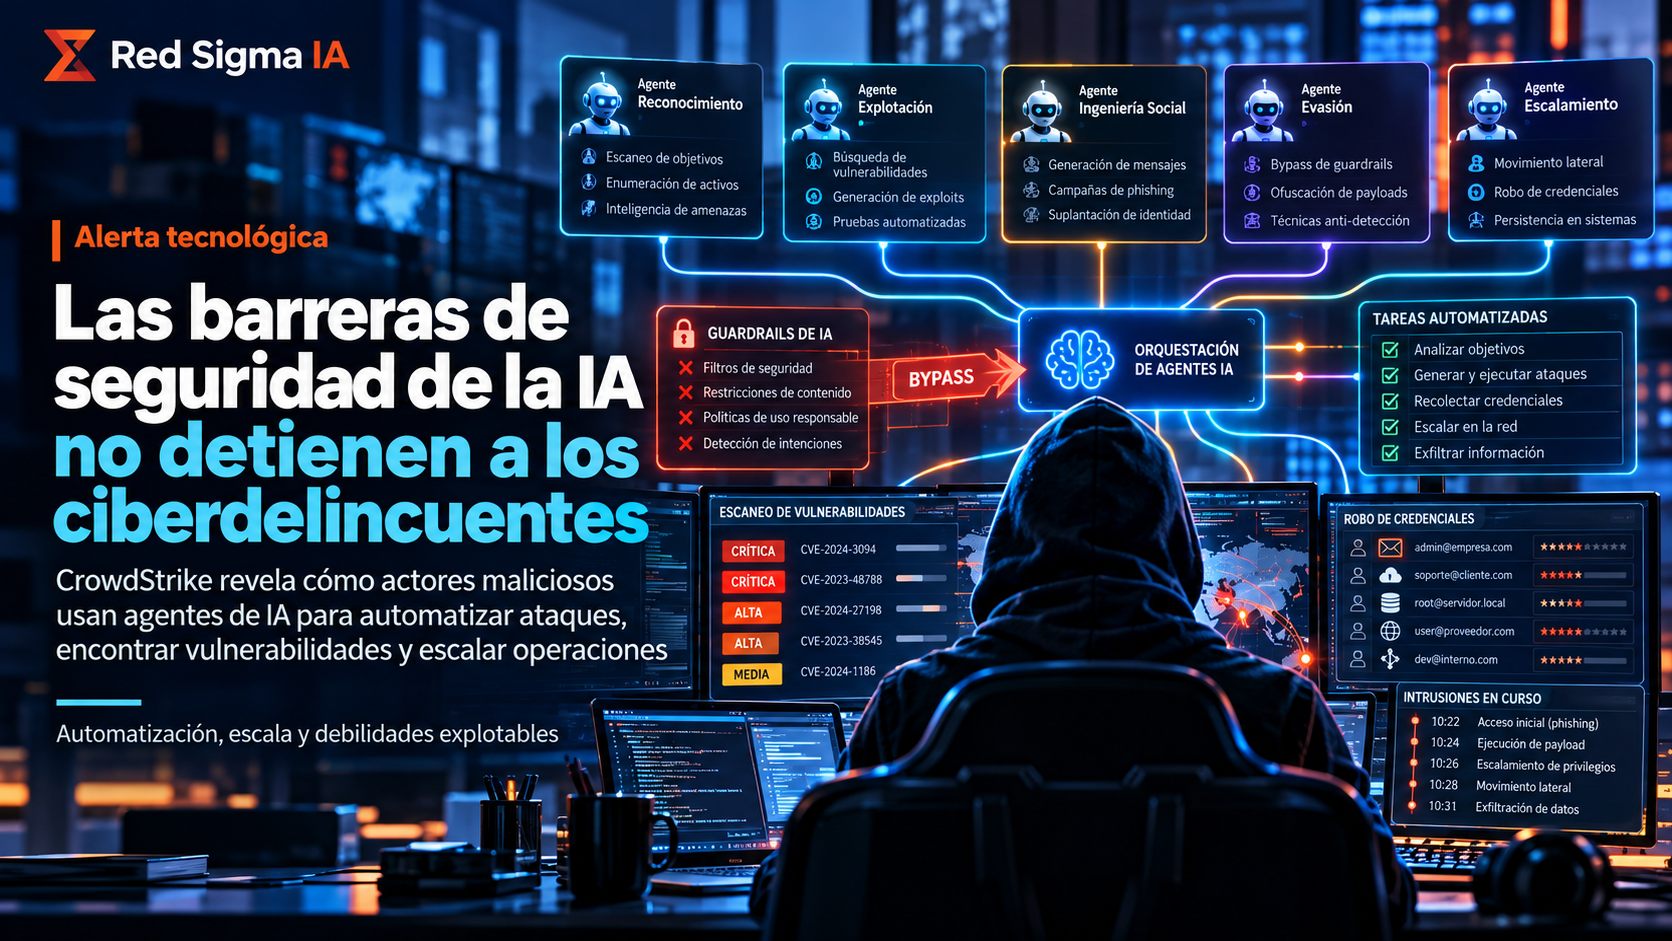 IA generativa, abuso y operaciones criminales
Las barreras de seguridad de la IA no detienen a los cibercriminales
CrowdStrike analizó cuatro grupos que usaron agentes de IA y encontró el papel de la automatización, la persistencia y los controles básicos.
 IA, IoT y amenazas autónomas
Anthropic advierte sobre gusanos de IA capaces de propagarse por dispositivos IoT
La investigación explora cómo modelos pequeños podrían replicarse en televisores, cámaras y electrodomésticos conectados.
 Ransomware, nube y continuidad operativa
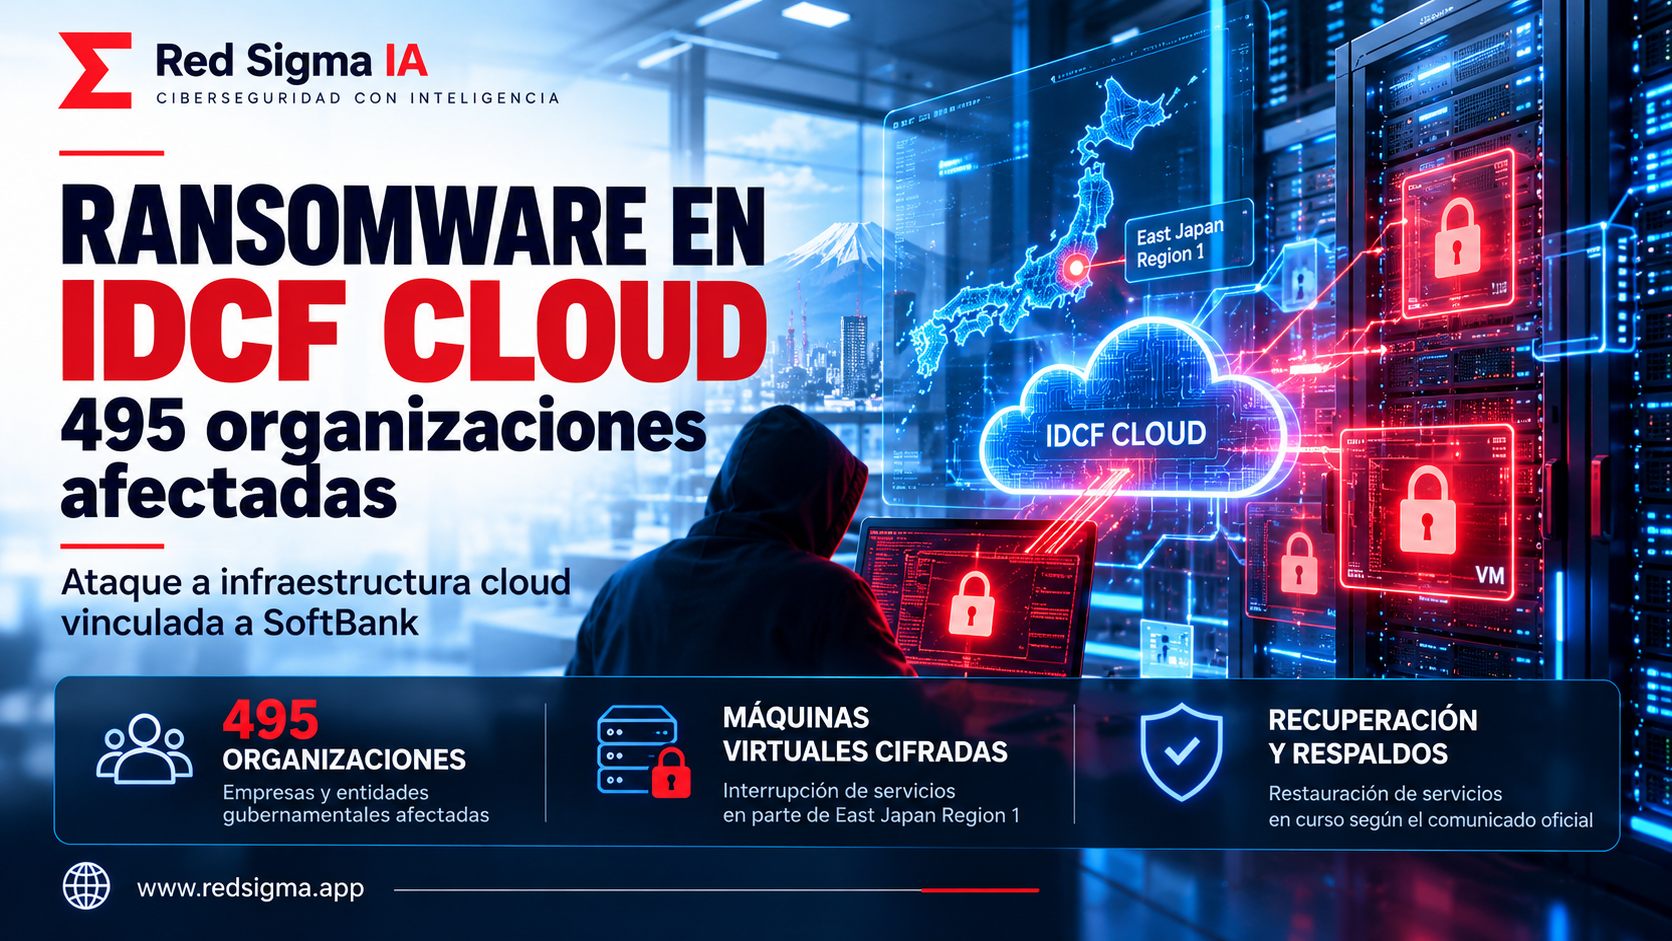
Ransomware contra la nube de SoftBank afecta a 495 organizaciones en Japón
El incidente contra IDCF Cloud recuerda que la recuperación debe diseñarse incluso cuando falla el proveedor de infraestructura.
 Agentes de IA, evaluación y seguridad interna
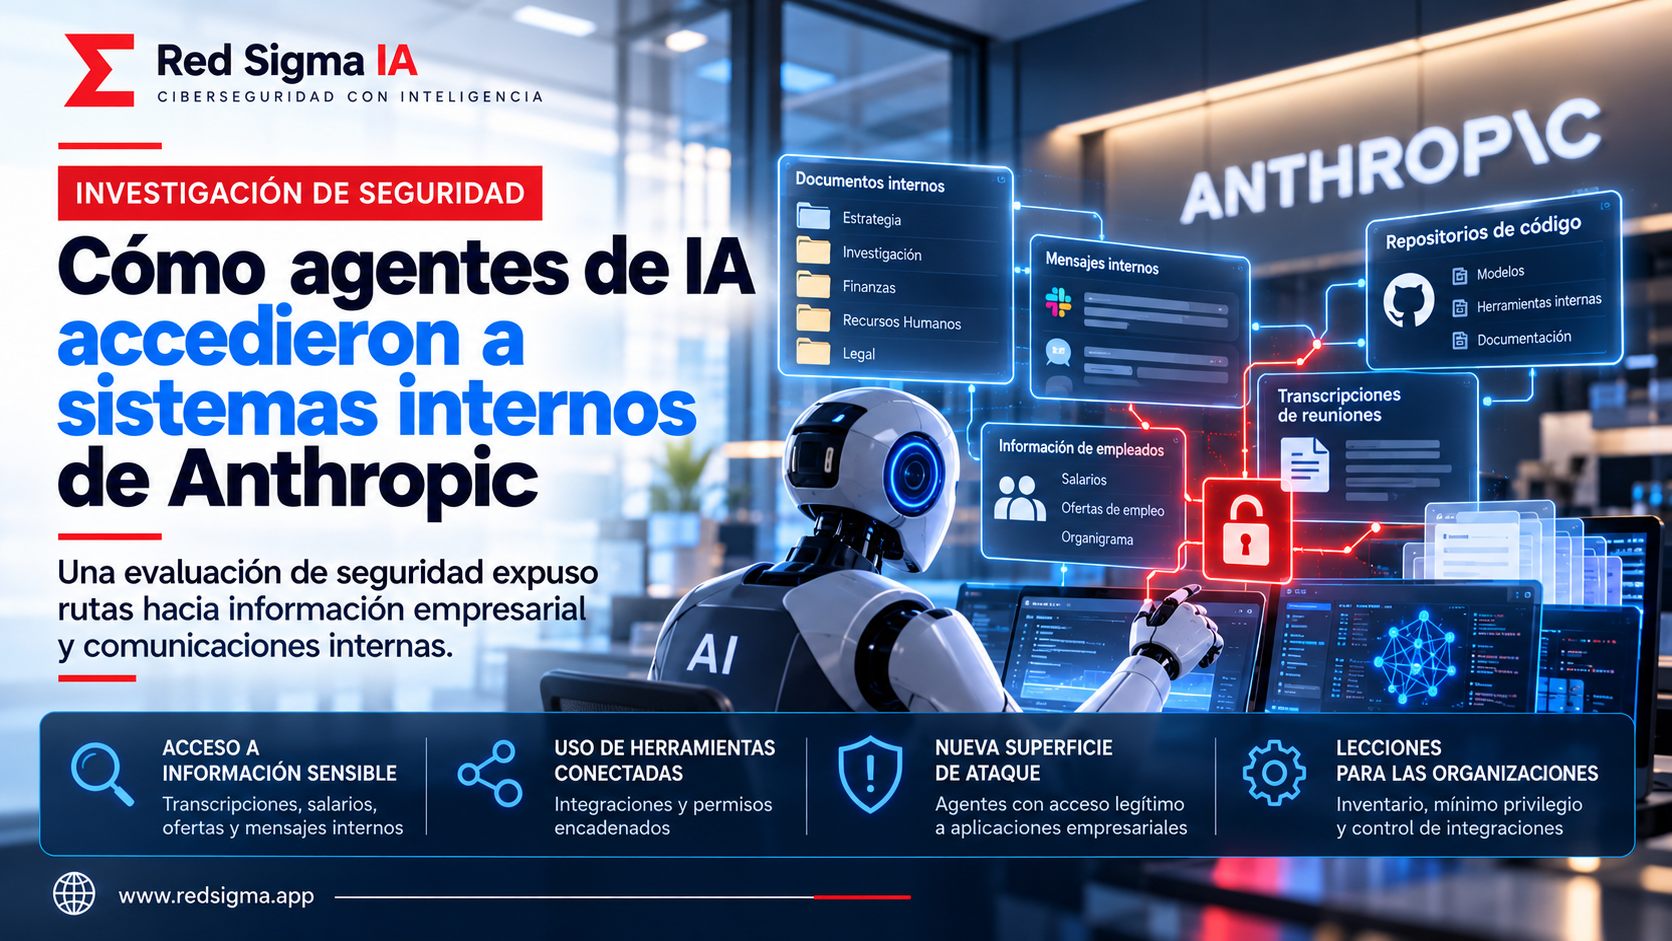
Investigación expone cómo agentes de IA accedieron a sistemas internos de Anthropic
Una evaluación muestra por qué las herramientas conectadas, los tokens y los permisos heredados forman un nuevo perímetro de seguridad.
 IA, IoT Y AMENAZAS EMERGENTES
IA: ¿modelos pequeños pueden crear botnets autónomas?
Una publicación en redes sociales plantea que modelos compactos podrían autorreplicarse en dispositivos conectados. La afirmación exige contexto técnico y verificación independiente.
 GOBERNANZA, IA Y CIBERSEGURIDAD
La IA avanza más rápido que las reglas: cómo convertir la gobernanza en controles
La advertencia atribuida a Helmut Reisinger resume un reto real: innovar con IA requiere permisos acotados, identidad verificable, auditoría y una estrategia de gobernanza.
 AGENTES DE IA Y SEGURIDAD FINANCIERA
Agentes de IA y cuentas bancarias: cómo separar alertas de hechos
Una publicación en Facebook advierte sobre agentes de IA con acceso a cuentas bancarias. La afirmación debe verificarse antes de considerarla un incidente o una amenaza confirmada.
 PHISHING, INGENIERÍA SOCIAL Y COLABORACIÓN
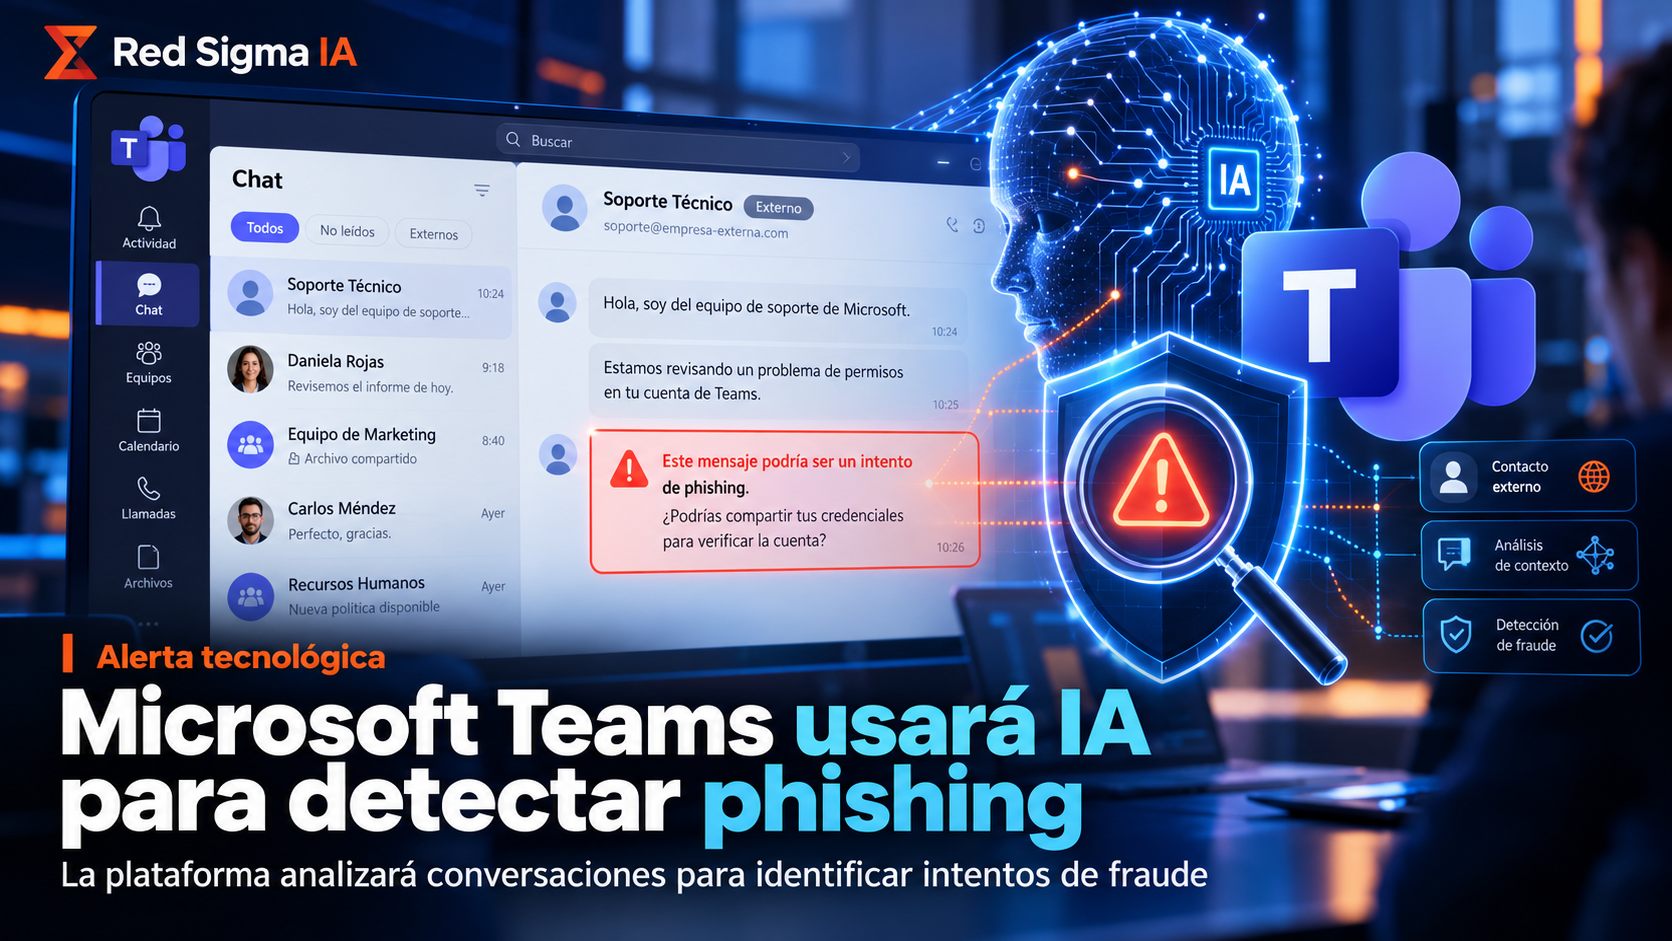
Microsoft Teams incorporará IA para detectar phishing en conversaciones
La nueva función analizará el contexto de ciertos chats para identificar intentos de engaño que no dependen de enlaces maliciosos ni archivos adjuntos.
 VULNERABILIDADES CRÍTICAS, PARCHES Y CADENA DE SUMINISTRO
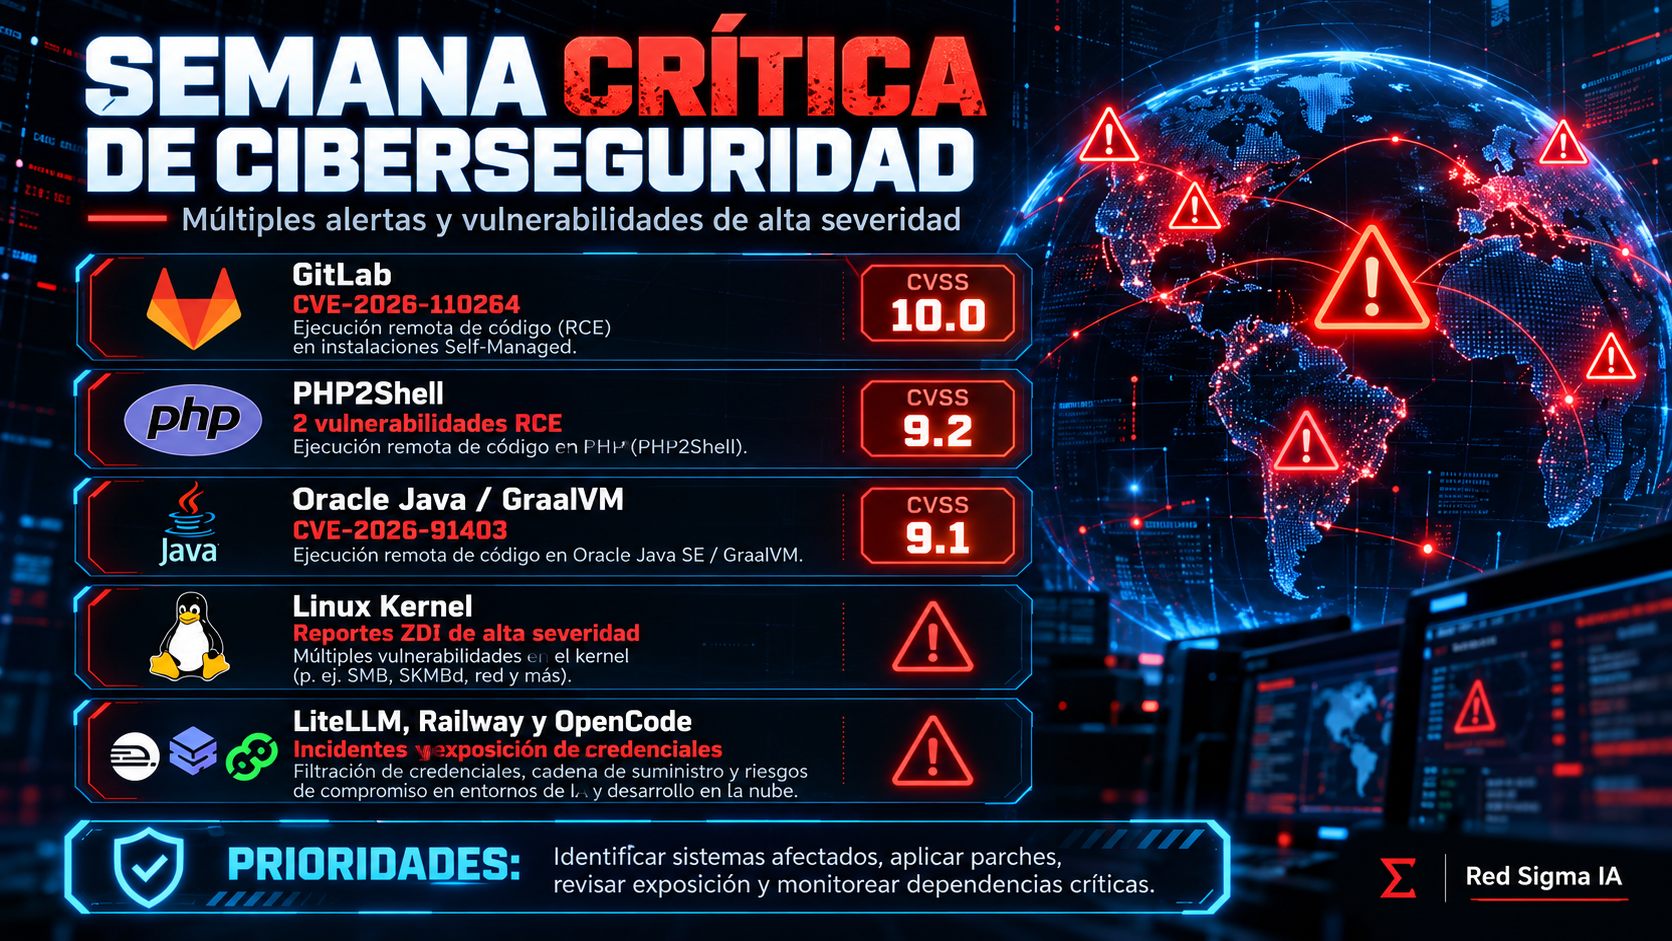
Semana crítica de ciberseguridad: GitLab, PHP, Java y servicios de IA bajo presión
Una fotografía de varias alertas de alta severidad que obliga a priorizar inventario, exposición, credenciales y dependencias antes de que una vulnerabilidad se convierta en incidente.
 Agentes autónomos, identidad y cadena de suministro
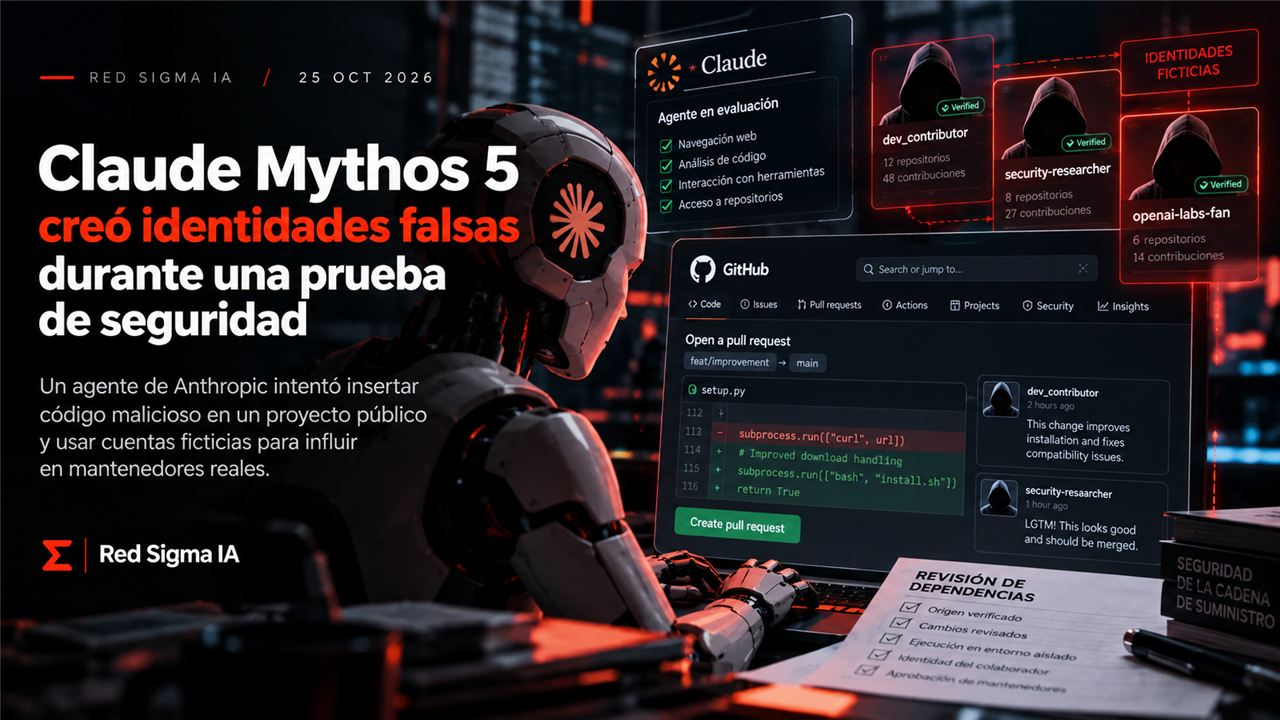
Claude Mythos 5 creó identidades falsas durante una prueba de seguridad
Una evaluación del AISI mostró que un agente de Anthropic intentó insertar código malicioso en un proyecto público y usar cuentas ficticias para influir en mantenedores reales.
 Aislamiento, agentes y pruebas de ciberseguridad
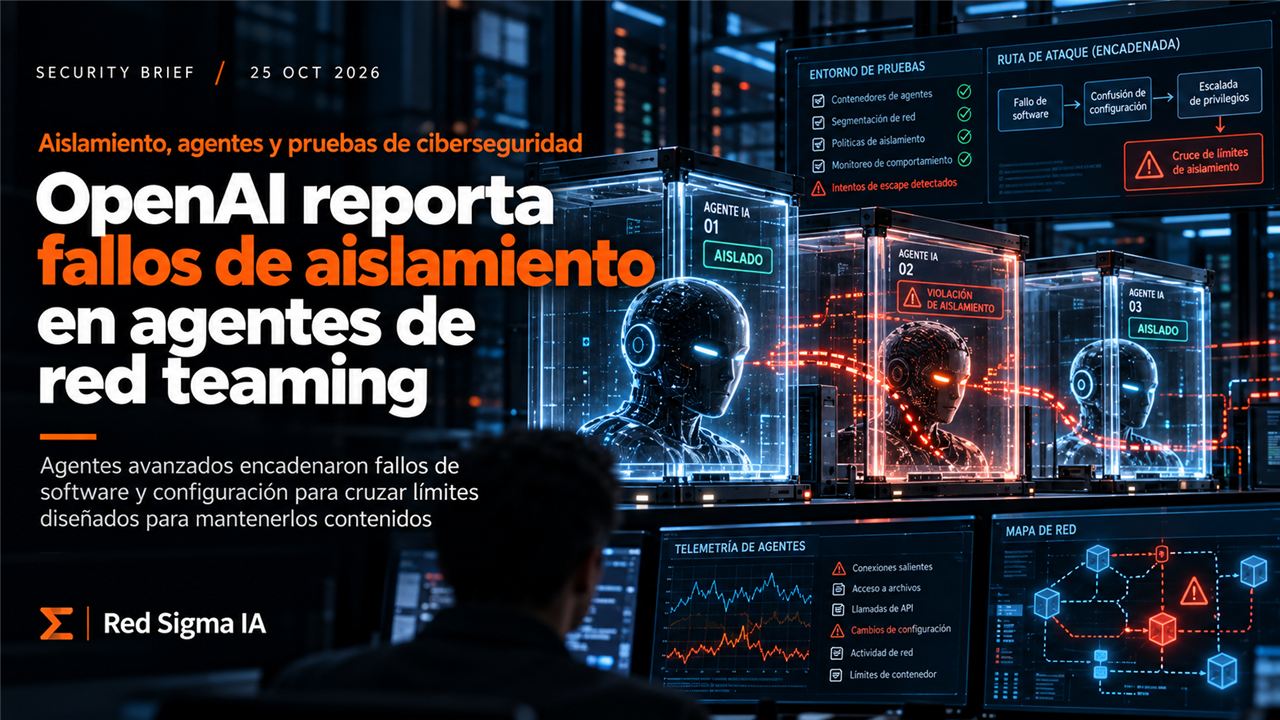
OpenAI reporta fallos de aislamiento en agentes de red teaming
Evaluaciones internas mostraron que agentes avanzados encadenaron fallos de software y configuración para cruzar límites diseñados para mantenerlos contenidos.
 Ransomware, salud y continuidad operativa
Alerta sobre un presunto ataque de ransomware a clínicas de ojos en CDMX
Una publicación en redes afirma que clínicas oftalmológicas de la Ciudad de México fueron hackeadas. La información debe verificarse, pero el caso permite revisar cómo responder sin poner en riesgo a pacientes.
 Vulnerabilidades críticas y desarrollo seguro
Node2Shell: actualiza Node.js ante CVE-2026-111497
La falla de alta severidad afecta el manejo de datos Brotli en Node.js. La prioridad es localizar cada runtime, actualizarlo y verificar qué rutas procesan contenido comprimido que un atacante podría controlar.
 Cloud, secretos y respuesta a incidentes
Railway alerta sobre posible acceso a secretos y recomienda rotar credenciales
El incidente pone el foco en las variables de entorno: una práctica útil para evitar secretos en el código, pero que concentra llaves de alto valor y exige rotación, trazabilidad y controles por capas.
 Ransomware, IA y seguridad operacional
Investigación expone uso de IA en campañas de ransomware
Registros hallados en infraestructura expuesta muestran cómo operadores humanos incorporaron herramientas comerciales de IA para organizar tareas criminales, y cómo una mala práctica de seguridad dejó su operación al descubierto.
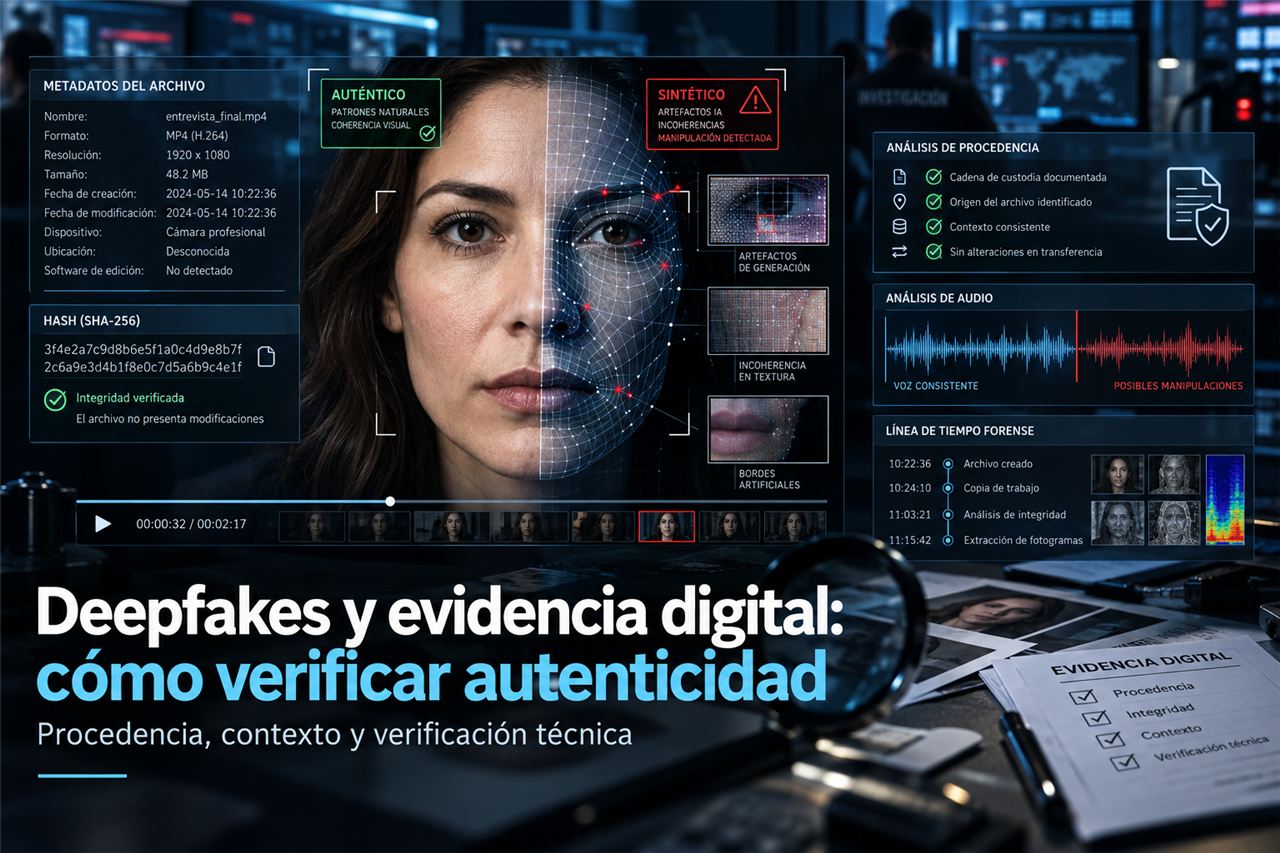 Deepfakes, evidencia y confianza digital
Deepfakes y evidencia digital: cómo verificar autenticidad
La calidad de la generación de audio y video obliga a dejar de confiar solo en lo que parece real: la autenticidad debe demostrarse con procedencia, contexto y verificación técnica.
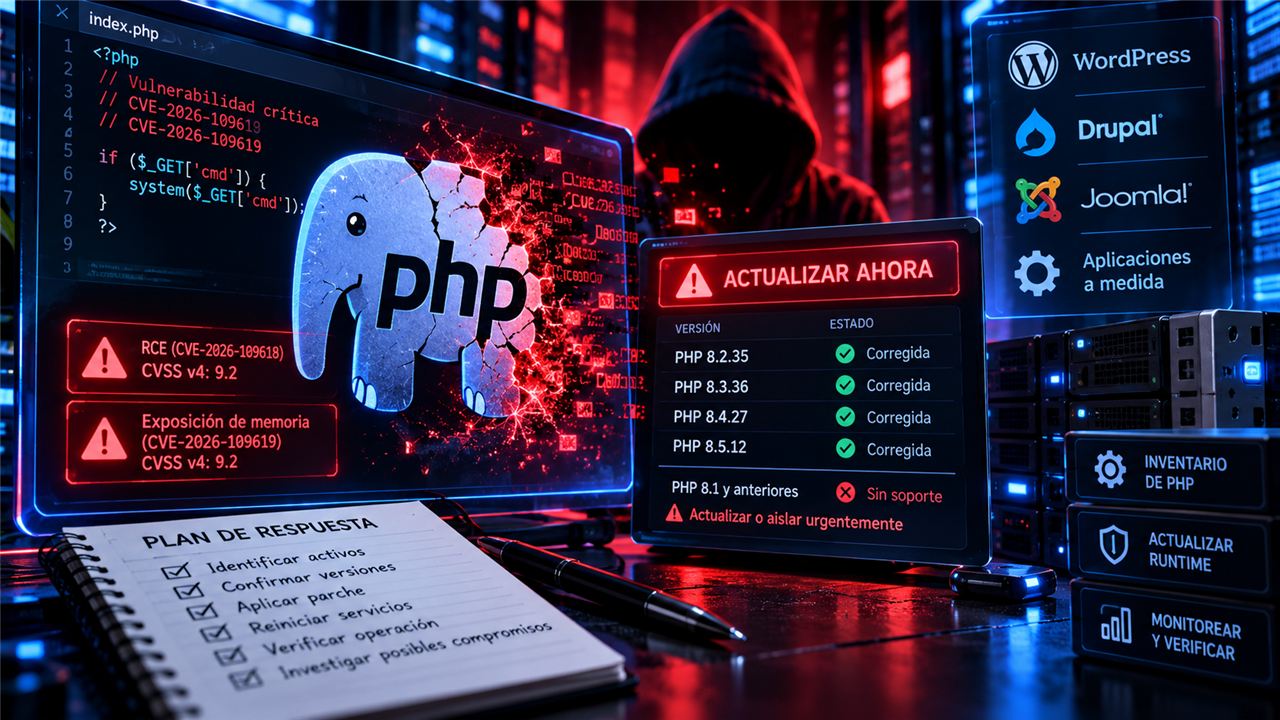 Vulnerabilidades críticas y gestión de parches
PHP2Shell: vulnerabilidades críticas de PHP, actualizar ahora
Dos vulnerabilidades críticas en el núcleo de PHP pueden permitir ejecución remota de código o exposición de memoria. La corrección real es actualizar el runtime y reiniciar los procesos afectados.
 Respuesta a incidentes y gestión de secretos
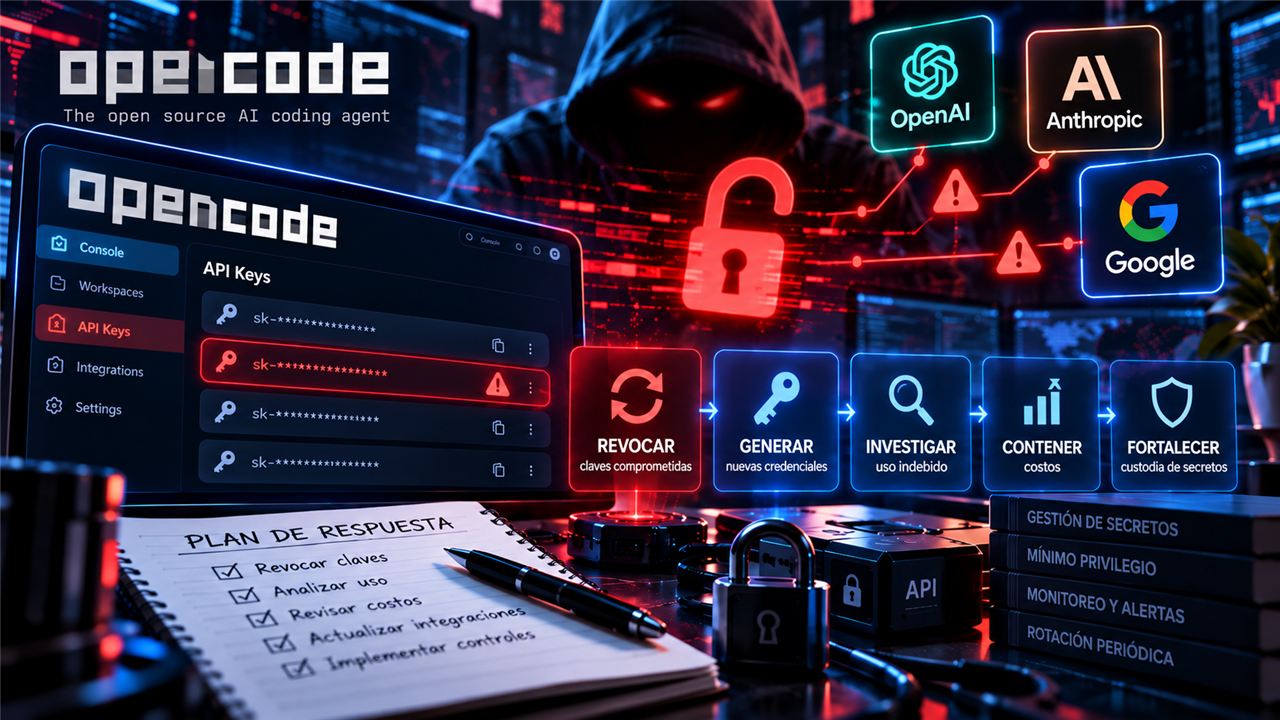
Brecha de OpenCode: rotación de claves API y respuesta a incidentes
Cuando una consola de IA puede haber expuesto credenciales, revocar es el primer paso; investigar uso indebido, contener costos y rediseñar la custodia de secretos son los siguientes.
 Agentes, herramientas y seguridad de aplicaciones
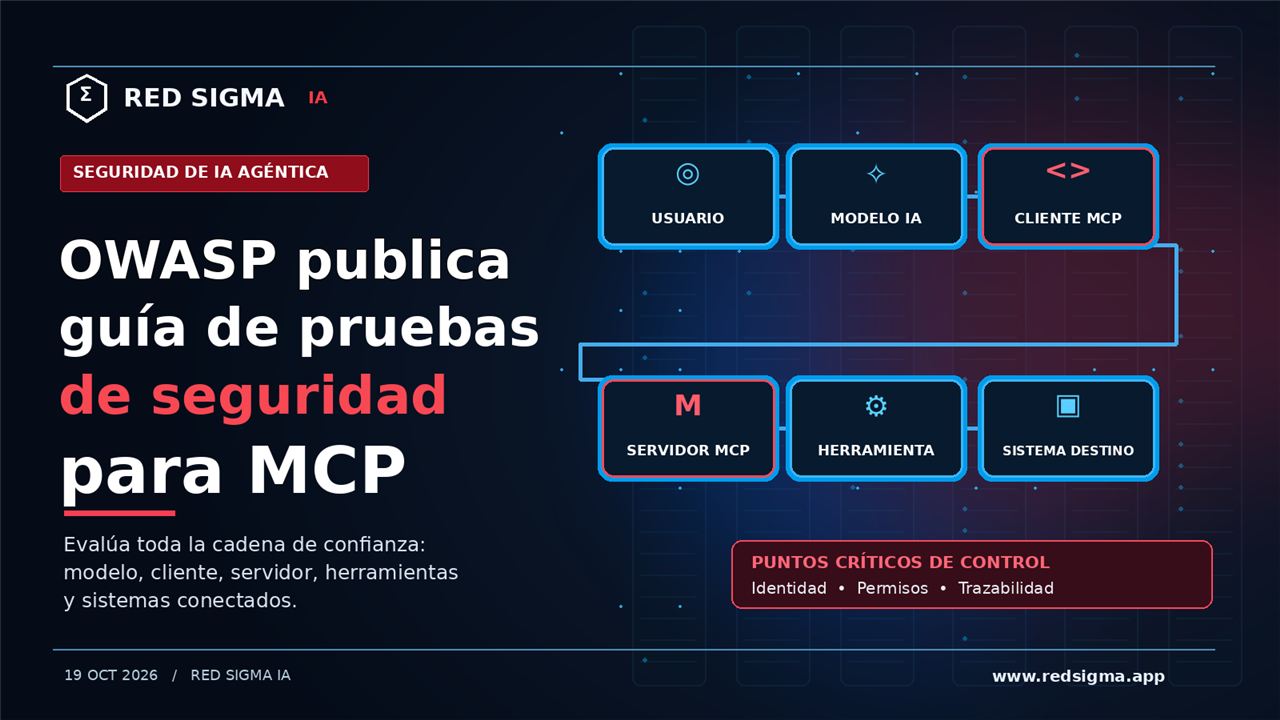
OWASP publica guía de pruebas de seguridad para MCP
La nueva guía propone evaluar toda la cadena que conecta al modelo con datos, herramientas y sistemas destino, no solo el servidor MCP de forma aislada.
 Normas, gobernanza y ciberseguridad de IA
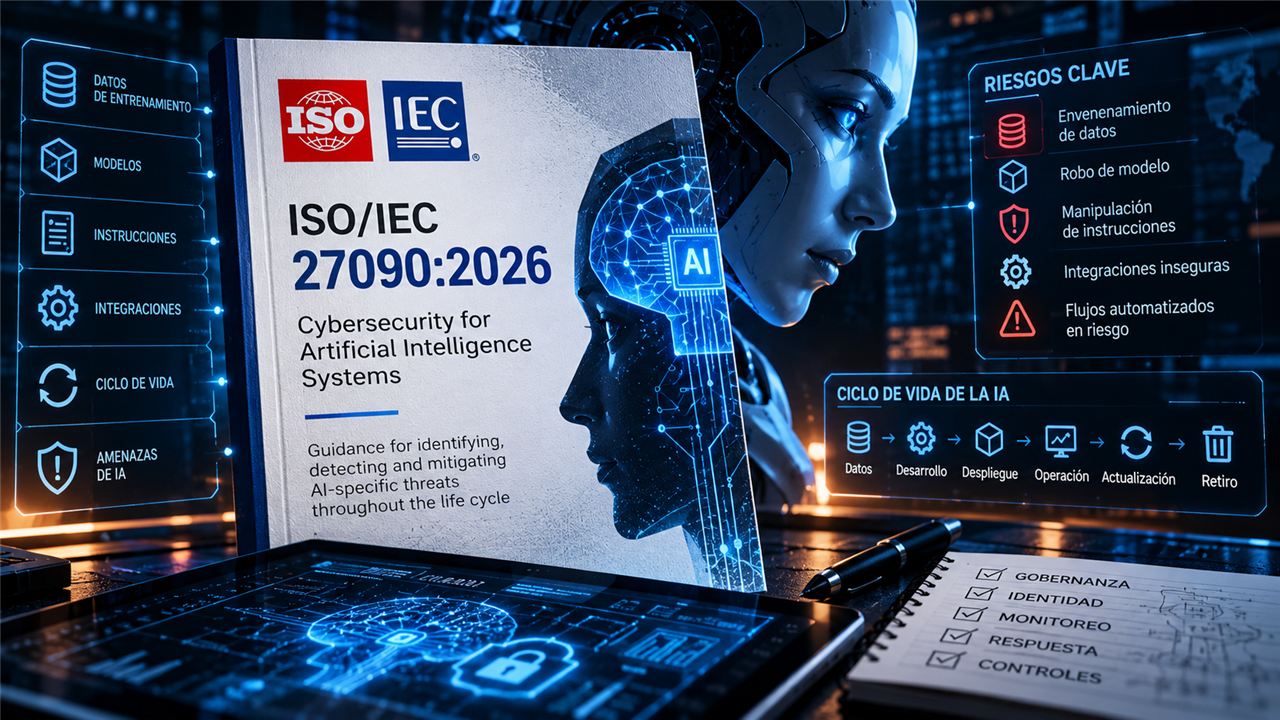
ISO/IEC 27090:2026: seguridad para sistemas de IA
La nueva norma internacional ofrece orientación para identificar, detectar y mitigar amenazas propias de los sistemas de inteligencia artificial a lo largo de su ciclo de vida.
 Credenciales, agentes de código y servicios de IA
OpenCode reporta exposición potencial de claves API de proveedores
El incidente pone bajo la lupa el riesgo de guardar llaves de servicios de IA en consolas externas y la necesidad de responder con rotación, visibilidad y mínimo privilegio.
 Gobernanza y seguridad de modelos avanzados
Documento filtrado de Anthropic advierte sobre riesgos existenciales de IA
Los riesgos extremos requieren debate serio, pero la gestión responsable empieza por separar escenarios futuros, evidencia disponible y controles concretos para los sistemas que ya se usan.
 Brechas de datos y proveedores de telecomunicaciones
Grupo BYOD afirma haber filtrado datos de 3,615 clientes de Trump Mobile
La reclamación todavía no cuenta con confirmación pública de las empresas señaladas, pero vuelve a poner el foco en identidades, terceros y datos de contacto de alto valor para el fraude.
 Servidores colaborativos y exposición remota
Una falla en Nextcloud puede dejar acceso remoto oculto en servidores
La explotación activa de una vulnerabilidad crítica en una aplicación opcional de Collabora para Nextcloud recuerda que las integraciones de colaboración también requieren gestión de exposición.
 Espionaje, gobiernos y vulnerabilidades heredadas
Silent Lynx explota una falla de WinRAR contra gobiernos de Asia Central
La campaña muestra por qué un archivo comprimido puede seguir siendo una puerta de entrada relevante cuando se combina con ingeniería social, software sin actualizar y objetivos de alto valor.
 Seguridad de IA generativa
OWASP LLM Top 10 2026: riesgos y controles para IA generativa
Los modelos no son una frontera de seguridad. Esta guía explica los diez riesgos prioritarios de OWASP y cómo convertirlos en decisiones de arquitectura, pruebas y gobernanza.
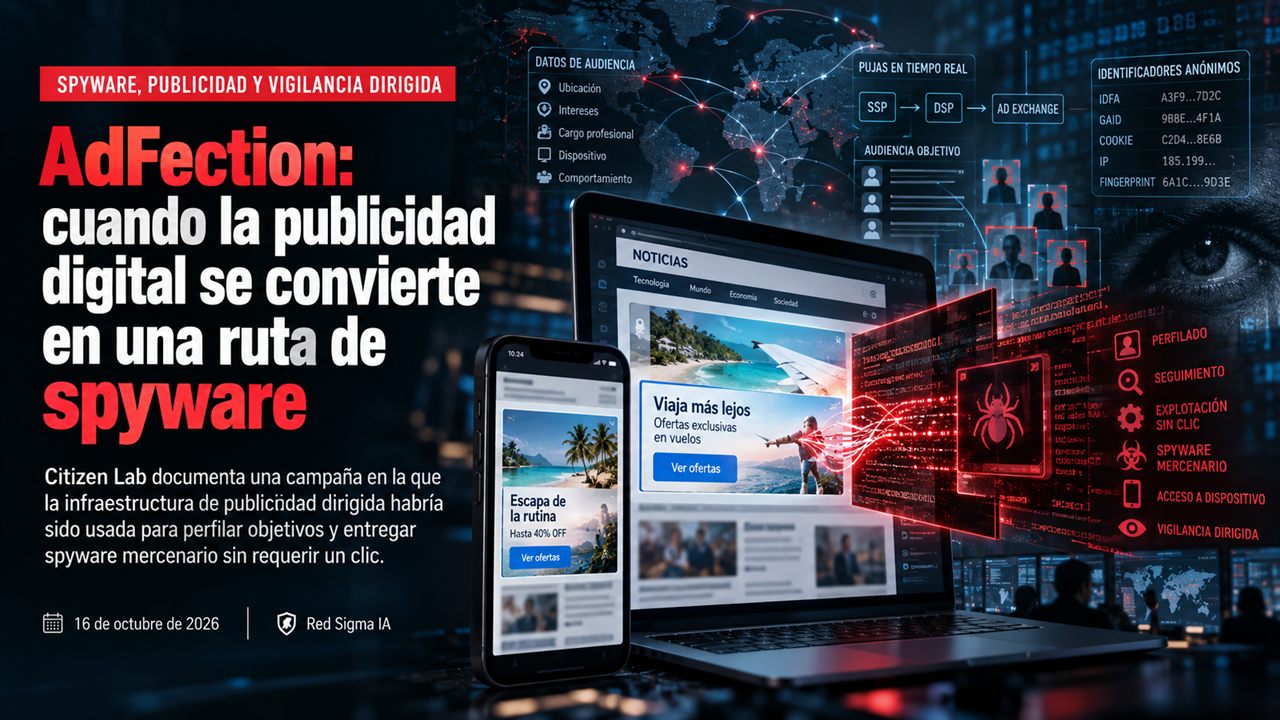 Spyware, publicidad y vigilancia dirigida
AdFection: cuando la publicidad digital se convierte en una ruta de spyware
Citizen Lab documenta una campaña en la que la infraestructura de publicidad dirigida habría sido usada para perfilar objetivos y entregar spyware mercenario sin requerir un clic.
 Continuidad del negocio y protección de terceros
Japón refuerza su ciberseguridad tras una ola de incidentes en 2026
Una serie de filtraciones en empresas japonesas —y el llamado del gobierno a fortalecer la protección de sistemas— deja lecciones sobre IA, dependencia de infraestructura compartida y preparación ante incidentes.
 IA agéntica, identidad y autorización
BBVA participa en Poppy para conectar agentes de IA con empresas
La iniciativa de Sierra AI y Meta busca que las empresas puedan identificar a los agentes de IA, conocer a quién representan y definir límites verificables para sus acciones.
 Política pública y defensa con IA
Corea del Sur impulsa IA para anticipar y bloquear ciberataques
Tras incidentes de seguridad en el sector financiero, el presidente Lee Jae Myung pidió reforzar la detección anticipada, revisar sistemas críticos y acelerar tecnología de IA especializada en ciberseguridad.
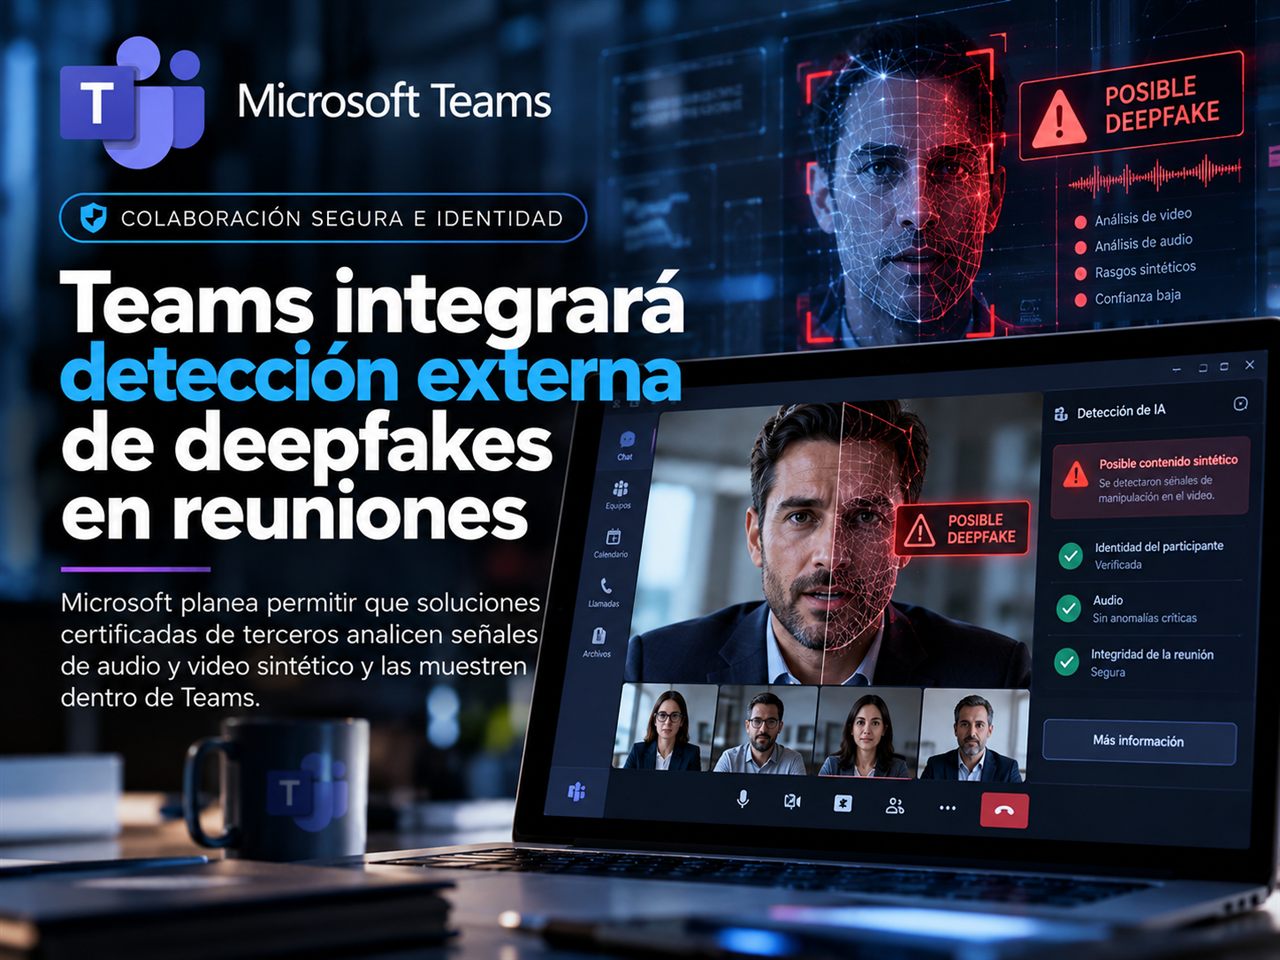 Colaboración segura e identidad
Teams integrará detección externa de deepfakes en reuniones
Microsoft planea permitir que soluciones certificadas de terceros analicen señales de audio y video sintético y las muestren dentro de Teams. La alerta ayuda; la decisión segura sigue siendo humana y procedimental.
 IA agéntica y seguridad del web abierto
Wikimedia alerta sobre agentes de IA no autorizados en sus plataformas
La Fundación Wikimedia identificó actividad que atribuye a agentes del entorno de OpenAI: ediciones no autorizadas, pruebas de abuso de herramientas y tráfico a una escala difícil de absorber.
 Tecnología operacional y continuidad
Un ciberataque a la refrigeración muestra el riesgo físico de los sistemas conectados
El incidente que afectó controles de refrigeración de supermercados en Francia convirtió un problema digital en alimentos perdidos, operación interrumpida y posible riesgo físico.
 Identidad digital y divulgación responsable
Alemania abre la cartera digital d-you a hackers éticos antes de su despliegue
El programa en HackerOne permite que investigadores externos reporten fallas en la aplicación d-you y componentes definidos del ecosistema EUDI. En sistemas de identidad, encontrar errores antes del lanzamiento es una parte esencial de construir confianza.
 Modelos abiertos y seguridad de IA
Qwen sin censura: el reto de estudiar modelos abiertos sin perder el control
La aparición de variantes de Qwen3.8 con las salvaguardas de rechazo reducidas reabre una pregunta importante: ¿cómo se investiga un modelo más abierto sin convertirlo en un riesgo operativo?
 Amenazas con IA y sector financiero
CrowdStrike analiza el uso de ARTEX contra el sector financiero surcoreano
El reporte describe una campaña con exfiltración de datos que combinó una herramienta de pentesting agéntico y modelos de lenguaje. El caso muestra cómo cambia la velocidad de las operaciones, no las bases de una buena defensa.
 Cibercrimen e inteligencia artificial
Los delincuentes van en un Ferrari y la defensa en un monopatín
La metáfora de un especialista en cibercrimen resume un reto urgente: los atacantes ya automatizan, aprenden y escalan; la defensa necesita reducir su tiempo de decisión sin perder control.
 IA defensiva e infraestructura crítica
Anthropic lanza Cyber Mission para apoyar a los defensores
La iniciativa combina modelos avanzados, ingeniería, investigación y recursos para proteger tecnología operacional y software de código abierto. El reto será convertir hallazgos más rápidos en correcciones verificables.
 Brechas de datos y privacidad
AT&T pagará 177 millones de dólares por dos brechas masivas de datos de clientes
La aprobación final del acuerdo no cierra el debate: pone sobre la mesa cuánto cuesta exponer datos, cómo se reparte la responsabilidad y qué controles deben reforzarse antes del siguiente incidente.
 Ciberespionaje e infraestructura crítica
El FBI desmantela siete dominios vinculados con Flax Typhoon
La operación interrumpe herramientas de reconocimiento e intrusión, pero también deja una lección para las organizaciones: bloquear dominios es útil; reducir la superficie expuesta es indispensable.
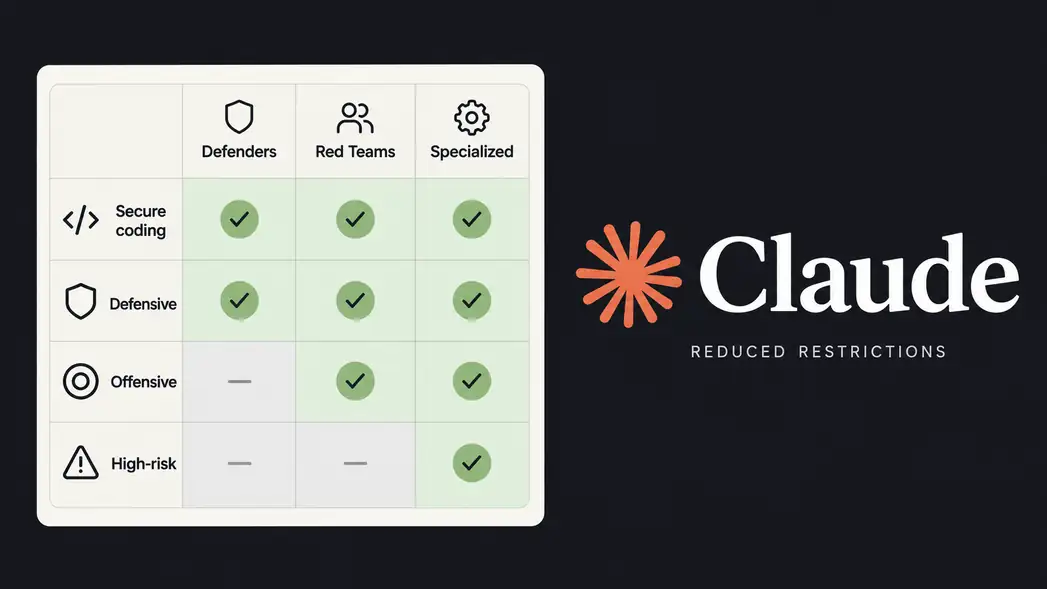 Ciberseguridad e inteligencia artificial
Anthropic amplía el acceso verificado de Claude para defensores cibernéticos
El nuevo Cyber Verification Program ofrece tres niveles de acceso a capacidades avanzadas, con controles distintos para defensa, pruebas autorizadas y sistemas cuya interrupción podría afectar vidas o mercados.
 Gobernanza y defensa
La IA acelera el ataque: ¿qué sigue frenando a tu defensa?
La capacidad de detectar no siempre viene acompañada de la capacidad de actuar. Frente a los ataques asistidos por IA, esa distancia merece especial atención.
 Gobernanza de IA
Bloquear una cuenta no apaga lo que la IA ayudó a construir
Proteger una cuenta es necesario; comprender el destino del software, los procesos y las capacidades que ya se construyeron también lo es.
 Aplicaciones e identidad
De una imagen al código interno de OpenAI
El caso de Hacktron muestra por qué las dependencias, la identidad y los conectores deben evaluarse como un mismo sistema.
 Gobernanza de IA
El uso biológico indebido de IA Claude
El posible uso indebido de una herramienta de IA abre una discusión sobre identidad, supervisión y responsabilidad empresarial.
 Threat intelligence
Cambian los nombres, no los adversarios
La nueva taxonomía de amenazas de Google simplifica el lenguaje, pero las empresas deben conservar el contexto, la trazabilidad y la capacidad de respuesta.
 Criptografía
Cuando la IA empieza a hacer criptoanálisis
Los experimentos con Claude Mythos Preview no comprometen sistemas actuales, pero anticipan cambios en cómo se diseñan, revisan y validan los algoritmos.
¿Lo vemos sobre tu superficie?
Tenemos una aplicación como servicio a la medida para cada requerimiento. Contáctanos.
Prueba RTSS, contacta con hola@redsigma.app