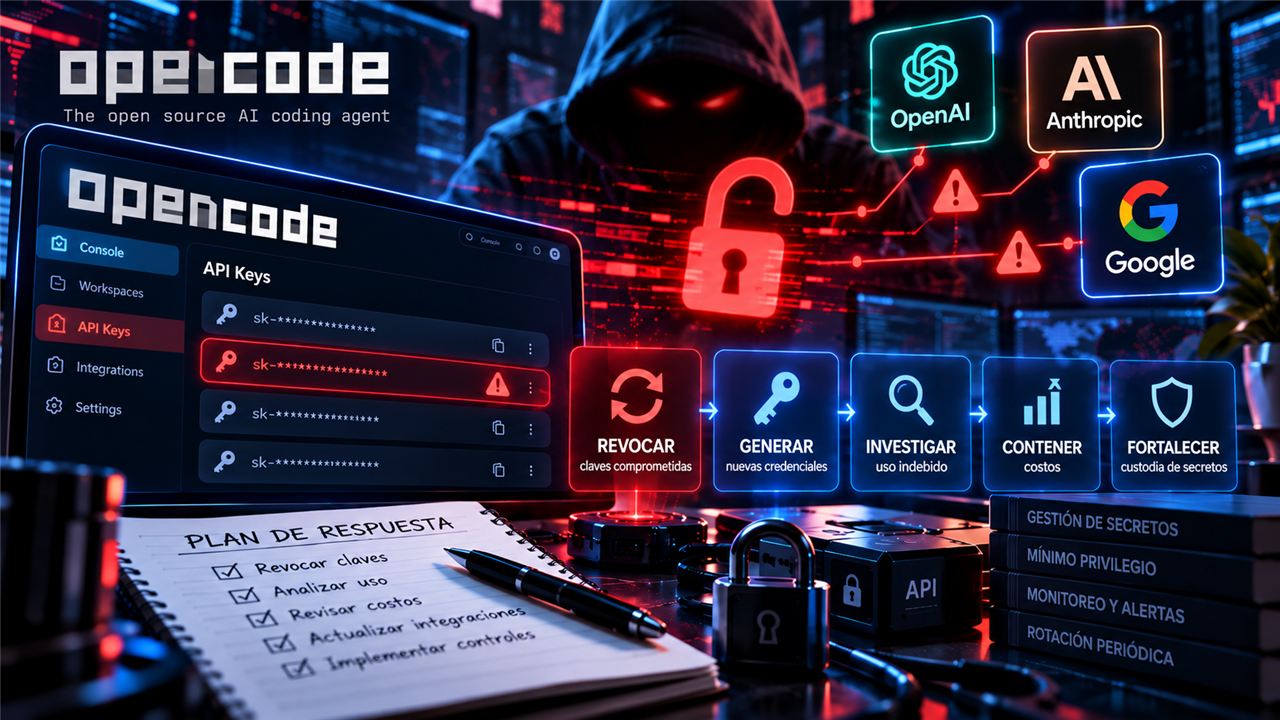
La divulgación de OpenCode sobre una posible exposición de claves API almacenadas en Console deja una enseñanza inmediata para equipos de desarrollo y seguridad: las credenciales de proveedores de IA requieren un plan de respuesta tan claro como cualquier secreto de nube. El incidente comunicado alcanzaría a un subconjunto de usuarios de Console que habían vinculado claves externas. Aun así, su mecánica es familiar para muchas organizaciones: una herramienta intermedia concentra llaves que permiten consumir servicios, y una intrusión convierte esa conveniencia en un punto de riesgo compartido.
La rotación es urgente porque no existe una forma confiable de saber si un atacante copió una clave durante una ventana de exposición. Esperar un cargo extraño o un log evidente crea tiempo adicional para el abuso. Revocar la credencial corta su validez; reemplazarla por otra con menos permisos y mejores límites reduce el riesgo de que la siguiente exposición tenga el mismo alcance.
Revocar, reemplazar y verificar
La secuencia importa. Primero se invalida la clave original en el portal del proveedor. Después se genera una nueva con un propietario conocido, un entorno definido y permisos mínimos. Finalmente se actualiza la aplicación desde un canal seguro, preferentemente un gestor de secretos. Crear una segunda llave antes de revocar la primera puede dejar dos credenciales activas y duplicar la superficie de exposición.
La investigación debe revisar el periodo indicado por el proveedor y ampliarlo si la telemetría lo permite. Conviene buscar incrementos de consumo, modelos o endpoints que el equipo no usa, proyectos creados recientemente, ubicaciones o direcciones de red inusuales y cambios en límites de gasto. Estas señales no prueban por sí solas un abuso, pero ayudan a priorizar casos que requieren análisis humano.
El costo no es el único impacto
El uso no autorizado de una API puede producir cargos significativos, pero el costo financiero es solo una parte del incidente. Una llave puede permitir a un tercero operar con la reputación de la organización, generar contenido bajo su cuenta, explorar capacidades habilitadas o afectar la disponibilidad al consumir cuotas. Si la clave se comparte entre aplicaciones, la revocación también puede provocar interrupciones; por eso es esencial conocer dependencias antes de una crisis.
La peor respuesta es reactivar el servicio con la misma llave o pegar una credencial nueva en los mismos lugares sin inventario. Eso recupera rapidez a costa de repetir el riesgo. El objetivo es recuperar operación de manera controlada y, a la vez, reducir la probabilidad de que otro incidente tenga el mismo vector.
Runbook de respuesta para claves de IA
- Activar responsables: asignar a seguridad, plataforma, finanzas y propietarios de aplicaciones una lista única de claves afectadas.
- Revocar credenciales expuestas: invalidar llaves y tokens relacionados, incluidos secretos que puedan compartir el mismo almacén o cuenta.
- Emitir reemplazos limitados: crear claves por ambiente y proyecto, con topes de gasto, scopes mínimos y fecha de revisión.
- Analizar registros: revisar consumo, llamadas, errores, configuración y actividad administrativa durante la ventana de riesgo.
- Corregir integraciones: actualizar despliegues desde un gestor de secretos; prohibir secretos en repositorios, tickets y chats.
- Comunicar y cerrar: informar a usuarios internos qué cambió, documentar evidencia y crear acciones correctivas con responsables y fechas.
Prevenir la próxima exposición
El control más valioso es separar el secreto del producto que lo consume. En lugar de guardar claves permanentes en cada panel de administración, una organización puede usar identidades de carga de trabajo, vaults con auditoría, tokens de vida corta o un gateway propio. No todas las plataformas soportan el mismo modelo, pero el principio se mantiene: la interfaz de usuario no debería ser el depósito definitivo de una llave con amplio poder.
También es indispensable etiquetar secretos. Cada uno debe tener propietario, propósito, entorno, proveedor, fecha de creación y fecha de revisión. Sin metadatos, una alerta de exposición se convierte en una búsqueda manual de aplicaciones y personas. Con inventario, el equipo puede saber en minutos qué servicio depende de la llave y qué riesgo enfrenta si se revoca.
Controles financieros como defensa técnica
Los límites de gasto, cuotas y alertas son controles de seguridad, no solo de finanzas. Un atacante que obtiene una llave puede intentar consumir recursos rápidamente; un límite puede contener el impacto mientras el SOC investiga. Las alertas deben llegar a quien pueda actuar, no quedarse únicamente en una factura al final del mes. También es útil separar presupuestos por proyecto y ambiente para que una anomalía sea visible.
La observabilidad completa la defensa. Registros de autenticación, invocaciones, consumo y cambios administrativos permiten comparar comportamiento normal con actividad sospechosa. Cuando se usan agentes, se deben registrar además las herramientas llamadas y los resultados. Esa trazabilidad permite distinguir un consumo legítimo de una automatización desviada.
Una oportunidad para madurar la adopción de IA
Los incidentes de credenciales no son exclusivos de la IA, pero las herramientas de agentes los multiplican porque conectan modelos con múltiples proveedores y datos. El aprendizaje no debe ser abandonar estas plataformas, sino exigir un diseño seguro desde la compra: soporte de SSO, MFA, exportación de logs, cifrado, rotación, segregación de roles y notificación clara de incidentes.
La respuesta correcta combina rapidez y método. Revocar hoy evita que una clave siga siendo útil; rediseñar mañana evita que la siguiente llave sea igual de vulnerable. Esa es la diferencia entre resolver un síntoma y fortalecer de verdad el programa de seguridad.
Fuente principal: The Hacker News, información reportada sobre OpenCode Console.