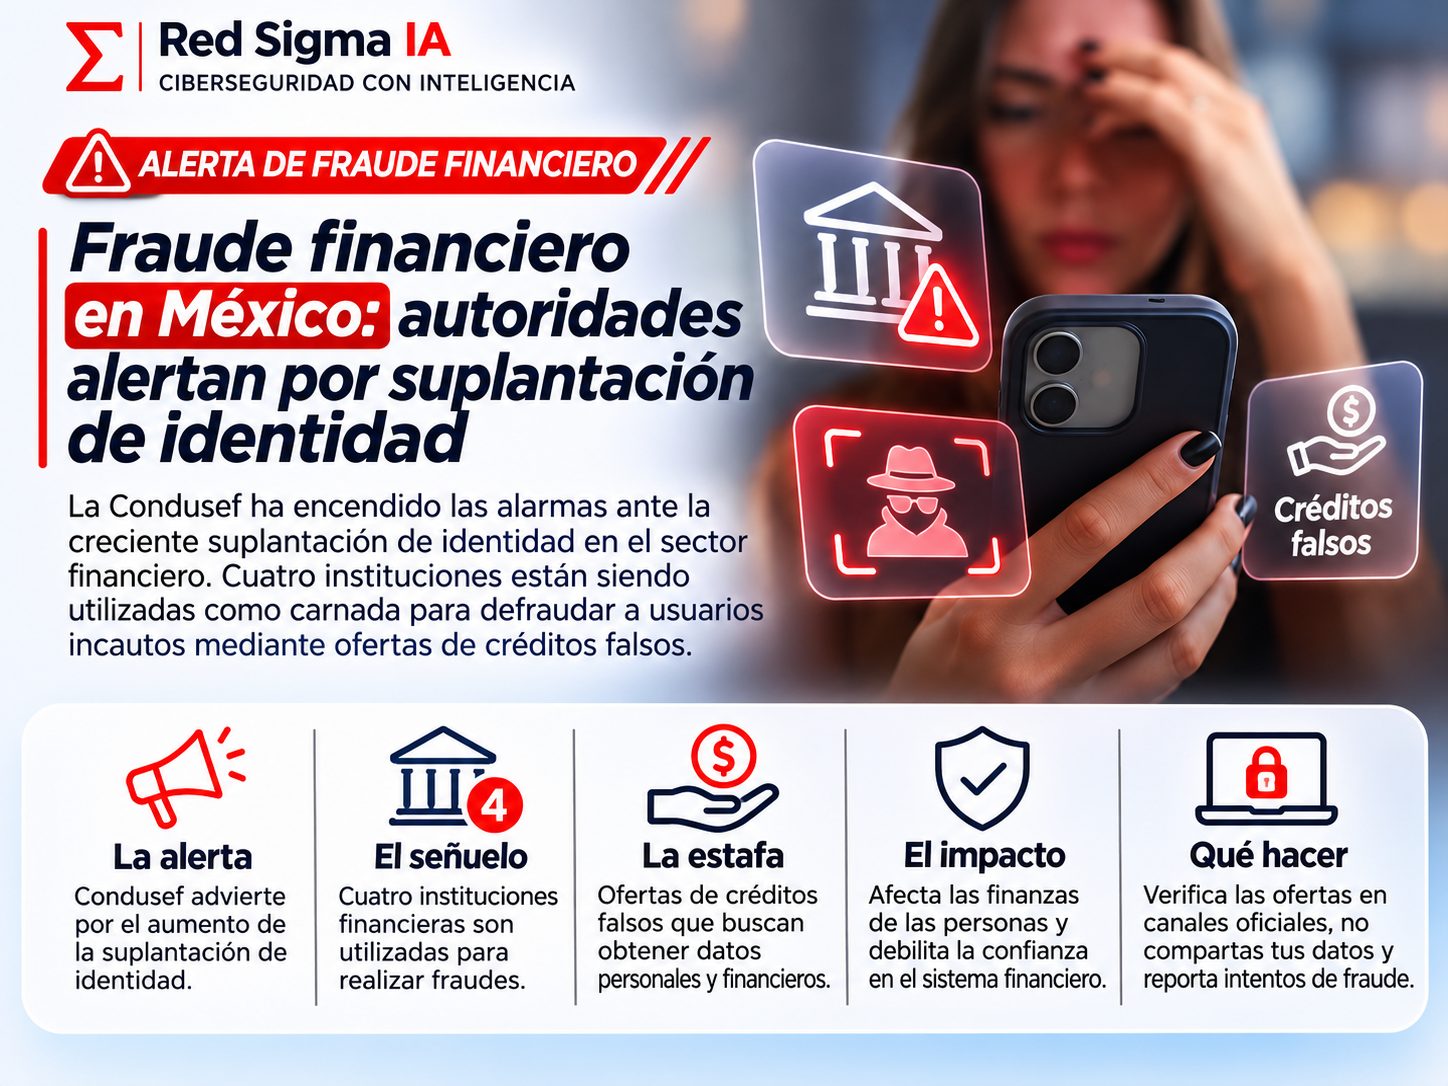
Una alerta de la Comisión Nacional para la Protección y Defensa de los Usuarios de Servicios Financieros (CONDUSEF) vuelve a poner atención sobre una modalidad de fraude que combina suplantación de identidad, publicidad digital y presión psicológica. Las víctimas encuentran anuncios que prometen cursos para convertirse en especialistas en inversiones o que ofrecen créditos con condiciones extraordinarias. Después son trasladadas a WhatsApp, Telegram u otra plataforma de mensajería, donde una persona se presenta como representante de una institución conocida.
El objetivo no es únicamente obtener un pago inmediato. En muchos casos, los delincuentes intentan construir una relación de confianza, recopilar documentos personales y dirigir a la víctima hacia una aplicación que aparenta pertenecer a una entidad financiera. Esa combinación puede entregarles información suficiente para intentar nuevos fraudes, abrir cuentas, hacerse pasar por el usuario o seguir cobrando por trámites que no existen.
Así comienza la suplantación
El primer contacto suele ocurrir en una red social. Un anuncio puede ofrecer un curso gratuito, una oportunidad de inversión o un préstamo de aprobación sencilla. El mensaje está diseñado para parecer comercial y profesional: utiliza logotipos, nombres parecidos a los de una institución real, testimonios inventados y cifras de rendimiento o crédito que buscan provocar una respuesta rápida.
Una vez que la persona muestra interés, el atacante la mueve a un canal privado. Ahí puede aparecer un grupo con un nombre institucional, un supuesto asesor y varias cuentas que simulan ser clientes satisfechos. La conversación deja de parecer una publicidad genérica y se convierte en una atención personalizada. Esa transición es importante porque permite que el delincuente solicite documentos, datos de contacto, fotografías de identificaciones y comprobantes de domicilio.
La siguiente etapa suele incluir una descarga. La víctima recibe un enlace para instalar una aplicación, consultar el estado de un crédito o registrar una inversión. El programa puede ser una aplicación falsa, una página clonada o un formulario que captura información. Aunque no siempre haya malware, el riesgo ya es alto: se está entregando información financiera a un tercero que no ha sido validado.
El pago anticipado es la señal decisiva
La estafa se vuelve evidente cuando la persona intenta retirar el dinero o recibir el crédito. En ese momento aparece un requisito inesperado: pagar una comisión, un impuesto, un seguro, una garantía, un costo de apertura o un supuesto trámite de liberación. El argumento puede cambiar, pero la lógica es la misma: el usuario debe depositar antes para acceder a un recurso que supuestamente ya fue autorizado.
La CONDUSEF ha advertido que los suplantadores pueden pedir depósitos a cuentas que no pertenecen a la institución que dicen representar. También pueden utilizar nombres comerciales parecidos, dominios casi idénticos y documentos que imitan formatos reales. La apariencia no demuestra legitimidad. La validación debe hacerse por un canal oficial y antes de enviar documentos o dinero.
Qué diferencia a una oferta real de una falsa
Una institución financiera legítima puede solicitar información para evaluar una operación, pero no necesita trasladar todo el proceso a un grupo improvisado de WhatsApp ni exigir una transferencia urgente a una cuenta personal. Tampoco debería pedir que la víctima instale software desde un enlace enviado por un desconocido.
- Promesa extraordinaria: crédito inmediato, sin revisión o con rendimientos que no corresponden al producto financiero.
- Urgencia artificial: presión para pagar o compartir documentos antes de que la oferta “expire”.
- Canal no verificable: contacto exclusivo por redes sociales, números personales o grupos sin respaldo en el sitio oficial.
- Cuenta receptora distinta: depósito a una persona física, intermediario o empresa que no coincide con la institución.
- Aplicación desconocida: descarga fuera de tiendas oficiales o solicitud de permisos que no guardan relación con el servicio.
- Identidad inconsistente: errores en el nombre, dominio, logotipo, razón social o datos de contacto.
La verificación debe hacerse antes de conversar
El error más común es preguntar al supuesto asesor si la oferta es verdadera. El atacante responderá que sí y reforzará la historia con más documentos. La verificación debe ser independiente: escribir manualmente el sitio oficial, revisar el registro correspondiente y buscar el teléfono publicado por la autoridad o por la institución, no el número que aparece en el anuncio.
En México, el SIPRES de CONDUSEF permite consultar instituciones financieras registradas. Esa consulta no convierte cualquier contacto en confiable, pero ayuda a comprobar si la entidad existe y si el nombre utilizado corresponde a una institución real. También es necesario revisar que el producto ofrecido forme parte de los servicios de esa entidad. Una empresa puede existir y, aun así, no ofrecer créditos o inversiones por el canal que presenta el anunciante.
Qué hacer si ya compartiste datos o dinero
La reacción debe ser rápida y ordenada. No conviene seguir negociando con el supuesto asesor ni enviar un segundo pago para “recuperar” el primero. Guarda capturas, números telefónicos, enlaces, comprobantes, nombres de usuario, cuentas receptoras y archivos que te hayan enviado. Esa evidencia puede ser útil para el banco, la autoridad y una investigación posterior.
- Contacta al banco: solicita el reporte de la transferencia, la revisión de la operación y las medidas disponibles para proteger la cuenta.
- Cambia credenciales: actualiza contraseñas desde un dispositivo confiable y activa autenticación multifactor.
- Protege tu identidad: vigila movimientos, solicitudes de crédito y notificaciones que no reconozcas.
- Desinstala aplicaciones sospechosas: antes, conserva la evidencia y considera una revisión técnica del equipo.
- Reporta: presenta la denuncia o queja correspondiente y comparte los datos con la institución suplantada.
Una responsabilidad compartida
La prevención no depende solo de que el usuario desconfíe. Las instituciones deben monitorear campañas que usan su marca, publicar canales de verificación claros, responder a los reportes y retirar rápidamente dominios o perfiles que imitan sus servicios. Las plataformas de publicidad y mensajería también tienen un papel en la detección de cuentas coordinadas, anuncios engañosos y aplicaciones distribuidas fuera de los canales confiables.
Para las organizaciones financieras, este tipo de fraude es también un problema de seguridad de marca. Una identidad visual clonada puede ser el primer paso hacia el robo de datos y generar pérdidas reputacionales aun cuando los sistemas internos no hayan sido comprometidos. La respuesta debe unir ciberseguridad, fraude, atención al cliente, asuntos legales y comunicación.
La alerta de CONDUSEF deja una lección sencilla: un crédito que exige dinero antes de entregar el dinero debe detenerse y verificarse. El nombre de una institución, un logotipo o una conversación convincente no sustituyen la validación independiente. Cuando la urgencia es parte de la oferta, la pausa se convierte en una medida de seguridad.
Fuentes principales: CONDUSEF, alerta sobre la suplantación de dos instituciones financieras y actualización sobre el modus operandi de los suplantadores.