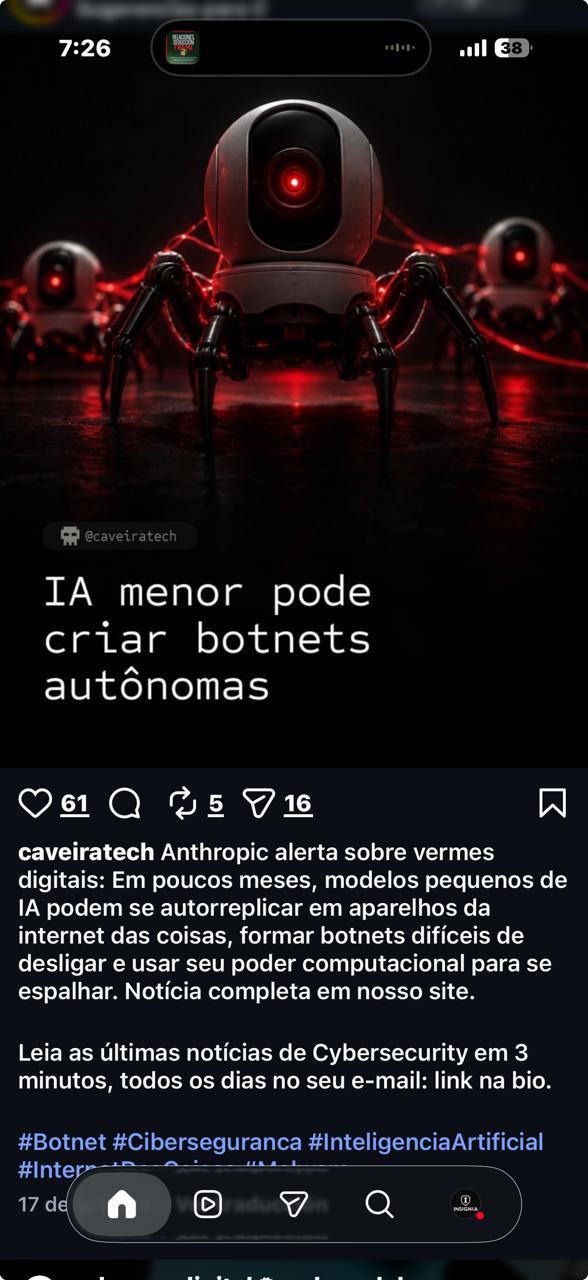
Una publicación difundida en redes sociales afirma que modelos pequeños de inteligencia artificial podrían autorreplicarse en dispositivos del Internet de las cosas y formar redes de dispositivos comprometidos (botnets) difíciles de desactivar. La imagen no aporta una fuente técnica verificable, por lo que debe tratarse como una alerta de contexto y no como evidencia de un incidente confirmado.
Qué es técnicamente plausible
Los modelos compactos pueden ejecutarse en equipos con recursos limitados, pero una botnet requiere además una vulnerabilidad explotable, mecanismos de persistencia, conectividad de mando y control y capacidad para propagarse. La IA puede acelerar tareas como clasificación de objetivos o automatización, pero no sustituye esos requisitos.
Qué deben revisar las organizaciones
- Inventariar dispositivos IoT y retirar equipos sin soporte.
- Cambiar credenciales predeterminadas y aplicar autenticación fuerte.
- Segmentar redes de operación y monitorear conexiones anómalas.
- Actualizar firmware y restringir administración remota.
La lección es priorizar controles básicos de exposición. Una narración alarmista no reemplaza la validación de telemetría, vulnerabilidades y fuentes confiables.
De la hipótesis a una evaluación responsable
Las organizaciones suelen enfrentar dos presiones a la vez: no pasar por alto una amenaza emergente y evitar que un titular determine prioridades sin evidencia. Una evaluación responsable empieza por traducir la afirmación a preguntas verificables. ¿Qué tipo de dispositivo estaría implicado? ¿Qué versión de software utiliza? ¿Qué servicio sería accesible? ¿Existe una vulnerabilidad publicada, una prueba de explotación o telemetría que relacione el activo con infraestructura sospechosa? Sin respuestas, la narrativa puede ser interesante, pero no equivale a inteligencia accionable.
Este método tiene una ventaja adicional: permite distribuir tareas entre equipos. Infraestructura puede confirmar qué dispositivos existen y cómo se administran; seguridad puede revisar exposición y registros; compras puede identificar productos sin soporte; y continuidad puede evaluar qué sistemas requieren un procedimiento especial de aislamiento. La coordinación reduce el riesgo de que un equipo intente resolver una preocupación compleja con una única herramienta o una lista de bloqueo improvisada.
Modelos en el borde y límites prácticos
La ejecución local de modelos pequeños puede ser útil para privacidad, latencia y continuidad. Un dispositivo puede clasificar eventos o analizar una señal sin enviar todos los datos a la nube. Pero esa misma capacidad no convierte automáticamente al equipo en un atacante autónomo. El modelo consume memoria, energía y almacenamiento; necesita una aplicación que lo invoque; y su resultado debe conectarse con una acción concreta. Esa cadena ofrece oportunidades para imponer controles de integridad, firma de software, listas de aplicaciones autorizadas y monitoreo de procesos.
Cuando un equipo de seguridad evalúa un producto que incorpora IA, debe pedir documentación de actualización, identidad, interfaces de administración, almacenamiento de registros y ciclo de soporte. También conviene preguntar si el componente puede descargar modelos o instrucciones desde internet, cómo valida su origen y quién autoriza esos cambios. Estas preguntas no son exclusivas de la IA: son requisitos normales de una plataforma conectada que ahora adquieren más importancia por la complejidad adicional del software.
Segmentación como control de contención
La segmentación sigue siendo uno de los controles más eficaces porque limita el movimiento lateral. Un dispositivo que solo necesita comunicarse con una plataforma de gestión y un servicio de tiempo no debería tener acceso libre a estaciones de trabajo, bases de datos o sistemas administrativos. Las reglas deben construirse a partir de flujos conocidos, revisarse cuando cambie el servicio y probarse para asegurar que no se conviertan en excepciones permanentes.
En entornos donde no es posible actualizar de inmediato, la segmentación puede compensar parte del riesgo mientras se prepara la sustitución. No es una cura para una vulnerabilidad crítica, pero disminuye la probabilidad de explotación masiva y reduce el alcance si ocurre un compromiso. Acompañada de monitoreo, permite detectar conexiones que no corresponden con la función declarada del activo.
Plan de respuesta ante un posible compromiso
Un plan útil no debe depender de saber el nombre exacto de la amenaza. Debe indicar quién decide aislar un dispositivo, qué evidencia se recopila, qué servicios se verán afectados y cómo se restaura una configuración confiable. El primer objetivo es detener comunicaciones sospechosas sin destruir información relevante. Después se revisan credenciales, cambios de configuración, registros de red y otros activos que compartan la misma administración.
La recuperación debe incluir una lección operativa. Si el incidente reveló contraseñas predeterminadas, un equipo desconocido o falta de registros, esas condiciones deben corregirse en el resto del inventario. Una respuesta que solo reemplaza el dispositivo afectado deja intacta la causa que permitió el acceso. Los ejercicios de mesa ayudan a descubrir estos vacíos antes de que aparezca una urgencia real.
Preguntas frecuentes
¿Un modelo pequeño puede infectar equipos por sí mismo? No. Para ejecutar código en otro equipo necesita una ruta técnica, como una vulnerabilidad, credenciales o una acción de un usuario. El modelo puede automatizar decisiones, pero no elimina los requisitos de acceso.
¿Debemos desconectar todos los dispositivos IoT? No necesariamente. La medida debe ser proporcional al riesgo y al impacto operacional. Lo recomendable es inventariar, reducir exposición, segmentar y retirar primero los equipos sin soporte o con actividad anómala.
¿La ausencia de alertas significa que no hay riesgo? Tampoco. La visibilidad depende de contar con registros y líneas base. Si un activo no reporta telemetría, la prioridad puede ser mejorar el monitoreo antes de concluir que está sano.
La conclusión es práctica: las afirmaciones sobre IA y botnets deben impulsar mejores preguntas y controles, no reemplazarlos. La defensa más sólida sigue siendo conocer los activos, limitar sus comunicaciones y responder con evidencia.
Fuente principal: La publicación proporcionada por el usuario; no se identificó una fuente técnica primaria en la captura.