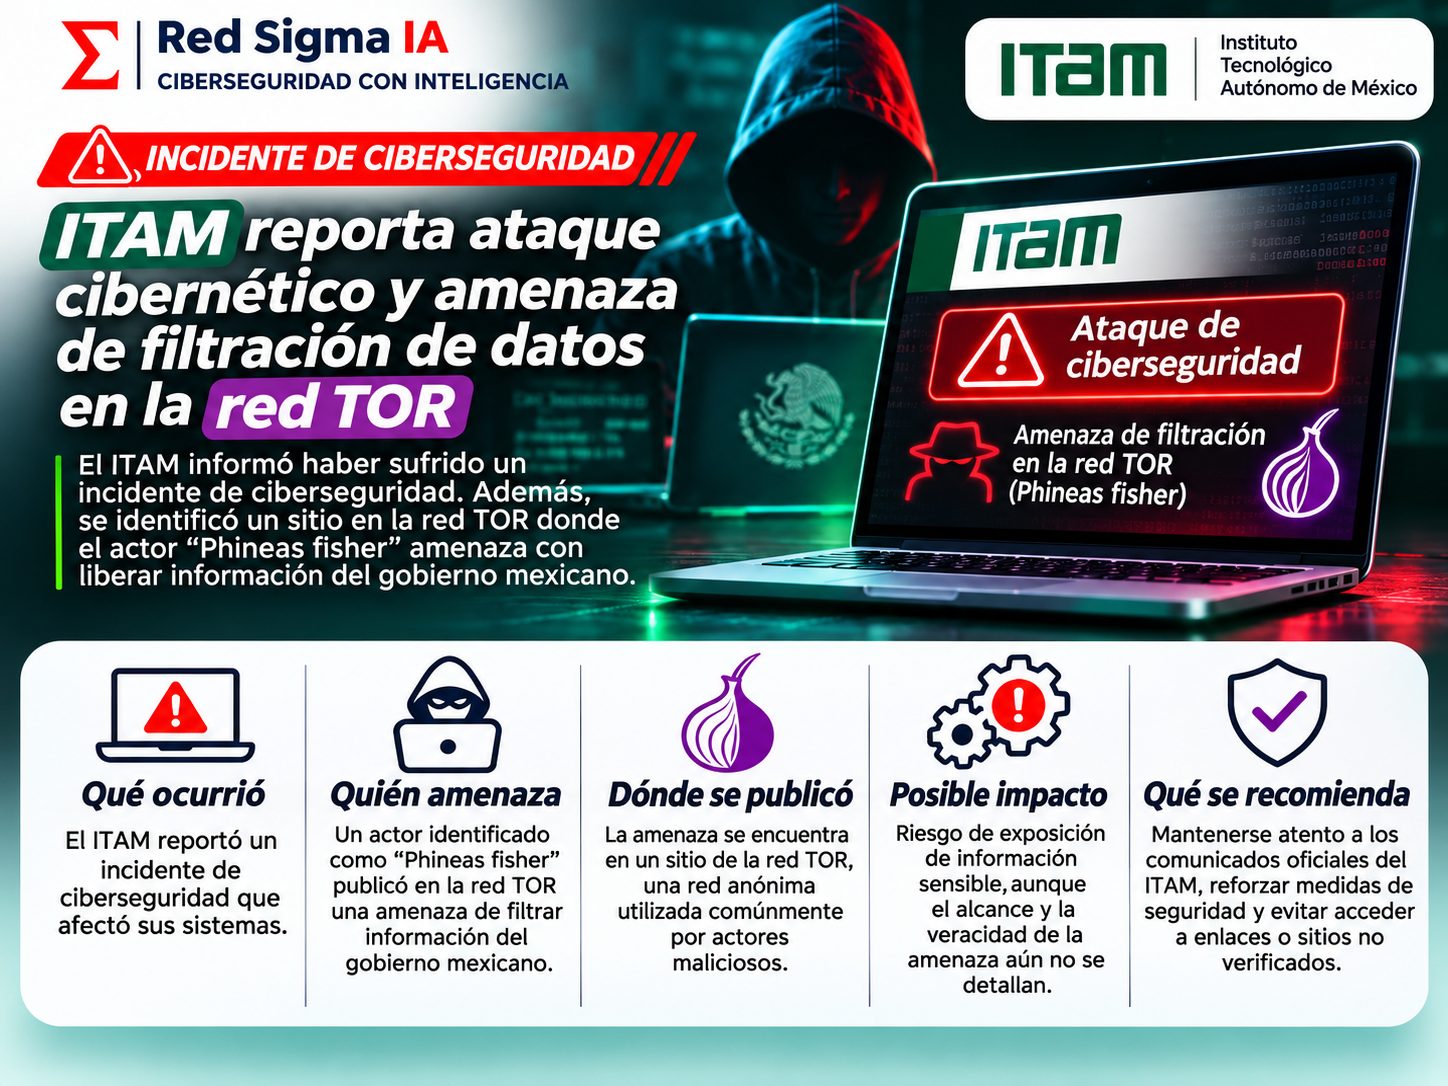
En redes sociales circula información sobre una presunta operación de ransomware contra instituciones mexicanas. El material atribuye la amenaza a Phineas Fisher y afirma que un sitio en la red Tor exige 20 millones de pesos en Bitcoin para no divulgar bases de datos supuestamente obtenidas de la Guardia Nacional, Telcel, la Agencia de Transformación Digital, la Fiscalía General de la República, la Secretaría del Bienestar y diversas entidades federativas.
El tema merece atención, pero también una lectura disciplinada. La publicación compartida no demuestra por sí sola que las instituciones hayan sido comprometidas, que los archivos existan, que el actor sea quien dice ser o que el monto exigido corresponda a una negociación real. En ciberseguridad, una reclamación en un sitio de extorsión es un indicador que debe investigarse; no es una confirmación automática de una brecha.
Lo que afirma la publicación
El material difundido sostiene que un actor malicioso obtuvo información de varias instituciones y que la pondría a disposición si no recibe un pago. El formato coincide con una táctica habitual de extorsión: nombrar organizaciones reconocibles, presentar un volumen potencialmente amplio de datos y establecer un plazo o una cantidad para producir presión pública. La inclusión de entidades de seguridad, telecomunicaciones y gobierno busca elevar el impacto político y mediático de la amenaza.
También se han mencionado antecedentes de exposición de información gubernamental, incluido el caso de cientos de miles de registros de denuncias que en distintos momentos se atribuyeron a instituciones mexicanas. Esos antecedentes son contexto, no evidencia de que la nueva reclamación sea auténtica. Una base de datos puede ser antigua, pública, reciclada, mezclada con información obtenida de otro incidente o completamente inventada.
Lo que todavía no puede darse por confirmado
Hay varias preguntas que deben responderse antes de describir el episodio como un ataque confirmado. ¿Existe una muestra técnicamente verificable? ¿Los registros contienen campos que solo podía conocer la institución? ¿Las fechas, identificadores y formatos coinciden con sistemas reales? ¿Hay indicios de acceso reciente, como logs, cuentas utilizadas, rutas de exfiltración o archivos creados por el atacante? ¿Las organizaciones nombradas reconocen el incidente o han iniciado una investigación?
La ausencia de una confirmación pública no prueba que no exista un incidente. Algunas organizaciones investigan en silencio para no afectar la respuesta, proteger a las víctimas o evitar que el atacante ajuste su operación. Pero el silencio tampoco permite afirmar que el acceso ocurrió. La conclusión correcta, mientras no haya evidencia suficiente, es que se trata de una reclamación no verificada.
- Reclamación: un actor dice tener datos y exige dinero.
- Indicador: aparece un sitio, una muestra o una conversación que merece análisis.
- Confirmación: la organización, una autoridad o una investigación independiente valida el acceso.
- Impacto: se determina qué datos son reales, actuales y pertenecen a personas identificables.
Por qué los grupos de extorsión mezclan datos reales y falsos
Los mercados de datos robados funcionan también como espacios de propaganda. Un actor puede publicar una muestra parcial para convencer a una víctima, exagerar el volumen para atraer compradores o reutilizar información de incidentes anteriores. En ocasiones, los datos son correctos pero no provienen de la organización señalada; pueden haber sido comprados, agregados de fuentes públicas o extraídos de un proveedor.
La verificación requiere comparar estructuras sin exponer información personal. Publicar capturas con nombres, CURP, teléfonos, domicilios o documentos puede causar una segunda filtración. Los investigadores deben minimizar datos, ocultar identificadores, coordinar con la organización afectada y conservar la evidencia original en un entorno controlado.
El papel de las instituciones mexicanas
Las entidades mencionadas deberían revisar sus registros de autenticación, accesos privilegiados, servicios expuestos y relaciones con terceros. También necesitan verificar si los datos que el actor muestra pertenecen a sus sistemas o si coinciden con una filtración histórica. La revisión debe abarcar proveedores, respaldos, cuentas de servicio, portales de consulta y repositorios que a veces quedan fuera del monitoreo central.
Una respuesta pública útil puede confirmar que se investiga sin validar prematuramente la narrativa del atacante. Debe informar qué canales oficiales utilizará la institución, advertir sobre posibles fraudes derivados de la publicación y explicar si las personas podrían recibir una notificación. El objetivo es proteger a la ciudadanía sin amplificar los enlaces de la red Tor ni las muestras de datos.
- Formar un equipo: integrar seguridad, legal, privacidad, comunicaciones y responsables del sistema.
- Preservar evidencia: registrar URLs, horarios, capturas y hash de archivos sin difundir datos personales.
- Revisar accesos: buscar autenticaciones anómalas, uso de cuentas privilegiadas y extracción masiva.
- Validar el origen: comparar campos y formatos con datos internos y fuentes históricas.
- Contener: revocar credenciales, cerrar servicios innecesarios y aumentar el monitoreo.
- Notificar: aplicar las obligaciones legales y comunicar a las personas cuando corresponda.
Qué riesgos enfrentan las personas aunque la filtración no se confirme
Una afirmación falsa también puede producir daño. Si se difunde que existen millones de registros, los delincuentes pueden usar la noticia para enviar mensajes de phishing, hacerse pasar por una autoridad o pedir pagos para “borrar” datos. Las personas deben desconfiar de llamadas y correos que mencionen la supuesta filtración y soliciten contraseñas, códigos de verificación, fotografías de documentos o depósitos.
Quienes trabajen en las instituciones nombradas deben reportar mensajes sospechosos por canales internos, no descargar supuestas muestras y no acceder al sitio de extorsión desde equipos de producción. La curiosidad individual puede contaminar la investigación o llevar malware al entorno. Si aparece una exposición concreta de datos personales, se debe conservar la evidencia y acudir a los canales de la institución y de las autoridades competentes.
La lección: seguridad pública y protección de datos
La discusión de fondo sí es válida aun cuando la reclamación no se confirme. Las instituciones que administran identidad, justicia, seguridad, telecomunicaciones y programas sociales concentran información de alto valor. Necesitan inventarios actualizados, segmentación, autenticación resistente al phishing, registro centralizado, respaldos protegidos y ejercicios de respuesta que incluyan escenarios de filtración.
Proteger datos públicos no se resuelve comprando una sola herramienta. Requiere conocer qué información existe, por qué se conserva, quién puede consultarla, cuánto tiempo debe mantenerse y cómo se detecta una extracción. También exige evaluar proveedores y sistemas heredados, porque un portal secundario o una cuenta olvidada puede ofrecer una entrada más sencilla que el sistema principal.
Cómo leer la próxima actualización
La información debe evaluarse con una escala clara: primero, si existe una confirmación oficial; después, qué evidencia técnica se ha presentado; luego, qué datos podrían estar involucrados y, por último, qué acciones deben tomar las personas. Esta secuencia evita que una imagen viral se convierta en una conclusión y permite actualizar el artículo o el comunicado si aparecen nuevos hechos.
Mientras no haya validación independiente, la forma responsable de describir el caso es “presunta operación” o “reclamación no verificada”. Eso no minimiza el riesgo. Al contrario, mantiene abierta la investigación, reduce la difusión de datos personales y ayuda a que una respuesta real se base en evidencia. Si la intrusión se confirma, la prioridad será proteger a las personas afectadas, contener el acceso y explicar qué ocurrió; si no se confirma, el mismo rigor habrá evitado convertir una amenaza en desinformación.
Fuentes principales: publicación del ITAM en X incluida en el material de referencia, Ransomware.mx: incidentes observados y límites de verificación, Ransomware.mx: informe metodológico de octubre de 2026 y portal de alertas de CERT-MX / Guardia Nacional. La reclamación de Phineas Fisher no se presenta como un hecho confirmado.