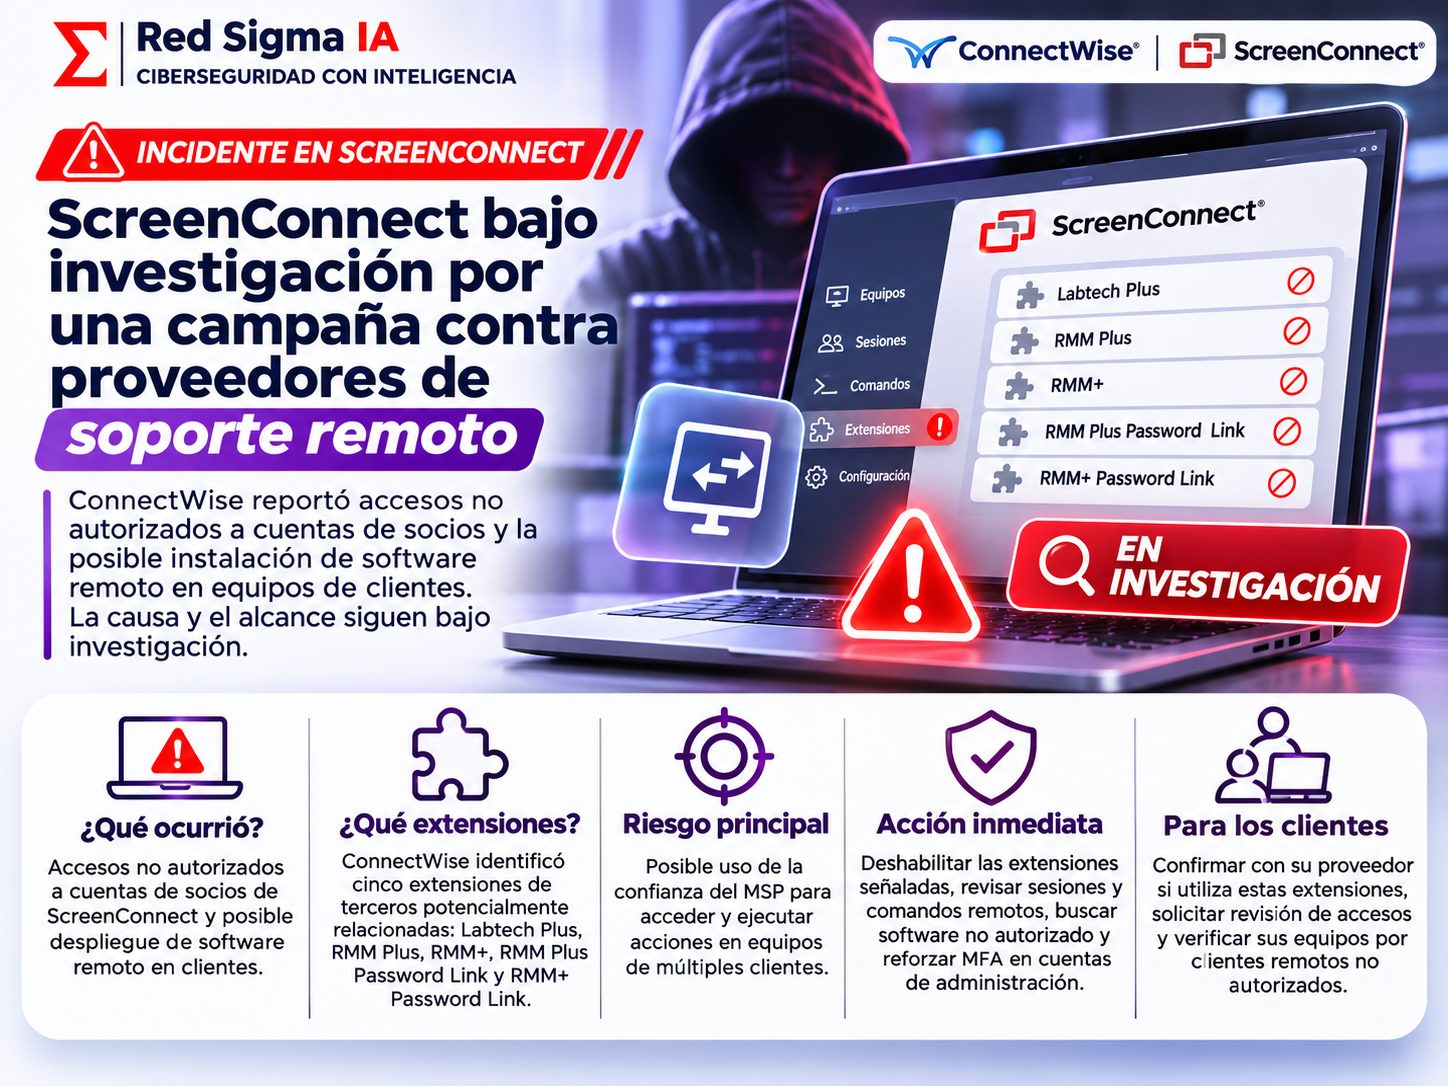
El software de soporte remoto existe para resolver problemas, administrar equipos y reducir el tiempo que un técnico necesita para llegar a una persona o a un servidor. Esa misma capacidad lo convierte en un objetivo de alto valor. Si un atacante obtiene acceso a la consola de un proveedor administrado, puede intentar usar la relación de confianza para llegar a decenas o cientos de clientes.
El 11 de noviembre de 2026, ConnectWise informó que investigaba reportes de acceso no autorizado a cuentas de socios de ScreenConnect y el despliegue de software de acceso remoto no autorizado en entornos de clientes. La empresa identificó cinco extensiones independientes de terceros que podrían estar relacionadas con la actividad y deshabilitó esas extensiones de forma preventiva en aproximadamente 400 entornos de socios donde podía actuar.
Qué se sabe hasta ahora
La información pública de ConnectWise describe una actividad posterior a un acceso no autorizado: el posible abuso de funciones de ScreenConnect y de extensiones de terceros para desplegar software adicional en dispositivos de clientes. Huntress reportó actividad en paneles de ScreenConnect alojados en la nube y observó operadores que ejecutaban comandos sobre grupos de endpoints administrados.
Las extensiones identificadas son Labtech Plus, RMM Plus, RMM+, RMM Plus Password Link y RMM+ Password Link. Su presencia no prueba que una organización haya sido atacada, pero sí permite definir un primer filtro de investigación. Los socios que administran instalaciones locales deben comprobar manualmente que estén deshabilitadas y no deben reinstalarlas mientras el proveedor no publique una actualización de orientación.
Huntress también explicó que aislar un equipo bloquea el acceso remoto del atacante y evita que el toolkit contacte su infraestructura, pero no elimina por sí solo el software malicioso ni los mecanismos de persistencia. Esta diferencia es esencial: la contención reduce el daño mientras la investigación continúa; la remediación debe confirmar que el acceso fue eliminado.
Por qué un MSP amplifica el impacto
Un proveedor de servicios administrados mantiene herramientas con permisos elevados para atender a sus clientes. En una sola consola puede existir inventario de endpoints, comandos remotos, scripts, instaladores, cuentas técnicas y sesiones de soporte. La confianza es necesaria para operar, pero crea un riesgo concentrado: una cuenta de socio o una extensión con permisos excesivos puede convertirse en un puente entre el proveedor y sus clientes.
La pregunta no es únicamente si el servidor de ScreenConnect está actualizado. También importa quién puede acceder a la consola, qué extensiones están habilitadas, qué API utilizan, qué comandos pueden ejecutar y si existe una separación real entre clientes. Si todos los entornos comparten la misma cuenta técnica o los mismos secretos, una intrusión puede propagarse más rápido.
- Identidad: cuentas individuales, MFA y revisión de sesiones activas.
- Extensiones: inventario de terceros, propietario, permisos y fecha de última actualización.
- Comandos: registro de Run Command, Toolbox y despliegues inesperados.
- Segmentación: límites entre clientes, técnicos, servidores y estaciones de administración.
- Endpoint: detección de segundos clientes de ScreenConnect u otro software remoto no aprobado.
Qué debe hacer un proveedor de soporte
El primer paso es revisar el Trust Center de ConnectWise y confirmar si alguna de las cinco extensiones aparece en sus entornos. Si está presente, debe deshabilitarse, conservar los registros de instalación y evitar su reinstalación. La acción debe ejecutarse desde un dispositivo confiable, no desde una estación técnica que pueda estar comprometida.
Después debe revisarse la actividad de autenticación: inicios de sesión desde ubicaciones inusuales, solicitudes repetidas de MFA, nuevas cuentas administrativas, cambios de permisos y sesiones abiertas que no correspondan a la operación. En paralelo, el equipo debe buscar comandos remotos inesperados, instaladores no autorizados, clientes adicionales, tareas programadas y conexiones hacia infraestructura desconocida.
La investigación debe ser independiente de la herramienta bajo sospecha. ConnectWise recomienda evitar sesiones interactivas de ScreenConnect hacia equipos que podrían estar comprometidos. Para analizar esos equipos se deben utilizar capacidades de respuesta de otro proveedor o herramientas confiables que no dependan de la misma consola.
- Aislar los hosts con indicadores de actividad maliciosa.
- Preservar logs de autenticación, extensiones, comandos y transferencias.
- Revocar sesiones activas de ScreenConnect y del proveedor de identidad asociado.
- Restablecer contraseñas y confirmar MFA desde un equipo limpio.
- Revisar y rotar secretos de integraciones y cuentas de servicio.
- Eliminar persistencia solo después de conservar la evidencia necesaria.
Qué deben pedir los clientes del MSP
Las organizaciones que dependen de un proveedor no necesitan esperar a que exista una conclusión final para hacer preguntas. Deben solicitar confirmación de si el proveedor utiliza alguna de las extensiones identificadas, si revisó las sesiones administrativas y si detectó clientes remotos no autorizados en sus equipos. También deben preguntar qué método empleará para investigar sistemas sospechosos sin volver a conectarse a ellos mediante la consola potencialmente afectada.
El cliente debe revisar sus propios endpoints. Un segundo cliente de ScreenConnect con otro identificador, un servicio recién instalado, una cuenta local nueva o comandos remotos ejecutados fuera de horario pueden ser señales relevantes. La revisión debe compararse con el inventario aprobado; no basta con buscar una alerta del antivirus.
Si existe evidencia de compromiso, el cliente y el MSP deben coordinar la contención, pero cada parte debe conservar capacidad de verificación independiente. La continuidad operativa no debe llevar a reabrir conexiones de soporte antes de confirmar que el equipo está limpio y que las credenciales fueron protegidas.
La lección sobre la cadena de suministro
Las extensiones son software de terceros que amplía la función de una plataforma confiable. Su riesgo suele quedar fuera de los procesos de parcheo porque no se consideran parte del producto principal. Sin embargo, pueden leer configuraciones, usar APIs, ejecutar acciones o interactuar con los mismos endpoints que administra el proveedor.
Las empresas deben crear un registro de extensiones y conectores similar al de las aplicaciones. Cada extensión debe tener un dueño, una necesidad documentada, permisos mínimos, actualización controlada y una ruta de desactivación. Las cuentas de servicio deben ser únicas, los secretos deben rotarse y los proveedores deben explicar qué acciones pueden ejecutar en nombre de la organización.
Una respuesta en fases
- Primeras horas: deshabilitar extensiones señaladas, restringir accesos y preservar registros.
- Primer día: revisar cuentas, sesiones, comandos y software remoto en clientes y estaciones técnicas.
- Investigación: aislar endpoints, determinar persistencia y buscar actividad lateral.
- Recuperación: rotar credenciales, reinstalar componentes confiables y validar cada conexión.
- Después del incidente: reducir permisos, eliminar extensiones innecesarias y ejercitar un escenario de compromiso del MSP.
El caso de ScreenConnect recuerda que el acceso remoto no es un simple canal de soporte. Es una capacidad privilegiada que debe tener identidad verificable, autorización acotada, registros completos y un plan de emergencia. Mientras ConnectWise y Huntress continúan investigando la causa y el alcance, la decisión prudente para proveedores y clientes es verificar dependencias, controlar extensiones y tratar cualquier acceso no reconocido como una señal que requiere análisis.
Fuentes principales: ConnectWise Trust Center: aviso de ScreenConnect del 11 de noviembre de 2026, Huntress: SCKit y clientes remotos no autorizados y Huntress: guía de aislamiento y respuesta. La causa inicial y el alcance completo permanecen bajo investigación.