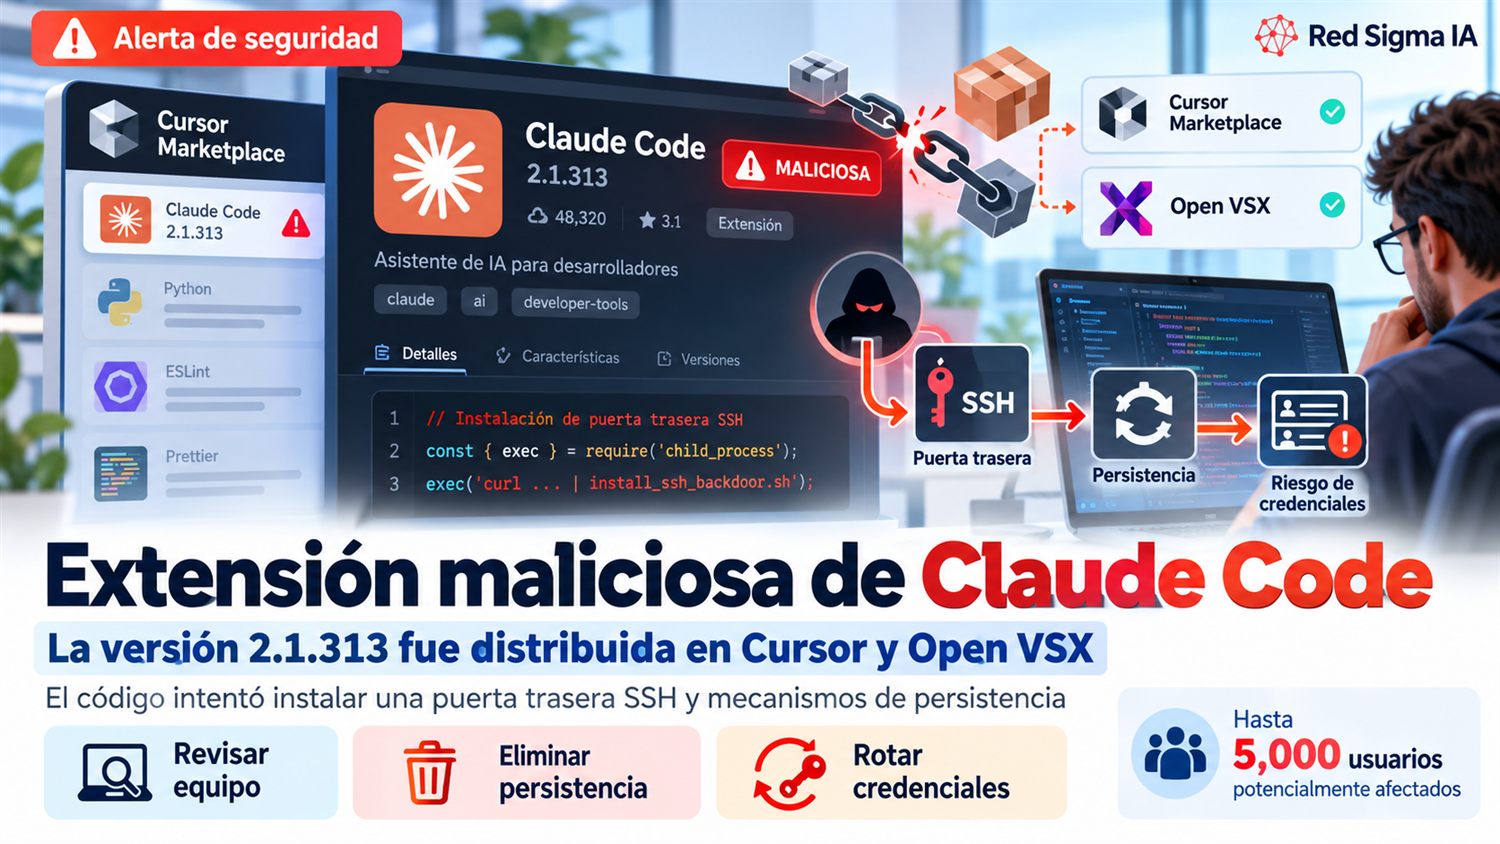
Las extensiones de los entornos de desarrollo suelen instalarse con un clic y se convierten rápidamente en parte del flujo diario de programación. Pueden leer archivos del proyecto, ejecutar procesos, comunicarse con servicios externos y participar en tareas de compilación o automatización. Esa utilidad también las convierte en un punto de entrada atractivo para un atacante.
Cursor confirmó el 29 de octubre de 2026 un incidente relacionado con una versión maliciosa de la extensión Anthropic.claude-code. El paquete afectado fue identificado como la versión 2.1.313 y llegó a usuarios mediante el marketplace de extensiones de Cursor y Open VSX. La compañía indicó que la versión fue retirada y que la infraestructura utilizada por el atacante fue desactivada.
Por qué una extensión merece el mismo cuidado que una dependencia
En una organización, la cadena de suministro de software no termina en los paquetes que aparecen en un archivo de dependencias. También incluye plugins, extensiones, plantillas, acciones de CI/CD, imágenes de contenedor y herramientas que los desarrolladores agregan a su editor. Cada componente puede ampliar permisos y ejecutar lógica con el contexto de la persona que lo instaló.
Una extensión comprometida puede aprovechar la confianza del usuario y ocultarse detrás de un nombre legítimo. El riesgo aumenta cuando el editor tiene acceso a repositorios privados, claves de nube, tokens de registro, archivos de configuración o sesiones autenticadas. Por eso la pregunta no es únicamente si el paquete fue descargado de un marketplace conocido, sino qué puede leer, qué puede ejecutar y cómo se verifica cada actualización.
La puerta trasera SSH y la persistencia
De acuerdo con el aviso de Cursor, el código malicioso intentaba establecer una puerta trasera SSH y mecanismos para mantener el acceso después de la instalación. SSH es una herramienta legítima para administrar sistemas, pero un atacante puede abusar de ella si agrega una clave no autorizada, crea un túnel inverso o configura un proceso que se reinicia automáticamente.
La persistencia cambia la respuesta. Si el equipo solo desinstala la extensión, el componente principal puede desaparecer mientras quedan claves autorizadas, tareas programadas, servicios, procesos o archivos auxiliares. El atacante podría conservar acceso aunque el usuario ya no vea la extensión en el editor.
Esto no significa que cada instalación haya terminado en una intrusión completa. La presencia de una versión maliciosa demuestra exposición y exige investigación; no prueba por sí sola que una organización haya perdido información. La diferencia debe mantenerse clara para evitar tanto la falsa tranquilidad como el alarmismo.
Qué debe hacer una persona desarrolladora
La respuesta debe comenzar por aislar el equipo sospechoso de los recursos sensibles, sin destruir evidencia. Si el equipo tiene acceso a repositorios, nubes, sistemas de integración o entornos de producción, conviene revocar temporalmente esas sesiones desde un dispositivo limpio y avisar al equipo de seguridad. La prioridad es impedir que una credencial capturada siga siendo útil.
- Identificar la exposición: confirmar si la extensión Anthropic.claude-code versión 2.1.313 estuvo instalada y durante qué periodo.
- Aislar el equipo: retirar el acceso a redes y recursos críticos según el procedimiento de respuesta, conservando registros antes de limpiar.
- Buscar persistencia: revisar claves SSH autorizadas, tareas programadas, servicios, procesos de túnel, archivos de inicio y cambios recientes en el perfil del usuario.
- Rotar secretos: reemplazar tokens de Git, claves SSH, credenciales de nube, secretos de CI/CD y cualquier contraseña utilizada desde el equipo.
- Revisar actividad: investigar accesos a repositorios, creación de usuarios, cambios de código, conexiones salientes y movimientos fuera del horario habitual.
- Reinstalar o validar: si no es posible demostrar la integridad del sistema, reconstruirlo desde una imagen confiable y aplicar las actualizaciones antes de devolverlo a producción.
La rotación de credenciales no puede ser selectiva
Una de las decisiones más difíciles es determinar qué secretos pudieron quedar expuestos. No basta con cambiar la contraseña del marketplace. Deben considerarse todas las credenciales que el equipo pudo leer o utilizar: claves de repositorios, tokens de paquetes, accesos a nubes, variables locales, certificados, cuentas de prueba y credenciales de administración.
La rotación debe hacerse desde un entorno confiable y acompañarse de la revocación de sesiones activas. Si una clave SSH se utilizó para conectarse a servidores, hay que retirar la clave anterior de los archivos autorizados y revisar los registros de autenticación. Si un token no permite identificar su uso, es más seguro reemplazarlo que conservarlo por comodidad.
Cómo investigar sin perder evidencia
Limpiar rápidamente puede eliminar la información necesaria para saber qué ocurrió. Antes de reinstalar, el equipo de respuesta debería documentar la versión instalada, las fechas, los usuarios involucrados, los procesos observados, las conexiones de red y los cambios en archivos de configuración. La evidencia debe conservarse de acuerdo con las políticas internas y las obligaciones legales aplicables.
Los registros de Git, del proveedor de nube, del sistema operativo, del proxy y de la plataforma de desarrollo pueden ayudar a construir una línea de tiempo. Las preguntas clave son: ¿qué repositorios se accedieron?, ¿hubo clonaciones o descargas inusuales?, ¿se modificaron pipelines?, ¿aparecieron nuevas claves?, ¿se utilizaron credenciales desde ubicaciones desconocidas? La respuesta no debe depender de un único indicador.
Controles para reducir el riesgo en la empresa
El caso también es una oportunidad para revisar cómo se gobiernan las extensiones. Un equipo puede mantener un catálogo aprobado, bloquear la instalación de paquetes no autorizados y exigir revisión para las extensiones con capacidad de ejecutar código o acceder a archivos. Las políticas deben ser prácticas: si el proceso es demasiado lento, las personas buscarán atajos.
- Inventario: conocer qué extensiones están instaladas, en qué equipos y con qué versiones.
- Fuentes confiables: limitar los marketplaces permitidos y verificar editor, firma, reputación, historial y cambios de paquete.
- Permisos mínimos: separar el entorno de desarrollo de las credenciales de producción y reducir el alcance de tokens locales.
- Detección: alertar sobre nuevas claves SSH, túneles inversos, procesos persistentes, conexiones salientes anómalas y cambios en archivos de inicio.
- Revisión continua: incorporar extensiones al análisis de terceros y al proceso de respuesta a incidentes.
Una lección para la seguridad de la cadena de suministro
La confianza en una herramienta de desarrollo se construye con más que una marca conocida. Debe existir trazabilidad de versiones, controles de publicación, análisis del paquete y una forma rápida de retirar componentes comprometidos. Las empresas también necesitan saber cómo se distribuyen las actualizaciones y cómo se comunica una alerta a las personas que podrían estar afectadas.
La seguridad no consiste en prohibir toda extensión, sino en hacer visible el riesgo y acotarlo. Una extensión útil puede funcionar dentro de un entorno con permisos limitados, repositorios segmentados, autenticación resistente al robo de tokens y monitoreo de comportamiento. Cuando una herramienta exige más acceso del necesario, la organización debe preguntarse si el beneficio compensa esa exposición.
Para quienes pudieron instalar la versión 2.1.313, la recomendación central es tratar el equipo como potencialmente comprometido: investigar, retirar mecanismos de persistencia, rotar credenciales y revisar accesos posteriores. Para las empresas, el incidente recuerda que una cadena de suministro segura debe incluir también el editor, sus plugins y el contexto de confianza en el que se ejecutan.
Fuente principal: Cursor — Security notice: malicious version of Anthropic.claude-code (2.1.313).