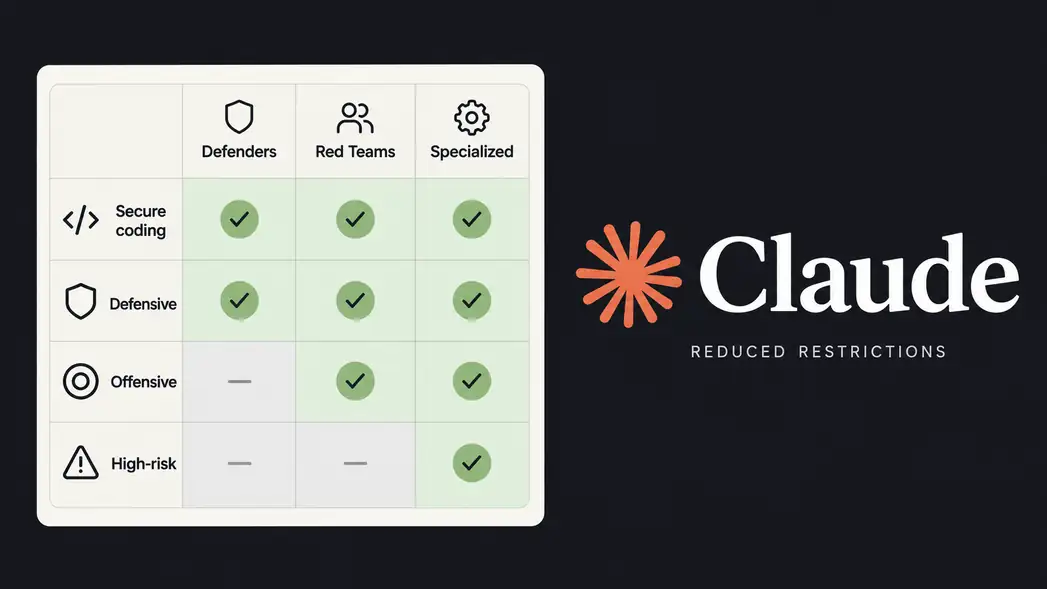
Anthropic anunció una versión ampliada de su Cyber Verification Program (CVP), un esquema que permite a profesionales y organizaciones de seguridad solicitar acceso a modelos de Claude con menos bloqueos para tareas cibernéticas legítimas. El anuncio, publicado el 6 de octubre de 2026, intenta resolver una tensión cada vez más visible: la misma capacidad que ayuda a encontrar y corregir una vulnerabilidad también puede facilitar su explotación.
La propuesta no elimina las salvaguardas de los modelos disponibles para el público. En cambio, introduce una verificación por niveles: el acceso se ajusta al tipo de trabajo, a la organización que lo realiza y a los controles de seguridad que puede demostrar. La idea central es que una capacidad avanzada no se habilite únicamente por pagar una suscripción, sino por acreditar quién la usará, con qué autorización y bajo qué condiciones.
Tres niveles para distintos tipos de trabajo
El programa reúne los accesos que antes se ofrecían mediante el CVP y Project Glasswing. Según Anthropic, cada nivel tiene requisitos de verificación, controles operativos y alcance diferentes.
- Defense Access: está dirigido a operaciones defensivas, respuesta a incidentes, análisis de malware e identificación y validación de vulnerabilidades. Pueden aplicar equipos de seguridad de empresas, organizaciones sin fines de lucro, universidades, dependencias públicas, hospitales, operadores de servicios críticos, firmas pequeñas, mantenedores de software abierto e investigadores con historial de reportes.
- Red Team Access: añade pruebas de penetración y ejercicios de red team autorizados. Está pensado para equipos internos, entidades gubernamentales y empresas especializadas. Las organizaciones deben probar que tienen permiso para evaluar los objetivos y el nivel mantiene bloqueos en acciones con potencial de daño físico o interrupción masiva.
- Specialized Access: es el nivel más restringido y con menos bloqueos cibernéticos. Se reserva para organizaciones autorizadas a probar sistemas que podrían afectar vidas o mercados, como redes eléctricas, sistemas de vuelo, telecomunicaciones, transferencias interbancarias y redes administrativas gubernamentales. Anthropic indica que revisa estos casos con el gobierno de Estados Unidos.
Qué cambia frente al acceso público
Los modelos disponibles de forma general conservan salvaguardas conservadoras para bloquear buena parte del trabajo cibernético ofensivo. Anthropic señala que siguen siendo útiles para revisar código, corregir problemas conocidos, encontrar vulnerabilidades en código propio y clasificar alertas de seguridad.
El CVP modifica el equilibrio para usuarios verificados. Defense Access mantiene bloqueos importantes y, de acuerdo con la evaluación publicada por Anthropic, detuvo la mayoría de los escenarios probados. Red Team Access reduce esos bloqueos para permitir evaluaciones autorizadas, pero conserva controles en actividades como desplegar ransomware, dañar sistemas físicos o probar sistemas de seguridad de alto riesgo sin las condiciones adecuadas.
Esta separación es importante porque evita presentar el programa como una simple “versión sin límites” de Claude. Se trata de una política de acceso contextual: más capacidad para quienes pueden justificarla, con monitoreo y requisitos proporcionales al impacto de sus actividades.
Los resultados de CyScenarioBench
Para medir el comportamiento de sus controles, Anthropic ejecutó Claude Opus 5.5 en CyScenarioBench, una evaluación que plantea operaciones cibernéticas de varias etapas bajo restricciones realistas. La compañía realizó cinco intentos para cada uno de diez desafíos en cada nivel de acceso.
Los resultados reportados fueron los siguientes: sin acceso al CVP, todos los escenarios se bloquearon desde el primer mensaje; en Defense Access, 46 de 50 pruebas fueron bloqueadas en algún momento y cuatro llegaron a completarse; en Red Team Access no se produjeron bloqueos y el modelo completó 34 de 50 tareas. Anthropic compara ese último resultado con una tasa de éxito de 67.6% cuando la evaluación se ejecuta sin salvaguardas.
Estas cifras deben leerse con cuidado. Son resultados de una evaluación realizada por la propia empresa, no una garantía de que los controles impedirán cualquier uso indebido ni una medición independiente de la seguridad de todos los modelos. Sí muestran, sin embargo, el objetivo operativo del diseño: aumentar la utilidad para defensores verificados sin entregar el mismo nivel de acceso a cualquier usuario.
La promesa de encontrar más vulnerabilidades
Anthropic también presentó resultados de Project Glasswing y de sus esfuerzos de análisis de software abierto. La empresa afirma que sus socios identificaron al menos 129,000 vulnerabilidades verificadas entre abril y julio de 2026, además de 5,500 hallazgos obtenidos mediante sus propios análisis de proyectos open source entre abril y octubre. Más de 33,000 de los hallazgos reportados fueron clasificados como críticos o de alta severidad.
La propia fuente advierte que se trata de un límite inferior basado en reportes parciales de 33 socios. Menos de la mitad informó cuántas vulnerabilidades había corregido, en parte porque algunas remediaciones seguían en proceso. Por eso, el número de descubrimientos no debe confundirse con vulnerabilidades solucionadas ni con reducción de riesgo ya demostrada.
La lección para los equipos de seguridad es práctica: la IA puede acelerar el descubrimiento, pero el valor defensivo depende de la validación, el triage, la priorización y la corrección. Un hallazgo sin propietario, sin evidencia reproducible o sin seguimiento puede aumentar el volumen de trabajo en vez de mejorar la postura de seguridad.
El problema de la confianza
Un programa de este tipo desplaza parte de la seguridad desde el modelo hacia el proceso de incorporación. Anthropic debe verificar a la organización, comprobar que cuenta con controles adecuados y decidir qué nivel corresponde. La organización, a su vez, debe administrar identidades, asignar el acceso únicamente a los espacios de trabajo necesarios y documentar la autorización de cada evaluación.
Esto introduce preguntas que cualquier empresa debería responder antes de integrar capacidades avanzadas: ¿quién puede iniciar una prueba?, ¿cómo se limita el alcance?, ¿dónde se almacenan los prompts y resultados?, ¿qué ocurre si un investigador cambia de proyecto?, ¿cómo se revoca el acceso?, ¿qué evidencia se conserva para demostrar que una acción fue autorizada?
Anthropic indica que el programa requiere retención de datos para monitorear el uso indebido, aunque existen opciones de retención cero para ciertos clientes elegibles y se prepara una solución llamada Enterprise Frontier Safeguards. Para sectores regulados, la privacidad de los datos no es un detalle posterior: debe formar parte de la evaluación de riesgo y del contrato desde el inicio.
Qué deberían revisar las organizaciones
- Alcance y autorización: definir por escrito los activos que pueden evaluarse, las ventanas de prueba, las técnicas permitidas y los contactos de escalamiento.
- Identidad y privilegios: asignar el acceso a personas y espacios de trabajo concretos, con MFA resistente al phishing, privilegio mínimo y revocación rápida.
- Protección de datos: clasificar la información que puede enviarse al modelo, excluir secretos innecesarios y validar retención, residencia y eliminación de datos.
- Supervisión humana: exigir revisión antes de ejecutar cambios, publicar hallazgos, contactar terceros o realizar acciones que puedan afectar disponibilidad.
- Validación de resultados: reproducir los hallazgos, eliminar falsos positivos, priorizar por impacto y conectar cada vulnerabilidad con un responsable y una fecha de corrección.
- Registro y respuesta: conservar auditoría de usuarios, prompts, resultados y decisiones; preparar un proceso para investigar un uso fuera de alcance.
Una frontera más útil que “permitido” o “bloqueado”
La ampliación del CVP refleja un cambio en la conversación sobre IA y ciberseguridad. Un bloqueo absoluto protege frente a algunos abusos, pero también puede impedir que un defensor analice una muestra, valide una explotación en un laboratorio o revise una cadena de ataque compleja. La ausencia total de controles, por otro lado, eleva el riesgo de automatizar daño a escala.
Los niveles de acceso intentan ocupar el espacio intermedio: verificar al usuario, entender su misión, reducir bloqueos según el contexto y mantener controles para acciones con consecuencias físicas o económicas graves. No es una solución definitiva. Es un experimento de gobernanza que deberá medirse con incidentes reales, falsos positivos, tiempos de respuesta y evidencia independiente.
Para los líderes de tecnología, el mensaje es claro: la IA no sustituye el programa de seguridad. Puede convertirse en un multiplicador de capacidades, pero solo si la organización tiene inventarios confiables, segmentación, controles de identidad, procesos de divulgación, gestión de vulnerabilidades y supervisión suficiente para saber qué está haciendo el sistema.
El desafío será demostrar el valor defensivo
Anthropic busca dar a los defensores una ventaja permanente frente a los atacantes. Para que esa promesa se cumpla, el éxito no debería medirse únicamente por cuántas vulnerabilidades descubre un modelo o cuántas tareas completa en un benchmark. También habrá que observar cuántos hallazgos llegan a corregirse, cuánto se reduce el tiempo de exposición y si las organizaciones pueden demostrar que el uso de la IA no introdujo nuevos riesgos de privacidad o de acceso.
El programa inaugura una ruta interesante: capacidades avanzadas a cambio de verificación, alcance definido y responsabilidad operativa. La oportunidad es importante, pero la madurez estará en los controles que rodean al modelo. En ciberseguridad, encontrar más rápido es valioso; encontrar, comprender, corregir y comprobar es lo que realmente mejora la resiliencia.
Fuente principal: Anthropic — Expanding the Cyber Verification Program.
Contexto periodístico: Cyber Security News — Anthropic Opens Claude Access to Red Teams and Verified Cyber Defenders.
Nota: las cifras, niveles y capacidades descritas corresponden a lo publicado por Anthropic; los resultados de evaluación son reportados por la propia empresa y deben interpretarse con sus limitaciones metodológicas.