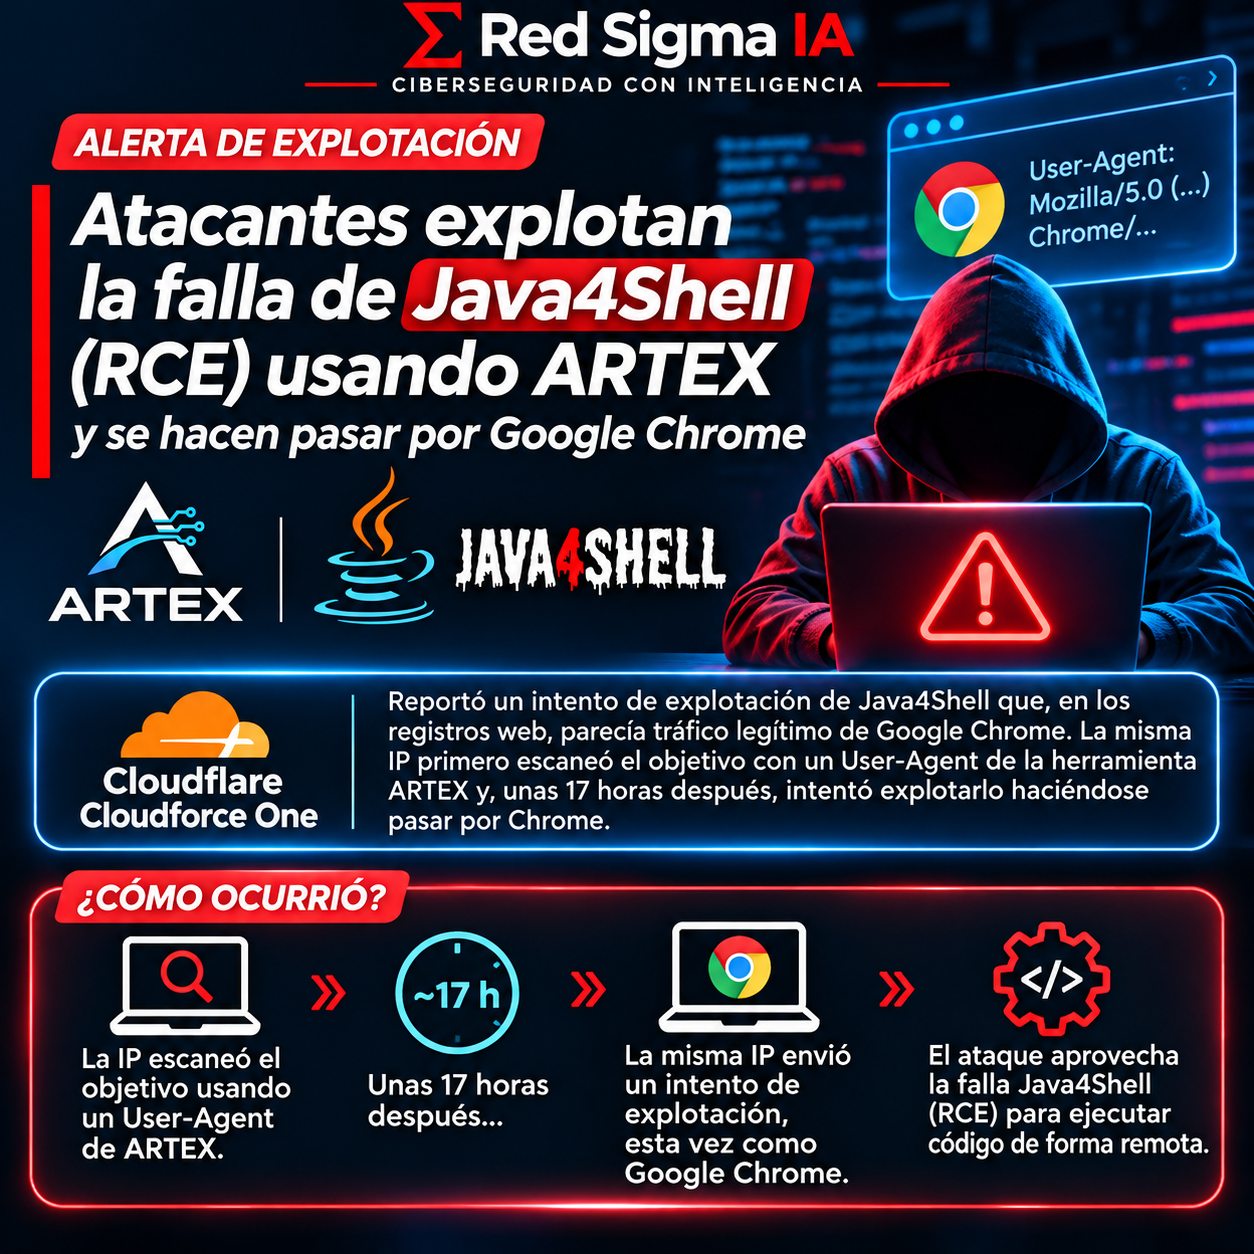
La explotación de Java4Shell ya no solo plantea un problema de parcheo: también muestra una adaptación de la huella operativa. Cloudforce One reportó un intento de explotación que, en los logs HTTP, parecía provenir de un navegador Chrome común, aunque el mismo origen había utilizado antes un User-Agent que revelaba actividad de reconocimiento.
La secuencia observada es relevante. Primero, la dirección de origen exploró el objetivo con una herramienta identificable. Aproximadamente 17 horas después volvió a enviar una solicitud de explotación y cambió la identidad declarada del cliente para aparentar tráfico legítimo. El análisis también vinculó ese origen con actividad asociada a ARTEX y Java4Shell.
La detección debe seguir la secuencia
Un WAF o un sistema de detección que solo mira el navegador puede perder el ataque. La señal más útil puede estar en la combinación de reconocimiento, rutas anómalas, parámetros de explotación, errores del servidor y un cambio posterior en el patrón de solicitudes.
En aplicaciones Java, además, conviene observar qué ocurre después de una solicitud sospechosa: procesos hijos del servicio, conexiones salientes, escritura en directorios temporales, descarga de herramientas y cambios en la configuración. La ausencia de una alerta visible no demuestra que el intento no haya progresado.
Medidas para los equipos defensivos
- Aplicar las correcciones de Java4Shell en JDK, JRE, GraalVM y productos que incluyan sus componentes.
- Correlacionar logs de WAF, proxy, servidor de aplicaciones, EDR y DNS en una misma línea temporal.
- Buscar cambios de User-Agent, escaneos previos y solicitudes repetidas desde un mismo origen.
- Restringir conexiones salientes de servidores Java a destinos necesarios y autenticados.
- Revisar procesos hijos, archivos temporales, tareas programadas y cuentas creadas por el servicio.
- Conservar indicadores y reglas de detección sin bloquear automáticamente tráfico legítimo por su navegador declarado.
El disfraz de Chrome no convierte al navegador en el problema. El problema es que los atacantes pueden cambiar señales superficiales más rápido que los equipos defensivos actualizan sus reglas. La respuesta debe unir parcheo, telemetría y análisis de comportamiento para detectar la campaña completa.
Fuentes: SecurityWeek y Cyber Security News.