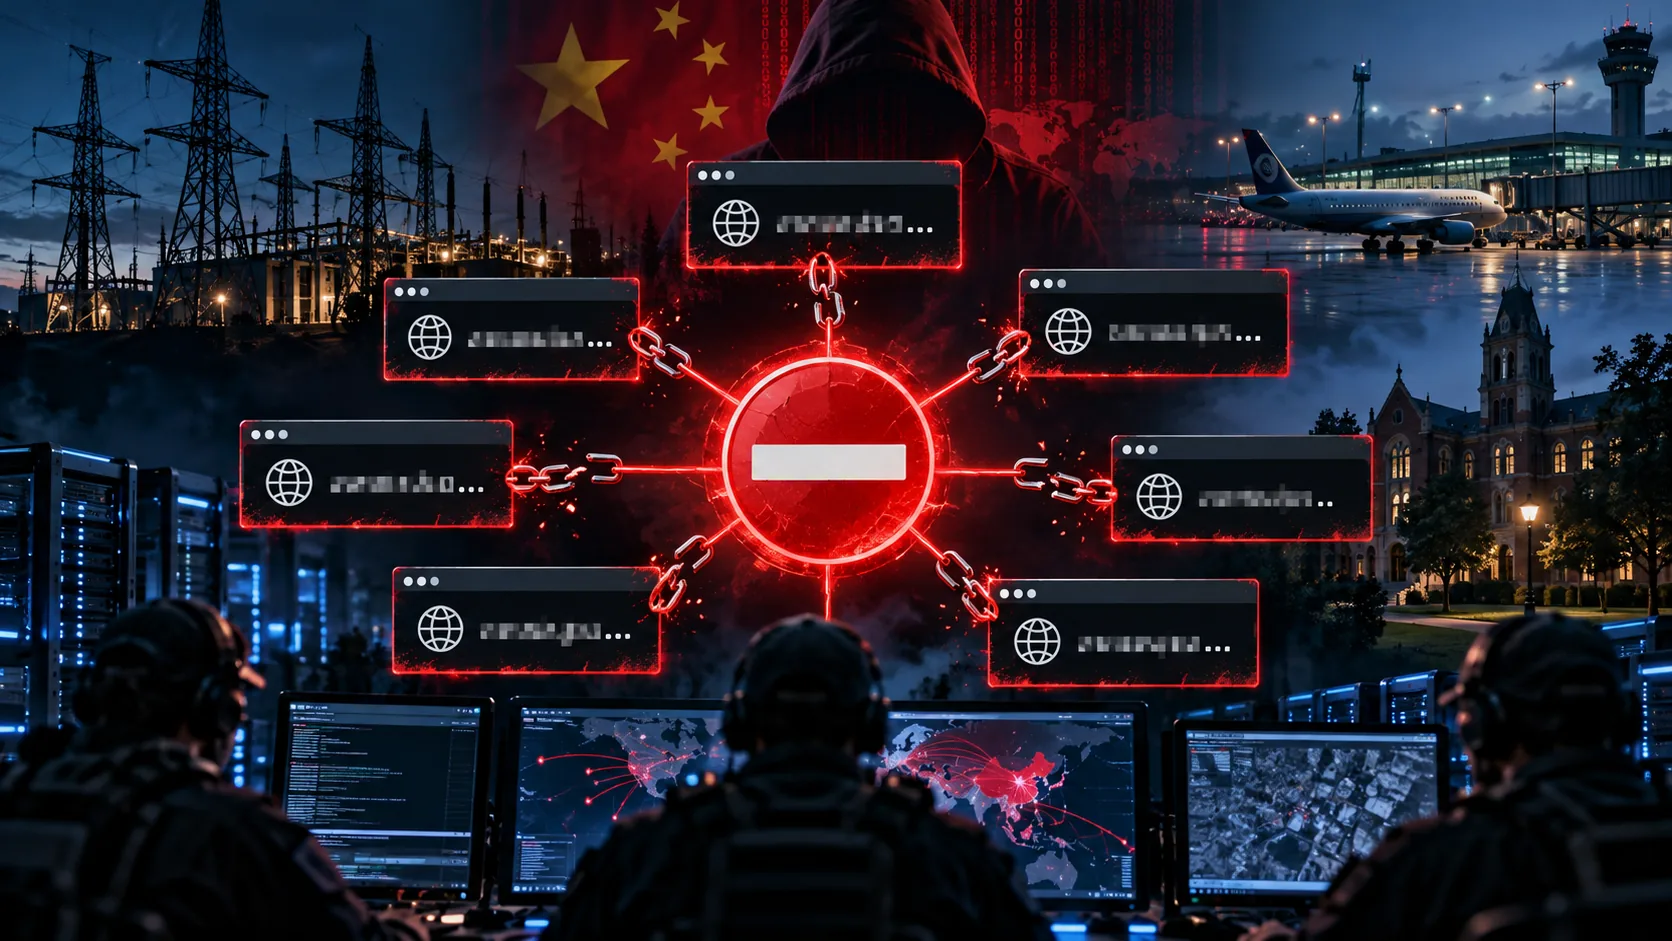
El FBI y el Departamento de Justicia de Estados Unidos anunciaron la incautación de siete dominios y la interrupción de plataformas empleadas para escanear y, en algunos casos, infiltrarse en redes de infraestructura crítica. La actividad fue vinculada con Flax Typhoon, también conocido como Ethereal Panda y RedJuliett, un actor relacionado con la empresa china Integrity Technology Group.
La operación judicial afecta a los dominios c0cc[.]cc, 98aiblog[.]com, 98aicai[.]com, 98aicode[.]com, outlook3650[.]com, youtubecard[.]com y linkedinns[.]net. Su apariencia imitaba servicios o marcas conocidas, una táctica que puede facilitar campañas de reconocimiento, phishing y recolección de credenciales.
Una operación industrializada
Los documentos citados por las autoridades describen una infraestructura apoyada en botnets de dispositivos SOHO e IoT, herramientas de escaneo y plataformas para administrar tareas. El antecedente Raptor Train, asociado con miles de dispositivos comprometidos, muestra cómo los equipos pequeños y los dispositivos conectados pueden convertirse en una capa de apoyo para operaciones de mayor escala.
Entre las herramientas identificadas aparece Microscan, un sistema con más de 1,300 scripts para buscar vulnerabilidades en tecnologías como OpenSSL, Oracle WebLogic, WordPress, Jenkins, Apache Struts y otros componentes. El ecosistema también habría incorporado herramientas abiertas de reconocimiento, enumeración de subdominios y escaneo de redes.
Del reconocimiento a la intrusión
La actividad atribuida a Integrity Technology Group no se limitó a identificar servicios expuestos. Las autoridades describen casos en los que las herramientas se utilizaron para facilitar accesos no autorizados, buscar archivos concretos y transferir información a servidores controlados por los operadores.
También se documentó el uso de FishHub para campañas de spear-phishing y despliegue de cargas posteriores. Entre las organizaciones afectadas se mencionan una empresa eléctrica estadounidense, aeropuertos de Japón y Polonia, universidades de Taiwán y compañías de sectores energético y de servicios públicos.
Las campañas habrían combinado utilidades en Python y Go, ataques de cross-site scripting, password spraying contra servicios de Microsoft Exchange y software legítimo como clientes VPN para mantener persistencia. Esta combinación dificulta depender de un único indicador de compromiso.
Qué deberían revisar las organizaciones
- Superficie expuesta: mantener un inventario de dominios, subdominios, VPN, servicios remotos, APIs y dispositivos conectados.
- Vulnerabilidades explotadas: priorizar las fallas conocidas que afectan productos realmente desplegados y verificar su corrección con re-tests.
- Identidad y nube: reforzar MFA resistente al phishing, revisar sesiones, limitar privilegios y monitorear accesos anómalos a correo y servicios cloud.
- Dispositivos SOHO e IoT: cambiar credenciales predeterminadas, segmentar redes, actualizar firmware y retirar equipos que ya no reciben soporte.
- Detección basada en comportamiento: correlacionar escaneos, intentos de autenticación, creación de reglas de reenvío, instalación de VPN y transferencias inusuales.
- Respuesta coordinada: preparar procedimientos para bloquear infraestructura, preservar evidencia y notificar a proveedores, CERT y autoridades cuando corresponda.
La interrupción es una señal, no el cierre del problema
La incautación de dominios puede elevar el costo operativo de un actor y ayudar a las víctimas a identificar infraestructura relacionada. Sin embargo, los operadores pueden cambiar dominios, servidores, proveedores y rutas de acceso. Por eso, la defensa debe concentrarse en las condiciones que permiten el acceso y la permanencia.
Para los equipos de seguridad, el aprendizaje es claro: una arquitectura resiliente combina gestión continua de vulnerabilidades, protección de identidad, segmentación, monitoreo de endpoints y capacidad de recuperación. Las listas de dominios y direcciones siguen siendo útiles, pero funcionan mejor cuando se integran con contexto, telemetría y análisis de comportamiento.
Una oportunidad para fortalecer la resiliencia
El caso también confirma que las operaciones de ciberespionaje están adoptando una lógica de plataforma: herramientas reutilizables, botnets como infraestructura, servicios de apoyo y automatización del reconocimiento. Las organizaciones pueden responder con una lógica equivalente, pero defensiva: inventarios actualizados, controles repetibles, automatización de validaciones y decisiones basadas en riesgo.
La meta no es perseguir cada dominio nuevo, sino reducir la cantidad de caminos que un atacante puede utilizar, detectar rápidamente los cambios de comportamiento y recuperar la operación sin perder evidencia ni control.
Por qué la incautación de dominios no basta
La toma de control de siete dominios interrumpe una parte visible de la operación, pero no elimina por sí sola la capacidad del actor. Una infraestructura de ataque puede reconstruirse con nuevos registros DNS, proveedores distintos, certificados recién emitidos y servicios legítimos utilizados como intermediarios. Por eso, el valor de la acción del FBI no está únicamente en retirar direcciones de Internet, sino en convertir esa infraestructura en inteligencia útil para anticipar la siguiente fase.
Para los equipos defensivos, cada dominio incautado debe tratarse como un indicador dentro de una relación más amplia: nombres similares, certificados, direcciones IP, subdominios, proveedores de alojamiento, cuentas de correo y patrones de registro. La correlación entre esas señales permite identificar infraestructura relacionada incluso cuando el adversario cambia de marca o migra a otro proveedor.
Una cadena de ataque con varias capas
El caso atribuido a Flax Typhoon muestra que una intrusión rara vez depende de una sola herramienta. La operación combina descubrimiento automatizado, explotación de vulnerabilidades, robo de credenciales, acceso remoto y persistencia. Cada componente cumple una función distinta, pero todos dejan rastros que pueden correlacionarse si la organización conserva registros suficientes.
En la práctica, esto significa que el monitoreo debe cubrir la secuencia completa. Un escaneo inusual puede parecer ruido; una autenticación anómala puede confundirse con un error de usuario; y una conexión VPN puede parecer legítima. Cuando se observan juntas, sin embargo, estas actividades pueden revelar una progresión de reconocimiento a acceso y movimiento lateral. La detección basada únicamente en firmas pierde contexto; la detección basada en comportamiento puede reconocer la cadena.
Qué revisar durante los primeros días
Después de una alerta relacionada con esta campaña o con infraestructura similar, conviene organizar una revisión rápida y documentada:
- Superficie expuesta: validar dominios, subdominios, paneles administrativos, VPN, servicios de correo y activos en la nube que sean accesibles desde Internet.
- Vulnerabilidades explotables: priorizar sistemas con fallas conocidas, versiones sin soporte o servicios que no requieren exposición pública.
- Identidad y nube: revisar inicios de sesión imposibles, consentimientos OAuth, sesiones activas, cuentas privilegiadas y claves de servicio.
- Persistencia: buscar tareas programadas, cuentas nuevas, reglas de reenvío, túneles, agentes remotos y cambios en dispositivos de red.
- Información potencialmente extraída: determinar qué repositorios, buzones, bases de datos o documentos pudieron ser consultados y preservar la evidencia.
La prioridad no es reunir indicadores sin orden, sino convertirlos en decisiones: qué aislar, qué credenciales revocar, qué sistemas revisar primero y qué evidencia conservar para una investigación posterior.
La importancia de la segmentación
Los objetivos descritos en el informe abarcan energía, transporte, universidades y organizaciones civiles. En estos sectores, la disponibilidad operativa es tan importante como la confidencialidad. Una cuenta comprometida en un entorno corporativo no debería ofrecer un camino directo hacia sistemas de operación, control industrial o servicios críticos.
La segmentación efectiva combina redes separadas, reglas de firewall específicas, estaciones administrativas endurecidas, acceso mediante bastiones y autenticación resistente al phishing. No basta con crear VLAN si las rutas entre segmentos son amplias o si las cuentas de administración reutilizan credenciales. La pregunta práctica es qué puede hacer una identidad comprometida y hasta dónde puede llegar sin controles adicionales.
Cómo medir la resiliencia después de corregir
Una remediación madura debe comprobarse con ejercicios y métricas. Entre los indicadores más útiles están el tiempo promedio para detectar una actividad anómala, el tiempo para revocar sesiones y credenciales, la cobertura de autenticación multifactor resistente al phishing y el porcentaje de activos expuestos que tienen propietario identificado.
También conviene medir el tiempo de cierre de vulnerabilidades críticas, la cantidad de cuentas privilegiadas sin uso, la cobertura de registros centralizados y la capacidad de restaurar servicios sin pagar costos operativos desproporcionados. Estas métricas conectan la ciberseguridad con la continuidad del negocio y permiten demostrar si una inversión realmente reduce el riesgo.
Un mensaje para líderes de tecnología
La disrupción anunciada por el FBI ofrece una oportunidad para revisar responsabilidades internas. Seguridad, infraestructura, identidad, compras y continuidad deben compartir una visión común de los activos críticos y de los proveedores que los soportan. Cuando cada equipo conserva una parte del contexto, el atacante puede aprovechar los puntos ciegos entre áreas.
La resiliencia no depende de impedir todos los intentos, sino de reducir la superficie disponible, detectar antes, contener con rapidez y recuperar con evidencia. Las organizaciones que convierten los avisos de inteligencia en cambios verificables —parches, controles de acceso, segmentación, registros y ejercicios— estarán mejor preparadas cuando el siguiente dominio aparezca.
De la alerta a la inteligencia accionable
Un aviso externo tiene más valor cuando se integra en los procesos diarios. El equipo puede enriquecer los dominios y direcciones asociados con sus propios registros de DNS, telemetría de endpoints, autenticaciones, correo y tráfico de salida. Así es posible determinar si la organización recibió conexiones, resolvió alguno de esos nombres o interactuó con archivos y cuentas relacionadas.
La información debe circular con criterios claros: qué indicadores son confiables, cuánto tiempo deben conservarse, qué sistemas los consumen y quién decide una acción de bloqueo. Un indicador aislado puede producir falsos positivos; una señal enriquecida con contexto permite priorizar. Conviene registrar también la fecha de descubrimiento, el nivel de confianza, la fuente y la acción tomada para que futuras investigaciones no partan de cero.
Este enfoque convierte la inteligencia de amenazas en una capacidad operativa. No se trata de coleccionar listas, sino de responder preguntas concretas: ¿qué activos podrían estar expuestos?, ¿qué controles detectarían una reutilización de la infraestructura?, ¿qué proceso se activa si una cuenta privilegiada aparece en una campaña? La respuesta documentada reduce tiempos y evita improvisaciones durante un incidente.
Fuente principal: The Hacker News — FBI Seizes 7 Domains, Disrupts Flax Typhoon Tools Used in Critical Infrastructure Intrusions.
Nota: los señalamientos descritos corresponden a documentos y comunicados de autoridades; deben interpretarse como alegaciones y atribuciones oficiales, no como una sentencia judicial definitiva.