Las herramientas de acceso remoto resolvieron un problema operativo importante: permiten dar soporte, administrar servidores y atender incidentes sin estar físicamente frente al dispositivo. Esa comodidad también crea una relación de confianza especialmente sensible. Cuando una persona acepta una sesión, el software remoto puede recibir instrucciones, mostrar archivos, transferir información o interactuar con el sistema.
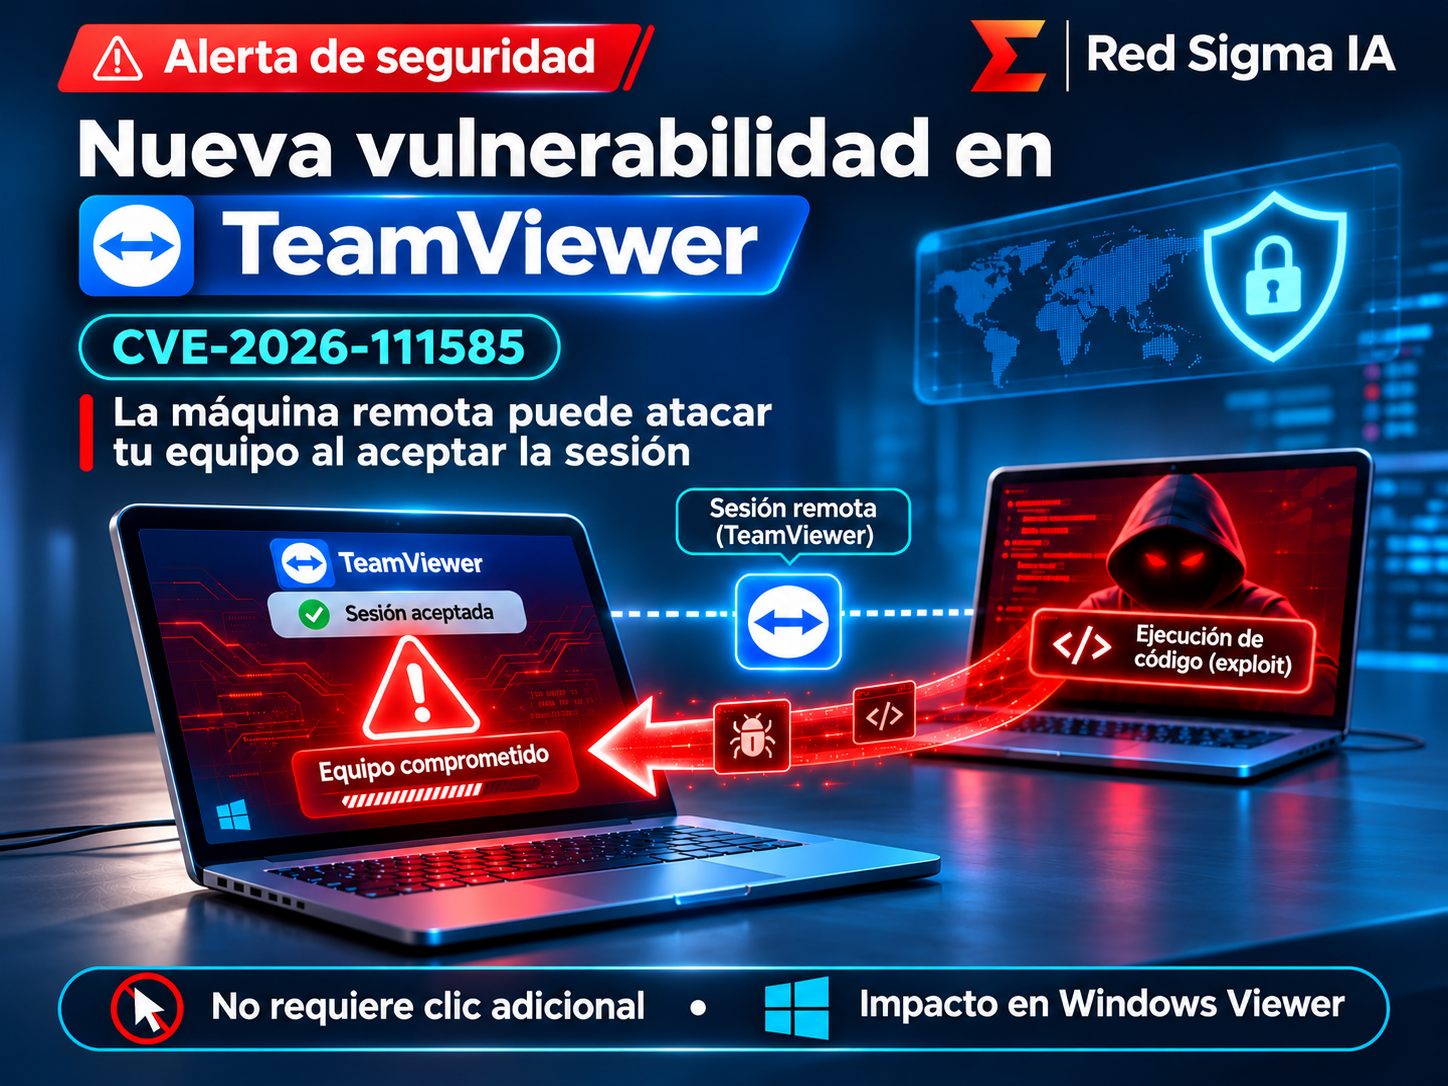
The Hacker News informó sobre una nueva vulnerabilidad identificada como CVE-2026-111585, incluida por TeamViewer en un boletín de seguridad junto con otras fallas de sus clientes. La alerta pública describe un escenario en el que el equipo al que una persona se conecta podría utilizar la sesión para atacar el equipo desde el que se originó la conexión. El riesgo exacto depende de la versión, la configuración y el flujo de la sesión, por lo que no debe interpretarse como que toda conexión remota produce automáticamente una intrusión.
Qué cambia cuando el equipo remoto deja de ser confiable
Muchas organizaciones modelan el soporte como si el riesgo estuviera únicamente en el operador que controla el equipo. La vulnerabilidad obliga a ampliar esa mirada. El equipo receptor puede tener malware, una cuenta comprometida o una configuración manipulada. Si el cliente remoto maneja entradas, archivos, portapapeles o procesos de forma insegura, el sistema local podría quedar expuesto.
Este modelo es especialmente relevante en mesas de ayuda, proveedores administrados y equipos que utilizan una estación personal para conectarse a servidores de clientes. Un técnico puede estar atendiendo varios entornos durante el día. Si el endpoint no está segmentado y conserva sesiones, tokens o credenciales, un incidente en una conexión puede afectar más de una organización.
Por qué aceptar la sesión no es un gesto menor
La imagen que acompaña esta alerta resume una idea sencilla: no siempre hace falta una cadena de clics compleja para que una sesión tenga consecuencias. El usuario puede aceptar una conexión creyendo que solo recibirá asistencia, mientras el riesgo se encuentra en la interacción entre el cliente remoto, el sistema operativo y los permisos disponibles.
Esto no significa que el soporte remoto deba desaparecer. Significa que la aceptación de una sesión debe tratarse como una decisión de seguridad. La persona debe conocer el objetivo, la identidad del operador, el tiempo estimado y las acciones permitidas. Las sesiones abiertas sin ticket, sin grabación o sin una segunda validación dejan menos evidencia para investigar.
Qué deben hacer las organizaciones
- Actualizar el cliente: revisar el boletín de TeamViewer, identificar las versiones instaladas y aplicar la actualización correspondiente en estaciones y servidores.
- Inventariar accesos: conocer qué equipos tienen TeamViewer, quién puede iniciar sesiones y si existen cuentas permanentes o accesos desatendidos.
- Reducir permisos: desactivar transferencia de archivos, portapapeles, impresión remota y elevación de privilegios cuando no sean necesarios.
- Segmentar el soporte: utilizar estaciones dedicadas para administrar infraestructura crítica y evitar mezclar sesiones de clientes con el uso personal.
- Registrar la actividad: conservar identificadores de sesión, operador, equipo, horario, cambios realizados y archivos transferidos.
- Revisar después de una sesión sospechosa: comprobar procesos, cuentas, tareas programadas, conexiones salientes y credenciales utilizadas.
El papel de las actualizaciones y la configuración
Aplicar el parche es la primera medida, pero no la única. Una versión actualizada puede seguir siendo peligrosa si las organizaciones permiten contraseñas débiles, accesos permanentes o conexiones desde cualquier dispositivo. La actualización debe acompañarse de políticas de acceso, autenticación multifactor cuando esté disponible, listas permitidas y caducidad de credenciales.
Los proveedores de soporte también necesitan controles propios. Cada técnico debería utilizar una identidad individual, justificar la sesión y recibir solo el acceso que corresponde al caso. Las cuentas compartidas dificultan saber quién actuó y permiten que una credencial siga circulando incluso después de que una persona abandona el equipo.
Cómo investigar una conexión remota anómala
Si una sesión fue aceptada desde un equipo sospechoso, la respuesta debe preservar la evidencia antes de limpiar. Conviene registrar la versión del cliente, los participantes, la hora, los cambios realizados y cualquier alerta del endpoint. También deben revisarse los accesos posteriores a repositorios, nubes, servidores y herramientas de administración.
Una conexión que terminó normalmente no prueba que no haya ocurrido nada. La revisión debe buscar cambios fuera del flujo esperado: nuevas cuentas, modificaciones de políticas, archivos creados, tareas persistentes, transferencias inusuales o intentos de autenticación posteriores. Si se utilizaron credenciales privilegiadas, deben rotarse desde un dispositivo confiable.
La lección para el trabajo híbrido
El acceso remoto amplía la capacidad de una organización, pero también extiende su perímetro. Cada conexión es un puente entre dos equipos que pueden tener niveles de seguridad distintos. La confianza debe ser limitada, observable y revocable; no una autorización permanente concedida por comodidad.
La CVE-2026-111585 vuelve a colocar el acceso remoto en la agenda de seguridad. Actualizar TeamViewer, limitar los permisos, separar estaciones de administración y registrar cada sesión reduce el impacto de un escenario en el que el equipo remoto no se comporta como un aliado. La defensa debe proteger el destino y el origen de la conexión.
Fuentes: TeamViewer — Security Update for Vulnerabilities in TeamViewer Clients; The Hacker News.