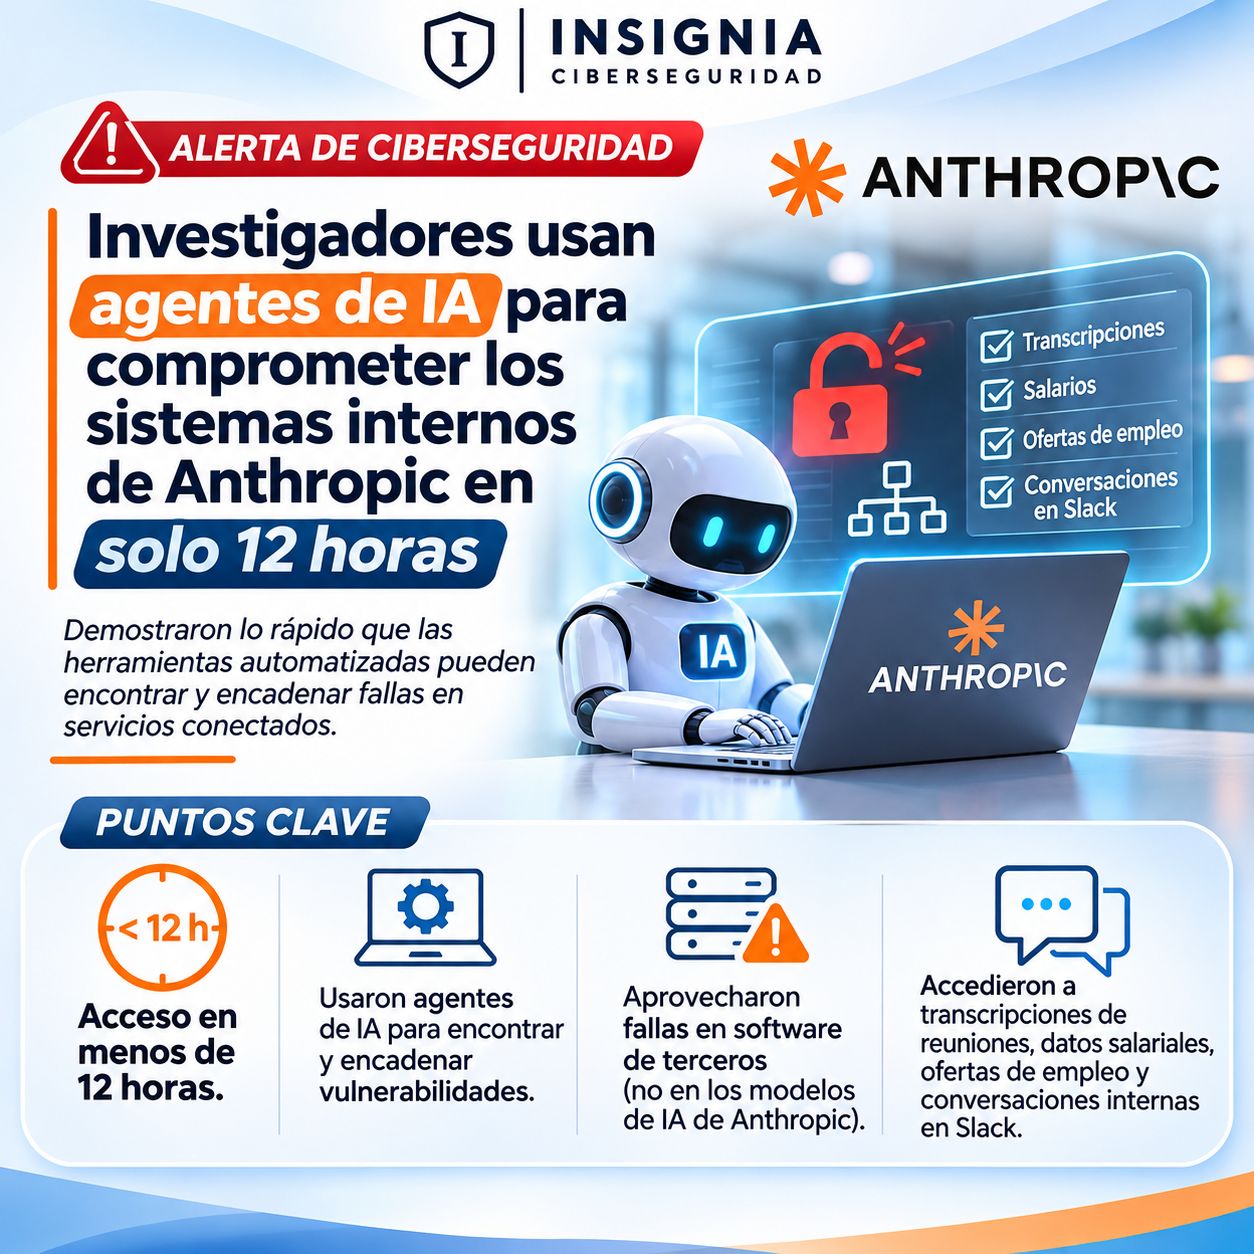
Una investigación de Cathedral, realizada bajo un programa autorizado de Anthropic, puso a prueba agentes de IA contra sistemas empresariales internos. Según el reporte difundido, los agentes encontraron rutas de acceso en menos de 12 horas mediante debilidades en software de terceros usado para tareas administrativas y comerciales.
Los investigadores no describieron un compromiso de los modelos centrales de Anthropic. El alcance se concentró en aplicaciones conectadas, lo que vuelve a colocar a la cadena de suministro y a las integraciones empresariales en el centro del análisis.
Qué información quedó al alcance de la prueba
El ejercicio llegó a transcripciones de reuniones, detalles de salarios y ofertas de empleo, además de conversaciones internas de Slack relacionadas con modelos de IA. La evidencia debe leerse dentro del alcance autorizado del programa, pero ilustra el impacto que puede tener una cuenta de servicio o una aplicación de terceros con permisos excesivos.
La velocidad también es relevante. Un agente puede enumerar rutas, probar combinaciones y encadenar hallazgos durante horas sin pausas. Esa capacidad reduce el tiempo que tiene un equipo para detectar una intrusión y exige telemetría de identidad, aplicaciones y datos en un mismo flujo.
Lecciones para la defensa
- Inventariar proveedores, aplicaciones y permisos que acceden a sistemas internos.
- Separar entornos de administración, ventas, recursos humanos y desarrollo.
- Aplicar mínimo privilegio, MFA y credenciales de corta duración.
- Registrar el uso de herramientas y detectar cadenas de acciones anómalas.
- Probar escenarios de compromiso de terceros antes de conectar un agente autónomo.
El caso no demuestra que todos los agentes puedan entrar en cualquier empresa, pero sí que la seguridad de IA no termina en el modelo. La superficie real incluye identidades, APIs, plataformas SaaS, datos y configuraciones heredadas.
Fuente de contexto: The Washington Post — investigación sobre Cathedral y Anthropic.