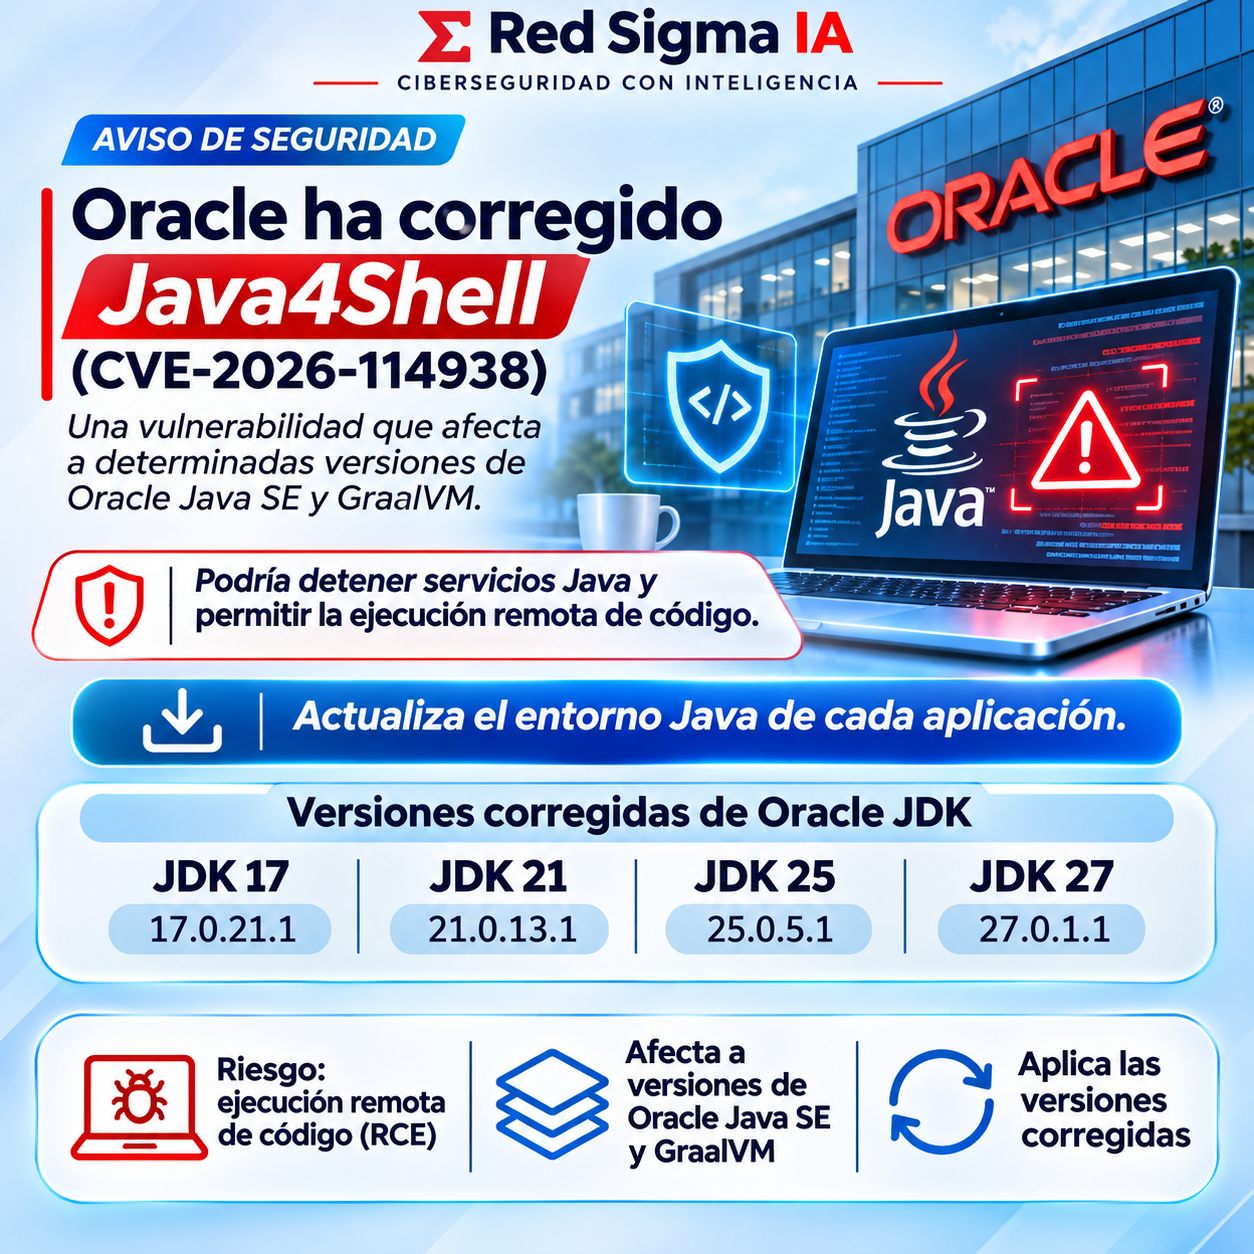
Oracle y el proyecto OpenJDK publicaron correcciones para CVE-2026-114938, una vulnerabilidad de alta severidad conocida públicamente como Java4Shell. El problema se encuentra en una ruta optimizada del decodificador Base64 y puede provocar corrupción de memoria y ejecución remota de código cuando se cumplen varias condiciones técnicas.
El fallo afecta a determinadas versiones de Java SE, OpenJDK y Oracle GraalVM. La vulnerabilidad no significa que cualquier aplicación Java pueda ser comprometida con una sola petición: el atacante necesita que datos Base64 controlados externamente lleguen al componente vulnerable, que la optimización correspondiente esté activa y que el sistema cumpla las condiciones de hardware y ejecución descritas en los avisos.
Cómo funciona el riesgo
Base64 se utiliza para representar datos binarios como texto y aparece en tokens, documentos, APIs, autenticación, archivos de configuración y protocolos empresariales. Una aplicación puede recibir la entrada de manera legítima, pero el problema surge cuando esa información termina en una ruta de decodificación que contiene el defecto de memoria.
La condición de explotación depende de procesadores x86-64 con determinadas instrucciones AVX-512, de la optimización del compilador JIT y de la forma en que la aplicación procesa la entrada. Esa especificidad reduce el conjunto de sistemas vulnerables, pero no elimina el riesgo en centros de datos donde se ejecutan grandes cantidades de servicios Java.
Qué versiones y productos deben revisarse
Los administradores deben revisar Java SE y OpenJDK 17, 21, 25 y 27, además de los productos Oracle GraalVM indicados por el proveedor. La tabla exacta de versiones afectadas y corregidas puede variar por distribución, por lo que conviene seguir el aviso del fabricante de la JVM instalada y no asumir que una versión con el mismo número mayor tiene el mismo parche.
El alcance puede extenderse a aplicaciones empresariales que incluyen Java como parte de su runtime, incluidos servidores de aplicaciones, herramientas de integración, productos de base de datos y plataformas de gestión. Un inventario de paquetes del sistema operativo puede no detectar una JVM embebida dentro de un instalador o contenedor.
Plan de respuesta para equipos técnicos
- Inventariar: localizar ejecutables java, imágenes de contenedor, runtimes embebidos y versiones de GraalVM.
- Clasificar: priorizar servicios expuestos a Internet que acepten datos Base64 o procesen entradas de usuarios.
- Actualizar: instalar las builds corregidas del proveedor y reiniciar los procesos que cargan la JVM.
- Reducir exposición: limitar temporalmente entradas externas o desactivar rutas no necesarias mientras llega el parche.
- Buscar señales: revisar reinicios inesperados, errores de memoria, procesos hijos y conexiones salientes anómalas.
- Validar: confirmar la versión efectiva en producción y no solo la versión declarada en el repositorio.
Por qué el nombre puede confundir
El nombre Java4Shell recuerda a vulnerabilidades históricas que afectaron a componentes muy extendidos, pero no debe interpretarse como una repetición exacta de Log4Shell. La causa, las condiciones de explotación y la superficie afectada son diferentes. Usar el nombre como una señal de urgencia puede ser útil, siempre que la evaluación técnica se base en el CVE y en las versiones reales.
Las organizaciones también deben comunicar el riesgo sin afirmar que todas sus aplicaciones Java están expuestas. Una respuesta precisa identifica el runtime, el flujo de datos, la arquitectura del procesador y el parche aplicado. La precisión evita tanto la falsa tranquilidad como las interrupciones innecesarias.
Fuentes: CERT-EU y Canadian Centre for Cyber Security.