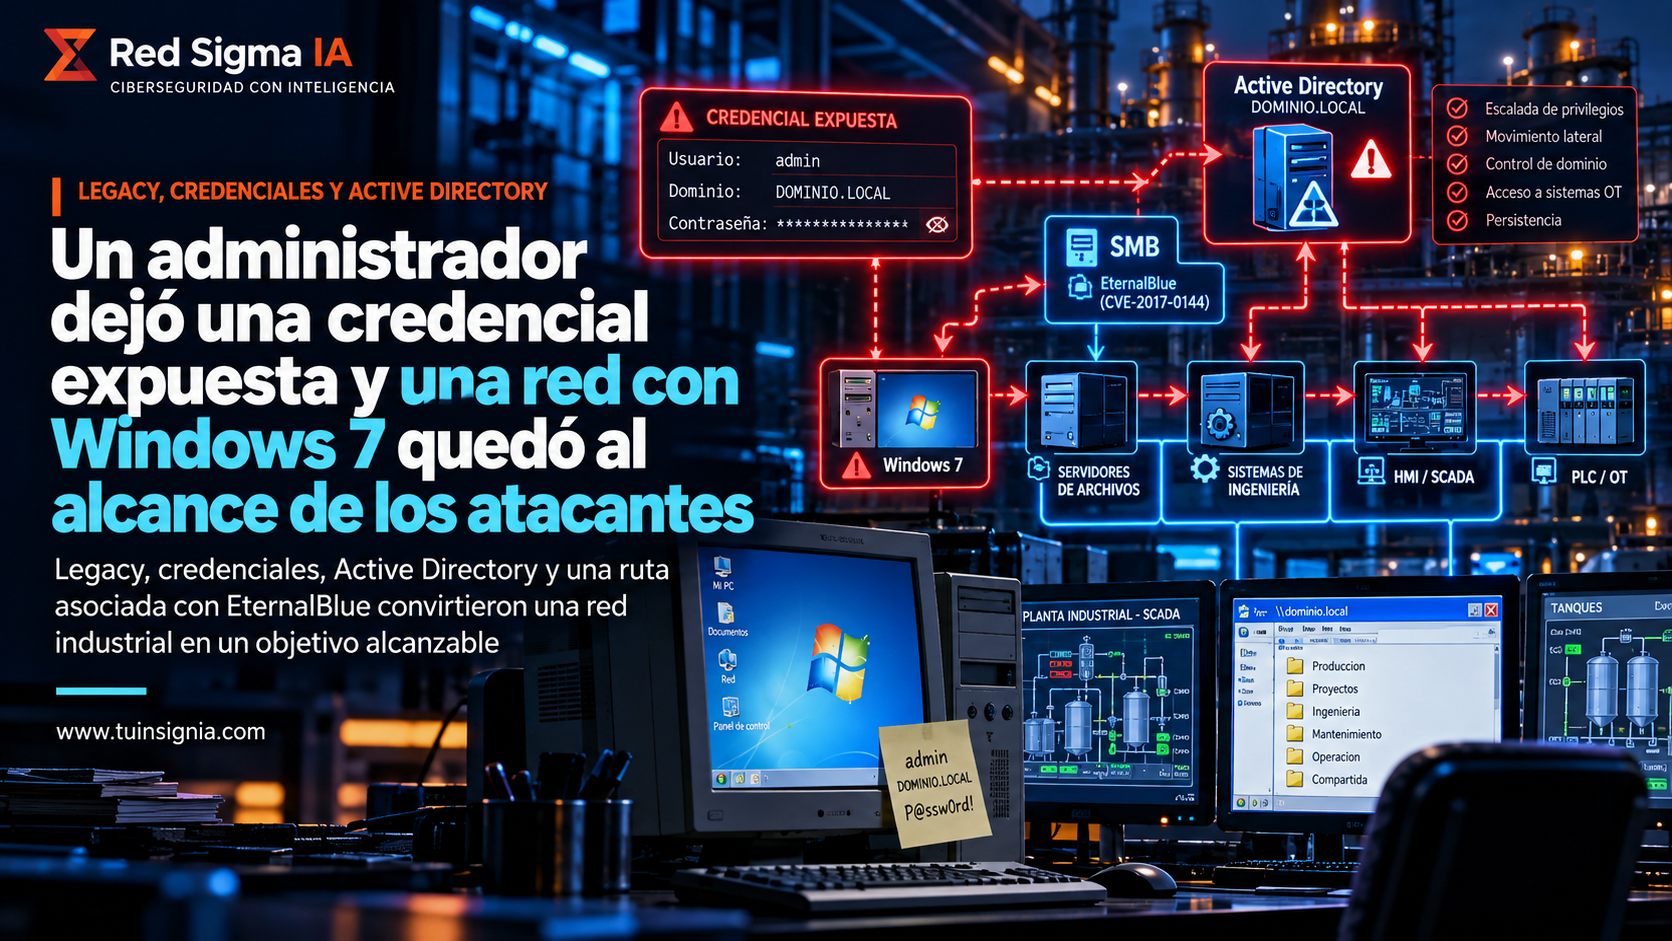
Una evaluación de seguridad en una planta industrial logró obtener privilegios de administrador de dominio a partir de una combinación conocida, pero todavía frecuente: sistemas heredados, parches incompletos y una credencial débil con permisos excesivos. La historia difundida por The Register no describe una campaña criminal confirmada, sino una prueba de red team diseñada para demostrar hasta dónde podía avanzar un atacante autorizado.
El caso comenzó con servidores Windows 7 conectados a equipos de control numérico. La empresa había mantenido esos sistemas por compatibilidad con software propietario. Aunque aislar algunas máquinas había reducido el riesgo, un servidor permanecía conectado a la red y al dominio. A partir de una vulnerabilidad conocida y del análisis de credenciales en memoria, el evaluador encontró una contraseña administrativa que permitió escalar el acceso.
El problema de conservar sistemas antiguos
Las plantas industriales no siempre pueden actualizar un equipo con la misma velocidad que una laptop de oficina. Un cambio de sistema operativo puede romper drivers, aplicaciones de manufactura o interfaces que ya no tienen soporte del proveedor original. Por eso algunas organizaciones mantienen Windows 7 u otros sistemas fuera de soporte durante años.
La compatibilidad explica la decisión, pero no elimina el riesgo. Un sistema antiguo conectado a la red corporativa puede ser utilizado como puente hacia servidores, cuentas o estaciones más modernas. La pregunta no debe ser únicamente si la máquina puede actualizarse, sino qué necesita realmente para operar, qué redes debe alcanzar y cómo se puede reducir su capacidad de afectar al resto.
EternalBlue y las rutas conocidas
La imagen menciona EternalBlue, un exploit asociado con una vulnerabilidad de SMB que se hizo mundialmente conocido por campañas como WannaCry. Una organización puede haber aplicado el parche en la mayoría de sus equipos y aun así conservar una excepción en una red de producción. Esa excepción puede ser suficiente si el sistema está conectado al dominio y acepta tráfico desde segmentos no confiables.
No es necesario explicar cómo ejecutar un exploit para extraer la lección defensiva. Hay que identificar qué equipos ofrecen SMB, restringir el acceso por segmentos, deshabilitar protocolos heredados cuando la operación lo permita y confirmar que las versiones corregidas están instaladas. La detección de escaneos internos y conexiones inusuales también ayuda a encontrar máquinas que el inventario no registra.
La credencial que convirtió un hallazgo en control total
El evaluador encontró credenciales asociadas a LSASS y observó que una contraseña con una frase provocadora había sido utilizada por una cuenta con alto nivel de privilegio. El problema no es el tono de la contraseña, sino su función: una credencial de administrador de dominio no debe depender de una frase fácil de recordar, reutilizarse en equipos distintos ni permanecer activa sin necesidad.
Las contraseñas administrativas son un objetivo porque pueden abrir más de un sistema. Si una cuenta de servicio tiene permisos de dominio, una intrusión en un servidor de producción puede transformarse en una intrusión de identidad. El principio de mínimo privilegio exige separar las cuentas personales, las cuentas de servicio, las credenciales locales y los administradores del dominio.
Qué debería revisar una empresa con tecnología industrial heredada
- Inventario real: identificar sistemas Windows antiguos, software propietario, cuentas asociadas, conexiones y propietarios operativos.
- Segmentación: separar redes de control, administración y oficina; permitir únicamente los flujos necesarios y documentados.
- Acceso SMB: bloquear tráfico innecesario, retirar protocolos heredados y verificar parches en cada excepción.
- Credenciales: usar cuentas únicas, contraseñas robustas, bóvedas y rotación; evitar que una cuenta privilegiada se utilice para tareas diarias.
- Administración local: utilizar soluciones de contraseña local administrada y evitar la misma clave en todos los equipos.
- Monitoreo: alertar sobre acceso a LSASS, movimientos laterales, autenticaciones anómalas y uso de cuentas de dominio desde servidores industriales.
- Plan de contingencia: definir qué hacer si un sistema no puede actualizarse, incluyendo aislamiento, reemplazo y soporte del fabricante.
Aislar no significa desconectar sin diseñar
Separar un equipo del dominio puede reducir el impacto de una vulnerabilidad, pero debe hacerse con una arquitectura que conserve la operación y permita monitoreo. Un sistema aislado físicamente puede ser seguro desde el punto de vista de red y, al mismo tiempo, difícil de actualizar o investigar. Un segmento protegido necesita reglas de firewall, control de medios removibles, cuentas limitadas y un procedimiento de acceso temporal.
La segmentación también debe probarse. Si una regla permite que el servidor antiguo consulte cualquier estación, el aislamiento es más aparente que real. Las pruebas de red team son valiosas porque muestran la diferencia entre el diagrama de red y los permisos efectivos.
La importancia de probar con autorización
El hallazgo demuestra el valor de una evaluación controlada. Un equipo autorizado puede documentar la cadena completa sin convertir el ejercicio en una intrusión destructiva. La prueba debe definir alcance, ventanas de trabajo, sistemas excluidos, reglas de compromiso y procedimiento para detenerse si aparece riesgo operativo.
La organización debe recibir algo más que una captura de pantalla: necesita el camino de ataque, los activos involucrados, la evidencia mínima, el impacto potencial y una prioridad de remediación. Si la solución consiste únicamente en cambiar la contraseña, la revisión queda incompleta. Hay que entender por qué la cuenta tenía esos permisos y por qué el servidor estaba conectado.
La tecnología heredada exige decisiones de negocio
Actualizar un sistema industrial puede costar tiempo y dinero, pero mantenerlo conectado también tiene un costo de riesgo. La decisión debe involucrar a operaciones, ingeniería, TI y seguridad. Un plan razonable puede incluir reemplazo gradual, compensaciones técnicas, contratos de soporte, segmentación y pruebas de recuperación.
El caso de Windows 7 recuerda que muchas intrusiones no necesitan una técnica novedosa. Un atacante puede combinar una vulnerabilidad vieja con una contraseña mala y una ruta de red que nadie revisó. La defensa efectiva consiste en cerrar esas combinaciones antes de que alguien las encadene.
Fuente principal: The Register — prueba de red team en servidores Windows 7 y acceso al dominio. El caso se presenta como una evaluación autorizada, no como una intrusión criminal confirmada.