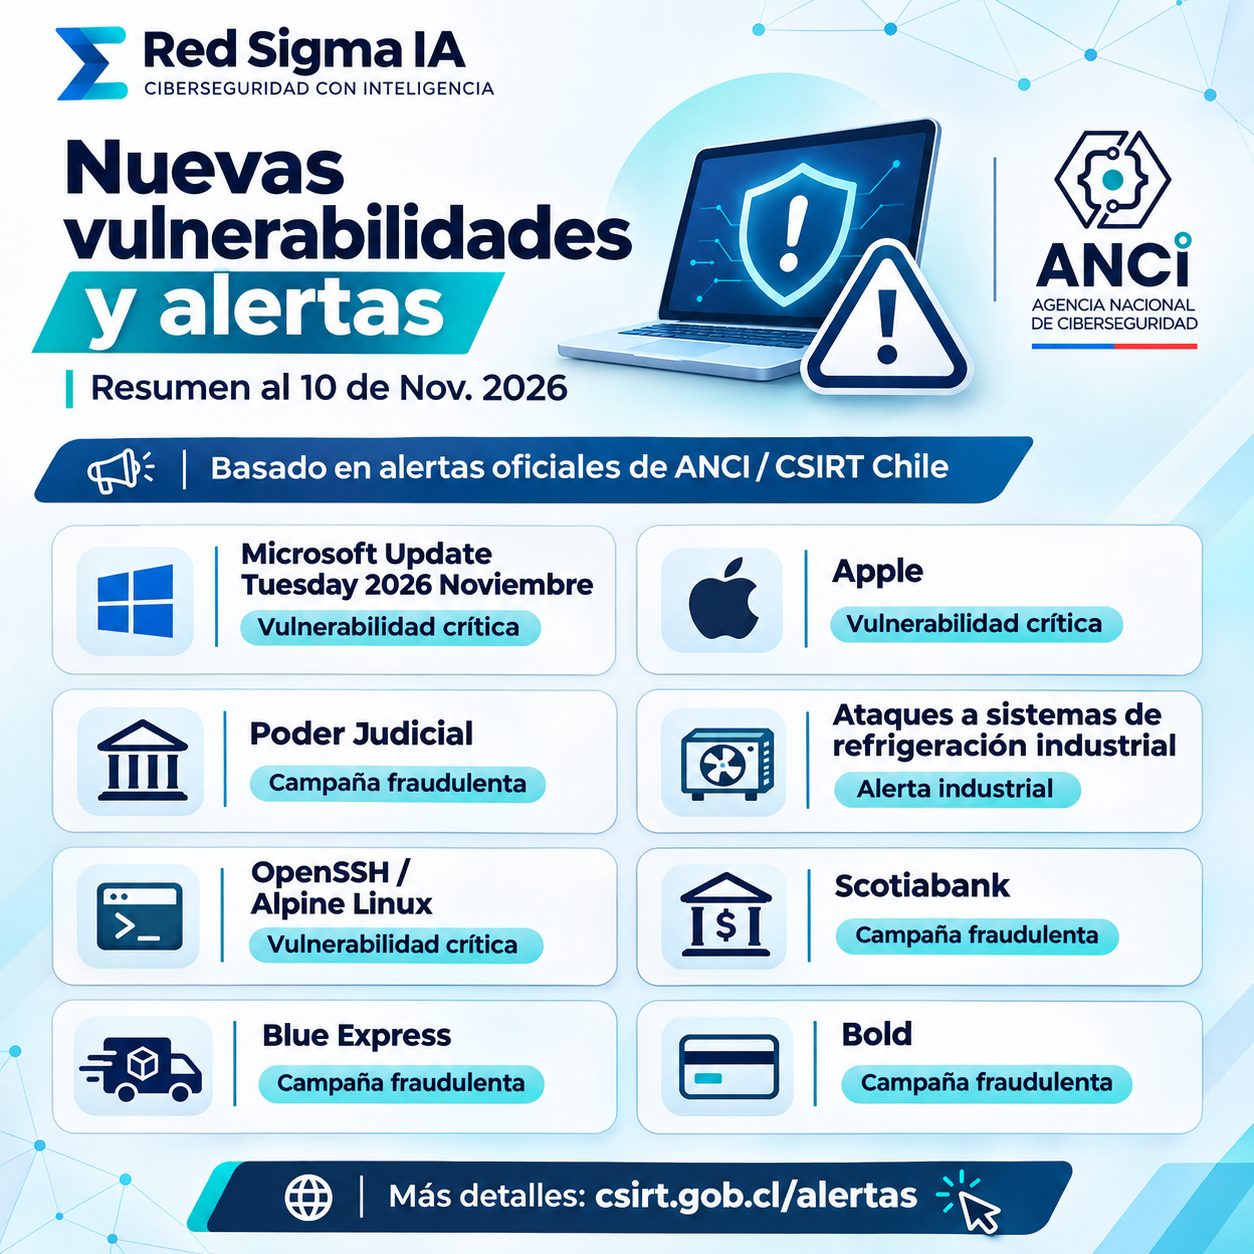
Las alertas de ciberseguridad no siempre describen el mismo tipo de problema. Algunas anuncian una vulnerabilidad que puede corregirse con una actualización; otras advierten sobre una campaña de fraude que intenta manipular a las personas; y algunas se relacionan con sistemas operacionales donde un cambio digital puede alterar una actividad física. El boletín publicado por la Agencia Nacional de Ciberseguridad y su ecosistema de respuesta en Chile el 10 de noviembre de 2026 reúne precisamente esas tres realidades.
La imagen difundida por ANCI identifica ocho avisos: una vulnerabilidad crítica asociada con el Microsoft Update Tuesday de noviembre, una alerta crítica de Apple, una campaña fraudulenta que suplanta al Poder Judicial, ataques contra sistemas de refrigeración industrial, una vulnerabilidad crítica en OpenSSH y Alpine Linux, y campañas fraudulentas relacionadas con Scotiabank, Blue Express y Bold. La forma correcta de leer el listado no es sumar todos los riesgos en una sola categoría, sino convertir cada aviso en una ruta de trabajo.
Ocho alertas, cuatro tipos de respuesta
La primera clasificación ayuda a evitar respuestas automáticas. Las alertas de Microsoft, Apple y OpenSSH pertenecen al ciclo de gestión de vulnerabilidades: requieren inventario, evaluación de exposición, pruebas, aplicación de parches y verificación. La alerta de refrigeración industrial exige además revisar tecnología operacional, proveedores y consecuencias físicas. Las cuatro campañas fraudulentas requieren controles de identidad, verificación de comunicaciones y protección de usuarios. Pueden coincidir en el mismo tablero de riesgos, pero no se atienden con la misma herramienta.
- Vulnerabilidad de producto: identificar versiones, sistemas expuestos y correcciones disponibles.
- Infraestructura operacional: revisar la relación entre el sistema digital y el proceso físico que controla.
- Campaña fraudulenta: confirmar dominios, remitentes, anuncios, aplicaciones y métodos de contacto.
- Comunicación y reporte: conservar evidencia, coordinar con el proveedor y elevar el incidente cuando corresponda.
Microsoft Update Tuesday: el inventario decide la urgencia
El aviso AVC26-00749 remite al ciclo de actualizaciones de Microsoft de noviembre de 2026 y lo clasifica como una vulnerabilidad crítica. Sin el detalle técnico completo del producto afectado, no es responsable atribuirle un vector específico o una explotación activa. Sí es posible extraer una regla operativa: una alerta crítica debe compararse de inmediato con el inventario de estaciones, servidores, aplicaciones y dispositivos administrados por la organización.
El riesgo aumenta cuando existen equipos fuera de la administración central, servidores que no reciben parches, aplicaciones que dependen de componentes de Windows o activos publicados directamente en internet. El equipo debe localizar las versiones, revisar si la actualización puede desplegarse de forma automática, probarla en un grupo controlado y medir el resultado. La instalación no termina cuando el sistema dice “actualizado”; también hay que confirmar que la versión corregida se encuentra en los activos de mayor exposición.
- Relacionar el aviso con los activos y propietarios responsables.
- Priorizar servicios expuestos, equipos con privilegios y sistemas críticos.
- Definir una ventana de mantenimiento y un plan de reversión.
- Validar la versión instalada y conservar evidencia del cambio.
Apple: actualizar no basta si la cuenta sigue expuesta
El aviso AVC26-00748 identifica una vulnerabilidad crítica de Apple. En una organización, el análisis debe incluir macOS, iPhone, iPad y otros dispositivos administrados, según el alcance que confirme el fabricante. También conviene revisar el modelo de gestión: un equipo actualizado, pero sin bloqueo de pantalla, sin autenticación fuerte o con aplicaciones no autorizadas, puede seguir ofreciendo oportunidades a un atacante.
La respuesta debe combinar la corrección del sistema con controles de identidad. El inventario móvil debe indicar qué dispositivos están activos, quién los utiliza, qué datos sincronizan y si pueden borrar o revocar información de forma remota. Si la alerta se relaciona con un producto concreto, la organización debe seguir el boletín oficial de Apple y no depender de resúmenes de redes sociales.
OpenSSH y Alpine Linux: el riesgo se esconde en imágenes y automatizaciones
La alerta AVC26-00747 pone en el mismo aviso a OpenSSH y Alpine Linux. Esto es especialmente relevante para equipos que trabajan con contenedores, imágenes base y servidores ligeros. Una corrección aplicada en el host no necesariamente corrige una imagen que se construyó semanas atrás. Del mismo modo, actualizar una imagen no remedia un servidor que conserva un paquete vulnerable instalado por fuera del proceso de despliegue.
La revisión debe abarcar repositorios, registros de imágenes, pipelines de integración continua, servidores bastión, llaves SSH y cuentas de servicio. Cuando se reconstruye una imagen, conviene generar una nueva versión con la dependencia actualizada, probar la aplicación y retirar la anterior del registro. En paralelo, deben revisarse llaves autorizadas, accesos remotos, registros de autenticación y cuentas sin propietario.
Refrigeración industrial: cuando una alerta digital puede convertirse en una pérdida física
El aviso AIA26-00270, sobre ataques a sistemas de refrigeración industrial, merece atención de operadores de alimentos, salud, logística y manufactura. Un sistema de control de temperatura puede parecer un activo auxiliar, pero su indisponibilidad o manipulación puede deteriorar productos, interrumpir operaciones y obligar a tomar decisiones manuales bajo presión.
La defensa empieza por conocer qué controla cada dispositivo y qué ocurre si deja de comunicarse. No todos los controles deben estar conectados directamente a internet; las interfaces administrativas necesitan segmentación, autenticación fuerte y monitoreo. También deben existir límites físicos y operativos: alarmas independientes, comprobaciones de temperatura, procedimientos manuales y responsables capaces de actuar aunque el sistema central esté aislado.
La seguridad operacional no consiste únicamente en bloquear tráfico. Hay que probar que la organización puede mantener el proceso seguro durante una investigación, distinguir una lectura manipulada de una falla del sensor y restaurar configuraciones conocidas sin introducir otra vulnerabilidad.
Las campañas fraudulentas: Poder Judicial, Scotiabank, Blue Express y Bold
Los avisos ACF26-01233, ACF26-01232, ACF26-01231 y ACF26-01230 corresponden a campañas fraudulentas asociadas, respectivamente, con Poder Judicial, Scotiabank, Blue Express y Bold. La presencia de una marca o institución en un aviso no demuestra que sus sistemas hayan sido hackeados. Con frecuencia, el atacante utiliza un logotipo, un dominio parecido o una historia urgente para obtener datos, pagos o acceso.
Las organizaciones deben revisar si circulan dominios parecidos, perfiles falsos, anuncios patrocinados, códigos QR, aplicaciones móviles o mensajes que ofrecen reembolsos, multas, entregas, servicios financieros o beneficios. Las áreas legales, de marca, fraude, soporte y ciberseguridad deben compartir un procedimiento para preservar capturas, registrar URLs, solicitar bajas y advertir a clientes sin amplificar los enlaces maliciosos.
- No confiar en el logotipo: comprobar el dominio y abrir el sitio desde un canal oficial.
- No entregar códigos: ningún supuesto soporte debe pedir contraseñas, códigos MFA o claves de recuperación.
- Evitar pagos urgentes: revisar cualquier depósito, comisión o transferencia mediante un canal independiente.
- Reportar rápido: conservar la evidencia y notificar a la institución suplantada y a las autoridades correspondientes.
Cómo convertir el boletín en un plan de 72 horas
Durante el primer día, el equipo debe identificar qué avisos aplican a su entorno, designar propietarios y congelar cambios que puedan borrar evidencia. En el segundo, debe ejecutar parches o medidas de contención priorizando activos expuestos y sistemas críticos. En el tercero, debe verificar la corrección, comunicar a las áreas afectadas y actualizar el registro de riesgos.
La gestión madura no termina con una casilla marcada. Es necesario conservar la versión vulnerable, la fecha de corrección, el resultado de las pruebas y cualquier excepción aprobada. Si un proveedor no permite actualizar de inmediato, la excepción debe incluir controles compensatorios, fecha límite y una persona responsable. Lo mismo aplica a los sistemas industriales: aislar temporalmente puede reducir exposición, pero no sustituye una estrategia de renovación.
El mensaje central de ANCI Chile es útil para cualquier organización latinoamericana: una alerta tiene valor cuando se conecta con decisiones concretas. Inventariar, verificar, segmentar, actualizar, monitorear y comunicar son verbos sencillos, pero requieren disciplina para ejecutarse antes de que una vulnerabilidad o una campaña de fraude se convierta en interrupción.
Fuentes principales: ANCI/CSIRT Chile: Microsoft Update Tuesday, alerta crítica de Apple, OpenSSH / Alpine Linux, refrigeración industrial y portal oficial de alertas. Las campañas se enlazan desde los avisos oficiales ACF26-01233, ACF26-01232, ACF26-01231 y ACF26-01230.