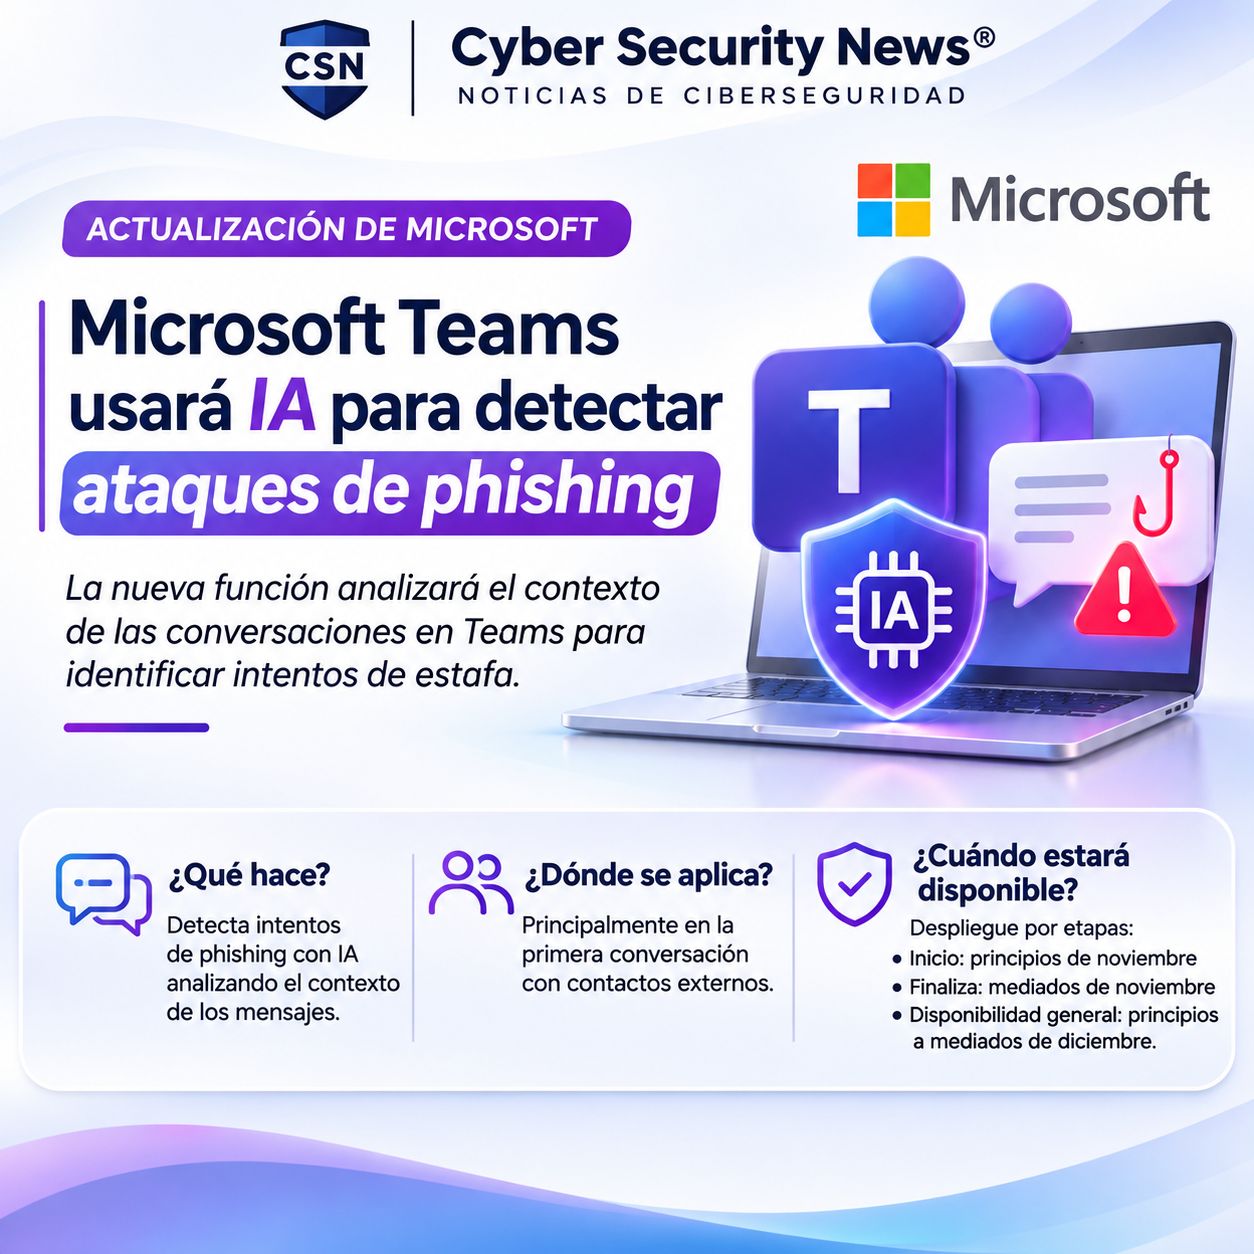
Microsoft está desplegando en Teams una protección contra phishing que utiliza inteligencia artificial y contexto conversacional. El objetivo es detectar mensajes que intentan generar confianza, suplantar a un empleado o solicitar información sensible durante una conversación.
El cambio resulta relevante porque muchas campañas no necesitan incluir un enlace claramente malicioso. Un atacante puede iniciar contacto como un proveedor, soporte técnico o compañero de trabajo y construir una historia antes de pedir credenciales, códigos de acceso o documentos.
El contexto es parte de la señal
Teams analiza principalmente los primeros intercambios con contactos externos y busca patrones de suplantación, presión, solicitudes anómalas y otras señales de ingeniería social. Cuando identifica riesgo, puede mostrar una advertencia dentro del chat para que el usuario revise la conversación antes de continuar.
La detección no reemplaza las políticas de identidad ni la capacitación. Un aviso puede reducir errores, pero el usuario y el administrador deben seguir validando la identidad por canales independientes y evitar compartir secretos en conversaciones no verificadas.
Recomendaciones para administradores
- Revisar el estado de despliegue y las políticas de seguridad de Teams.
- Limitar chats externos y llamadas cruzadas cuando no sean necesarios.
- Activar MFA resistente al phishing y proteger cuentas privilegiadas.
- Definir un procedimiento para reportar mensajes sospechosos.
- Revisar los registros de detecciones y las acciones de bloquear o desbloquear conversaciones.
La incorporación de señales de lenguaje y contexto mejora la defensa contra ataques que evitan los filtros basados únicamente en URLs. Su eficacia dependerá de la calidad de las señales, de la configuración del tenant y de la respuesta que adopte la organización ante cada alerta.
Fuente: Microsoft Support — Phishing content detection in Microsoft Teams.