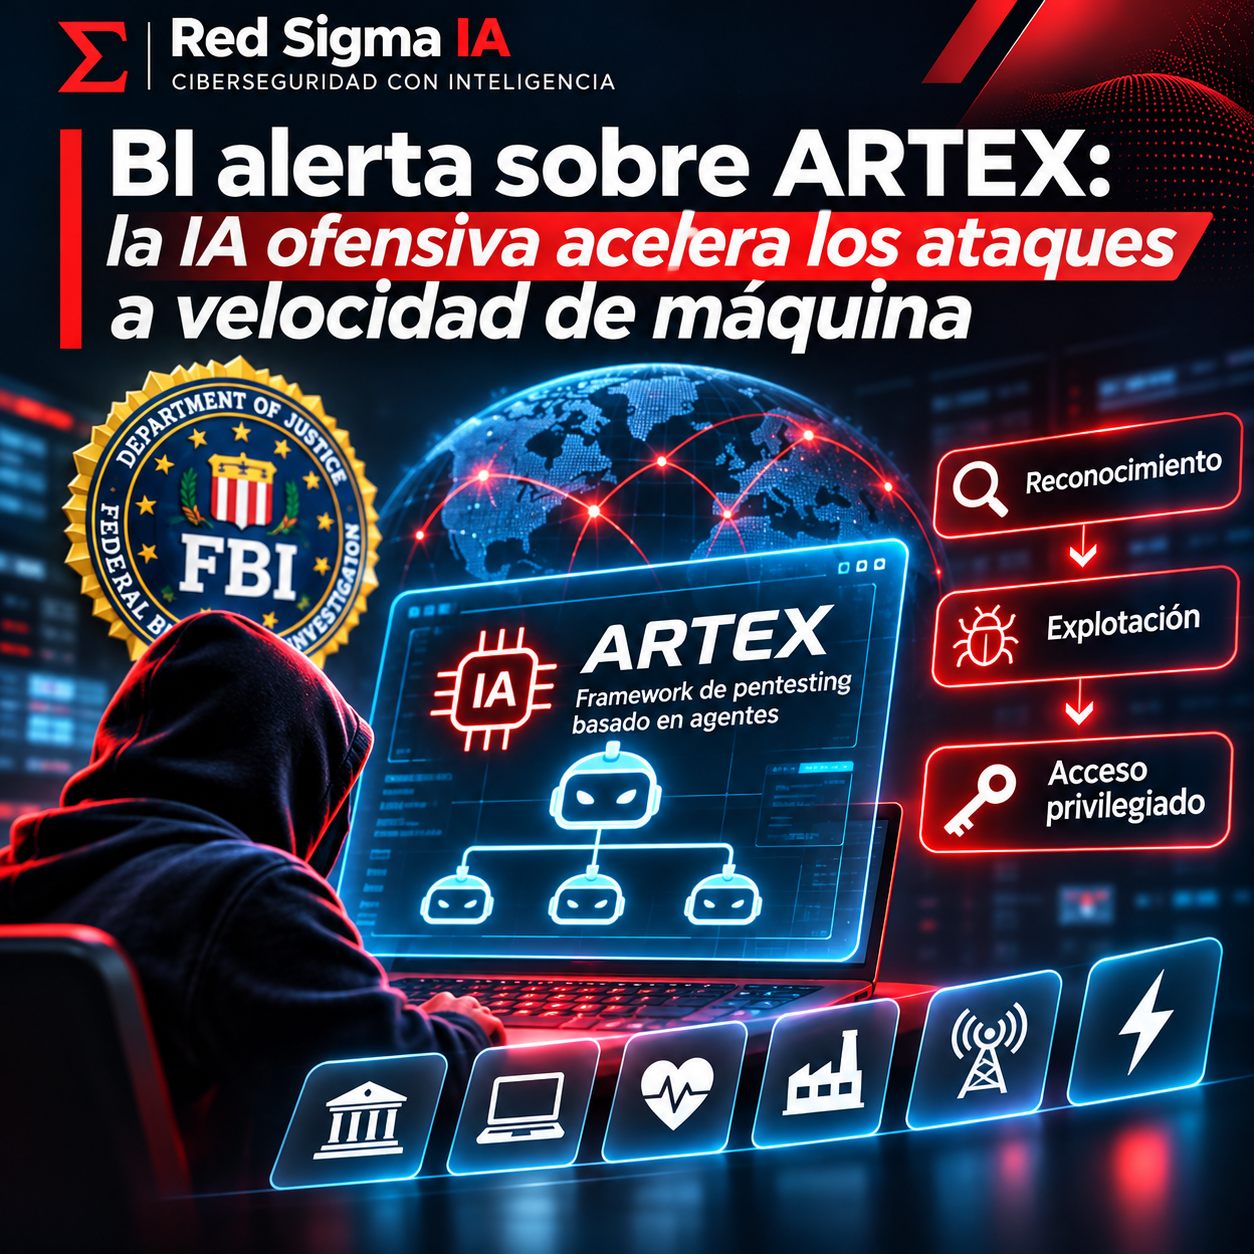
El FBI publicó una alerta FLASH sobre ARTEX, un framework de pruebas de penetración impulsado por agentes de inteligencia artificial que, según la agencia, ha sido reutilizado por actores maliciosos para automatizar intrusiones. La advertencia no describe una hipótesis de laboratorio: resume campañas observadas desde al menos agosto de 2026 contra organizaciones financieras, gubernamentales, tecnológicas, de defensa, energía, salud, manufactura, telecomunicaciones y servicios legales.
La importancia de ARTEX no está en que la inteligencia artificial haya inventado una nueva clase de vulnerabilidad. Su impacto está en la velocidad y la coordinación. Un agente puede recibir un objetivo general, organizar tareas de reconocimiento, seleccionar herramientas, interpretar resultados y continuar con la siguiente fase con poca intervención humana. Esa automatización reduce el tiempo que tienen los equipos defensivos para detectar una intrusión antes de que alcance privilegios o datos sensibles.
Qué es ARTEX y por qué cambia el ritmo de un ataque
ARTEX es una plataforma multiagente escrita en Go que traduce objetivos expresados en lenguaje natural a comandos y tareas técnicas. No contiene necesariamente un modelo de lenguaje propio; puede conectarse con proveedores externos y con modelos abiertos. La plataforma funciona como una capa de coordinación que asigna actividades a agentes especializados, registra resultados y decide qué paso ejecutar después.
En un pentest autorizado, esa capacidad podría utilizarse para revisar activos dentro de un alcance definido, identificar configuraciones débiles y generar evidencia. El problema aparece cuando el mismo mecanismo opera contra organizaciones sin permiso. El agente no necesita comprender toda la arquitectura de la víctima como lo haría un operador humano; puede explorar, aprender de las respuestas y adaptar las siguientes solicitudes a una velocidad que hace difícil seguir el rastro manualmente.
La automatización también reduce el costo de repetir una campaña. Una persona puede concentrarse en objetivos de alto valor mientras el framework revisa cientos de dominios, subdominios, puertos y rutas. Si una parte de la infraestructura responde con una versión vulnerable, el agente puede priorizarla y continuar con una cadena de acciones. Esto amplía la escala incluso cuando el grupo atacante es pequeño.
De la exploración al acceso privilegiado
Una intrusión asistida por agentes puede dividirse en varias etapas. Primero, el atacante reúne información pública y técnica sobre el objetivo. Después identifica servicios expuestos, versiones, rutas de administración y configuraciones inusuales. Luego intenta validar si alguno de esos elementos permite ejecutar una acción, robar una credencial o alcanzar un sistema interno.
- Reconocimiento: enumerar dominios, subdominios, IP, puertos, tecnologías y paneles de administración.
- Priorización: ordenar los activos por exposición, versión, valor y probabilidad de explotación.
- Explotación: combinar vulnerabilidades conocidas, credenciales expuestas o configuraciones débiles.
- Escalamiento: buscar permisos adicionales, secretos de nube, cuentas de servicio o rutas hacia sistemas internos.
- Persistencia: crear mecanismos para volver al entorno y mantener el acceso después de una corrección parcial.
- Exfiltración: localizar información de valor y transferirla usando canales que parezcan tráfico legítimo.
La velocidad importa en cada transición. Si un equipo detecta solo el primer escaneo, puede bloquear una dirección y asumir que el incidente terminó. Un agente puede cambiar de infraestructura, continuar con otra ruta y llegar a una cuenta privilegiada antes de que la alerta inicial sea investigada. La defensa necesita observar la secuencia completa, no únicamente eventos aislados.
El alcance observado por el FBI
La alerta identifica operaciones contra sectores diversos y describe campañas con impacto en instituciones financieras de Corea del Sur, una intrusión de cadena de suministro que afectó a clientes de ConnectWise Cloud Backup y otros casos. El FBI también indica que los actores continúan utilizando copias, forks y variantes de ARTEX aunque el repositorio original haya sido retirado.
La existencia de un repositorio eliminado no resuelve el problema. Los proyectos de código abierto se replican, archivan y traducen. Además, la disponibilidad de modelos de lenguaje y herramientas complementarias permite reconstruir parte de la funcionalidad sin conservar el repositorio original. Por eso, la respuesta no puede depender exclusivamente de bloquear un nombre de archivo o una URL de descarga.
Otro dato relevante es la exposición de consolas. El FBI señala que investigadores identificaron más de 1,600 instancias de ARTEX accesibles públicamente a principios de noviembre. Una consola de este tipo no debería quedar expuesta sin autenticación y segmentación estricta. Si un atacante controla una instancia, puede utilizarla para operar, guardar resultados o convertirla en infraestructura intermedia.
Qué deben priorizar los equipos defensivos
- Inventariar aplicaciones web, portales, APIs y servicios de proveedores que estén expuestos a internet.
- Revisar consolas de administración, paneles de agentes y herramientas de pentesting para confirmar que no sean públicas.
- Aplicar autenticación multifactor y acceso condicional a cuentas privilegiadas y de proveedores.
- Registrar procesos, conexiones salientes, creación de archivos, ejecución de comandos y acceso a secretos.
- Usar controles de egress para que agentes y aplicaciones solo se comuniquen con destinos autorizados.
- Rotar API keys y credenciales si una aplicación, consola o repositorio pudo estar expuesto.
- Preparar detecciones para enumeración masiva, cambios rápidos de usuario-agente y cadenas de comandos anómalas.
La protección de proveedores es especialmente importante. Una organización puede tener MFA y segmentación, pero depender de un tercero con un portal público, una cuenta de soporte o un sistema de respaldo mal configurado. La evaluación debe incluir qué puede hacer el proveedor, desde dónde se conecta, cómo se registra su actividad y cuánto tiempo conserva el acceso.
Cómo distinguir una prueba autorizada de una intrusión
El uso de una herramienta de pentesting no es malicioso por sí mismo. Lo que define la legitimidad es el alcance, la autorización, la supervisión y la evidencia. Un equipo interno debe documentar objetivos, activos permitidos, ventanas de prueba, límites de explotación y contactos de emergencia. También debe impedir que los agentes salgan del perímetro mediante políticas de red, cuentas de bajo privilegio y entornos aislados.
Sin esos controles, una prueba puede convertirse en un incidente. Un agente que encuentra un servicio no incluido en el alcance debe detenerse y pedir autorización, no explorar por iniciativa propia. El sistema debe tener un mecanismo de apagado, registros inmutables y una persona responsable de revisar las acciones que puedan afectar disponibilidad o datos.
La detección debe medir tiempo, no solo volumen
Los equipos SOC suelen medir cuántas alertas reciben, pero el caso ARTEX obliga a medir cuánto tardan en pasar de una señal a una decisión. El tiempo de detección, investigación, contención y recuperación debe observarse por separado. Una alerta rápida que no llega a un analista o no tiene contexto puede ser menos útil que una señal correlacionada que indique la ruta completa.
La telemetría debe conectar identidad, endpoint, red, nube y aplicaciones. Si un usuario de proveedor inicia sesión desde una ubicación inusual, consulta un secreto, ejecuta comandos y transfiere datos poco después, esos eventos deben formar una historia única. La IA puede ayudar a resumirla, pero la política de respuesta debe existir aunque el sistema de análisis falle o entregue una explicación incompleta.
La conclusión: la velocidad defensiva también se diseña
ARTEX no elimina la necesidad de vulnerabilidades, credenciales o rutas de acceso; reduce el tiempo y el esfuerzo necesarios para buscarlas y encadenarlas. Por eso, la respuesta no consiste en perseguir cada modelo o herramienta, sino en disminuir la exposición, limitar permisos y observar las acciones que preceden a un acceso privilegiado.
Las organizaciones que todavía dependen de revisiones manuales y alertas aisladas quedarán en desventaja frente a campañas automatizadas. La defensa necesita inventario actualizado, segmentación, egress controlado, identidad fuerte, secretos protegidos y ejercicios que midan la capacidad de actuar en minutos, no en días. La inteligencia artificial puede participar en la defensa, pero no sustituye una arquitectura preparada para que un error de un agente no se convierta en una intrusión completa.
Fuente principal: FBI FLASH: Threat Overview of ARTEX Autonomous Penetration Testing Framework, publicado el 13 de noviembre de 2026.