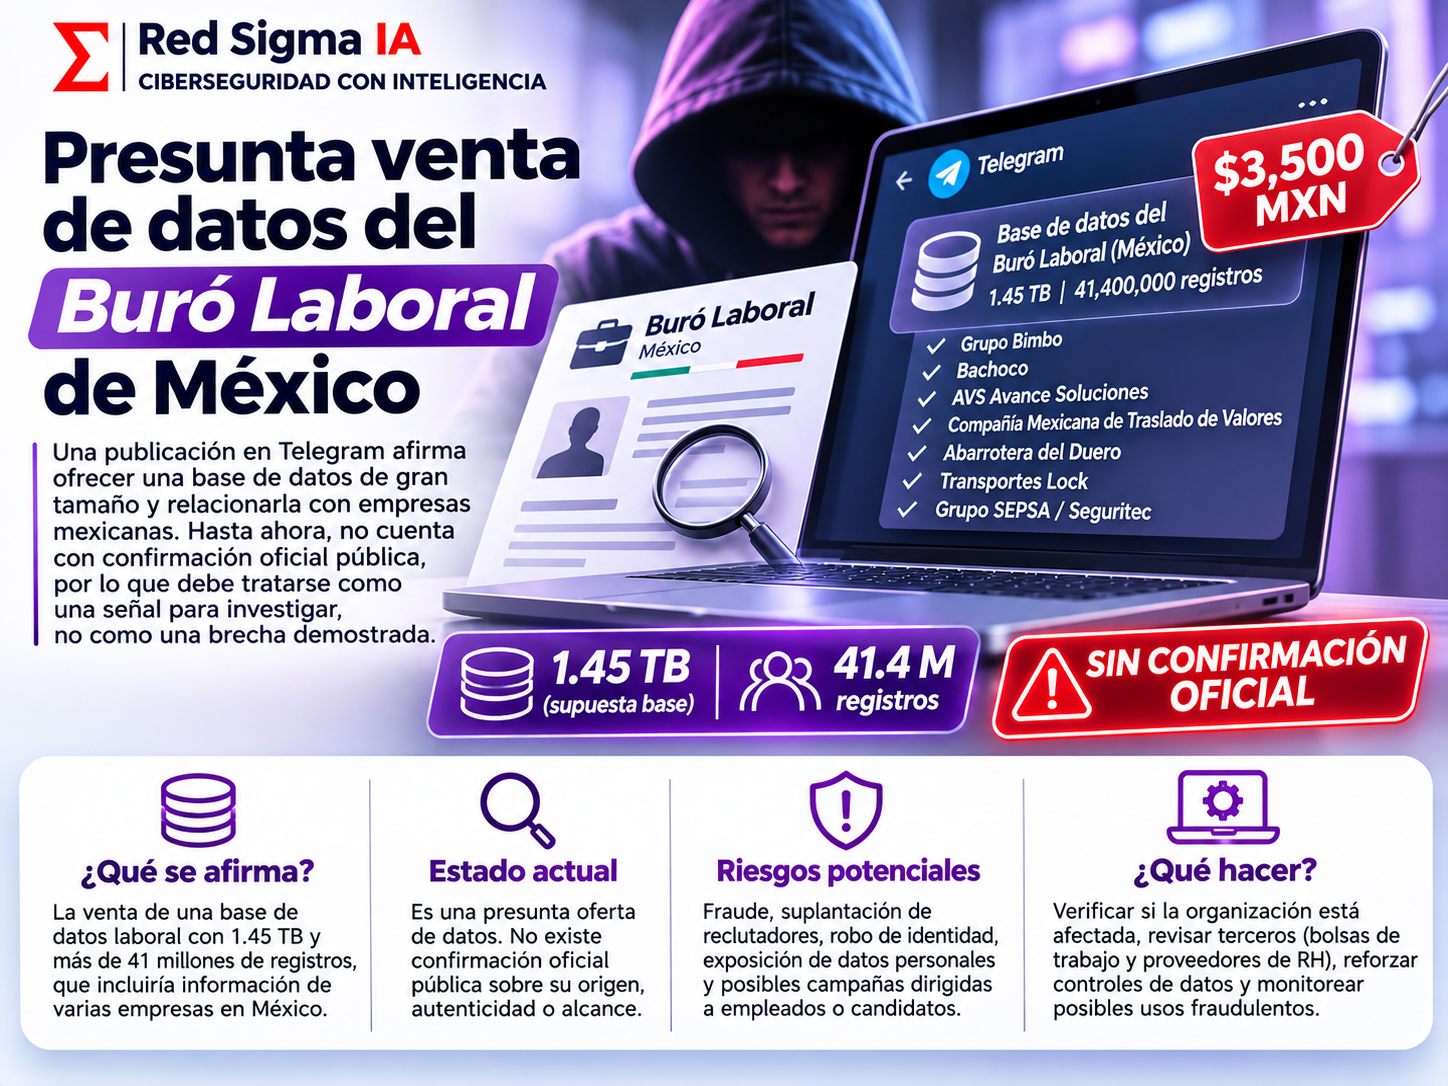
Las publicaciones de supuestas filtraciones suelen llegar acompañadas de una cifra llamativa, una lista de organizaciones conocidas y una promesa de acceso a millones de registros. El material que analizamos reúne esos elementos: un anuncio atribuido a un canal de Telegram, una base que supuestamente tendría 1.45 terabytes y más de 41 millones de registros, y una lista de empresas mexicanas presentada como evidencia del alcance del incidente.
El mensaje también muestra un precio de 3,500 pesos y afirma que la información incluye solicitudes o expedientes asociados con compañías como Grupo Bimbo, Bachoco, AVS Avance Soluciones, la Compañía Mexicana de Traslado de Valores, la Abarrotera del Duero, Transportes Lock y Grupo SEPSA o Seguritec. Estos nombres aparecen en la captura proporcionada, pero su presencia en una publicación no demuestra que las organizaciones hayan sido comprometidas.
Qué afirma la publicación
El anuncio intenta construir credibilidad mediante tres recursos. Primero, presenta un volumen de datos muy grande. Segundo, menciona marcas reconocibles, lo que puede hacer que la audiencia asocie automáticamente el reclamo con una intrusión de alto impacto. Tercero, ofrece un precio relativamente bajo para una supuesta colección de información que tendría valor para campañas de fraude, extorsión o inteligencia comercial.
La cifra de 1.45 terabytes tampoco permite saber cuántos registros únicos existen. Una base puede contener copias, respaldos, archivos temporales, documentos repetidos, imágenes, logs y datos que no corresponden a personas. Del mismo modo, decir que hay 41.4 millones de registros no equivale a decir que existen 41.4 millones de personas afectadas. La diferencia entre registros, individuos, solicitudes y documentos es fundamental para dimensionar un incidente.
También es posible que un actor mezcle datos públicos, bases antiguas, formularios comerciales o información obtenida de varias fuentes para presentar una narrativa única. El objetivo puede ser vender el material, presionar a las organizaciones mencionadas o llamar la atención de otros grupos criminales. Por eso la verificación debe separar lo que afirma el vendedor de lo que puede demostrarse con evidencia técnica.
Por qué una captura no demuestra una brecha
Una captura de pantalla es un indicador de que alguien publicó un reclamo, no una prueba de que el contenido sea auténtico. Para confirmar una exposición se necesitan muestras verificables, metadatos, coincidencias con sistemas reales, análisis de fechas, trazabilidad de los archivos y, sobre todo, una investigación de las organizaciones responsables de los datos.
Incluso una muestra con nombres correctos puede haber sido obtenida de una fuente pública o de una filtración anterior. Los datos laborales y de contratación suelen circular entre bolsas de trabajo, proveedores de recursos humanos, agencias de empleo y sistemas de terceros. Una coincidencia parcial no identifica por sí sola el punto de entrada.
- Origen: ¿la muestra proviene de un sistema que la organización realmente opera o de una fuente abierta?
- Actualidad: ¿las fechas y los estados de los registros son recientes y coherentes?
- Integridad: ¿existen archivos completos, hashes, metadatos y estructura de base de datos comprobable?
- Exclusividad: ¿la información era privada o podía encontrarse en buscadores, directorios o documentos públicos?
- Corroboración: ¿alguna organización, autoridad o investigador independiente ha confirmado el hallazgo?
Qué riesgos existirían si el material fuera auténtico
Si una base de datos laboral estuviera expuesta, el riesgo no se limitaría a la privacidad de las personas. Los registros podrían incluir nombres, teléfonos, correos, identificadores, historial de solicitudes, referencias, información salarial, ubicaciones o documentos de identidad. La combinación de esos campos puede servir para construir perfiles muy convincentes y atacar a candidatos, empleados, proveedores o familiares.
Una consecuencia frecuente es el fraude de seguimiento. Un atacante puede contactar a una persona mencionando una empresa, una vacante o un trámite real y después pedir documentos, pagos o códigos de autenticación. La víctima no necesita recibir toda la base: basta con que el delincuente tenga algunos datos correctos para que el mensaje parezca legítimo.
También existe riesgo para las organizaciones. Una lista de solicitudes puede revelar qué compañías contratan, qué proveedores operan en determinada región o qué áreas tienen mayor rotación. Esa información puede utilizarse para suplantar a reclutadores, preparar campañas dirigidas o identificar a personas con acceso a sistemas internos.
Sin embargo, no debe asumirse que todos esos impactos ya ocurrieron. La diferencia entre riesgo potencial e impacto confirmado debe mantenerse visible en cualquier comunicación pública. Afirmar que millones de personas fueron afectadas sin evidencia puede provocar pánico, dañar reputaciones y dificultar la investigación.
Cómo deberían responder las empresas mencionadas
Las empresas que aparecen en el anuncio no necesitan esperar una confirmación externa para iniciar una revisión prudente. Pueden tratar el reclamo como una señal de inteligencia y activar una verificación coordinada entre seguridad, privacidad, jurídico, recursos humanos, compras y comunicación. El objetivo inicial es saber si los datos podrían existir, quién los procesa y qué proveedores tienen acceso.
- Preservar evidencia: guardar la captura, el enlace del canal, las fechas, las cuentas utilizadas y cualquier muestra sin redistribuir datos personales.
- Identificar responsables: localizar al dueño de cada sistema, proveedor de reclutamiento, tercero de nómina o plataforma de solicitudes.
- Comparar muestras: si existe una muestra, verificarla en un entorno controlado y limitar el acceso a personal autorizado.
- Revisar accesos: analizar autenticaciones, descargas masivas, consultas anómalas, cuentas de servicio y cambios de permisos.
- Contener: revocar sesiones, rotar credenciales, restringir exportaciones y aislar sistemas si aparecen señales de intrusión.
- Coordinar la notificación: consultar las obligaciones legales y comunicar únicamente hechos confirmados, riesgos y medidas concretas.
La preservación debe hacerse con cuidado. Descargar una base completa desde un canal clandestino puede aumentar la exposición, involucrar a la organización en la distribución de datos y contaminar la evidencia. En muchos casos es preferible que el equipo jurídico y los investigadores documenten la publicación, obtengan una muestra mínima y coordinen con las autoridades competentes.
Qué pueden hacer las personas que reciban una alerta
Una persona que haya trabajado o solicitado empleo en alguna de las organizaciones mencionadas no debe asumir automáticamente que sus datos están en la base. Tampoco debería pagar, contactar al vendedor ni descargar archivos para “comprobar” la información. Esas acciones pueden exponerla a malware, fraude o una segunda extorsión.
La respuesta práctica consiste en vigilar cuentas, activar autenticación multifactor, desconfiar de mensajes que usen detalles laborales y verificar cualquier contacto por canales oficiales. Si llega una solicitud de documentos, pagos, códigos o cambios de cuenta bancaria, conviene confirmar la identidad del remitente mediante un número o sitio obtenido de forma independiente.
- No abrir archivos ni enlaces enviados por cuentas que prometan comprobar la filtración.
- No reutilizar contraseñas y cambiar primero las asociadas con correo, banca y servicios de trabajo.
- Activar MFA con una aplicación autenticadora o llave de seguridad cuando esté disponible.
- Revisar movimientos bancarios, recuperación de cuentas y sesiones activas.
- Reportar intentos de fraude y conservar las evidencias para la autoridad o la organización afectada.
La lección sobre la comunicación de incidentes
Este caso también muestra por qué una organización necesita un procedimiento para evaluar reclamos de filtración. Las redes sociales aceleran la difusión de capturas, pero no sustituyen la investigación. Un comunicado responsable debe decir qué se observó, qué se está verificando, qué sistemas están dentro del alcance y qué medidas puede tomar la población.
Las empresas deben evitar dos extremos. El primero es negar una publicación sin haber revisado proveedores, respaldos y registros. El segundo es confirmar una intrusión basándose únicamente en el anuncio de un actor desconocido. La respuesta correcta combina rapidez con lenguaje preciso: “recibimos un reclamo”, “iniciamos una investigación”, “no hemos confirmado acceso” o “identificamos evidencia de exposición”.
En paralelo, conviene revisar el ciclo completo de los datos. Las organizaciones suelen proteger sus servidores centrales, pero desconocen qué copias existen en sistemas de selección, plataformas de terceros, carpetas compartidas, buzones de correo o respaldos antiguos. Un inventario de datos personales y proveedores permite investigar con mayor velocidad y reducir el impacto de una eventual exposición.
Qué debe quedar claro
La publicación analizada merece atención porque menciona un volumen considerable de información y empresas reconocibles. Pero atención no significa confirmación. Hasta que exista una validación técnica u oficial, el dato correcto es que circula un reclamo de venta de una supuesta base de datos, no que se haya demostrado un hackeo del Buró Laboral de México o de las compañías mencionadas.
La mejor defensa contra este tipo de episodios es combinar monitoreo de fuentes clandestinas, respuesta coordinada, protección de identidades y comunicación responsable. Las organizaciones deben investigar sin amplificar datos personales; las personas deben desconfiar de mensajes que convierten información parcial en una urgencia; y los medios deben distinguir siempre entre una afirmación de un atacante y un hecho comprobado.
Fuente de contexto: captura de una publicación difundida en Telegram, proporcionada para este análisis. Al cierre de la publicación no se localizó una confirmación oficial pública que validara el origen o la autenticidad de la base anunciada. Las recomendaciones de respuesta se basan en prácticas defensivas de preservación, contención y protección de datos.