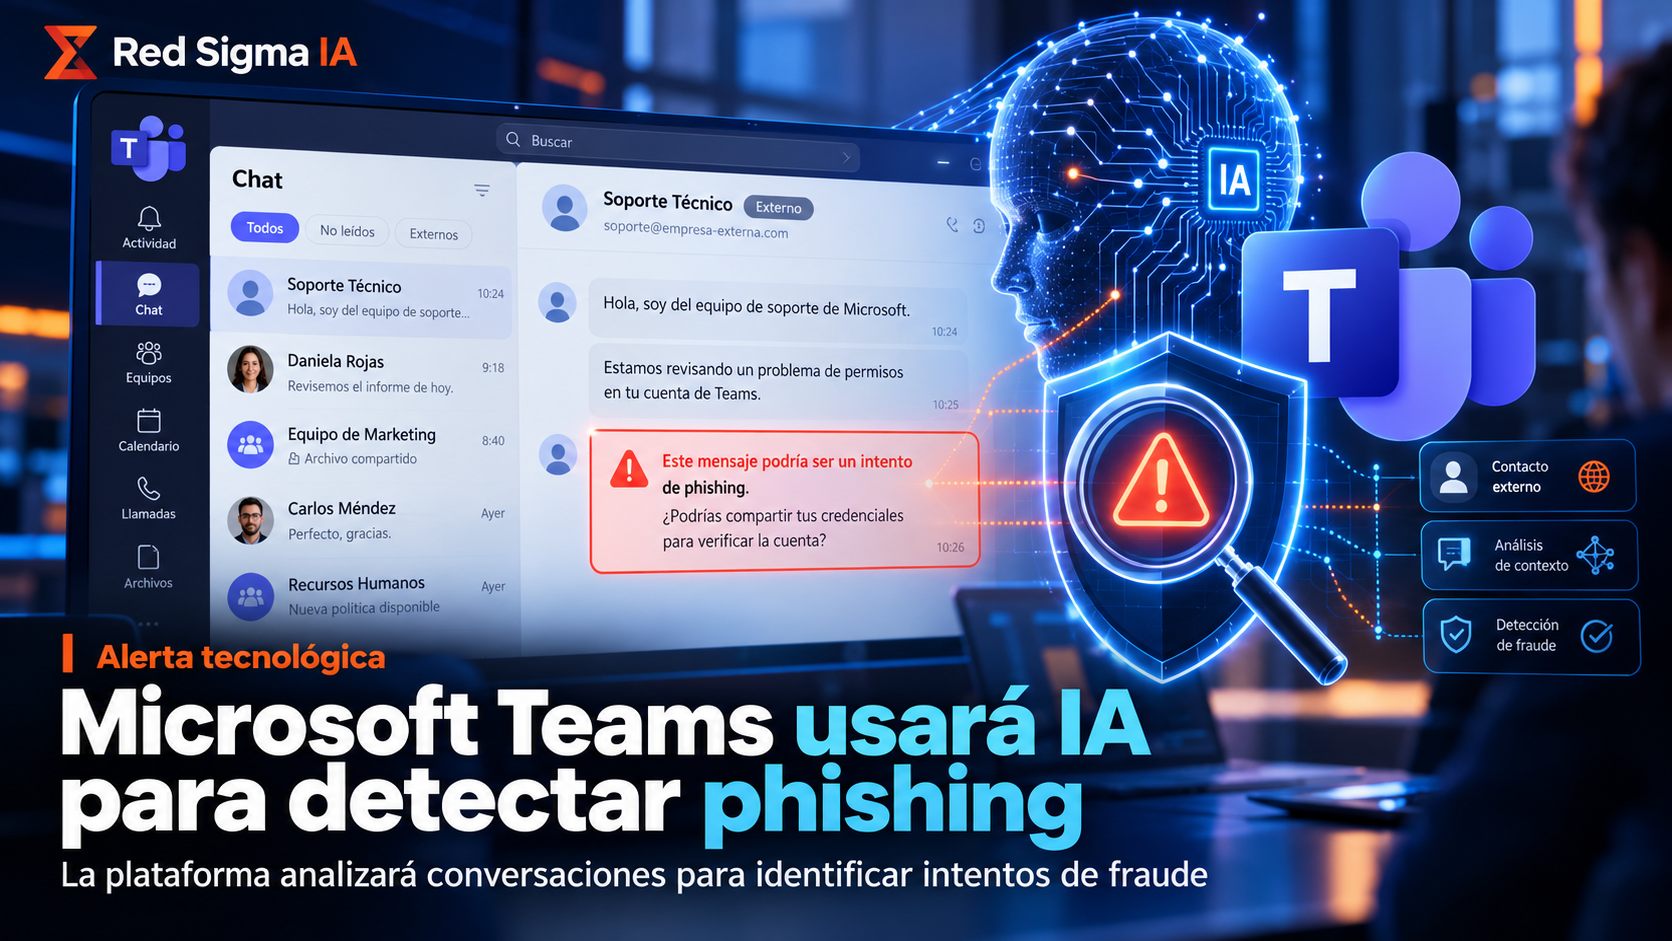
Microsoft prepara una función de detección de phishing basada en inteligencia artificial para Microsoft Teams. La propuesta parte de una realidad que los filtros tradicionales no siempre cubren: una conversación fraudulenta puede parecer normal, no incluir un enlace sospechoso y comenzar con una pregunta aparentemente inocente. El riesgo aparece cuando el atacante construye confianza, se presenta como personal de soporte o intenta convencer al empleado de compartir información sensible.
De acuerdo con la comunicación de Microsoft sobre la función, el sistema utilizará el contexto de la conversación para identificar señales de posible phishing y de ingeniería social. La publicación de referencia es el aviso de Message Center MC1519866, fechado el 21 de octubre de 2026. El calendario indicado contempla una liberación dirigida a principios de noviembre, con finalización a mediados de ese mes, y una disponibilidad general mundial entre principios y mediados de diciembre. Las fechas de despliegue pueden cambiar, por lo que las organizaciones deben revisar su propio centro de administración.
El cambio: detectar la historia, no solo el enlace
Durante años, una parte importante de la detección se apoyó en reputación de dominios, análisis de URL, archivos adjuntos, remitentes y patrones conocidos. Esos controles siguen siendo necesarios, pero no bastan cuando el atacante utiliza una cuenta legítima, escribe desde una organización asociada o empieza con un mensaje sin carga maliciosa. Un chat puede comenzar con “¿puedes ayudarme con un acceso?” y avanzar hasta una solicitud de código, contraseña, documento o transferencia.
La detección contextual intenta observar la secuencia: quién inicia el contacto, si se trata de una primera conversación con una persona externa, cómo cambia la solicitud, qué tipo de información se pide y si existe una presión inusual para actuar con rapidez. El objetivo no es sustituir el criterio del usuario, sino elevar una señal cuando varias piezas de la interacción parecen compatibles con un intento de suplantación.
Por qué las primeras conversaciones externas son delicadas
Los equipos trabajan con proveedores, clientes, consultores y socios que necesitan comunicarse por Teams. Esa colaboración es legítima, pero también crea un espacio donde una identidad desconocida puede adoptar el nombre, fotografía o cargo de una persona real. Un atacante puede presentarse como “soporte de Microsoft”, “administrador de TI” o “responsable de facturación” y aprovechar la familiaridad de la plataforma.
El contexto externo no convierte a una persona en maliciosa. Sí puede justificar una revisión adicional. La primera interacción carece de historial: el receptor no sabe si el remitente utiliza normalmente ese tono, si pertenece al proyecto o si la petición coincide con un proceso aprobado. Por ello, una advertencia útil debe ser clara, explicar el motivo y ofrecer una acción segura, como verificar por un canal independiente o reportar el mensaje.
Privacidad y límites de la función
Microsoft indica que esta protección está diseñada para seguridad y no para entrenar modelos de inteligencia artificial, generar resúmenes de productividad, medir el rendimiento de los usuarios ni mostrar publicidad. Ese límite es relevante porque el análisis contextual de conversaciones debe estar sujeto a una finalidad definida, controles de acceso y políticas de retención. Las organizaciones deben comunicar a sus usuarios cómo se aplica la protección dentro de su entorno.
También conviene distinguir entre analizar señales de riesgo y comprender perfectamente una conversación. Los modelos pueden equivocarse: un chat legítimo puede activar una alerta, mientras que un mensaje bien construido puede pasar desapercibido. La advertencia debe tratarse como una entrada para la decisión humana, no como una sentencia automática. Un usuario que recibe una alerta aún debe confirmar si el contacto y la solicitud tienen sentido.
Qué deben preparar los equipos de seguridad
La llegada de esta función es una oportunidad para revisar los controles de colaboración, no solo para activar una casilla. La protección será más efectiva si existe un procedimiento claro para actuar ante un aviso y si los usuarios conocen qué tipo de información nunca deben compartir por chat.
- Definir la verificación: toda solicitud de credenciales, códigos, cambios bancarios o acceso privilegiado debe validarse por un canal independiente.
- Revisar el acceso externo: mantener una lista de dominios y socios autorizados, controlar invitados y retirar accesos que ya no sean necesarios.
- Proteger identidades: exigir MFA resistente al phishing cuando sea posible, limitar privilegios y evitar cuentas compartidas.
- Enseñar señales de presión: urgencia artificial, secreto, autoridad exagerada, cambios de proceso y solicitudes fuera de horario merecen revisión.
- Conservar evidencia: documentar el mensaje, la alerta, las decisiones y las acciones tomadas para mejorar la respuesta.
La IA ayuda, pero la confianza debe tener una segunda comprobación
El valor de la función estará en reducir el tiempo entre una conversación sospechosa y la decisión de detenerla. Sin embargo, ninguna alerta reemplaza un proceso de verificación. Un empleado puede ignorar una señal legítima por fatiga de alertas, o confiar demasiado en una advertencia y asumir que todo lo que no fue detectado es seguro.
La regla práctica es sencilla: el chat puede iniciar una tarea, pero no debería ser la única prueba de identidad para acciones de alto impacto. Si alguien solicita un secreto, una modificación de permisos, una transferencia o un archivo sensible, la confirmación debe realizarse desde un canal previamente conocido. La organización también debe medir falsos positivos, tiempos de atención y casos en los que una alerta evitó una exposición.
Qué esperar durante el despliegue
Como ocurre con otras capacidades de Microsoft 365, la disponibilidad puede depender de la configuración del tenant, la licencia, la región y las políticas internas. Los administradores deben revisar la documentación y los avisos del Centro de mensajes, probar la experiencia con un grupo controlado y preparar materiales breves para los usuarios. La incorporación gradual permite ajustar el lenguaje de las advertencias y evitar que una nueva alerta se convierta en ruido.
Microsoft Teams seguirá siendo una herramienta de colaboración, no un sustituto del programa de seguridad. La mejor defensa combina controles técnicos, gestión de identidades, formación, monitoreo y una cultura donde verificar una petición no se perciba como falta de confianza. La IA puede detectar patrones que un usuario cansado no ve; la responsabilidad final sigue siendo diseñar un proceso que permita detenerse antes de compartir o ejecutar.
Fuentes: Microsoft Support: Phishing content detection in Microsoft Teams y BleepingComputer, análisis del despliegue contextual.