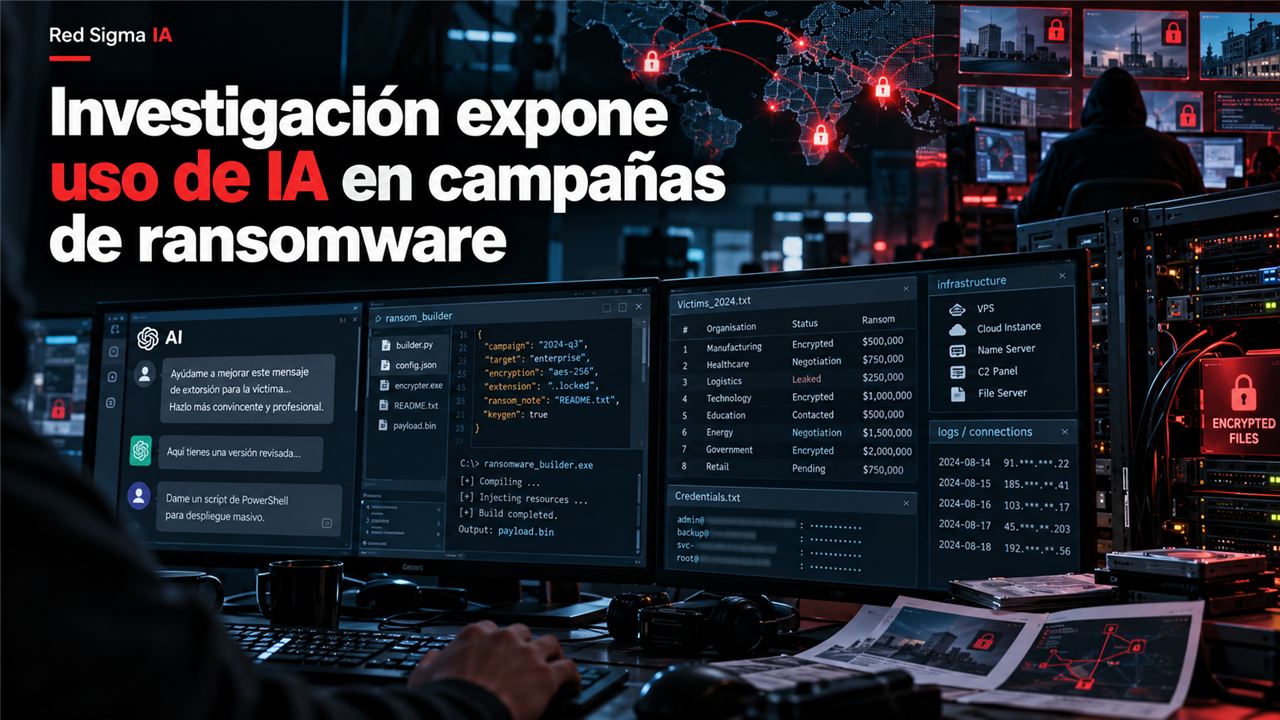
Una investigación de inteligencia de amenazas documentó servidores expuestos asociados con afiliados de los grupos INC Ransomware y The Gentlemen. De acuerdo con el análisis, esos sistemas contenían conversaciones de IA, notas de campañas, credenciales, archivos de configuración y código relacionado con operaciones de extorsión. El hallazgo ofrece una mirada poco común a cómo algunos delincuentes incorporan herramientas comerciales de IA en su trabajo cotidiano, pero también confirma algo esencial: la automatización no elimina la responsabilidad humana ni convierte una campaña en un ataque autónomo.
Los registros citados describen el uso de modelos comerciales para organizar información de víctimas, preparar comunicaciones de extorsión, resolver problemas técnicos y planear actividades. Ese apoyo puede acelerar tareas que antes consumían más tiempo. Sin embargo, los humanos siguen definiendo objetivos, seleccionando acciones, administrando accesos y tomando decisiones. Presentar el caso como “Claude atacó organizaciones” sería incorrecto: la evidencia describe una operación dirigida por personas que utilizaban servicios de IA como herramientas.
Qué reveló la infraestructura expuesta
El informe revisado por medios especializados señala que investigadores encontraron siete sistemas accesibles, más de ocho mil mensajes de IA en 133 sesiones y 46 compilaciones de ransomware relacionadas con seis víctimas. También se habrían identificado registros que mencionaban decenas de organizaciones en distintas etapas, desde reconocimiento hasta actividad más avanzada. Los propios investigadores advirtieron que aparecer en esos archivos no prueba que cada empresa haya sufrido un ataque completado ni que todas las afirmaciones de los operadores puedan verificarse de forma independiente.
Ese matiz es indispensable. Los datos recuperados de infraestructura criminal pueden contener planes, intentos fallidos, afirmaciones exageradas o información desactualizada. Para un defensor, sí son valiosos porque muestran tendencias, herramientas y posibles indicadores. Para una víctima o un medio, no deben convertirse automáticamente en una declaración de compromiso sin corroboración técnica.
Por qué la IA cambia el ritmo, no los fundamentos
Una herramienta capaz de resumir datos, redactar un mensaje, ordenar notas o sugerir pasos puede reducir fricción operacional. Los atacantes pueden utilizarla para producir material en varios idiomas, revisar información pública o mantener consistencia entre tareas. Del lado defensivo, esa escala importa: campañas más rápidas y personalizadas pueden aumentar el volumen de señales que un SOC debe priorizar.
Pero las defensas más efectivas siguen siendo conocidas. Los operadores necesitan entrar por alguna ruta: una cuenta, un servicio expuesto, una vulnerabilidad sin parche, un tercero o una configuración débil. Después requieren privilegios, persistencia, acceso a datos y un canal para extraerlos. La IA puede asistir la planeación, pero no hace desaparecer esos pasos ni los controles que pueden interrumpirlos.
Lecciones de seguridad operacional
El caso es irónico porque la propia infraestructura de los atacantes expuso su actividad. Servidores accesibles, secretos mal custodiados, logs conservados y bases de conocimiento sin protección pueden revelar más que un mensaje de malware. La misma lección aplica a empresas legítimas: cualquier plataforma que centralice credenciales, archivos, conversaciones y automatización se vuelve un activo de alto valor y merece controles reforzados.
Para los equipos que adoptan agentes y asistentes de IA, esto significa diseñar seguridad desde el principio. Las sesiones pueden contener datos de negocio, fragmentos de código, decisiones técnicas o referencias a secretos. Deben aplicarse retención mínima, controles de acceso, cifrado, monitoreo y políticas claras sobre qué información puede ingresar a cada herramienta.
Prioridades defensivas ante ransomware asistido por IA
- Corregir servicios expuestos: inventariar VPN, herramientas de administración, paneles web y aplicaciones de terceros; aplicar actualizaciones críticas con prioridad.
- Fortalecer cuentas privilegiadas: usar MFA resistente al phishing, acceso condicional, mínimo privilegio y separación de cuentas administrativas.
- Vigilar movimiento de datos: detectar transferencias salientes inusuales, uso inesperado de herramientas remotas y acceso masivo a información sensible.
- Proteger respaldos: mantener copias aisladas o inmutables y probar recuperación con una periodicidad definida.
- Controlar herramientas de IA: inventariar proveedores, identidades, conectores, datos permitidos y registros de actividad.
- Practicar respuesta a incidentes: definir criterios de aislamiento, preservación de evidencia, comunicación y recuperación antes de una crisis.
IA defensiva con los mismos principios
La conclusión no es renunciar a la IA. De hecho, los equipos defensivos pueden usarla para resumir alertas, clasificar telemetría, traducir inteligencia de amenazas y acelerar documentación. La condición es que el uso defensivo conserve límites: acceso por rol, revisión humana en acciones sensibles, trazabilidad de herramientas invocadas y pruebas de comportamiento ante instrucciones maliciosas.
El contraste del caso es claro. Los delincuentes buscaron escala y productividad, pero descuidaron la protección de los sistemas que almacenaban sus propios secretos. Para una organización, el aprendizaje es directo: el valor de una automatización depende de que identidad, datos y telemetría estén gobernados. Sin ello, una plataforma que simplifica operaciones también puede concentrar el impacto de una exposición.
Qué debe hacer una organización mencionada en inteligencia
Si una empresa aparece en un reporte de amenazas, la respuesta inicial debe ser proporcional y basada en evidencia. Conviene revisar con el equipo de seguridad los indicadores compartidos, buscar actividad compatible en los registros disponibles y validar accesos, servicios expuestos y cuentas críticas. No es recomendable comunicar una brecha como confirmada solo por aparecer en una lista de un atacante; tampoco es prudente ignorar la señal.
La combinación correcta es rapidez, rigor y contexto. Las campañas de ransomware evolucionan, y la IA puede acelerar partes del trabajo criminal. Pero la resiliencia sigue construyéndose con fundamentos: visibilidad, parcheo, identidad sólida, segmentación, detección y recuperación comprobada.
Fuente principal: Cyberexy, resumen de la investigación de SOCRadar.