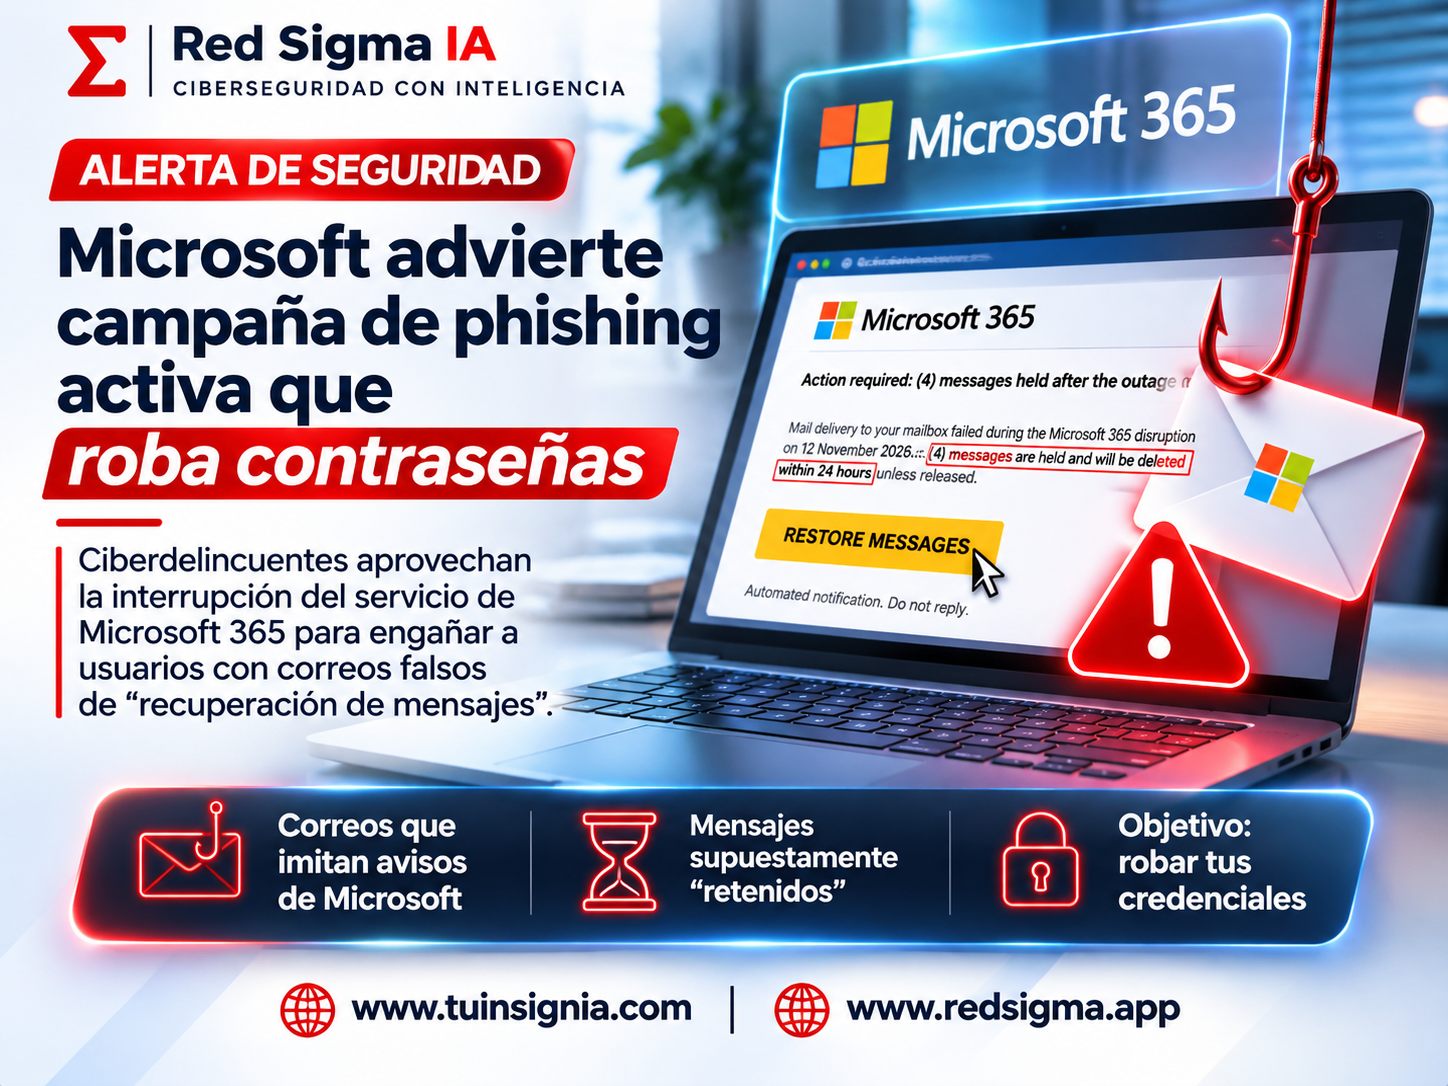
Las interrupciones de servicios crean un escenario ideal para la ingeniería social. Cuando Outlook, Teams o SharePoint presentan problemas, las personas esperan mensajes de soporte, avisos de recuperación y solicitudes relacionadas con sus buzones. Esa expectativa permite que una notificación falsa parezca una comunicación normal, especialmente si incluye el identificador de un incidente real.
La campaña descrita en el material proporcionado aprovecha la interrupción de Microsoft 365 del 12 de noviembre de 2026. Los mensajes imitan una alerta de servicio y afirman que varios correos quedaron retenidos durante la falla. Después introducen una urgencia: los mensajes supuestamente serán eliminados en 24 horas a menos que el destinatario pulse “Restore messages”.
El identificador EX1550543 corresponde a un incidente real de conectividad de Exchange Online. Ese dato hace que la estafa sea más convincente, pero no convierte el correo en legítimo. Un atacante puede copiar información pública, utilizar el mismo número de incidente y crear un botón que lleve a una página de captura de credenciales.
Cómo funciona el señuelo
El atacante comienza con un evento que las personas ya conocen. La noticia de una interrupción puede aparecer en redes sociales, chats de soporte o avisos internos. Con ese contexto, envía un correo que utiliza logotipos, colores y lenguaje de Microsoft 365. El objetivo no es explicar el incidente, sino mover al usuario hacia una acción controlada por el atacante.
El texto suele presentar una consecuencia concreta y urgente: hay mensajes pendientes, el buzón alcanzó un límite o los correos se eliminarán. La víctima no necesita comprender la infraestructura de Exchange Online; solo debe temer perder comunicaciones importantes. El botón de restauración funciona como llamada a la acción y puede dirigir a un sitio de inicio de sesión falso.
Una página de phishing puede copiar la pantalla de Microsoft, pedir correo y contraseña, solicitar un código multifactor o mostrar un error después de robar la información. En campañas más avanzadas, el atacante intenta obtener una sesión o convencer al usuario de aprobar una notificación de autenticación.
- Evento real: se aprovecha una interrupción o degradación que ya está en las noticias.
- Mensaje creíble: se copian el estilo y el identificador del aviso de servicio.
- Urgencia: se afirma que los correos se perderán en un plazo corto.
- Botón: se invita a restaurar mensajes desde un enlace no verificado.
- Captura: el sitio falso solicita credenciales, MFA o información adicional.
- Abuso: las cuentas obtenidas se utilizan para acceder, enviar phishing o cambiar reglas.
La diferencia entre el incidente y la campaña
Es importante separar dos hechos. El primero es la interrupción de Microsoft 365, registrada con los identificadores EX1550543 y MO1550821 en las comunicaciones de estado. El segundo es la campaña que utiliza esa interrupción como pretexto. Que el servicio haya sufrido una falla no implica que Microsoft haya enviado un correo pidiendo pulsar un botón para recuperar mensajes.
La información pública sobre la interrupción indicó problemas de conectividad y recuperación gradual. Microsoft también recomienda consultar Service health desde el centro de administración. Esa ruta es distinta de un enlace incluido en un mensaje inesperado. Los administradores deben confiar en sus marcadores, la aplicación oficial o la dirección escrita manualmente.
La distinción también importa para la investigación. Si una organización confunde el mensaje fraudulento con el incidente de servicio, puede revisar únicamente la disponibilidad y dejar sin analizar el robo de credenciales. La respuesta debe cubrir ambos planos: continuidad operativa y seguridad de identidades.
Qué debe hacer una persona que recibe el mensaje
La primera medida es no pulsar el botón de restauración. Si el buzón funcionó mal, la persona puede comprobar el estado por un canal independiente y esperar la recuperación del servicio. Exchange Online no requiere que un usuario final introduzca sus credenciales en una página enviada por correo para que Microsoft restaure el servicio.
- Revisar el remitente completo, no solo el nombre visible.
- Pasar el cursor sobre el enlace sin abrirlo y comprobar el dominio real.
- Entrar al portal desde un marcador conocido o escribir la dirección manualmente.
- Confirmar el estado con el administrador de Microsoft 365 o el canal interno de TI.
- Reportar el mensaje como phishing y conservarlo para el equipo de seguridad.
- Si se introdujeron credenciales, avisar inmediatamente y utilizar un dispositivo confiable para cambiar la contraseña.
No conviene responder al mensaje, descargar adjuntos ni reenviarlo a compañeros. El reenvío puede ampliar la campaña y también modificar los encabezados que el equipo necesita para rastrearla. Lo correcto es utilizar las funciones de reporte de la organización o enviar el mensaje como evidencia siguiendo el procedimiento interno.
Respuesta para administradores y equipos de seguridad
El equipo debe buscar el mensaje en todos los buzones, no únicamente en la bandeja de entrada de quien lo reportó. Microsoft Defender for Office 365 ofrece Threat Explorer y vistas de phishing para localizar mensajes similares, revisar destinatarios, consultar URLs y analizar la ruta de entrega. La investigación debe combinar esas herramientas con message trace y los registros de autenticación.
- Buscar alcance: localizar asunto, remitentes, URLs, identificadores de mensaje y variantes del texto.
- Contener entrega: retirar los mensajes, bloquear dominios y actualizar reglas de protección.
- Revisar clics: identificar usuarios que abrieron enlaces o llegaron a la página falsa.
- Investigar identidad: analizar inicios de sesión, ubicaciones, dispositivos, MFA y consentimientos.
- Revocar acceso: invalidar sesiones y tokens; cambiar credenciales de cuentas expuestas.
- Comunicar: explicar que la interrupción fue utilizada como señuelo y dar una ruta segura de consulta.
Si un usuario entregó la contraseña, cambiarla no siempre basta. Deben revocarse sesiones activas, revisar reglas de bandeja, reenvíos, aplicaciones autorizadas y métodos de autenticación registrados. En entornos con Microsoft Entra ID, conviene investigar cambios de consentimiento, accesos imposibles, registros de auditoría y actividad de aplicaciones que no corresponda al patrón normal.
Cómo evitar falsos positivos durante la crisis
Una campaña que aparece durante una interrupción puede generar alertas legítimas y ruido defensivo. Los administradores deben comparar el mensaje con las comunicaciones del centro de administración y con los avisos publicados por Microsoft. Un correo que usa el número real de un incidente, pero introduce un botón de recuperación, merece tratarse como sospechoso.
También conviene definir antes de una crisis cómo se comunicarán las áreas de TI. Si los usuarios saben que el equipo nunca solicitará credenciales por correo y que los avisos se publican en un portal interno, el atacante tendrá menos espacio para improvisar. La capacitación debe incluir escenarios de interrupción, no solo mensajes genéricos de premios o facturas.
Las lecciones de continuidad y seguridad
El caso muestra que la disponibilidad y la seguridad están conectadas. Durante una falla, los usuarios buscan caminos alternativos para trabajar; los atacantes pueden presentar esos caminos como soporte técnico. Una organización que tiene un procedimiento de contingencia claro reduce la presión que convierte un correo sospechoso en una decisión apresurada.
La continuidad debe incluir una fuente oficial de estado, canales alternos de comunicación, responsables de aprobación y mensajes predefinidos. También debe indicar qué servicios pueden utilizarse temporalmente y cuáles nunca deben solicitar una instalación o una contraseña. La resiliencia no consiste solo en recuperar Outlook; consiste en recuperar la operación sin abrir una puerta de acceso.
Qué recordar
Los atacantes no necesitaron provocar la interrupción de Microsoft 365 para aprovecharla. Les bastó con observar el contexto, copiar un identificador real y convertir la ansiedad de los usuarios en una llamada a la acción. Ese patrón puede repetirse con cualquier proveedor de nube, banco, plataforma de colaboración o sistema de identidad.
La respuesta más efectiva combina verificación independiente, protección de correo, monitoreo de identidades y comunicación clara. Si el mensaje pide restaurar correos, introducir credenciales o resolver una falla mediante un archivo, debe tratarse como sospechoso hasta que el área responsable lo confirme por una vía confiable.
Fuentes principales: Microsoft Learn: cómo consultar Service health, Microsoft Learn: protección contra phishing y Microsoft Learn: investigación de mensajes maliciosos. Los detalles de la campaña se basan en la alerta mostrada en el material proporcionado y deben contrastarse con las comunicaciones del centro de administración de cada tenant.