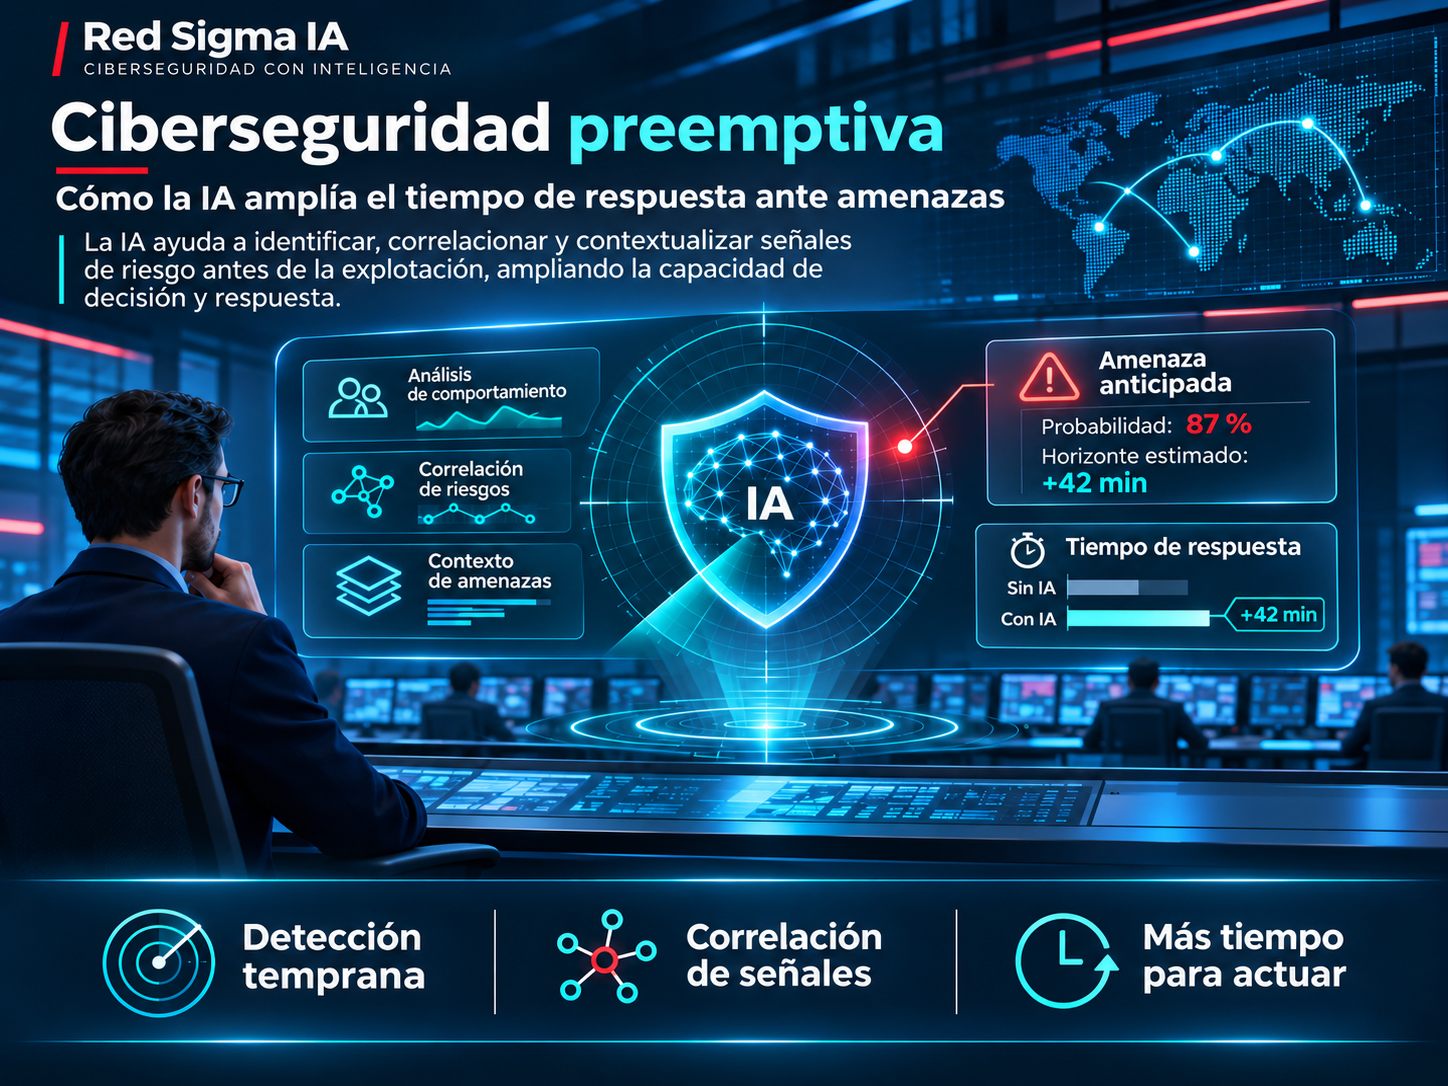
La inteligencia artificial está cambiando las dos caras del conflicto digital. Los defensores la utilizan para analizar telemetría, priorizar alertas y encontrar relaciones entre eventos que antes permanecían separados. Los atacantes, por su parte, automatizan reconocimiento, personalizan engaños y aceleran la preparación de campañas. En un entorno donde las acciones ocurren a velocidad de máquina, detectar un incidente cuando ya produjo daños puede ser demasiado tarde.
La propuesta de la ciberseguridad preemptiva parte de una idea sencilla: una organización necesita ampliar la ventana entre la aparición de una señal de riesgo y la materialización de un ataque. No se trata de adivinar el futuro ni de declarar culpable a una persona por una anomalía. Se trata de leer continuamente la combinación de exposiciones, comportamientos, identidades, vulnerabilidades y contexto para decidir qué requiere atención antes de que el adversario avance.
El análisis de TI Inside que sirve como referencia para este artículo cita el ESET Security Report 2026: 62% de las empresas brasileñas participantes detectó al menos un intento de ataque durante los últimos 12 meses, frente a 52.7% en la media latinoamericana. El mismo reporte señala que 14.7% de las organizaciones brasileñas no pudo confirmar si había sido objetivo de un ataque. El dato no solo habla de la cantidad de intentos; también muestra el costo de no tener visibilidad suficiente.
De la reacción al reconocimiento temprano
El modelo reactivo comienza cuando una alerta ya está activa: un antivirus detecta un archivo, un usuario reporta una cuenta comprometida o un sistema deja de responder. Esa capacidad sigue siendo necesaria, pero trabaja después de que el atacante cruzó alguna barrera. El equipo debe contener, investigar, erradicar y recuperar mientras la operación está bajo presión.
La prevención tradicional intenta impedir el ataque mediante controles conocidos. Parches, segmentación, autenticación multifactor, filtros de correo y políticas de acceso reducen la probabilidad de éxito, pero ninguna organización puede eliminar todas sus vulnerabilidades. Siempre existen activos que no fueron inventariados, proveedores que conservan permisos, servicios expuestos o configuraciones que cambian sin que el equipo de seguridad lo sepa.
La ciberseguridad preemptiva agrega una capa de lectura. En vez de preguntar solamente si una vulnerabilidad existe, pregunta si esa exposición coincide con un comportamiento sospechoso, una identidad de alto riesgo, un proveedor comprometido o una campaña que ya está observando a organizaciones similares. El valor aparece en la relación entre señales, no en cada señal aislada.
Qué puede aportar la IA
Un equipo humano puede analizar una alerta puntual, pero resulta difícil revisar al mismo tiempo millones de eventos, cambios de configuración, dominios, identidades y relaciones entre activos. Los sistemas basados en IA pueden ayudar a ordenar ese volumen, detectar patrones y resumir hipótesis para que un analista las valide.
La IA puede correlacionar, por ejemplo, una vulnerabilidad crítica en un servidor, una cuenta de servicio con permisos excesivos, una conexión saliente inusual y una campaña que utiliza la misma infraestructura contra otras empresas. Ninguno de esos datos demuestra por sí solo que exista un ataque. Juntos pueden elevar la prioridad de una investigación y justificar una medida preventiva.
- Visibilidad: reúne inventario, telemetría, identidades, configuraciones y señales externas.
- Correlación: vincula eventos que pertenecen a sistemas o equipos diferentes.
- Contexto: relaciona una señal con el activo, el proceso de negocio y el nivel de privilegio.
- Priorización: ayuda a diferenciar una anomalía menor de una ruta de ataque plausible.
- Decisión: presenta hipótesis y acciones sugeridas para que el equipo las confirme.
La diferencia entre automatizar y delegar es importante. Un motor de IA puede proponer que una cuenta sea suspendida o que un servidor se aísle, pero una organización debe definir cuándo esa acción requiere aprobación humana. La velocidad no justifica bloquear servicios críticos con base en una inferencia opaca.
El tiempo como un control de seguridad
En una intrusión, cada minuto puede cambiar el costo de la respuesta. Antes de que el atacante obtenga persistencia, una organización puede revocar una credencial y cerrar una ruta. Después de que extraiga datos o modifique sistemas, el mismo control puede llegar tarde. Por eso el tiempo de detección y el tiempo de respuesta son métricas importantes, pero no las únicas.
Una capacidad preemptiva busca adelantar el momento en que el equipo entiende el riesgo. Si la organización descubre un servidor expuesto antes de que sea utilizado, puede actualizarlo en una ventana controlada. Si identifica que un proveedor necesita acceso a más sistemas de los que requiere, puede reducir permisos antes de que esa cuenta sea abusada. Si detecta que un dominio imita su marca, puede bloquearlo y preparar a los usuarios antes de que comience la campaña.
Ganar tiempo también significa reducir incertidumbre. Un SOC que recibe cientos de alertas sin contexto puede tardar horas en decidir qué investigar. Un sistema que explica qué activo está involucrado, qué relación existe con otros eventos y qué impacto tendría la acción sugerida permite concentrar el esfuerzo en los caminos más peligrosos.
Qué datos necesita una estrategia preemptiva
La IA no crea visibilidad de la nada. Sus resultados dependen de la calidad, cobertura y oportunidad de los datos. Una organización que no sabe qué activos posee tendrá dificultades para reconocer una exposición; una que no conserva logs no podrá validar una hipótesis; y una que no entiende sus procesos de negocio no podrá priorizar adecuadamente.
- Inventario actualizado de activos, aplicaciones, APIs, dominios, nubes y proveedores.
- Telemetría de endpoints, red, identidad, correo, aplicaciones y servicios críticos.
- Información de vulnerabilidades con versión, exposición, criticidad y dueño del activo.
- Contexto de negocio: procesos esenciales, datos sensibles y dependencias operativas.
- Inteligencia de amenazas con indicadores, técnicas, campañas y relaciones verificables.
- Historial de cambios para distinguir una anomalía real de una modificación autorizada.
También hace falta gobernanza. Los datos deben tener controles de acceso, retención definida y una finalidad clara. Una plataforma que correlaciona actividad de empleados, proveedores y clientes puede convertirse en un nuevo riesgo de privacidad si no existe una política que explique qué se observa y quién puede consultar los resultados.
Preemptiva no significa predictiva en sentido absoluto
Una de las confusiones más comunes es interpretar la ciberseguridad preemptiva como una promesa de predecir exactamente quién atacará, cuándo y con qué herramienta. Esa promesa no es realista. El comportamiento de un adversario puede cambiar, las señales pueden ser incompletas y los datos pueden contener sesgos.
Lo que sí puede hacer una estrategia madura es detectar condiciones que aumentan el riesgo y actuar sobre ellas. Puede reconocer que una identidad se comporta fuera de su patrón, que un activo crítico está expuesto, que un proveedor tiene permisos innecesarios o que una infraestructura está relacionada con una campaña conocida. La salida correcta es una hipótesis priorizada, no una certeza fabricada.
Cómo implementar el enfoque sin intentar hacerlo todo a la vez
Una organización puede comenzar con un caso de uso delimitado. El objetivo no debe ser “poner IA en el SOC”, sino reducir un tiempo concreto: descubrir activos expuestos, priorizar vulnerabilidades, investigar accesos de proveedores o identificar campañas de suplantación.
- Elegir una pregunta: definir qué decisión debe ocurrir antes y qué métrica mostrará la mejora.
- Mapear datos: documentar fuentes, calidad, frecuencia, propietarios y restricciones de privacidad.
- Crear una línea base: conocer el comportamiento normal antes de buscar anomalías.
- Probar en modo asistido: permitir recomendaciones sin acciones automáticas mientras se mide precisión.
- Definir escalamiento: establecer qué casos requieren aprobación, contención o investigación forense.
- Revisar resultados: medir falsos positivos, tiempo ahorrado, incidentes encontrados y riesgos no cubiertos.
El piloto debe incluir escenarios en los que la IA se equivoque. Un modelo que solo se prueba con datos limpios parece eficaz, pero no enseña qué ocurre ante logs incompletos, cambios de infraestructura o actividades legítimas poco frecuentes. La validación debe considerar la experiencia de los analistas y el costo de una recomendación incorrecta.
El nuevo papel del CISO
La capacidad preemptiva cambia la conversación del área de seguridad con la dirección. El CISO no solo informa cuántas alertas se cerraron; también explica qué riesgos fueron identificados antes de afectar la operación, qué decisiones se adelantaron y qué dependencias podrían provocar una interrupción.
Esto vincula la ciberseguridad con continuidad, reputación, cumplimiento y confianza. Un riesgo en un proveedor puede afectar a clientes aunque el sistema interno no haya sido vulnerado. Una vulnerabilidad en una API puede interrumpir ventas aunque no exista robo de datos. La IA ayuda a unir la lectura técnica con el impacto de negocio, pero la decisión sigue siendo organizacional.
Los límites que no deben ignorarse
Los sistemas de IA pueden generar falsos positivos, omitir señales, reproducir sesgos del entrenamiento o explicar de forma convincente una conclusión equivocada. También pueden ser objetivo de manipulación: datos envenenados, instrucciones maliciosas, telemetría alterada o ataques contra el propio sistema de análisis.
Por eso se necesitan controles de acceso, registros de auditoría, pruebas periódicas, validación de modelos y separación entre la recomendación y la acción. Las organizaciones deben saber qué información se envía a un proveedor, cuánto tiempo se conserva y si el modelo aprende con datos internos. La protección de la IA es parte de la estrategia preemptiva.
La ventaja real es decidir antes
La ciberseguridad preemptiva no consiste en reemplazar las defensas existentes por una plataforma que promete anticiparlo todo. Consiste en leer el riesgo como un conjunto de relaciones y usar esa lectura para ampliar el tiempo disponible para actuar. La IA puede procesar señales a una escala que ningún equipo podría revisar manualmente, pero su valor depende de la calidad de los datos, el contexto y la disciplina de gobernanza.
Cuando una organización sabe qué tiene, qué puede ocurrir y qué señales indican que una amenaza se está organizando, deja de esperar a que el incidente sea evidente. Puede priorizar, investigar, contener o corregir antes de que el adversario convierta una posibilidad en un daño operativo. Ese es el sentido práctico de la prevención preemptiva: no predecir el futuro, sino tomar mejores decisiones en el presente.
Fuentes principales: TI Inside: Cibersegurança preemptiva y ESET Security Report 2026. El análisis de capacidades y controles es una interpretación editorial basada en esas fuentes.