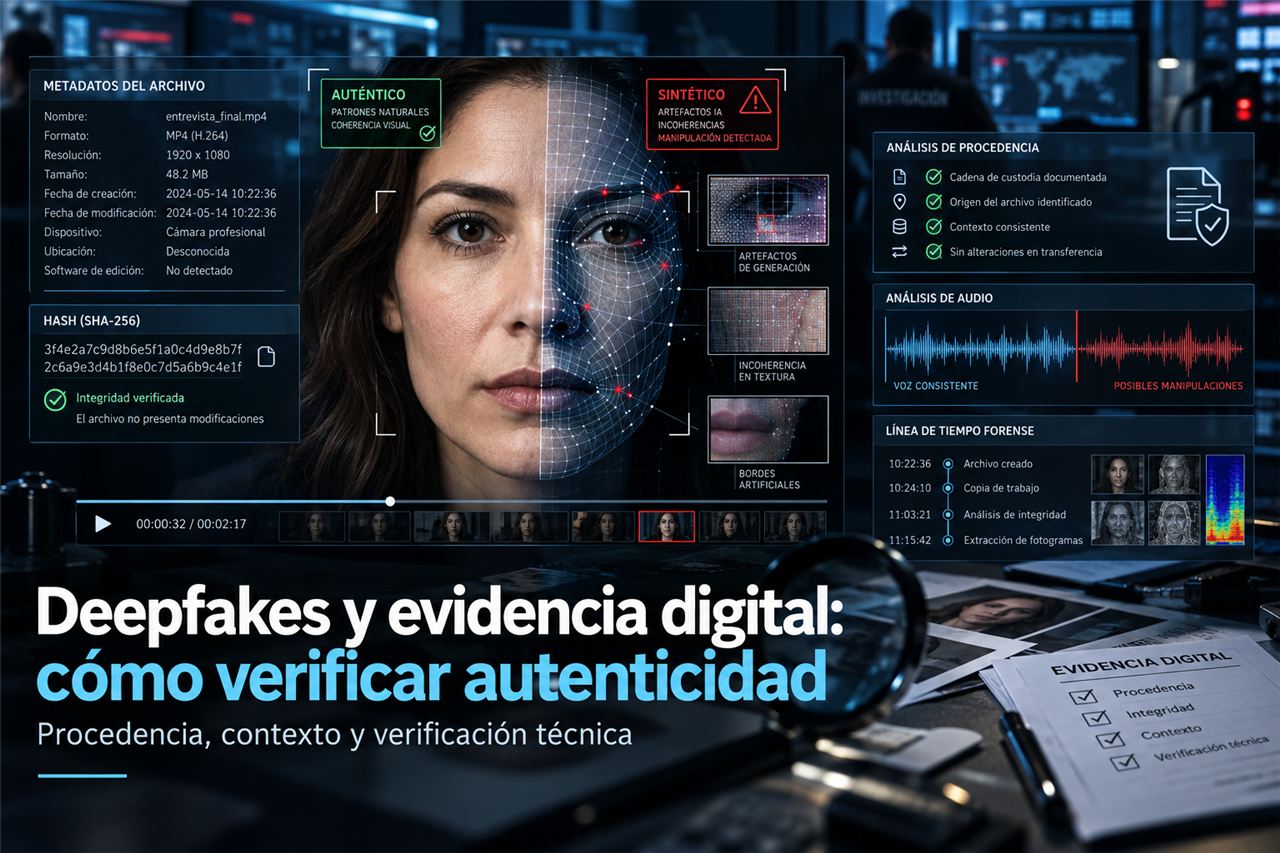
Los deepfakes ya no son solo un problema de redes sociales. Audio, video e imagen generados o alterados pueden aparecer en una investigación interna, una llamada de fraude, un expediente legal o una publicación que busca manipular opinión. La cuestión no es si toda evidencia digital es falsa; es que la apariencia dejó de ser una prueba suficiente de autenticidad. Un archivo convincente debe responder preguntas sobre su origen, integridad y recorrido antes de utilizarse como base de una decisión importante.
El debate ha llegado a instituciones judiciales. Materiales de trabajo de los tribunales federales de Estados Unidos han recogido preocupaciones sobre la autenticación de evidencia ante contenido generado por IA y sobre la necesidad de un análisis de confiabilidad. Al mismo tiempo, proveedores de IA y plataformas desarrollan señales de procedencia y marcas de agua. Ninguna de esas medidas, por sí sola, resuelve el problema. La defensa eficaz combina personas, procesos y evidencias técnicas independientes.
Por qué “parece real” ya no basta
El cerebro humano está diseñado para confiar en rostros, voces y lenguaje corporal. Ese atajo funciona en conversaciones ordinarias, pero es débil frente a medios sintéticos de alta calidad. Una voz clonada puede imitar tono y pausas; un video puede sincronizar labios y expresiones; una imagen puede recrear contexto, iluminación y metadatos superficiales. Los observadores no entrenados —e incluso muchos entrenados— pueden equivocarse al evaluar contenido aislado.
El riesgo también opera al revés. La existencia de deepfakes permite negar contenido auténtico. Este fenómeno, a veces llamado “dividendo del mentiroso”, dificulta investigaciones y erosiona la confianza pública: quien presenta una grabación real enfrenta más cuestionamientos, mientras quien desea desacreditarla puede atribuirla a IA. Por eso, el reto no es solo detectar falsificaciones; es construir pruebas positivas de procedencia.
Autenticidad, integridad y procedencia
Estos conceptos se relacionan, pero no son iguales. Autenticidad pregunta si el contenido es lo que afirma ser. Integridad pregunta si cambió desde un punto conocido. Procedencia describe de dónde viene, quién lo creó, qué transformaciones tuvo y cómo llegó al repositorio actual. Un hash puede demostrar que un archivo no cambió después de calcularse, pero no prueba quién lo grabó ni si ya había sido manipulado antes.
La cadena de custodia aporta contexto a la evidencia. Debe registrar quién obtuvo el original, cuándo, desde qué dispositivo o sistema, cómo se transfirió y dónde se almacenó. En un entorno corporativo, también incluye controles de acceso, logs de descarga, retención y versiones. Si la evidencia viaja por chats personales o se edita sin registrar, la confianza se deteriora aunque el archivo sea genuino.
Qué pueden aportar las señales de procedencia
Algunas plataformas y herramientas incorporan señales de procedencia o marcas de agua para indicar que un contenido fue generado o procesado por IA. Son útiles cuando sobreviven a conversiones, recortes y reenvíos, y cuando se pueden verificar con herramientas independientes. Sin embargo, una señal ausente no prueba que el archivo sea humano, y una señal presente no responde por sí sola si el contenido se usó fuera de contexto. También existen transformaciones que pueden degradar o eliminar metadatos.
La mejor práctica es conservar originales, no solo copias compartidas. Un equipo que recibe una captura de pantalla comprimida por mensajería dispone de mucha menos información para analizar que uno que recibe el archivo nativo, el registro del sistema que lo creó y un hash calculado al momento de captura.
Un proceso de verificación proporcional al riesgo
- Preservar el original: obtener el archivo fuente, evitar reenvíos y calcular hashes antes de editar, convertir o compartir.
- Documentar cadena de custodia: registrar origen, responsables, fecha, sistema de obtención, transferencias y repositorios.
- Corroborar con fuentes independientes: comparar hora, ubicación, registros de acceso, comunicaciones, cámaras, testigos y otros datos verificables.
- Revisar procedencia y metadatos: inspeccionar información disponible, sin asumir que los metadatos ausentes o editables resuelven el caso por sí mismos.
- Usar análisis forense especializado: en casos legales, disciplinarios o financieros relevantes, recurrir a peritos con método reproducible.
- Definir umbrales de decisión: ninguna transferencia, despido, denuncia o cambio crítico debe descansar solo en un audio, video o imagen no autenticado.
El fraude de voz como caso urgente
Una de las aplicaciones más inmediatas de los deepfakes es la suplantación en llamadas. Un atacante puede imitar a un directivo, proveedor o familiar para pedir una transferencia urgente, un código multifactor o un cambio de cuenta bancaria. El control no debe ser “reconocer la voz”, sino validar la solicitud por un canal alterno conocido, aplicar doble aprobación y mantener procesos que no cedan ante urgencia artificial.
Las organizaciones deberían entrenar a finanzas, soporte y áreas de recursos humanos para sospechar de solicitudes que combinan urgencia, confidencialidad y evasión de controles. Una palabra clave compartida puede servir en algunos escenarios, pero no sustituye una verificación formal. Los procesos robustos no dependen de que una persona identifique una voz bajo presión.
Implicaciones para procesos judiciales e internos
En un proceso legal, la admisibilidad y el peso probatorio dependen de la jurisdicción y del caso. Este artículo no reemplaza asesoría legal. Sí destaca un cambio operativo: quienes manejan evidencia deben elevar sus prácticas de conservación y autenticación. Lo mismo aplica a investigaciones de fraude, conflictos laborales, cumplimiento y ciberincidentes. Si el material puede afectar derechos, dinero o reputación, su análisis debe ser documentado y reproducible.
Los jueces y equipos de investigación no necesitan convertirse en expertos en modelos generativos para tomar mejores decisiones. Necesitan formular mejores preguntas: ¿cuál es el archivo original?, ¿quién lo obtuvo?, ¿qué sistemas corroboran el relato?, ¿qué transformaciones se realizaron?, ¿qué hipótesis alternativas se probaron? Ese método mejora la calidad de cualquier evidencia digital, haya o no IA de por medio.
Prepararse antes del siguiente caso
La respuesta más útil no es perseguir una herramienta mágica de detección. Es establecer un protocolo de autenticidad: canales de reporte, preservación de originales, responsables de cadena de custodia, criterios de escalamiento y acceso a especialistas cuando el impacto lo amerite. Las empresas también deben proteger sus propias grabaciones, comunicaciones y material audiovisual para que terceros no puedan reutilizarlos con facilidad en engaños.
Los deepfakes elevan el costo de confiar sin verificar, pero también impulsan una mejora necesaria: fundamentar decisiones críticas en evidencia que pueda explicar su procedencia. En la era de la IA generativa, la confianza digital no se observa; se demuestra.
Fuentes principales: U.S. Courts, Advisory Committee on Evidence Rules y OpenAI, señales de procedencia de contenido.