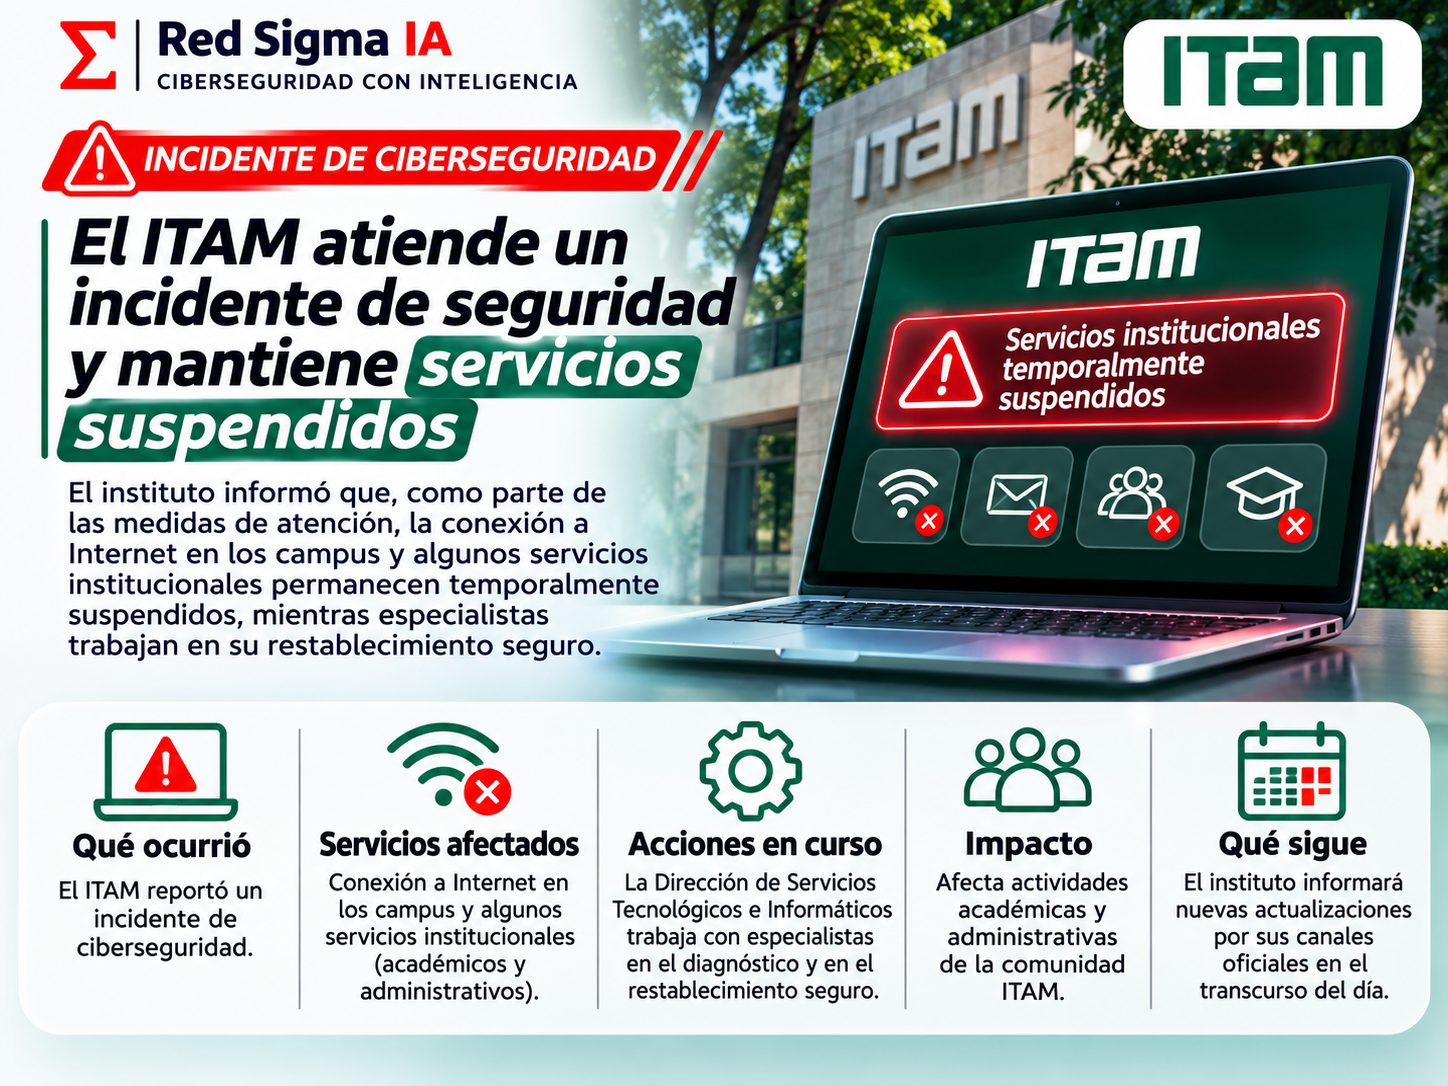
El Instituto Tecnológico Autónomo de México informó que enfrenta un incidente de ciberseguridad que obligó a suspender temporalmente la conexión a internet en sus campus y algunos servicios institucionales. El aviso público no identifica todavía el tipo de ataque, el vector de entrada ni el alcance de los datos potencialmente afectados. La institución señaló que su Dirección de Servicios Tecnológicos e Informáticos trabaja con especialistas para realizar un diagnóstico y restablecer los servicios de forma segura.
La respuesta es relevante porque una universidad depende de una red amplia y heterogénea: correo, aulas virtuales, portales, autenticación, sistemas administrativos, servicios de biblioteca, plataformas de investigación y conexiones de estudiantes, docentes y proveedores. Cuando la organización decide aislar parte de esa infraestructura, la interrupción visible puede ser solo una fracción de la investigación que ocurre detrás de escena.
Por qué una universidad puede desconectar su red
Apagar o aislar servicios no significa necesariamente que todos los sistemas hayan sido destruidos. Puede ser una medida de contención para impedir que un atacante mantenga comunicación con servidores externos, se mueva entre segmentos o continúe extrayendo información. También puede permitir que el equipo de respuesta reconstruya el estado de los sistemas sin que nuevas conexiones modifiquen la evidencia.
En una institución educativa, la decisión tiene un costo inmediato. Las clases pueden depender de una plataforma digital, los profesores pueden necesitar correo institucional, los alumnos pueden requerir acceso a materiales y las áreas administrativas pueden tener procesos de inscripción, pagos o gestión de personal. La seguridad y la continuidad entran en tensión, pero mantener una red conectada cuando no se entiende el incidente puede ampliar el impacto.
La pregunta operativa no es únicamente “¿cuándo vuelve internet?”. También importa saber qué controles se validarán antes del regreso: credenciales, segmentación, respaldos, monitoreo, servidores expuestos, cuentas privilegiadas y mecanismos de acceso remoto. Restaurar rápido sin revisar esos elementos puede reintroducir el mismo problema.
La diferencia entre una interrupción y una brecha
Una caída de servicios no demuestra por sí sola que se hayan robado datos. Puede producirse por una acción preventiva, una falla de infraestructura, un malware que bloquea sistemas o una combinación de factores. Del mismo modo, que una organización no mencione una filtración en el primer aviso no significa que no exista: el equipo necesita tiempo para determinar qué ocurrió y qué información pudo haber sido consultada.
Por eso la comunicación inicial debe evitar dos extremos. Decir demasiado pronto que fue un ransomware puede crear una conclusión incorrecta; decir únicamente que “todo está bajo control” sin explicar qué servicios están suspendidos deja a la comunidad sin capacidad de tomar decisiones. Una actualización útil debe indicar qué se sabe, qué se investiga, qué medidas se aplicaron y cuándo habrá nueva información.
Los sistemas educativos como objetivo de alto valor
Las universidades administran identidades de miles de personas, información financiera, expedientes académicos, investigación, datos de proveedores y documentos personales. Además, suelen operar con una mezcla de sistemas modernos y aplicaciones heredadas, equipos personales, laboratorios y servicios contratados. Esa diversidad aumenta la superficie de ataque.
El riesgo no se limita a las bases de datos centrales. Una cuenta comprometida puede servir para enviar mensajes de phishing a estudiantes, cambiar datos de contacto o acceder a repositorios de investigación. Un servidor mal segmentado puede convertirse en puente hacia otros sistemas. Una plataforma de aprendizaje caída puede afectar operaciones aunque no contenga información especialmente sensible.
Qué debe hacer la comunidad mientras los servicios están suspendidos
Durante una interrupción, los usuarios también pueden reducir riesgos. Los atacantes pueden aprovechar la confusión para enviar falsos avisos de recuperación, solicitar contraseñas o distribuir enlaces que prometen acceso alternativo. La comunicación oficial debe consultarse desde canales verificados y cualquier cambio de contraseña debe hacerse únicamente en sitios conocidos.
- Verificar avisos: consultar únicamente las cuentas y páginas oficiales de la institución.
- No reutilizar claves: evitar copiar contraseñas institucionales en supuestos portales alternativos.
- Desconfiar de urgencias: ningún supuesto soporte debe pedir códigos MFA, tokens o archivos de recuperación.
- Conservar evidencia: guardar correos y mensajes sospechosos sin reenviarlos a más personas.
- Usar canales de contingencia: seguir las instrucciones oficiales para clases, pagos y trámites.
Lecciones para la continuidad universitaria
Un plan de continuidad no debería limitarse a tener respaldos. También debe definir cómo se comunica la institución, cómo se validan las identidades cuando el directorio no está disponible, cómo se recupera el correo, cómo se imparten clases sin la plataforma principal y cómo se priorizan los servicios críticos. La recuperación técnica y la operación académica necesitan coordinarse desde el inicio.
- Clasificar servicios: identificar qué sistemas son esenciales para la enseñanza, la seguridad física, los pagos y la administración.
- Preparar accesos alternos: mantener cuentas de emergencia controladas y mecanismos de autenticación independientes.
- Probar respaldos: verificar que las copias puedan restaurarse y que no dependan de credenciales comprometidas.
- Segmentar campus: limitar la propagación entre redes administrativas, académicas, laboratorios e invitados.
- Ejercitar comunicaciones: contar con canales fuera del dominio institucional para informar durante una caída.
- Documentar decisiones: registrar por qué se aísla, qué se restaura y quién autoriza cada paso.
La recuperación debe ser verificable
Restablecer internet es solo una parte del cierre del incidente. Antes de reactivar un servicio, el equipo debe comprobar que la causa está contenida, que las credenciales críticas fueron rotadas, que los sistemas están actualizados y que los registros se envían a un entorno confiable. También debe vigilar el comportamiento posterior: la ausencia de errores visibles no demuestra que no exista persistencia.
Para la comunidad, la información más importante llegará cuando la institución pueda explicar qué servicios regresan, cuáles requieren acciones de los usuarios y si existen notificaciones individuales por una posible exposición de datos. Esa transparencia permite cambiar contraseñas, vigilar cuentas y tomar decisiones informadas sin alimentar rumores.
El incidente del ITAM recuerda que una universidad no puede tratar la ciberseguridad como un asunto exclusivo del área técnica. La disponibilidad de correo, aulas y sistemas administrativos forma parte del proceso educativo. La mejor respuesta combina aislamiento prudente, investigación forense, comunicación clara y una recuperación que pueda demostrarse, no solo anunciarse.
Fuentes principales: Uno TV, N+ y el canal oficial del ITAM en X. El tipo y alcance del incidente permanecen sin confirmación pública completa.