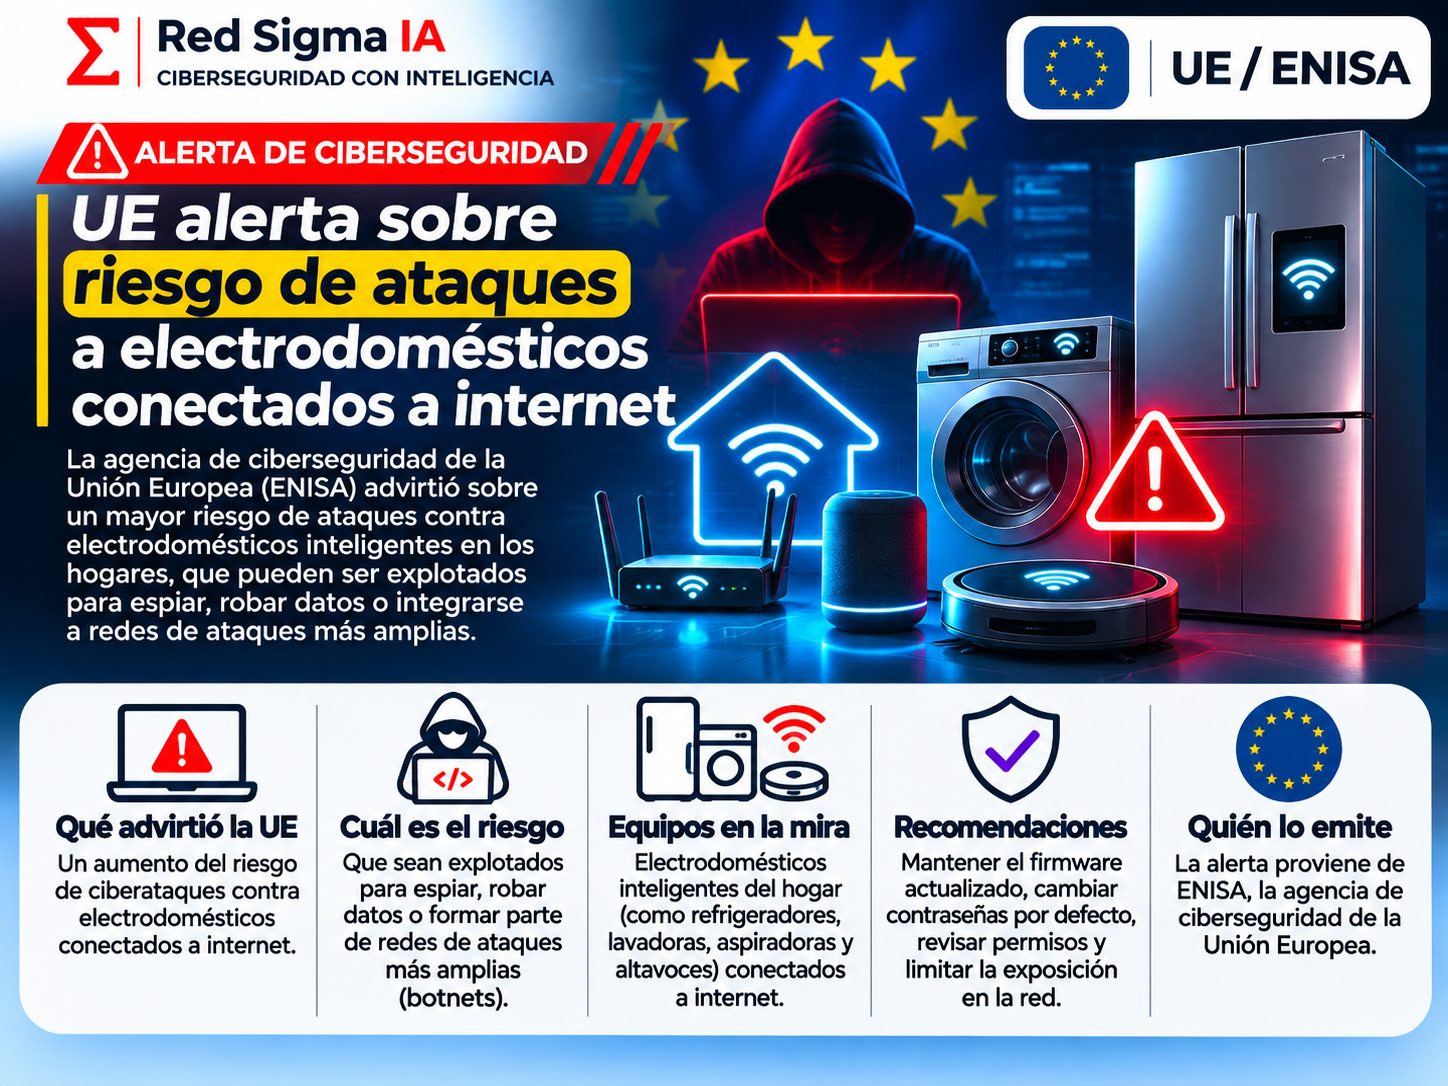
Durante años, la conversación sobre ciberseguridad se concentró en computadoras, teléfonos y servidores. La advertencia reciente de la Agencia de la Unión Europea para la Ciberseguridad, ENISA, desplaza la mirada hacia una parte menos visible de la superficie de ataque: los routers, refrigeradores comerciales, cámaras, televisores y electrodomésticos que se conectan a internet.
El mensaje no dice que todos los aparatos domésticos estén siendo atacados ni que una intrusión vaya a ocurrir de manera automática. El punto es más incómodo: muchos de estos dispositivos se compran para cumplir una función concreta, pero quedan conectados durante años, con ciclos de actualización poco claros, contraseñas débiles o interfaces administrativas expuestas. Cuando un atacante encuentra una ruta, puede convertir un aparato cotidiano en punto de entrada, sensor, plataforma de fraude o elemento de interrupción.
Por qué los routers son una pieza crítica
El router doméstico suele concentrar varias funciones: conecta a internet, distribuye Wi-Fi, aplica reglas básicas de red, gestiona dispositivos y, en algunos casos, participa en la telefonía o la televisión del proveedor. Si su administración queda expuesta o su firmware deja de recibir soporte, el dispositivo puede convertirse en una puerta de entrada para observar tráfico, redirigir usuarios, modificar DNS o atacar otros equipos de la casa.
El problema no depende únicamente de que exista una vulnerabilidad conocida. También influyen la configuración de fábrica, los servicios de administración remota, las cuentas compartidas entre clientes, la falta de separación entre la red de invitados y los dispositivos personales, y la ausencia de una forma clara de saber cuándo termina el soporte. Un hogar puede tener antivirus en sus computadoras y, aun así, mantener un router sin actualizar que controla toda la conexión.
ENISA ha señalado en sus notas informativas que no es razonable trasladar toda la responsabilidad de actualización al usuario: una actualización defectuosa puede dejar sin conectividad a una vivienda y la configuración puede ser demasiado compleja. Esto refuerza la responsabilidad de fabricantes y proveedores de ofrecer parches seguros, soporte visible y mecanismos de recuperación.
El salto de la casa inteligente a la infraestructura crítica
La misma lógica aparece en una escala mayor. Un refrigerador doméstico puede almacenar alimentos; un sistema industrial puede mantener una cadena de frío para supermercados, laboratorios o bancos de sangre. Ambos tienen sensores, controladores, redes y software, pero el segundo forma parte de un proceso donde una lectura errónea puede generar desperdicio, interrupción o riesgo para la salud.
Por eso la seguridad de IoT no debe evaluarse solo con la pregunta “¿puede robar datos?”. También hay que preguntar qué ocurre si el dispositivo deja de funcionar, si su temperatura se altera, si sus alarmas se silencian o si un operador pierde visibilidad. El objetivo de una intrusión puede ser la extorsión, el sabotaje, el acceso a otra red o simplemente utilizar el aparato como nodo de una operación más amplia.
El ciclo de vida es el verdadero perímetro
Un dispositivo conectado no desaparece del riesgo cuando se instala. Debe mantenerse desde la compra hasta su retiro. El fabricante debe publicar una política de soporte; el proveedor debe entregar actualizaciones; el usuario debe cambiar credenciales y aceptar configuraciones seguras; y la organización debe registrar dónde existe cada aparato. Si una de esas etapas falla, el riesgo se acumula.
- Compra: elegir productos con soporte declarado, actualizaciones firmadas y canales de reporte de vulnerabilidades.
- Instalación: cambiar credenciales iniciales, desactivar servicios innecesarios y separar la red de invitados.
- Operación: mantener firmware, revisar alertas, limitar administración remota y registrar cambios.
- Incidente: aislar el dispositivo, conservar evidencia y verificar otros equipos conectados.
- Retiro: borrar configuraciones, revocar cuentas y confirmar que el aparato ya no tenga acceso a la red.
Qué puede hacer una familia
La protección comienza con acciones sencillas, pero debe aplicarse a todos los equipos. El primer paso es entrar al panel del router desde la aplicación o dirección oficial del proveedor, confirmar que no se utiliza la contraseña de fábrica y revisar si existe una actualización. Si el aparato ya no recibe soporte, conviene solicitar un reemplazo en lugar de mantenerlo como pieza permanente de la red.
Después conviene separar los dispositivos. La red principal debería reservarse para equipos personales y de trabajo. Televisores, asistentes de voz, cámaras, enchufes y otros aparatos pueden vivir en una red de invitados o IoT, siempre que esa opción no impida las funciones necesarias. También es útil desactivar la administración desde internet y activar la autenticación multifactor cuando el fabricante la ofrece.
- Usar una contraseña larga y única para el Wi-Fi y otra para la administración.
- Instalar aplicaciones solo desde tiendas oficiales y revisar sus permisos.
- Desactivar cámaras, micrófonos o acceso remoto cuando no sean necesarios.
- No conectar a la red principal dispositivos cuyo fabricante no ofrece soporte claro.
- Revisar periódicamente qué equipos aparecen conectados al router.
Qué deben hacer las organizaciones
En una empresa, el inventario no puede limitarse a laptops y servidores. Impresoras, pantallas, cámaras, controles de acceso, sistemas de climatización, refrigeración, sensores y equipos de proveedores también son activos digitales. Un dispositivo que no aparece en el inventario no tiene propietario, no tiene fecha de actualización y no tiene un plan de respuesta.
La segmentación es esencial. Las redes de oficina, invitados, producción y tecnología operacional no deberían depender de la misma confianza. Los servicios de administración deben quedar restringidos a estaciones autorizadas y las cuentas de los proveedores deben tener permisos limitados y acceso temporal. En sistemas físicos, además, deben existir controles independientes que permitan detectar una lectura manipulada o mantener el proceso en condiciones seguras.
Las pruebas también deben incluir la recuperación. No basta con bloquear una IP o cambiar una contraseña si nadie ha confirmado que el dispositivo vuelve a un estado confiable. La organización debe saber cómo reiniciar, restaurar, reemplazar y validar un equipo sin perder la visibilidad del proceso.
La IA acelera el ataque, pero no elimina las causas
Las advertencias europeas se dan en un momento en que la inteligencia artificial reduce el costo de investigar objetivos, generar mensajes y adaptar campañas. La IA puede hacer que una operación sea más rápida o personalizada, pero no crea por sí sola la debilidad del router o del dispositivo. Las causas siguen siendo conocidas: credenciales reutilizadas, software sin soporte, interfaces expuestas, redes planas y responsabilidades difusas.
Esto importa porque la respuesta no puede consistir únicamente en añadir una herramienta de detección. Si el equipo no sabe qué dispositivos existen, la herramienta no tendrá contexto. Si un proveedor no puede actualizar un controlador, el hallazgo no se convierte en una corrección. Y si el proceso físico no tiene una alarma independiente, una intrusión puede avanzar antes de que alguien entienda la señal.
Una lista de verificación para empezar hoy
- Enumerar todos los dispositivos conectados, incluidos los que pertenecen a proveedores.
- Identificar fabricante, modelo, versión, propietario y fecha de fin de soporte.
- Eliminar credenciales de fábrica y desactivar servicios de administración no utilizados.
- Separar dispositivos por función y limitar las comunicaciones entre segmentos.
- Definir cómo se instalarán actualizaciones y cómo se revertirá un cambio fallido.
- Probar un escenario de pérdida de conectividad o manipulación de un sensor.
- Documentar a quién llamar y qué evidencia conservar durante un incidente.
La alerta sobre routers y electrodomésticos conectados no es una invitación al pánico. Es una señal para ampliar la definición de superficie de ataque. La ciberseguridad debe acompañar al dispositivo durante todo su ciclo de vida y considerar tanto la información que procesa como el proceso físico que sostiene. En hogares y organizaciones, proteger IoT significa saber qué está conectado, quién lo administra, cuándo se actualiza y cómo se mantiene la operación segura cuando algo falla.
Fuentes principales: ENISA y organismos europeos: incidentes en sistemas de refrigeración, ENISA: Access routers leave users vulnerable y ENISA Threat Landscape 2026.