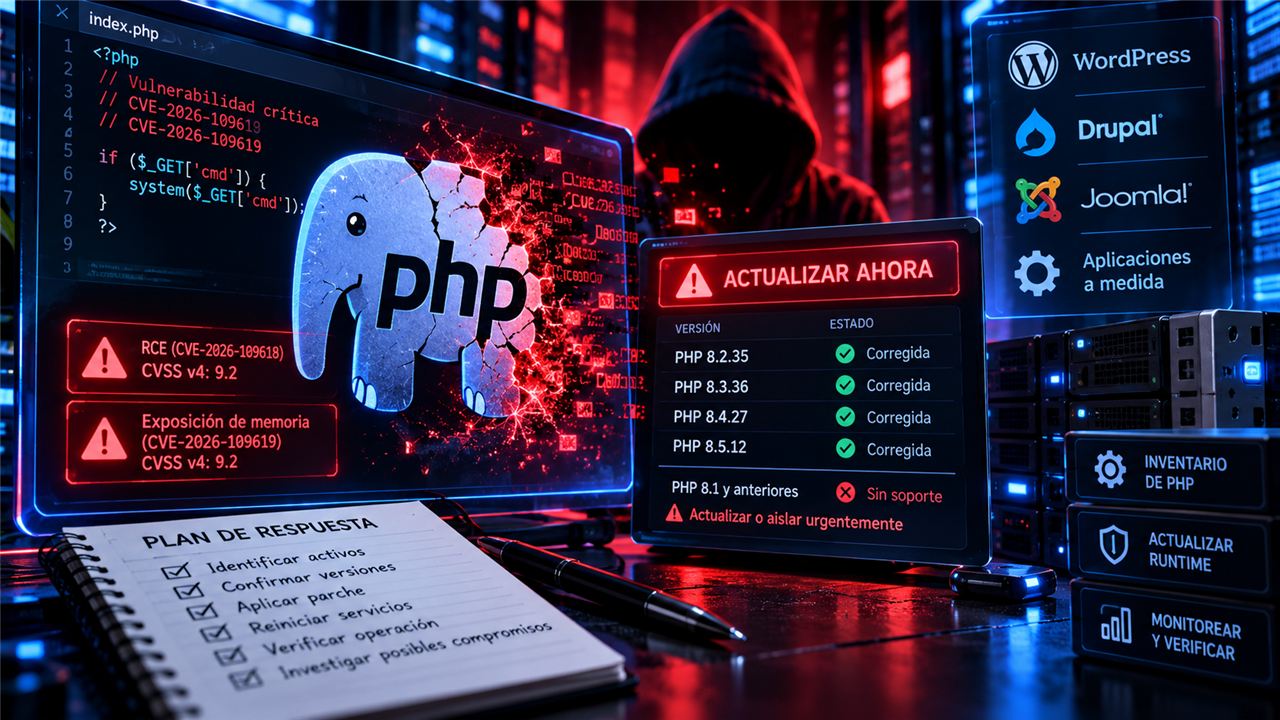
PHP2Shell es el nombre con el que se identifica un conjunto de dos vulnerabilidades críticas publicadas para PHP: CVE-2026-109618 y CVE-2026-109619. Los avisos técnicos describen escenarios que pueden permitir a un atacante sin autenticación ejecutar código como el proceso web de PHP o acceder a memoria sensible. La severidad reportada es 9.2 en CVSS v4, y las correcciones ya están disponibles para las ramas mantenidas.
El nombre “apocalipsis de PHP” que circula en redes es llamativo, pero no es una estrategia de respuesta. La pregunta práctica es más concreta: ¿qué servidores ejecutan una versión vulnerable de PHP, qué aplicaciones están expuestas y qué tan rápido puede la organización aplicar el parche? PHP está detrás de sitios corporativos, paneles internos, comercio electrónico, WordPress, Drupal, Joomla y aplicaciones a medida. Un problema en el runtime puede afectar a varias aplicaciones aunque ninguna haya cambiado su propio código.
Qué vulnerabilidades se corrigieron
La documentación pública relaciona CVE-2026-109618 con corrupción durante manejo de condiciones de falta de memoria y CVE-2026-109619 con estado global obsoleto entre solicitudes. Los detalles internos importan a los mantenedores, pero para un responsable de servicio la consecuencia central es clara: los defectos residen en PHP, no únicamente en un plugin o CMS. Actualizar WordPress, Drupal o Joomla no sustituye actualizar el intérprete de PHP que los ejecuta.
Investigadores demostraron rutas de ejecución remota previas a autenticación en productos que integran PHP. Eso no significa que cada sitio sea explotable de la misma forma; la configuración, la versión, el servidor web y los módulos activos modifican la exposición. Sin embargo, cuando una falla afecta al runtime y hay demostraciones públicas, la priorización debe ser alta. Los atacantes suelen automatizar el descubrimiento de versiones y rutas expuestas poco después de una divulgación amplia.
Actualizar significa actualizar el runtime
En entornos administrados, la versión que muestra una aplicación no siempre coincide con la que atiende tráfico. Puede haber PHP-FPM separado por pool, imágenes de contenedor antiguas, workers persistentes, servidores de staging olvidados o una instancia del CLI distinta a la del servidor web. El inventario debe comprobar el runtime real de cada servicio y no limitarse a los paquetes declarados en un repositorio.
Después de instalar paquetes corregidos, se deben reiniciar Apache, PHP-FPM y cualquier worker o proceso de larga duración. De lo contrario, procesos ya cargados pueden seguir usando binarios o memoria anteriores. La ventana de mantenimiento debe incluir verificación funcional: páginas críticas, colas, integraciones de pago, tareas programadas y registros de error. Parchear rápido no debe convertirse en una interrupción silenciosa del negocio.
Plan de respuesta para las próximas horas
- Localizar activos: identificar todos los hosts, contenedores, funciones y paneles que ejecutan PHP, incluidos desarrollo y preproducción expuestos.
- Confirmar versiones en ejecución: validar la versión del proceso web y de PHP-FPM, no solo la del gestor de paquetes.
- Aplicar las versiones corregidas: actualizar a una versión fija soportada y reiniciar los servicios relacionados.
- Buscar exposición: revisar logs web, errores de PHP, cambios de archivos, procesos inesperados y conexiones salientes anómalas.
- Reducir superficie mientras se parchea: limitar acceso a orígenes, activar reglas administradas de WAF si existen y deshabilitar endpoints no esenciales cuando sea viable.
- Registrar decisiones: documentar sistemas corregidos, excepciones, responsables y fecha de revisión de cualquier activo que no pueda actualizarse hoy.
El WAF ayuda, pero no reemplaza el parche
Algunos proveedores de infraestructura han desplegado mitigaciones temporales para patrones asociados con PHP2Shell. Son útiles para ganar tiempo, especialmente cuando una actualización requiere pruebas de compatibilidad. Pero un WAF observa tráfico y puede ser evadido por variaciones, rutas internas o servidores que no pasan por el proxy. Además, no corrige procesos que ya hayan sido comprometidos ni elimina el defecto del runtime.
La única remediación completa es instalar una versión corregida. Si una organización debe posponer el parche, debe hacerlo con una excepción de riesgo explícita, controles compensatorios, monitoreo reforzado y una fecha cercana de cierre. Las excepciones sin dueño suelen convertirse en deuda técnica permanente, precisamente donde un atacante espera encontrarlas.
Cómo investigar un posible compromiso
Actualizar corta una vía futura, pero no responde si alguien aprovechó una ventana previa. La investigación debe preservar registros antes de rotarlos: access logs, logs de PHP-FPM, eventos del sistema, cambios de archivos y telemetría EDR. Busque solicitudes inusuales, creación de archivos en directorios web, tareas programadas nuevas, procesos con padres inesperados y cuentas administrativas modificadas. Si hay indicios sólidos, aísle el servidor y siga el proceso formal de respuesta a incidentes.
También hay que considerar credenciales. Un atacante con ejecución como el proceso web puede haber leído archivos de configuración, secretos de base de datos, claves de servicios o tokens de nube disponibles para la aplicación. La investigación determina qué rotar; no basta con eliminar un archivo sospechoso y declarar resuelto el evento.
La lección de PHP2Shell
Las vulnerabilidades de dependencias subrayan el valor de un inventario de activos confiable. No se puede proteger lo que no se sabe que existe. Un programa de parches maduro combina visibilidad de versiones, pruebas automatizadas, ventanas de cambio, capacidad de rollback y telemetría para verificar que el cambio llegó a producción.
El titular puede ser dramático, pero la respuesta debe ser metódica: identificar, corregir, reiniciar, verificar e investigar. Esa secuencia reduce el riesgo de PHP2Shell y fortalece la capacidad de responder ante la próxima vulnerabilidad crítica del ecosistema web.
Fuentes principales: PHP, aviso de seguridad CVE-2026-109618 y NCSC, aviso sobre vulnerabilidades críticas de PHP.