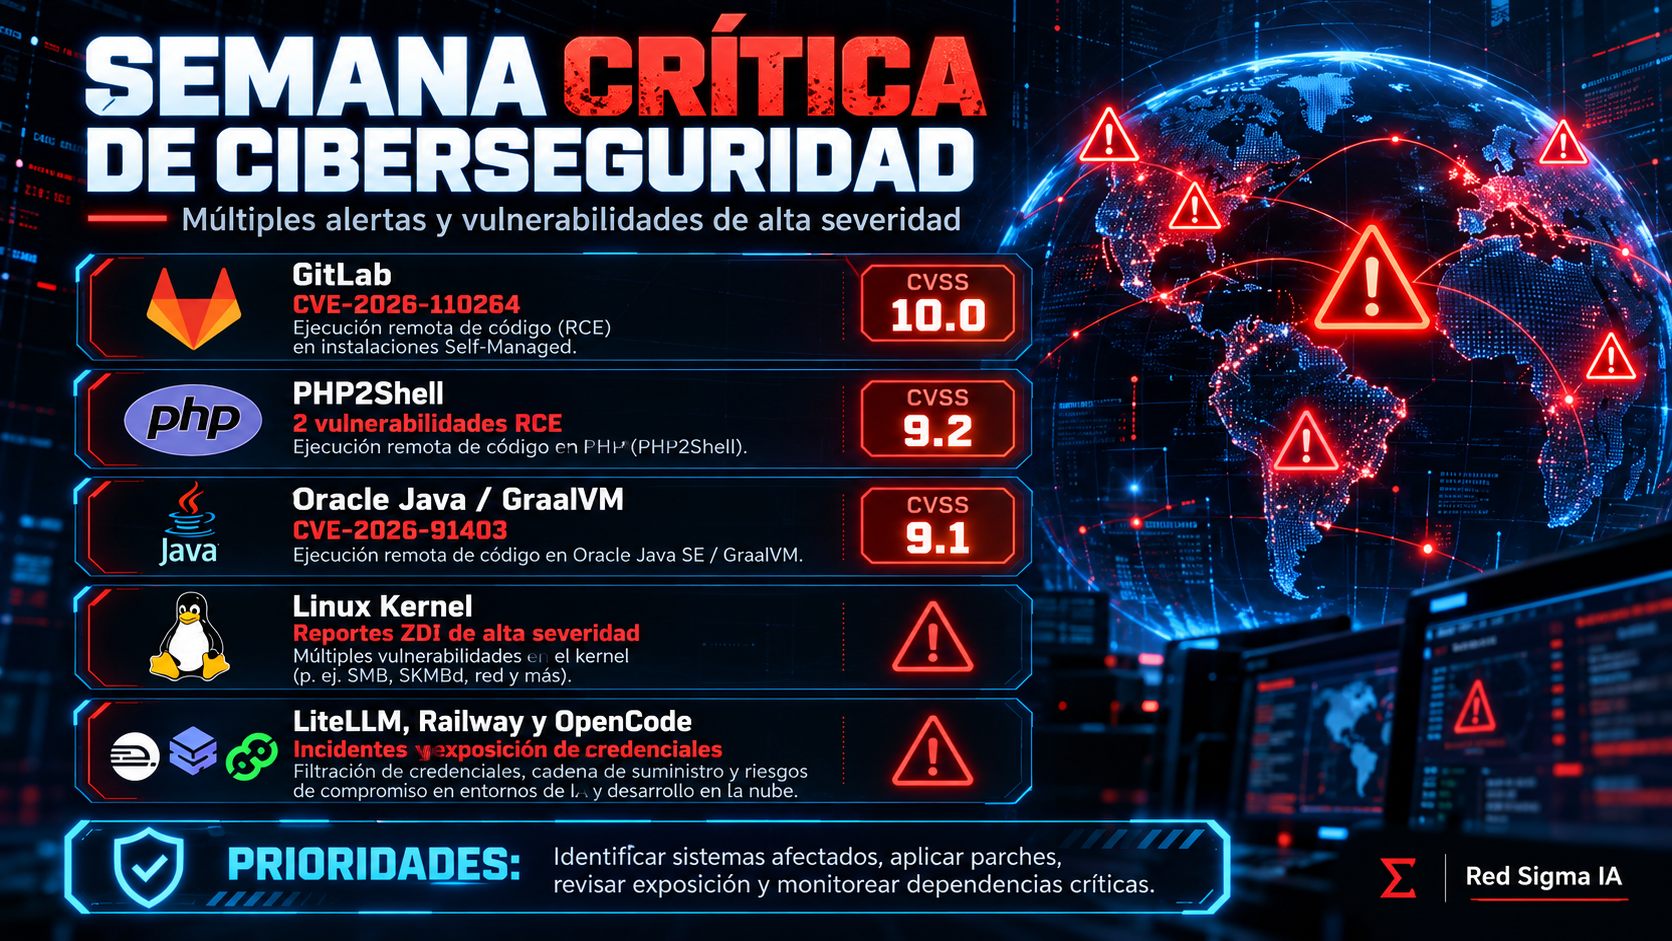
La infografía que acompaña este artículo resume una semana especialmente exigente para los equipos de seguridad: GitLab, PHP, Oracle Java y GraalVM, Linux Kernel, LiteLLM, Railway y OpenCode aparecen asociados con vulnerabilidades críticas, exposición de credenciales o riesgos de cadena de suministro. No se trata de una sola campaña ni de un único producto afectado. Es un panorama de prioridades que muestra por qué la gestión de vulnerabilidades necesita contexto y no solo una lista ordenada por puntuación.
Una calificación CVSS alta es una señal importante, pero no responde por sí sola a las preguntas más urgentes: ¿el producto está instalado?, ¿está expuesto a internet?, ¿se usa en producción?, ¿hay una versión corregida?, ¿se almacenan secretos?, ¿existe una ruta de explotación desde otro sistema? La respuesta debe comenzar con inventario y terminar con evidencia de corrección.
1. GitLab: una alerta con prioridad máxima
La imagen identifica CVE-2026-110264 en instalaciones GitLab Self-Managed y le asigna una puntuación CVSS de 10.0, asociada con ejecución remota de código. Para una organización que opera GitLab en su propia infraestructura, esta combinación merece una revisión inmediata de versión, exposición y controles de acceso. El riesgo no se limita al servidor web: una instancia comprometida puede dar acceso a repositorios, variables de CI/CD, runners, artefactos y tokens utilizados por otros servicios.
La primera medida no debe ser únicamente reiniciar. Hay que confirmar el aviso oficial de GitLab, identificar la versión instalada y revisar si el sistema fue accesible desde redes no confiables durante el periodo relevante. Si existen indicios de explotación, se deben preservar registros antes de limpiar, rotar secretos y revisar los pipelines. Un parche corrige la vulnerabilidad hacia adelante, pero no revoca credenciales que pudieron haber sido copiadas.
2. PHP2Shell: el riesgo de ejecutar código desde la capa web
La segunda alerta destacada corresponde a PHP2Shell, con dos vulnerabilidades críticas de ejecución remota de código y una puntuación indicada de 9.2. El nombre resume el impacto: un atacante que logra alcanzar una instalación vulnerable puede intentar convertir una entrada procesada por PHP en ejecución de instrucciones en el servidor. Este tipo de problema es especialmente delicado cuando PHP procesa solicitudes públicas, tiene permisos amplios o se encuentra junto a bases de datos y archivos de configuración.
La respuesta debe incluir la actualización de las ramas afectadas, la revisión de la exposición y la búsqueda de señales anómalas en registros web y de procesos. También conviene revisar si el servidor puede salir libremente a internet, si la cuenta del servicio tiene permisos innecesarios y si existen secretos en archivos accesibles desde la aplicación. En el blog de Red Sigma IA ya documentamos las vulnerabilidades PHP2Shell y las acciones de actualización; este nuevo panorama las coloca junto con otros riesgos que deben atenderse en paralelo.
3. Oracle Java y GraalVM: CVE-2026-91403
Oracle publicó un aviso oficial para CVE-2026-91403, con una puntuación CVSS de 9.1. La vulnerabilidad afecta a Oracle Java SE, Oracle GraalVM for JDK y Oracle GraalVM Enterprise Edition, dentro del componente JSSE. Oracle la describe como explotable de forma remota sin autenticación a través de la red. El aviso también contempla escenarios en los que una aplicación web o un servicio proporciona datos procesados por las APIs afectadas.
El boletín de Oracle lista versiones corregidas, entre ellas Java SE 8u511, 11.0.33, 17.0.21, 21.0.13, 25.0.5 y 27.0.1, además de versiones corregidas para GraalVM. Antes de actualizar, la organización debe localizar todas las JVM, no solo las que aparecen en servidores conocidos: también pueden existir en herramientas de integración, aplicaciones internas, agentes, sistemas de construcción y equipos de desarrollo. Después del parche, hay que validar servicios, revisar compatibilidad y registrar la versión efectiva.
4. Linux Kernel: una categoría, no una sola vulnerabilidad
La referencia a Linux Kernel en la infografía agrupa reportes de alta severidad. Eso no permite concluir que todos los sistemas Linux estén afectados ni que exista un único parche aplicable. El kernel depende de la distribución, la versión, los módulos habilitados y la configuración. Un servidor con una distribución actualizada puede tener un perfil distinto al de un dispositivo embebido o una imagen antigua utilizada en la nube.
La prioridad es consultar los avisos de la distribución —por ejemplo, los de Debian, Ubuntu, Red Hat, SUSE o el proveedor de la imagen— y comparar el kernel instalado con la versión corregida. En sistemas críticos, la actualización debe acompañarse de una ventana de mantenimiento, pruebas de arranque y un plan de reversión. Si hay contenedores, también debe revisarse el kernel del host: actualizar solamente la imagen de la aplicación no corrige una debilidad del sistema anfitrión.
5. LiteLLM, Railway y OpenCode: cuando el riesgo está en las credenciales
La parte final del resumen conecta varios servicios modernos con incidentes de credenciales y cadena de suministro. En plataformas de IA y desarrollo, los secretos pueden aparecer en variables de entorno, archivos de configuración, registros, consolas, repositorios o herramientas de automatización. Una exposición no requiere que el atacante robe una base de datos completa: una sola clave de API puede permitir consumo no autorizado, acceso a modelos, modificación de recursos o movimiento hacia otros sistemas.
El caso de OpenCode es un buen ejemplo de por qué la rotación debe formar parte de la respuesta. En el artículo sobre la exposición potencial de claves API de proveedores explicamos que una credencial debe considerarse comprometida cuando pudo haber estado visible, aunque todavía no exista evidencia de uso malicioso. Railway también merece una revisión de secretos, variables y accesos cuando se investiga un posible acceso a información de proyectos.
Un método práctico para atender la semana crítica
El equipo no puede corregir todo al mismo tiempo con el mismo procedimiento. Puede, sin embargo, establecer un orden que reduzca el riesgo más rápido. La siguiente secuencia sirve para coordinar operaciones, desarrollo y seguridad:
- Inventariar: localizar GitLab, PHP, JVM, GraalVM, hosts Linux, plataformas de IA, repositorios y servicios administrados.
- Clasificar exposición: marcar qué activos están en internet, reciben tráfico externo, procesan datos sensibles o tienen privilegios elevados.
- Confirmar el aviso: validar CVE, versiones afectadas y correcciones en la fuente oficial del fabricante o distribución.
- Aplicar mitigación: parchear, restringir acceso, deshabilitar componentes no necesarios y reducir privilegios mientras llega la ventana definitiva.
- Rotar secretos: sustituir claves, tokens, contraseñas de servicio y credenciales de CI/CD que hayan estado en sistemas potencialmente expuestos.
- Buscar señales: revisar autenticaciones, cambios en repositorios, jobs inesperados, procesos anómalos, consumo de APIs y conexiones salientes.
- Documentar cierre: conservar evidencia de la versión instalada, pruebas realizadas, activos revisados y excepciones aceptadas.
La puntuación no sustituye al contexto
Un CVSS de 10.0 puede generar una reacción inmediata, pero una vulnerabilidad de 9.1 en un servidor público con credenciales privilegiadas también puede ser más urgente que una de mayor puntuación en un laboratorio aislado. La decisión debe combinar severidad, exposición, valor del activo, facilidad de explotación, controles compensatorios y evidencia de actividad.
La semana crítica que muestra la infografía es, en realidad, una prueba de madurez. Las organizaciones que conocen sus dependencias, aplican parches con trazabilidad y rotan secretos de forma automatizada pueden responder con precisión. Las que dependen de hojas incompletas y revisiones manuales descubren el problema cuando ya existe presión operativa.
Para los equipos de Red Sigma IA, la recomendación es convertir este tipo de alertas en una rutina: cada mañana revisar avisos oficiales, cada cambio registrar versiones y cada incidente comprobar no solo el componente vulnerable, sino también las credenciales y rutas que lo rodean. La seguridad no termina cuando el parche se instala; termina cuando se puede demostrar que la exposición fue reducida.
Fuentes: Oracle Security Alert para CVE-2026-91403; advisorio de seguridad de PHP2Shell en PHP; y la infografía de referencia, contrastada con los avisos oficiales disponibles.