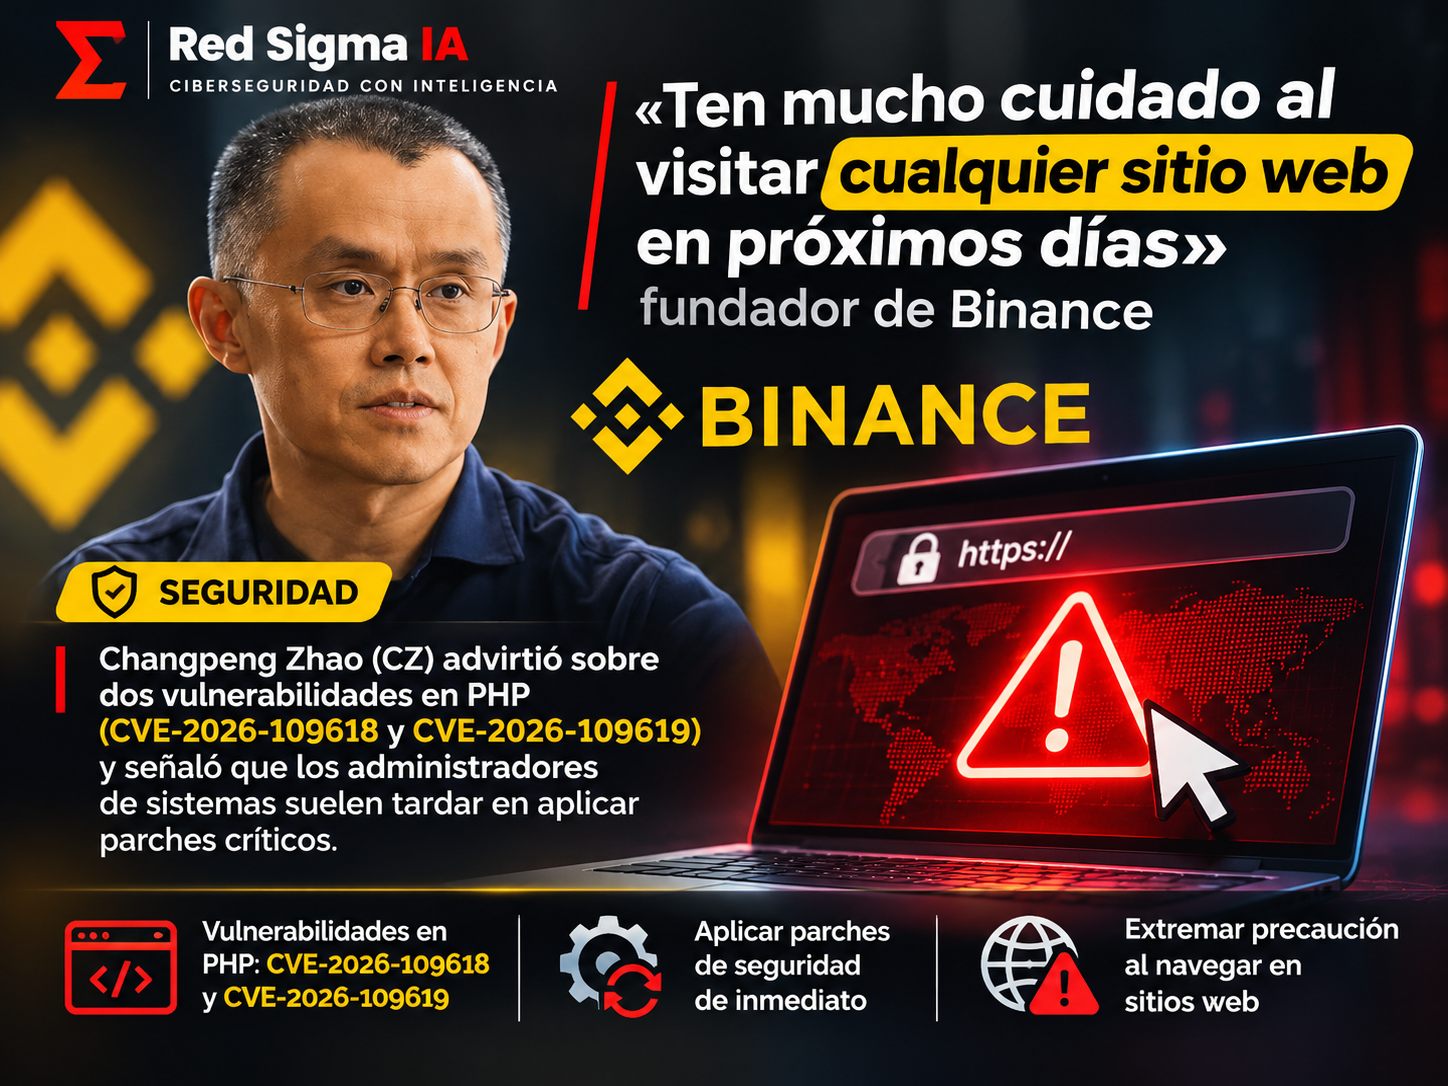
Las vulnerabilidades conocidas como PHP2Shell encendieron una alerta en el mundo de la ciberseguridad y de los criptoactivos. Las fallas, identificadas como CVE-2026-109618 y CVE-2026-109619, afectan a instalaciones de PHP que procesan solicitudes web y pueden permitir ejecución remota de código bajo determinadas condiciones.
Changpeng Zhao, fundador de Binance, pidió a los usuarios extremar las precauciones al visitar sitios web durante los días posteriores a la divulgación. La advertencia tiene sentido dentro de un escenario de explotación de servidores sin actualizar, pero debe explicarse con precisión: visitar cualquier página PHP no significa automáticamente que el dispositivo, la cartera o la cuenta de una persona hayan sido comprometidos.
Qué son las vulnerabilidades PHP2Shell
PHP es un componente central de una gran cantidad de sitios y aplicaciones. Puede ejecutarse con Apache, PHP-FPM, servidores web y plataformas de gestión de contenido. Cuando una vulnerabilidad permite manipular estados internos de la ejecución, una solicitud especialmente construida puede causar corrupción de memoria, errores en el procesamiento o ejecución de instrucciones no autorizadas.
La información oficial de PHP describe CVE-2026-109618 como una falla relacionada con corrupción durante condiciones de falta de memoria y CVE-2026-109619 como un problema de estado global obsoleto. Ambas fueron corregidas en versiones de mantenimiento publicadas el 21 de octubre. PHP recomendó actualizar de inmediato las instalaciones que sirven solicitudes web.
El riesgo depende de la versión, la configuración, el tipo de servidor y la exposición a Internet. No todas las instalaciones tienen el mismo camino de explotación, pero un servidor público que ejecuta una versión afectada debe considerarse prioritario hasta que se actualice y se reinicien los procesos correspondientes.
Por qué una vulnerabilidad del servidor preocupa a los visitantes
Un servidor web comprometido puede modificar el contenido que entrega, insertar scripts, redirigir a páginas falsas o intentar recopilar credenciales. En aplicaciones de criptomonedas, el atacante puede imitar una pantalla de inicio de sesión, reemplazar una dirección de destino o mostrar una solicitud urgente para robar una frase semilla.
Ese escenario explica la recomendación de navegar con mayor cuidado. Sin embargo, no es correcto afirmar que una visita normal a un sitio PHP siempre infectará el equipo. El riesgo para el visitante depende del contenido servido, del navegador, de sus protecciones y de si interactúa con el sitio o introduce información sensible.
Qué deben hacer los administradores
- Inventariar PHP: identificar versiones, servidores, contenedores, PHP-FPM, Apache, mod_php, LiteSpeed y sitios administrados por terceros.
- Actualizar: instalar las versiones corregidas recomendadas por PHP y reiniciar todos los workers y servicios relevantes.
- Revisar exposición: priorizar servidores públicos, paneles administrativos, cargas de archivos y aplicaciones que aceptan solicitudes complejas.
- Buscar señales: investigar cambios inesperados, archivos nuevos, procesos hijos, usuarios creados, conexiones salientes y modificaciones en bases de datos.
- Rotar secretos: cambiar credenciales de bases de datos, APIs, paneles, nubes y llaves que el servidor pudo leer.
- Validar integridad: comparar archivos con una fuente confiable y reconstruir el servidor si no es posible demostrar que está limpio.
La actualización debe incluir configuración y monitoreo
Parchear el binario de PHP es indispensable, pero el proceso no termina ahí. PHP recomienda revisar configuraciones relacionadas con carga de archivos, límites de solicitudes y funcionalidades que no sean necesarias. Los límites pueden reducir el impacto de solicitudes abusivas, aunque no sustituyen la actualización.
También es importante reiniciar cada worker. En arquitecturas con PHP-FPM, un proceso antiguo puede continuar ejecutándose después de que se instala el paquete nuevo si el servicio no se reinicia correctamente. El equipo debe confirmar la versión efectiva en producción, no solo la versión instalada en el servidor de administración.
Los registros de PHP, del servidor web, del proxy y del sistema operativo deben correlacionarse. Una explotación puede dejar señales en solicitudes anómalas, errores, cargas de archivos o procesos que no corresponden al comportamiento de la aplicación. La ausencia de un error visible no demuestra que no haya existido acceso.
Qué pueden hacer los usuarios de criptomonedas
Los usuarios deben tomar la alerta como una oportunidad para reducir riesgos, no como una invitación al pánico. Conviene evitar enlaces recibidos por redes sociales, comprobar el dominio antes de iniciar sesión y no introducir frases semilla, claves privadas o códigos de autenticación en páginas a las que se llegó desde un mensaje.
- Usar marcadores oficiales para exchanges y billeteras.
- Confirmar el dominio y el certificado antes de introducir credenciales.
- No descargar extensiones, aplicaciones o archivos desde una página que lo solicite de forma inesperada.
- Verificar las direcciones de destino en más de un dispositivo o canal cuando se realice una transferencia.
- Activar MFA resistente al phishing y conservar las claves privadas fuera de sitios web.
- Si una cuenta fue utilizada en un sitio sospechoso, cerrar sesiones, rotar credenciales y revisar movimientos.
La importancia de separar hechos de titulares
Las redes sociales suelen convertir una vulnerabilidad de servidor en una advertencia general sobre “cualquier sitio”. Esa simplificación puede llevar a dos errores: que los administradores no comprendan que deben actualizar PHP, o que los usuarios crean que una visita casual equivale a una pérdida segura.
La respuesta correcta mantiene ambas perspectivas. Los administradores deben actuar con urgencia porque una ejecución remota en un servidor público puede tener consecuencias graves. Los usuarios deben navegar con cuidado porque un sitio comprometido puede usarse para phishing o distribución de contenido malicioso. Pero el mecanismo técnico y la evidencia deben explicarse sin exageraciones.
Una prioridad de seguridad para octubre
PHP2Shell recuerda que una aplicación web no se protege únicamente con un firewall o un certificado TLS. La base del runtime, el servidor web, los módulos, los límites de solicitudes, las credenciales y el monitoreo forman una misma superficie. Cuando un componente crítico recibe un parche fuera de ciclo, la organización debe saber en horas dónde se ejecuta y quién puede actualizarlo.
La advertencia de CZ también deja una lección para el ecosistema financiero: la seguridad de una plataforma depende de los sitios y servicios que utiliza el usuario, pero la defensa debe comenzar en el servidor vulnerable. Actualizar PHP, revisar evidencia y mantener canales oficiales es más efectivo que asumir que toda página es peligrosa o que ninguna lo es.
Fuentes: PHP — Security advisory: Critical remote code execution vulnerabilities; CVE Record — CVE-2026-109619; Binance Square — contexto de la advertencia de Changpeng Zhao.