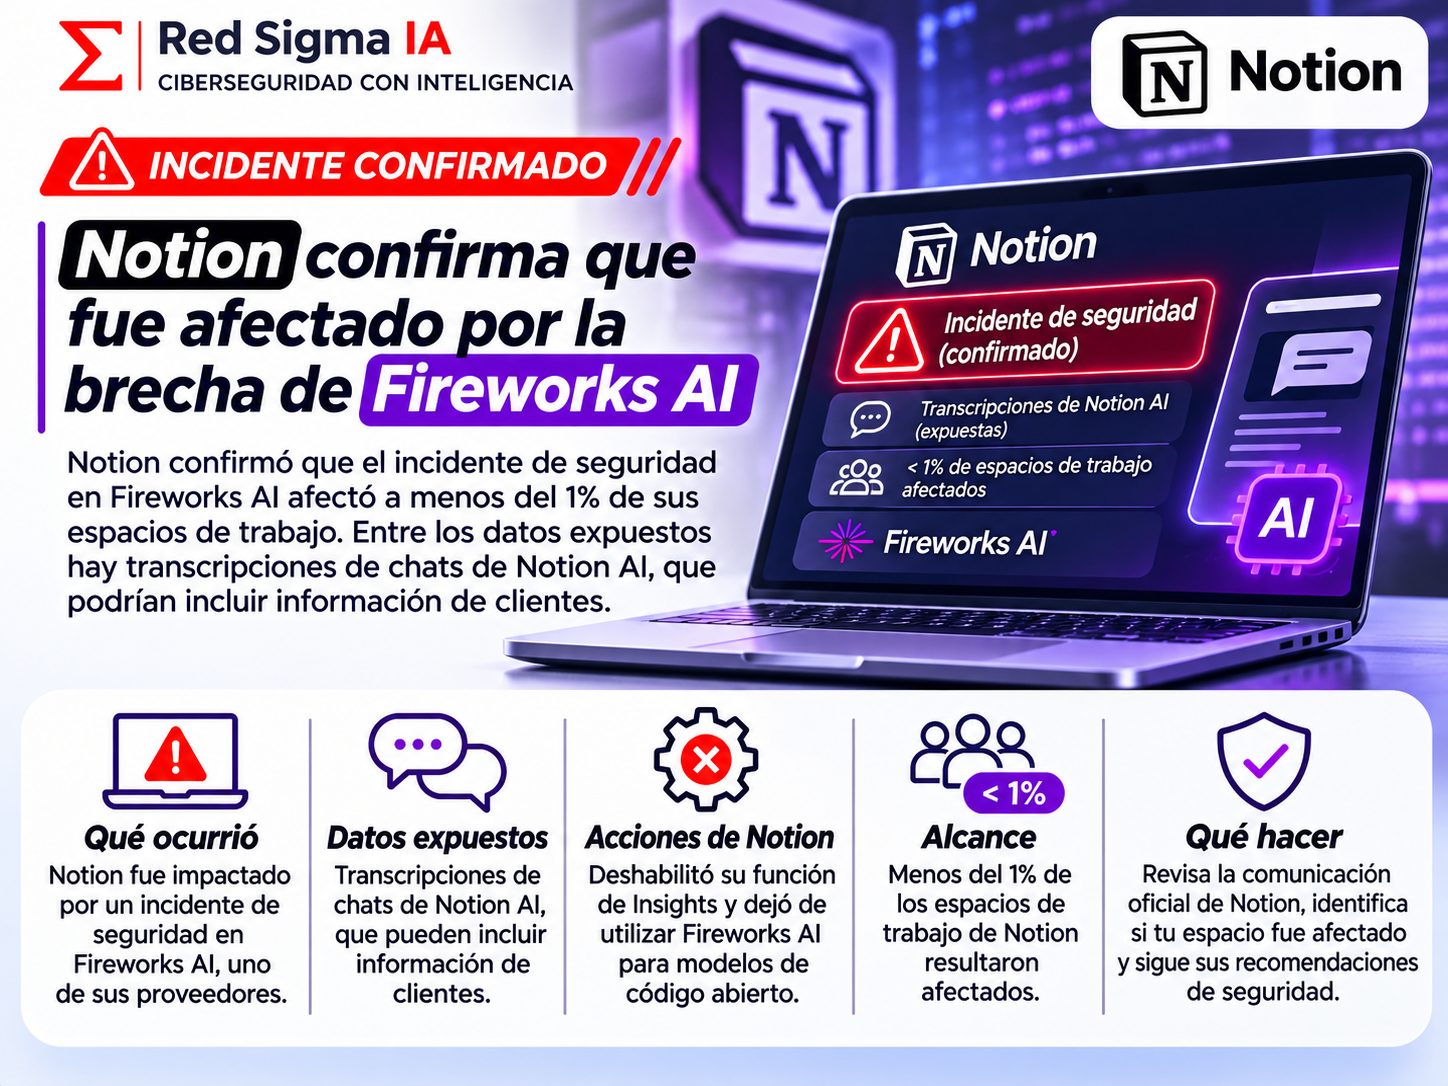
Notion confirmó que el incidente de seguridad sufrido por Fireworks AI, uno de sus proveedores de infraestructura de inteligencia artificial, alcanzó un conjunto de datos relacionado con su producto. La compañía afirma que el impacto potencial corresponde a menos del 1% de sus espacios de trabajo y que la investigación continúa. La función Insights fue desactivada como medida preventiva y Notion dejó de utilizar Fireworks para servir modelos de código abierto.
El caso muestra una diferencia importante entre una brecha directa y un incidente en la cadena de suministro. Notion indica que sus propios sistemas no fueron vulnerados; sin embargo, parte de la información utilizada por una función de IA había sido procesada en el entorno de un tercero. Para los clientes, el resultado práctico puede parecer similar: una conversación o un fragmento de datos pudo quedar fuera del perímetro que la organización controlaba directamente.
La cronología del incidente
De acuerdo con el aviso de Notion, Fireworks notificó el 2 de noviembre que un conjunto pequeño de datos había sido accedido por actores maliciosos. En la primera revisión, Notion determinó que se trataba de datos sintéticos utilizados para pruebas y que no incluían información de clientes de Notion AI. Como medida de precaución, desconectó sus sistemas de Fireworks, eliminó los datos almacenados allí y detuvo la comunicación.
El 6 de noviembre, Fireworks comunicó que los atacantes podían haber accedido a un conjunto adicional con datos potencialmente relacionados con clientes. Notion comenzó una nueva investigación y el 8 de noviembre recibió la confirmación de que el conjunto incluía transcripciones de chats utilizados por Insights. La diferencia entre el primer aviso y la conclusión posterior es una de las partes más importantes del caso: el alcance de un incidente puede cambiar cuando se entiende qué datos estaban en el entorno de un proveedor.
Qué es Insights y por qué importa
Insights procesa información para ayudar a los clientes a entender su uso de funciones de inteligencia artificial. Para realizar esa clasificación, Notion utilizaba a Fireworks como proveedor de inferencia y como parte de su infraestructura para modelos de código abierto. Esa arquitectura puede reducir costos y acelerar el despliegue, pero también crea un flujo adicional de datos que debe documentarse, limitarse y auditarse.
Una transcripción de chat no siempre contiene un secreto. Puede ser una conversación de prueba, una pregunta de trabajo o un intercambio con información interna. El riesgo aumenta cuando los usuarios pegan contraseñas, claves API, tokens, información personal o contenido de clientes en un espacio de colaboración. Por eso la recomendación de rotar credenciales no depende de que el usuario sepa con certeza si una clave apareció en el conjunto: si el espacio fue notificado y allí se utilizaron secretos, la rotación reduce la incertidumbre.
El significado de “no atribuible”
Notion explica que, para la mayoría de los espacios afectados, las conversaciones no estaban etiquetadas con el nombre del usuario, el espacio de trabajo o la empresa. También indica que las transcripciones no contenían resultados de llamadas a herramientas. Esto limita la capacidad de relacionar una conversación con una organización concreta, pero no elimina el riesgo del contenido que aparece dentro de la conversación.
La falta de atribución también puede complicar la respuesta. Si un equipo recibe una notificación individual, puede revisar la información entregada por Notion. Si una transcripción no puede vincularse con un espacio, el cliente tendrá menos contexto para saber qué conversaciones revisar. La privacidad se beneficia cuando los datos están minimizados, pero la respuesta forense necesita suficientes registros para explicar qué ocurrió.
La lección para los proveedores de IA
Un proveedor de IA no debería evaluarse únicamente por la calidad del modelo. La organización debe conocer qué datos llegan al proveedor, para qué se usan, cuánto tiempo se conservan, cómo se separan entre clientes y qué ocurre cuando existe un incidente. También debe saber si una función de análisis utiliza una infraestructura distinta a la del chat principal.
- Mapear flujos: identificar qué funciones envían texto, archivos, metadatos o registros a terceros.
- Minimizar entradas: eliminar secretos y datos personales antes de enviarlos a un proveedor de inferencia.
- Limitar retención: exigir plazos claros, borrado verificable y controles sobre copias y respaldos.
- Separar entornos: evitar que datos de prueba, clientes y producción compartan conjuntos o credenciales.
- Definir notificaciones: acordar cuándo y cómo el proveedor debe comunicar un cambio de alcance.
- Preparar sustitutos: mantener un plan para desconectar un proveedor sin detener funciones críticas.
Qué deben revisar los clientes afectados
Los equipos que reciban una notificación de Notion deben recuperar la información disponible dentro de su espacio y revisar las conversaciones del periodo señalado. No conviene copiar ese contenido a otro servicio de IA para “analizarlo”, porque eso puede ampliar la exposición. La revisión debe hacerse en un entorno controlado y con las mismas reglas de clasificación de información que se aplicarían a un incidente interno.
- Identificar contenido sensible: localizar contraseñas, claves API, tokens, datos personales y material de clientes.
- Rotar credenciales: revocar y reemplazar cualquier secreto que haya aparecido en conversaciones potencialmente afectadas.
- Revisar accesos: comprobar sesiones, integraciones, aplicaciones conectadas y permisos de los usuarios.
- Documentar decisiones: conservar el aviso, la revisión y las acciones aplicadas.
- Informar a responsables: involucrar a seguridad, privacidad, legal y dueños de los datos.
La confianza debe extenderse a la cadena completa
El incidente no demuestra que utilizar proveedores de IA sea incorrecto. Sí demuestra que la frontera de seguridad ya no coincide con el dominio de la aplicación que el usuario ve. Una función de IA puede depender de un proveedor de inferencia, una biblioteca, un sistema de observabilidad y otros servicios. Cada uno agrega capacidades, pero también una responsabilidad de seguridad.
Para reducir riesgos, las organizaciones deben exigir evidencias concretas: arquitectura de datos, controles de acceso, historial de incidentes, pruebas de aislamiento y procedimientos de borrado. Las cláusulas contractuales ayudan, pero no sustituyen la minimización ni el monitoreo. Si un usuario puede pegar un secreto en una conversación, el sistema debe tener un mecanismo para prevenirlo o detectar la exposición.
Notion desactivó la función y dejó de comunicarse con Fireworks mientras continúa la investigación. Esa decisión reduce la superficie inmediata, pero la lección permanecerá: las funciones de IA deben diseñarse con un inventario claro de datos y dependencias. La seguridad de un producto es también la seguridad de todos los lugares donde ese producto procesa información.
Fuente principal: aviso oficial de Notion sobre el incidente de Fireworks AI. Notion señala que la investigación sigue abierta y que contactará directamente a los espacios identificados como afectados.