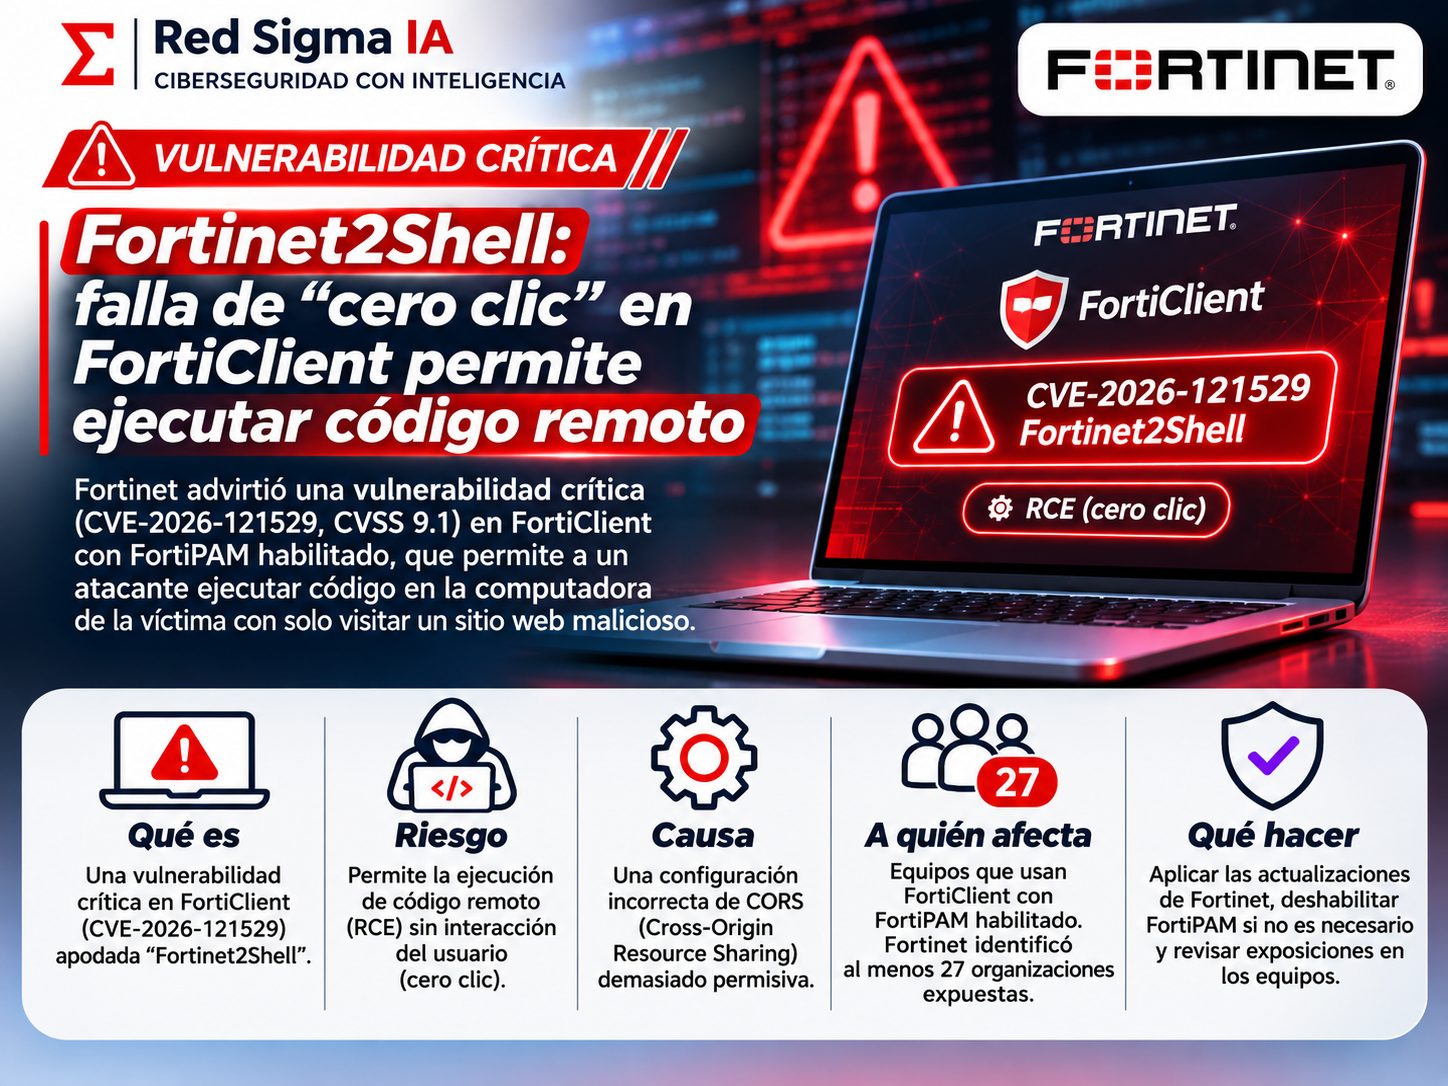
Fortinet publicó una alerta sobre la vulnerabilidad CVE-2026-121529, conocida en algunos reportes como Fortinet2Shell. La falla se relaciona con la validación de origen en la API local de FortiClient para Windows y macOS, así como en FortiClientWindowsPAM. La ficha de Fortinet la clasifica como crítica y la explotación requiere interacción de la víctima, por ejemplo al abrir un enlace o visitar una página preparada por un atacante.
El riesgo merece atención porque FortiClient se ejecuta en equipos que suelen tener acceso a redes corporativas, VPN, recursos internos y herramientas de administración. Una falla en un servicio local puede parecer menos grave que una vulnerabilidad en un firewall expuesto a internet, pero si el navegador puede enviar solicitudes no confiables a ese servicio, una página maliciosa puede intentar convertir la estación de trabajo en el punto de entrada.
Qué significa un error de validación de origen
Los navegadores aplican reglas de origen para separar sitios y evitar que una página controle servicios que pertenecen a otro contexto. Un servicio local de seguridad puede aceptar solicitudes desde una aplicación legítima, pero debe verificar con cuidado quién las origina. Si esa validación es incorrecta o demasiado permisiva, una página controlada por un atacante puede intentar comunicarse con el componente local y enviar datos que no deberían ser aceptados.
En este caso, la descripción pública indica que el atacante no necesita autenticarse en el equipo y que el impacto puede incluir ejecución de código o comandos no autorizados. La interacción de la víctima sigue siendo necesaria. Esa condición no debe minimizarse: abrir un enlace desde un correo, una conversación, un anuncio o un sitio comprometido es una acción común en una campaña real.
Productos y versiones que deben revisarse
Los registros públicos asociados con la vulnerabilidad identifican FortiClientMac 7.4.0 a 7.4.7, FortiClientWindows 7.4.0 a 7.4.7, FortiClientWindows 7.2.0 a 7.2.14 y FortiClientWindowsPAM 7.4.7 y 7.2.14 como ramas afectadas. Fortinet indica que las correcciones se encuentran en versiones 7.4.8, 7.2.15 o 8.0.0, según el producto.
La versión por sí sola no es suficiente para concluir el impacto. Las empresas deben confirmar si tienen el módulo PAM, qué plataforma usan, si el equipo recibe actualizaciones centralizadas y si los usuarios pueden ejecutar navegadores con acceso a la API local. El inventario debe incluir endpoints administrados y equipos fuera de la red corporativa que se conectan por VPN.
Por qué el escenario puede ser de alto impacto
FortiClient suele ser un componente de confianza. Puede manejar conexiones VPN, políticas de seguridad, información del endpoint y otros elementos necesarios para la operación. Si un atacante ejecuta código en la estación, podría intentar robar tokens, buscar credenciales, modificar configuraciones o utilizar el equipo para avanzar hacia otros recursos. La vulnerabilidad no garantiza esos pasos, pero reduce la distancia entre una visita a una página maliciosa y la ejecución local.
También existe un riesgo de ingeniería social. Una campaña puede enviar un documento, una invitación o una alerta falsa que obligue a la víctima a abrir un enlace mientras trabaja. El atacante no necesita convencerla de instalar un programa; basta con que la interacción ocurra en un equipo que tiene el componente vulnerable y que la página consiga comunicarse con el servicio local.
Plan de respuesta para organizaciones
- Inventariar instalaciones: localizar FortiClient, FortiClientMac y FortiClientWindowsPAM, incluyendo equipos remotos.
- Comparar versiones: identificar ramas afectadas y priorizar endpoints con acceso administrativo o a redes sensibles.
- Actualizar desde canales confiables: aplicar las versiones corregidas siguiendo la recomendación oficial de Fortinet.
- Reducir interacción de riesgo: reforzar filtros web y advertir sobre enlaces inesperados mientras se completa el despliegue.
- Revisar telemetría: buscar navegadores que hayan interactuado con FortiClient, procesos inusuales y conexiones posteriores.
- Rotar credenciales si hay señales: cambiar secretos y tokens cuando el equipo muestre actividad sospechosa o haya sido aislado.
Qué revisar en los endpoints
Una actualización no sustituye la investigación de los equipos que pudieron haber interactuado con contenido malicioso. El equipo de respuesta debe revisar el historial de navegación disponible, los eventos de EDR, los procesos creados y las conexiones salientes. También conviene buscar cambios en tareas programadas, persistencia, extensiones del navegador y accesos a credenciales almacenadas.
Si existe sospecha concreta, la estación debe aislarse sin apagarla automáticamente, salvo que el procedimiento lo indique o exista un riesgo operativo mayor. La captura de información volátil puede ayudar a determinar si hubo ejecución. Después de la contención, el equipo debe evaluar si basta con limpiar y actualizar o si necesita reconstrucción completa.
Controles que reducen el riesgo futuro
- Segmentar VPN y administración: limitar qué equipos y usuarios pueden alcanzar recursos sensibles.
- Aplicar actualizaciones medibles: definir objetivos de tiempo y comprobar que cada endpoint recibió el parche.
- Controlar navegadores: usar filtrado, aislamiento y políticas que reduzcan la exposición a sitios maliciosos.
- Evitar privilegios excesivos: separar la cuenta diaria de las funciones administrativas.
- Monitorear servicios locales: registrar cambios, conexiones y procesos relacionados con componentes de seguridad.
- Preparar una vía de emergencia: tener acceso alterno para administrar endpoints si el cliente VPN debe retirarse temporalmente.
La importancia de validar el alcance
Los reportes iniciales pueden utilizar nombres llamativos y puntuaciones distintas. En este caso, la alerta visual habla de Fortinet2Shell y muestra una puntuación de 9.1, mientras algunos registros públicos pueden presentar métricas diferentes por la forma en que calculan o replican el CVSS. El equipo debe tomar como referencia el aviso de Fortinet, confirmar la versión exacta y seguir la solución indicada por el fabricante.
También es importante no confundir esta vulnerabilidad con fallas anteriores de FortiClient EMS o FortiPAM. Las familias de productos, versiones y condiciones de explotación no son intercambiables. Una respuesta responsable evita copiar instrucciones de un CVE a otro y valida cada activo en el inventario.
Fortinet2Shell recuerda que un servicio local puede tener una superficie de ataque relevante incluso cuando no está publicado directamente en internet. La combinación de actualización rápida, navegación protegida, monitoreo de endpoints y privilegio mínimo reduce la probabilidad de que una interacción cotidiana se convierta en ejecución remota de código.
Fuentes principales: aviso de FortiGuard PSIRT FG-IR-26-194, registro CVE-2026-121529 y Cyber Security News.