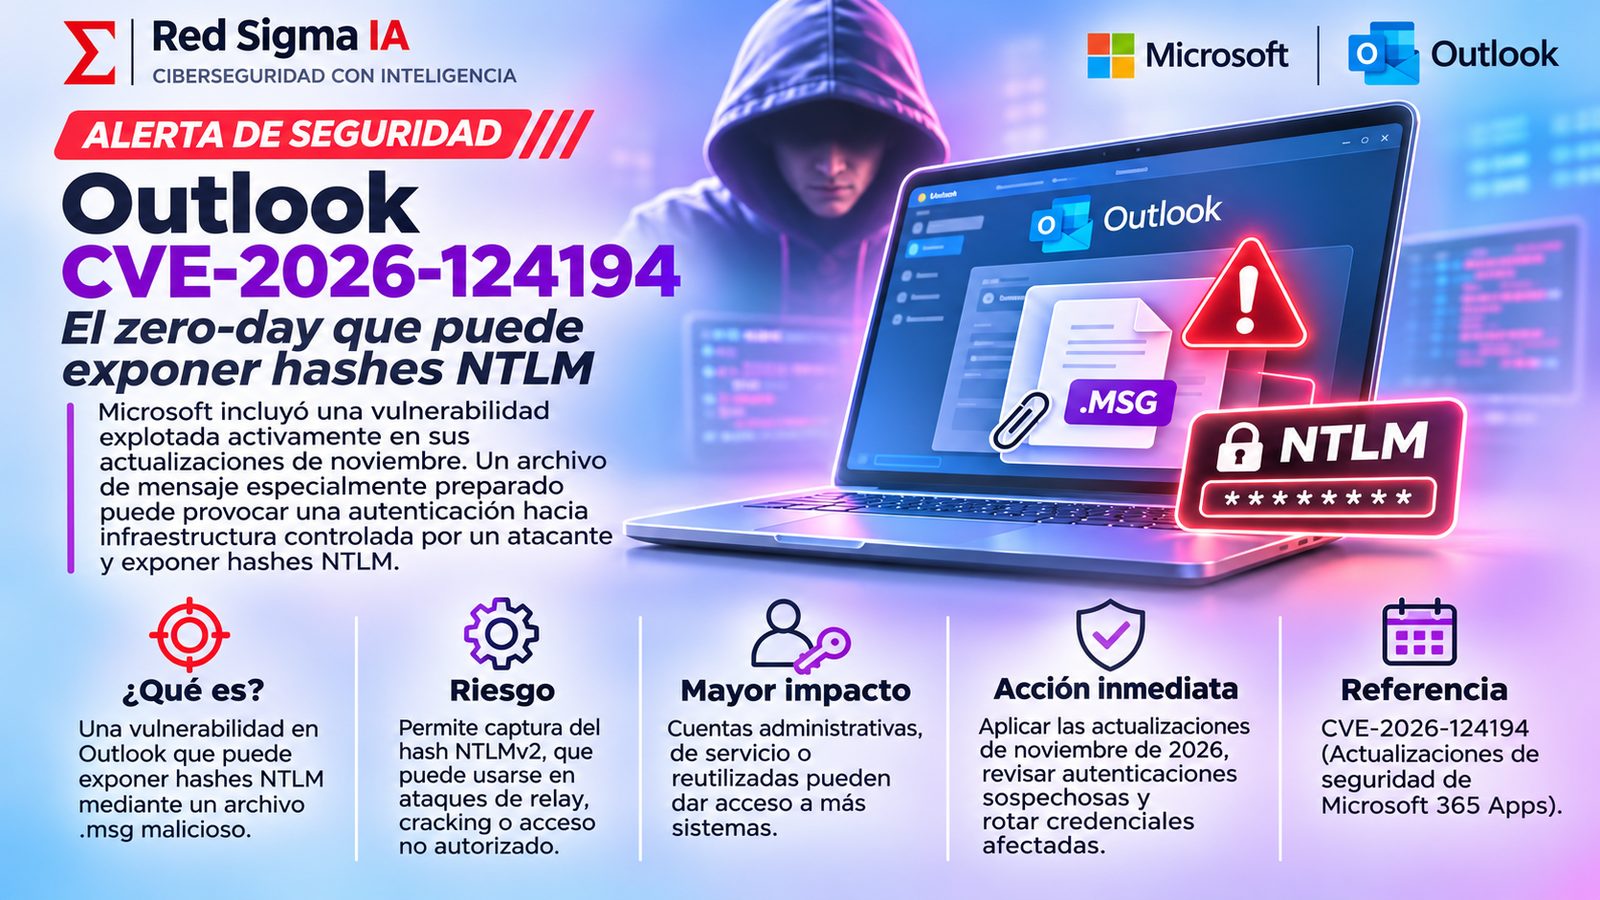
La alerta asociada con CVE-2026-124194 no describe un correo de phishing tradicional. El riesgo aparece en una interacción que muchas personas considerarían rutinaria: abrir un archivo de mensaje de Outlook. Según la información pública disponible, un archivo especialmente construido puede hacer que el cliente intente conectarse a una ubicación de red controlada por un atacante y envíe material de autenticación NTLM.
El escenario importa porque un hash NTLMv2 no es la contraseña en texto claro, pero sí puede convertirse en un objetivo de relay, cracking o abuso de autenticación dependiendo de la configuración del entorno. La exposición de una credencial de este tipo puede abrir una ruta adicional hacia servidores, estaciones de trabajo o servicios que todavía aceptan NTLM.
Qué hace diferente a esta vulnerabilidad
En una campaña convencional, la víctima necesita pulsar un enlace, ejecutar un instalador o entregar sus credenciales en una página falsa. En este caso, el archivo de mensaje es el elemento central. La apertura puede ser suficiente para que Outlook procese referencias externas y realice una conexión que el usuario no esperaba. Por eso la alerta de la portada insiste en que no se trata simplemente de “no caer en un correo”: el comportamiento del cliente de correo y las políticas de red también forman parte de la defensa.
La técnica se relaciona con la autenticación forzada. Un programa intenta acceder a un recurso remoto y Windows negocia la autenticación con el servidor. Si el servidor está controlado por un atacante, puede capturar el intercambio y tratar de utilizarlo contra otros servicios. El resultado depende de si la organización restringe NTLM, bloquea conexiones salientes y exige controles adicionales para los accesos privilegiados.
Qué es un hash NTLMv2 y por qué debe tratarse como una credencial
NTLM es un protocolo de autenticación heredado que todavía aparece en redes Windows, aplicaciones antiguas, recursos compartidos y sistemas que no han migrado completamente a Kerberos o a métodos modernos. Durante una autenticación NTLM, el cliente no envía la contraseña directamente, pero sí participa en un intercambio que puede revelar material útil para un atacante.
El hash no debe entenderse como un dato inocuo. Si se captura, puede utilizarse en ataques de relay cuando existen servicios mal configurados o someterse a intentos de recuperación de contraseña. El riesgo es mayor cuando la cuenta tiene privilegios elevados, reutiliza su contraseña o puede iniciar sesión en numerosos equipos.
- Cuenta estándar: puede permitir reconocimiento, acceso a recursos compartidos o movimiento lateral limitado.
- Cuenta administrativa: puede convertir una exposición puntual en una intrusión de amplio alcance.
- Cuenta de servicio: puede permanecer activa durante años y tener permisos que nadie revisa.
- Cuenta reutilizada: puede conectar el incidente de Outlook con otros servicios de la organización.
Cómo priorizar la respuesta
La primera acción es confirmar qué productos y versiones de Outlook utiliza la organización. Microsoft incluyó CVE-2026-124194 en sus notas de seguridad de Office, por lo que el equipo debe comparar el inventario con las versiones corregidas disponibles y comprobar que las actualizaciones llegaron también a equipos remotos, máquinas virtuales y estaciones fuera de la administración central.
La segunda acción es buscar señales de explotación. El equipo puede revisar eventos de autenticación NTLM, conexiones SMB o WebDAV hacia direcciones externas, aperturas de archivos .msg descargados de internet y actividad inusual inmediatamente después de abrir un mensaje. No conviene buscar únicamente el nombre de la CVE: una explotación puede aparecer en los registros como una autenticación anómala o como una conexión de Outlook hacia un recurso que nunca había utilizado.
- Inventariar: ubicar versiones de Outlook, canales de actualización y equipos sin administración.
- Parchear: desplegar las actualizaciones de noviembre y confirmar la versión corregida.
- Buscar: revisar autenticaciones NTLM, conexiones salientes y archivos de mensaje sospechosos.
- Contener: aislar equipos con indicios, revocar sesiones y proteger cuentas potencialmente expuestas.
- Rotar: cambiar contraseñas de usuarios afectados y, sobre todo, de cuentas privilegiadas o reutilizadas.
- Documentar: conservar mensajes, horarios, hashes de archivos y eventos para la investigación.
Controles que reducen la superficie de ataque
El parche corrige la vulnerabilidad, pero la defensa debe ser más amplia. Las organizaciones deberían restringir NTLM allí donde sea posible, bloquear autenticaciones hacia redes externas y evitar que estaciones de usuario establezcan conexiones SMB directas a internet. También conviene revisar WebDAV, recursos compartidos y reglas de salida que permitan a un cliente de correo contactar ubicaciones no autorizadas.
La autenticación multifactor ayuda a proteger muchos servicios, pero no sustituye el tratamiento de un hash NTLM ya expuesto. MFA puede bloquear un inicio de sesión interactivo, mientras un relay aprovecha un flujo de autenticación distinto. Por eso deben combinarse MFA, segmentación, reducción de privilegios, políticas de contraseña y monitoreo de autenticaciones heredadas.
Los filtros de correo también tienen un papel importante. Los archivos .msg de remitentes externos pueden bloquearse, ponerse en cuarentena o abrirse únicamente en un entorno aislado. El objetivo no es impedir toda colaboración, sino evitar que un formato que no se necesita para el trabajo diario llegue directamente a los clientes de correo de usuarios privilegiados.
Qué deben comunicar las áreas de TI
Una actualización de seguridad es más efectiva cuando las personas entienden qué cambió. El mensaje debe indicar que no se deben abrir archivos de mensaje inesperados, que el equipo de soporte nunca solicitará que se desactive una protección y que cualquier documento sospechoso debe reportarse sin reenviarlo. También debe explicar que los archivos pueden llegar por correo, mensajería, almacenamiento compartido o herramientas de colaboración.
Si una persona ya abrió un archivo sospechoso, no debe borrar el correo antes de avisar. El mensaje original puede contener evidencia útil para determinar si hubo conexión externa. El equipo de respuesta debe recopilar los datos desde la plataforma de correo, aislar el equipo si existen indicios y decidir si es necesario rotar credenciales.
La lección para la gestión de identidades
La importancia de CVE-2026-124194 no está únicamente en Outlook. El caso recuerda que una identidad puede exponerse cuando una aplicación realiza una conexión automática. Las credenciales, los protocolos heredados y las rutas de red forman un mismo sistema de riesgo. Una organización que solo protege la bandeja de entrada, pero deja NTLM abierto hacia cualquier red, conserva una parte crítica de la superficie de ataque.
La respuesta madura combina parcheo, telemetría y arquitectura. Hay que saber qué clientes de correo existen, qué protocolos negocian, qué cuentas tienen privilegios y a dónde pueden conectarse. Cuando esas respuestas están documentadas, un zero-day puede convertirse en un incidente controlable. Cuando no lo están, cada mensaje sospechoso se convierte en una investigación desde cero.
Fuentes principales: Microsoft Security Response Center: CVE-2026-124194 y Microsoft Learn: actualizaciones de seguridad de Microsoft 365 Apps. Las medidas de respuesta descritas son recomendaciones defensivas y deben ajustarse al entorno de cada organización.