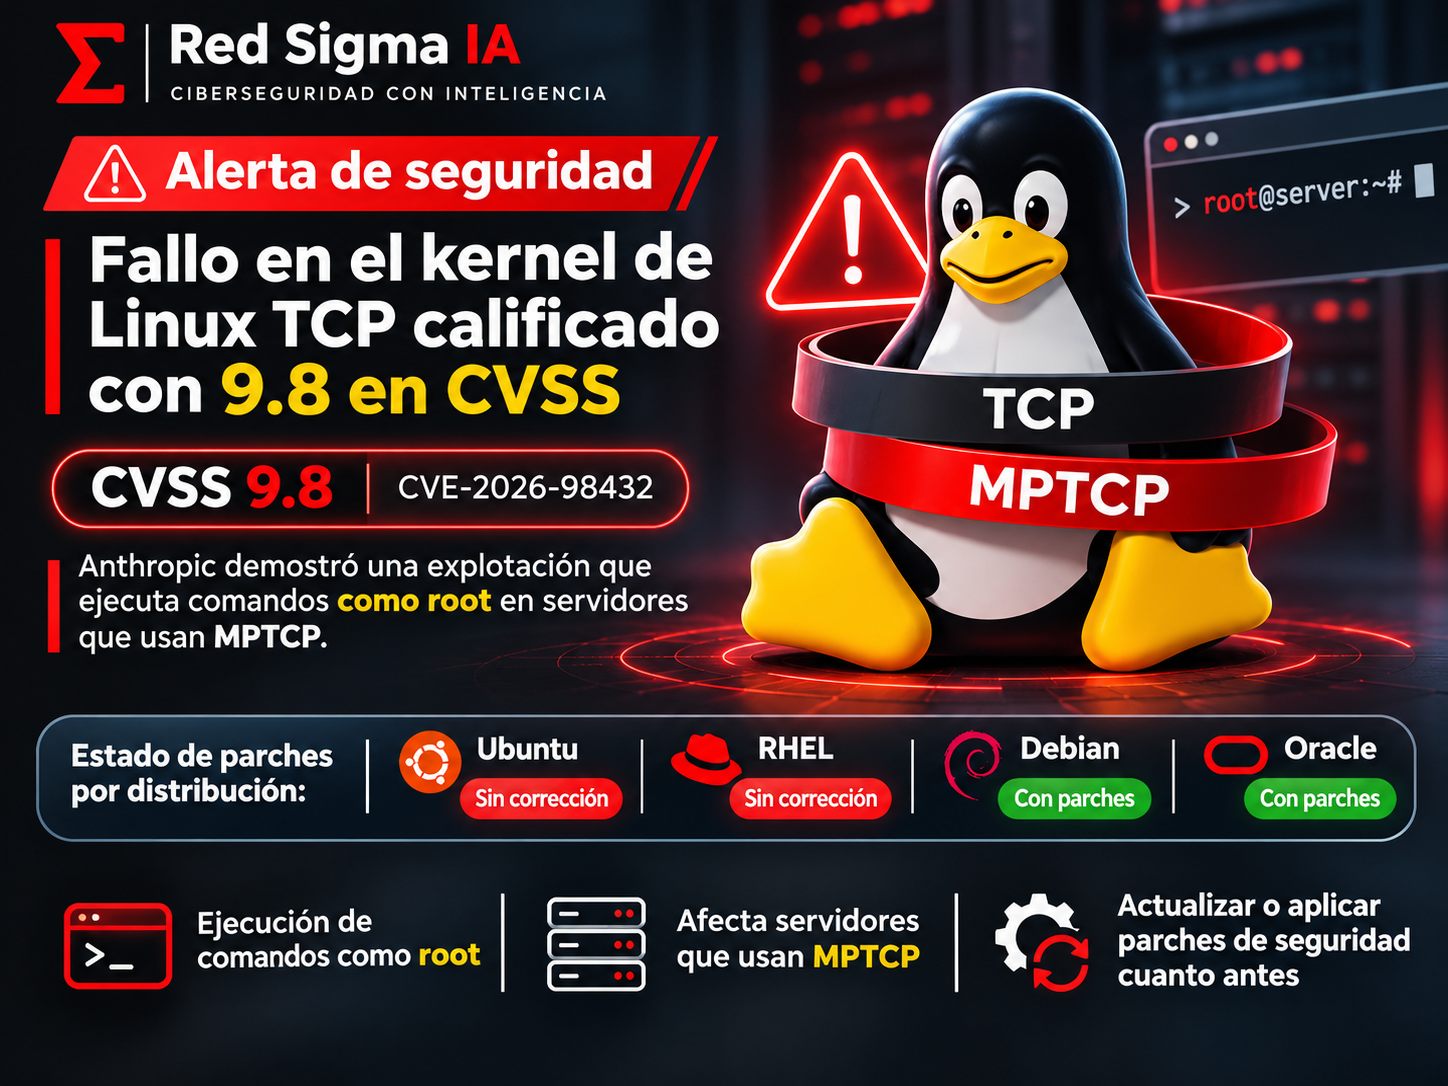
CVE-2026-98432 es una condición de carrera de tipo use-after-free en el manejo de conexiones TCP sobre IPv4 del kernel de Linux. Bajo condiciones específicas, una persona atacante remota y sin autenticación podría provocar una caída del sistema, corrupción de memoria o ejecución de código.
La CNA del kernel asignó una puntuación CVSS 3.1 de 9.8. Existe una demostración de investigación de ejecución remota contra un escenario con Multipath TCP (MPTCP), pero el riesgo real depende del kernel, la distribución, la configuración y la exposición de cada sistema. Las evaluaciones de severidad pueden variar entre proveedores.
Qué sistemas deben priorizarse
La revisión debe comenzar por sistemas que aceptan conexiones TCP desde Internet o desde redes no confiables: servidores web, APIs, VPN, balanceadores, bases de datos publicadas, nodos de contenedores y otros servicios de infraestructura. La ausencia de MPTCP puede reducir una ruta demostrada, pero no sustituye el parche.
El problema fue introducido en la rama 4.4. El proyecto del kernel publicó correcciones para las ramas estables mantenidas, incluidas 5.10.272, 5.15.223, 6.1.190, 6.6.159, 6.12.113, 6.18.56, 7.2.10 y 7.3. Estas referencias corresponden al kernel upstream: las distribuciones pueden aplicar backports, por lo que la validación debe hacerse contra el boletín y los paquetes de cada proveedor.
Cómo protegerse
- Inventariar de forma privada: registrar internamente distribución, paquete del kernel, arquitectura, responsable, función del sistema y exposición. No publicar el inventario ni copiarlo en formularios abiertos.
- Consultar al proveedor: utilizar el aviso oficial de Ubuntu, RHEL, Amazon Linux, Debian, Oracle Linux u otra distribución para determinar si el paquete instalado está afectado.
- Aplicar el kernel corregido: instalar la actualización proporcionada por la distribución y seguir sus instrucciones. No descargar kernels o parches de fuentes no verificadas.
- Activar la corrección: reiniciar el sistema o aplicar el mecanismo de live patch admitido por el proveedor. Instalar un paquete no garantiza que el kernel corregido ya esté en ejecución.
- Reducir la exposición: restringir temporalmente servicios TCP no necesarios mediante controles de red aprobados. Evitar cambios improvisados que afecten disponibilidad o recuperación.
- Validar en privado: confirmar el estado de cada servidor mediante la herramienta de gestión, CMDB o ticket restringido de la organización.
- Monitorear: revisar eventos del kernel, reinicios inesperados y anomalías de red. La ausencia de alertas no demuestra que un sistema sea seguro.
Información que no debe publicarse
Una comunicación defensiva no necesita revelar cómo está construida la infraestructura. No publique en redes sociales, comentarios, capturas, formularios de contacto o documentos abiertos:
- direcciones IP, dominios internos, nombres de host o identificadores de nube;
- versiones exactas de kernel asociadas con servidores identificables;
- puertos, listeners, reglas de firewall, rutas, balanceadores o segmentos de red;
- si MPTCP está habilitado y en qué aplicaciones se utiliza;
- listas de activos afectados, pendientes de parchear o excluidos;
- fechas y horas de ventanas de mantenimiento o periodos de exposición;
- capturas de consolas, logs sin depurar, tokens, credenciales o datos de clientes;
- detalles de una prueba, evidencia de explotación o procedimientos reproducibles.
Cómo coordinar la revisión sin filtrar datos
Utilice tickets privados, repositorios internos y canales cifrados aprobados. Limite el acceso a quienes administran la infraestructura, seguridad, continuidad y respuesta a incidentes. Antes de compartir evidencia con un proveedor, elimine datos personales, secretos, direcciones internas e información de terceros que no sea necesaria para resolver el caso.
No envíe logs completos o inventarios mediante correo abierto o formularios comerciales. Si necesita asistencia externa, acuerde primero el alcance, la confidencialidad, el canal de transferencia, el periodo de conservación y la eliminación de la información.
Mitigaciones temporales
Algunos proveedores describen medidas temporales relacionadas con MPTCP o con la reducción de tráfico no necesario. Deben aplicarse únicamente después de validar su compatibilidad y siguiendo el aviso de la distribución. Una mitigación temporal no equivale a corregir el kernel.
Documente la medida en un registro restringido con responsable, justificación, alcance, fecha de revisión y plan de retiro. No publique qué servidores dependen de una mitigación ni cuánto tiempo permanecerán sin parche.
Si existen indicios de compromiso
Un reinicio inesperado o un evento aislado no confirma explotación. Si existen señales consistentes, active el proceso interno de respuesta: limite la conectividad del sistema, preserve la evidencia siguiendo los procedimientos de la organización y utilice un equipo confiable para cualquier rotación de credenciales. Considere la reconstrucción del servidor cuando no sea posible recuperar la confianza en el kernel y el sistema operativo.
No publique evidencias ni solicite diagnóstico mediante mensajes abiertos. La divulgación prematura puede alertar a una persona atacante, exponer datos de clientes o dificultar la investigación.
Nube y contenedores
En una máquina virtual autogestionada, el cliente normalmente debe actualizar el sistema operativo invitado. En servicios administrados, la responsabilidad depende del proveedor y del modelo de servicio; consulte su boletín antes de asumir que la plataforma ya está corregida.
Los contenedores comparten el kernel del host. Actualizar una imagen o reiniciar un contenedor sobre el mismo nodo vulnerable no corrige esta CVE. Es necesario actualizar, reiniciar o reemplazar los nodos afectados y después verificar de manera privada el kernel efectivo de cada host.
Cómo comunicar el avance públicamente
Si la organización necesita emitir una comunicación externa, puede utilizar una fórmula que informe sin revelar su postura técnica:
Una actualización prioritaria y una comunicación prudente
La prioridad no consiste en demostrar públicamente qué sistemas están afectados. Consiste en identificar internamente la exposición, aplicar los paquetes confiables, activar la corrección y dejar evidencia restringida de la validación.
CVE-2026-98432 confirma el valor de mantener inventarios actualizados, responsables definidos y ventanas de reinicio preparadas. Actualizar el kernel reduce el riesgo; controlar la información sobre la infraestructura evita crear exposición adicional durante la respuesta.
Fuentes primarias: Linux Kernel CVE Team; Anthropic — investigación de seguridad; Go Security Team en oss-security; Red Hat; Ubuntu; Debian.