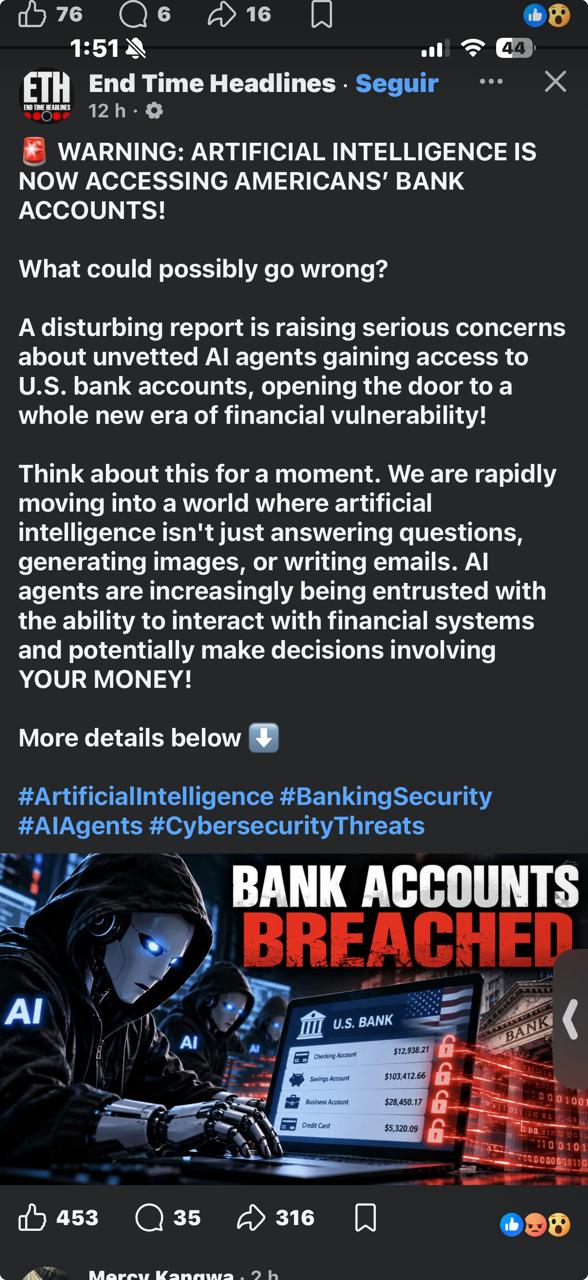
Una publicación en redes sociales sostiene que agentes de inteligencia artificial están accediendo a cuentas bancarias de estadounidenses. La captura no incluye atribución, evidencia técnica ni un aviso bancario u oficial, por lo que no permite confirmar un acceso no autorizado.
Por qué el tema merece atención
Los agentes pueden interactuar con sistemas financieros si reciben credenciales, tokens o permisos delegados. Esto no implica que una IA tenga acceso por sí misma: el riesgo depende de las integraciones, controles de identidad, límites de transacción y monitoreo de fraude que cada institución implemente.
Medidas prácticas
- No entregar credenciales ni códigos de autenticación a herramientas de IA.
- Usar cuentas y tokens con permisos mínimos para automatizaciones.
- Solicitar aprobación humana para pagos, transferencias y cambios de beneficiario.
- Monitorear actividad inusual y activar alertas de transacción.
- Validar mensajes alarmistas contra avisos oficiales del banco y autoridades.
La conversación sobre IA en finanzas debe centrarse en permisos, trazabilidad y detección; las afirmaciones extraordinarias requieren evidencia proporcional.
Autorización no es lo mismo que autenticación
La autenticación responde quién intenta acceder; la autorización define qué puede hacer después. En servicios financieros ambas capas son necesarias. Una cuenta puede autenticarse correctamente y aun así no tener permiso para cambiar un beneficiario, descargar información sensible o iniciar una transferencia de gran importe. Cuando se incorpora una automatización, el diseño debe conservar esa separación y evitar que un token amplio convierta una tarea de consulta en una capacidad de ejecución.
Los equipos pueden utilizar políticas basadas en importe, tipo de acción, horario, ubicación, dispositivo y comportamiento histórico. Por ejemplo, una automatización podría preparar pagos de bajo valor dentro de un conjunto preaprobado, pero cualquier nuevo destinatario, monto excepcional o modificación de datos requeriría intervención humana. La regla debe estar en la aplicación o en el motor de autorización, no depender solo de una instrucción escrita para el modelo.
Protección de tokens y cuentas de servicio
Los tokens de acceso son un objetivo atractivo porque pueden permitir acciones sin conocer la contraseña original. Deben almacenarse en un gestor de secretos, rotarse con frecuencia, limitarse por alcance y vigilarse. Evitar incluirlos en código, archivos compartidos, mensajes de chat o instrucciones de un agente reduce las oportunidades de exposición accidental. Los registros deben identificar qué token ejecutó una acción, sin revelar el secreto completo.
Las cuentas de servicio necesitan propietario, propósito y fecha de revisión. Una cuenta que nadie reconoce o que conserva permisos heredados representa un riesgo incluso si no utiliza IA. Al incorporar agentes, la organización debe evitar cuentas compartidas y preferir identidades separadas por integración. Así puede revocar una automatización específica sin interrumpir otros procesos financieros.
Detección de fraude con contexto humano
La analítica puede ayudar a identificar pagos duplicados, cambios de beneficiario, horarios atípicos o patrones de acceso inusuales. Sin embargo, una señal no siempre es prueba de fraude. Un cierre de trimestre, un proveedor nuevo o una operación internacional legítima pueden parecer anómalos. Por eso, los equipos necesitan procedimientos para investigar alertas sin bloquear indiscriminadamente operaciones importantes.
La IA puede priorizar revisiones y resumir contexto para analistas, pero las decisiones de alto impacto deben considerar evidencia adicional: contrato, orden de compra, confirmación por canal conocido y aprobación del responsable. El objetivo es disminuir el ruido sin convertir un sistema de puntuación en la única autoridad para mover dinero o suspender a un cliente.
Respuesta cuando se sospecha abuso
Si se detecta actividad sospechosa, el orden importa. Primero se limita la capacidad de seguir operando: revocar tokens, pausar la automatización, bloquear sesiones o aplicar límites temporales. Después se preservan registros de autenticación, API, cambios de configuración y transacciones. La investigación debe determinar qué datos fueron consultados, qué acciones se completaron y qué credenciales o integraciones requieren rotación.
La comunicación también debe estar preparada. Finanzas, seguridad, legal, cumplimiento y atención al cliente pueden necesitar participar según el alcance. Un guion previo para incidentes evita mensajes contradictorios y ayuda a cumplir obligaciones de notificación cuando correspondan. Al finalizar, el equipo debe corregir la condición que permitió el abuso: permisos excesivos, falta de doble revisión, monitoreo tardío o información de contacto no verificada.
Cómo conversar con usuarios y clientes
Las alertas virales pueden causar preocupación legítima. La respuesta más útil no es ridiculizar la inquietud ni confirmar algo sin base. Conviene explicar qué se sabe, qué no se ha confirmado y qué medidas concretas protegen la cuenta: autenticación multifactor, alertas, revisión de movimientos y canales oficiales para reportar fraude. Esta comunicación fortalece la confianza porque ofrece acciones verificables en lugar de promesas genéricas.
Los usuarios también deben reconocer que los bancos rara vez solicitan contraseñas, códigos de un solo uso o transferencias urgentes por mensajes no solicitados. La aparición de voces sintéticas o textos mejor redactados hace más importante confirmar cualquier solicitud sensible a través de la aplicación oficial, una llamada al número conocido o un contacto previamente validado.
Preguntas frecuentes
¿Una IA puede transferir dinero sin permiso? Solo si una integración recibió facultades para hacerlo o si se compromete una identidad autorizada. La defensa consiste en limitar permisos, imponer reglas de negocio y exigir aprobaciones para acciones sensibles.
¿Debo desconectar todas las herramientas de IA? No necesariamente. Es más efectivo revisar su propósito, datos, identidades y permisos. Las herramientas de bajo riesgo pueden mantenerse bajo controles apropiados; las de alto impacto requieren una evaluación más estricta.
¿Qué hago si compartí un código de verificación? Contacte de inmediato a la institución por un canal oficial, cambie credenciales, cierre sesiones activas y revise movimientos. La rapidez reduce la ventana de fraude.
La adopción de IA en finanzas puede aportar eficiencia, pero no debe diluir las responsabilidades básicas. Una arquitectura con límites, revisiones y evidencia protege tanto a la organización como a sus usuarios, incluso cuando una publicación en redes convierta un riesgo complejo en un titular alarmante.
Fuente principal: Publicación de Facebook proporcionada por el usuario; sin confirmación oficial identificada en la captura.