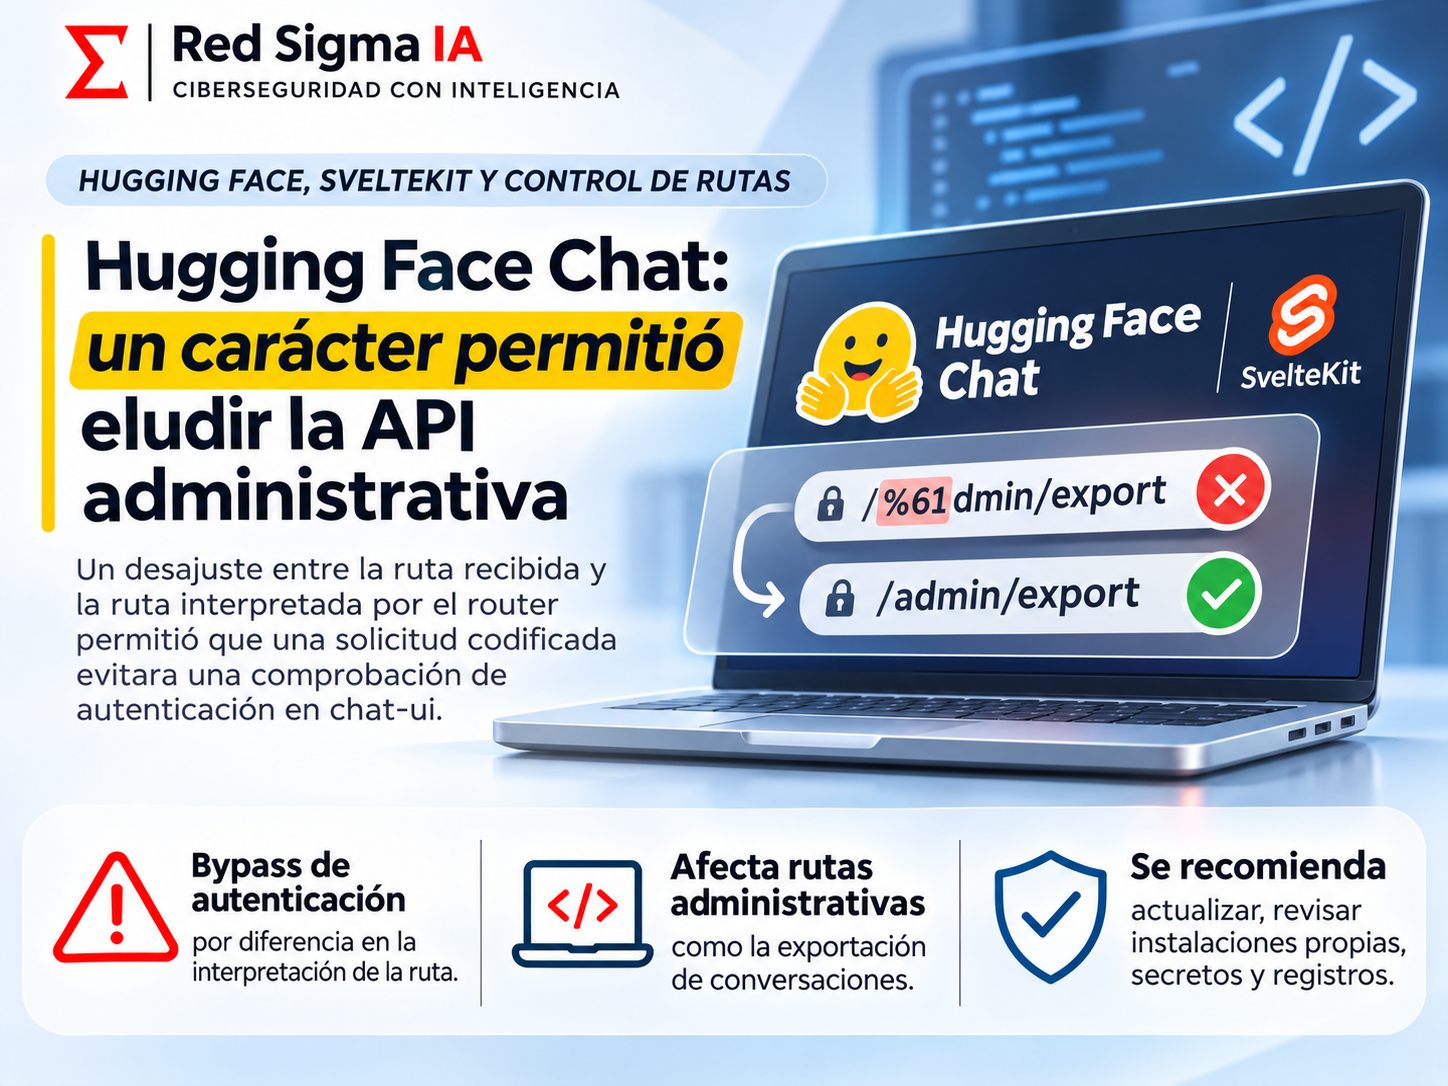
Una investigación de seguridad identificó un posible bypass en la interfaz de chat de código abierto utilizada por Hugging Face Chat y por despliegues que utilizan el proyecto chat-ui. El problema descrito no dependía de adivinar una contraseña compleja. Se apoyaba en una diferencia de interpretación: una capa observaba la ruta escrita en la solicitud y otra la decodificaba antes de procesarla.
En términos sencillos, la protección buscaba rutas que empezaran con /admin/. Una representación codificada de una sola letra podía evitar esa comparación textual, mientras el enrutador interno reconocía la ruta como administrativa. El resultado potencial era que una solicitud alcanzara un endpoint protegido sin pasar por la comprobación prevista.
Dos lecturas para una misma solicitud
Las aplicaciones web suelen recibir rutas que contienen caracteres codificados. La codificación URL permite representar un carácter mediante una secuencia hexadecimal. El servidor, el framework y los middlewares pueden decodificar esa secuencia en momentos distintos. Si una capa de seguridad toma una decisión antes de que ocurra la normalización y el enrutador toma otra después, las dos capas dejan de hablar del mismo recurso.
La investigación describió el caso con una variante de la ruta administrativa en la que la letra “a” aparecía codificada. La comprobación literal no encontraba la cadena esperada, pero el router la convertía en la ruta administrativa correspondiente. No hace falta memorizar la cadena para entender el problema: la validación vio un nombre y la aplicación ejecutó otro.
Qué pudo quedar expuesto
El endpoint señalado estaba relacionado con funciones administrativas y exportación de datos de conversaciones. Si una instancia tenía habilitada la función y carecía de controles adicionales, una llamada no autenticada podía intentar activar operaciones que debían reservarse para un administrador. El impacto real depende de qué versión estaba desplegada, qué variables de entorno se configuraron y qué datos podía consultar la instancia.
Esto también explica por qué no debe afirmarse automáticamente que toda conversación de Hugging Face quedó expuesta. El proyecto es de código abierto y puede ejecutarse en entornos propios con configuraciones diferentes. Una vulnerabilidad en una ruta administrativa no equivale a una confirmación de extracción masiva en el servicio público, pero sí exige revisar los despliegues afectados y sus registros.
El problema de autorizar antes de resolver
Una regla de seguridad debe evaluar la misma entidad que finalmente será ejecutada. En este caso, la comprobación se apoyaba en startsWith sobre una representación de la ruta, mientras el framework utilizaba un identificador de ruta ya resuelto. Esa diferencia puede parecer pequeña, pero rompe una propiedad fundamental: la decisión de autorización debe ser estable aunque cambie la forma de escribir el recurso.
El patrón aparece en muchos lugares: mayúsculas y minúsculas, barras duplicadas, puntos, segmentos relativos, codificación porcentual, rutas Unicode y diferencias entre proxy y aplicación. Los atacantes buscan precisamente esos bordes porque una cadena puede parecer inocua para un filtro y peligrosa para el componente que la interpreta.
Qué deberían revisar los equipos que usan chat-ui
- Identificar versiones: inventariar commits, etiquetas y contenedores desplegados, no solo el nombre visible de la aplicación.
- Revisar la configuración: comprobar si la exportación de datos, la API administrativa y los secretos asociados están habilitados.
- Aplicar la corrección: actualizar desde el repositorio oficial y reconstruir imágenes para evitar que una capa antigua permanezca en producción.
- Rotar secretos: cambiar el secreto de la API administrativa y credenciales relacionadas si la instancia estuvo expuesta o registró solicitudes anómalas.
- Buscar actividad: revisar logs por rutas administrativas, respuestas exitosas sin sesión, consultas masivas y solicitudes con codificación inusual.
- Reducir exposición: colocar las funciones administrativas detrás de una red privada, una VPN o un control de acceso adicional.
Pruebas que deben formar parte del desarrollo
Las pruebas de autorización no deberían limitarse a la ruta canónica. Cada endpoint sensible debe probarse con variantes de codificación, normalización y enrutamiento. El objetivo no es crear una lista infinita de cadenas, sino comprobar que la aplicación transforma la entrada de forma coherente antes de decidir si el usuario puede ejecutar la operación.
También conviene probar la aplicación detrás del proxy real. Un balanceador, un WAF o un gateway puede decodificar una URL de una manera distinta al servidor de origen. Si el proxy registra una ruta y la aplicación procesa otra, la investigación posterior será más difícil y los controles pueden quedar desalineados.
La telemetría es parte de la autorización
Una API administrativa necesita registros que permitan reconstruir quién llamó, qué ruta se resolvió, qué resultado obtuvo y qué volumen de datos procesó. No basta con registrar la cadena recibida; es útil conservar un identificador de ruta normalizado, el estado de autenticación, el origen, la respuesta y la operación ejecutada, cuidando de no guardar secretos ni contenido sensible innecesario.
Los equipos deben establecer alertas para exportaciones fuera de horario, solicitudes repetidas a endpoints administrativos, respuestas exitosas desde redes no esperadas y cambios en variables de entorno. En una plataforma de IA, una exportación puede contener conversaciones, instrucciones internas, datos personales o información de negocio. La detección debe tratarla como una operación de alto impacto.
Qué pueden hacer los usuarios de una instancia afectada
- Actualizar la instancia y confirmar el commit o versión corregida en el repositorio oficial.
- Rotar secretos administrativos y tokens de proveedores de modelos, bases de datos y almacenamiento.
- Revisar si hubo exportaciones o consultas administrativas durante el periodo de exposición.
- Invalidar sesiones y credenciales si los registros no permiten descartar un acceso no autorizado.
- Informar a las personas afectadas si se confirma que conversaciones o datos personales fueron consultados.
La lección para las aplicaciones de IA
Las plataformas de chat incorporan funciones administrativas cada vez más potentes: exportar conversaciones, administrar usuarios, modificar modelos, conectar herramientas y observar métricas. Esa capacidad convierte un detalle de enrutamiento en un posible problema de confidencialidad a gran escala. La protección debe existir en varias capas, pero todas tienen que resolver la identidad del recurso de la misma manera.
El caso de Hugging Face Chat recuerda que una aplicación de IA no deja de ser una aplicación web. Sus controles deben someterse a las mismas preguntas que una API financiera o un panel de administración: ¿qué recurso se está autorizando?, ¿cómo se normaliza la entrada?, ¿qué ocurre detrás del proxy?, ¿qué queda registrado?, ¿cómo se revoca el acceso? La respuesta correcta no es confiar en una comparación textual, sino diseñar una cadena consistente desde la solicitud hasta la operación final.
Fuentes principales: repositorio oficial de Hugging Face Chat UI y análisis técnico publicado sobre la investigación.