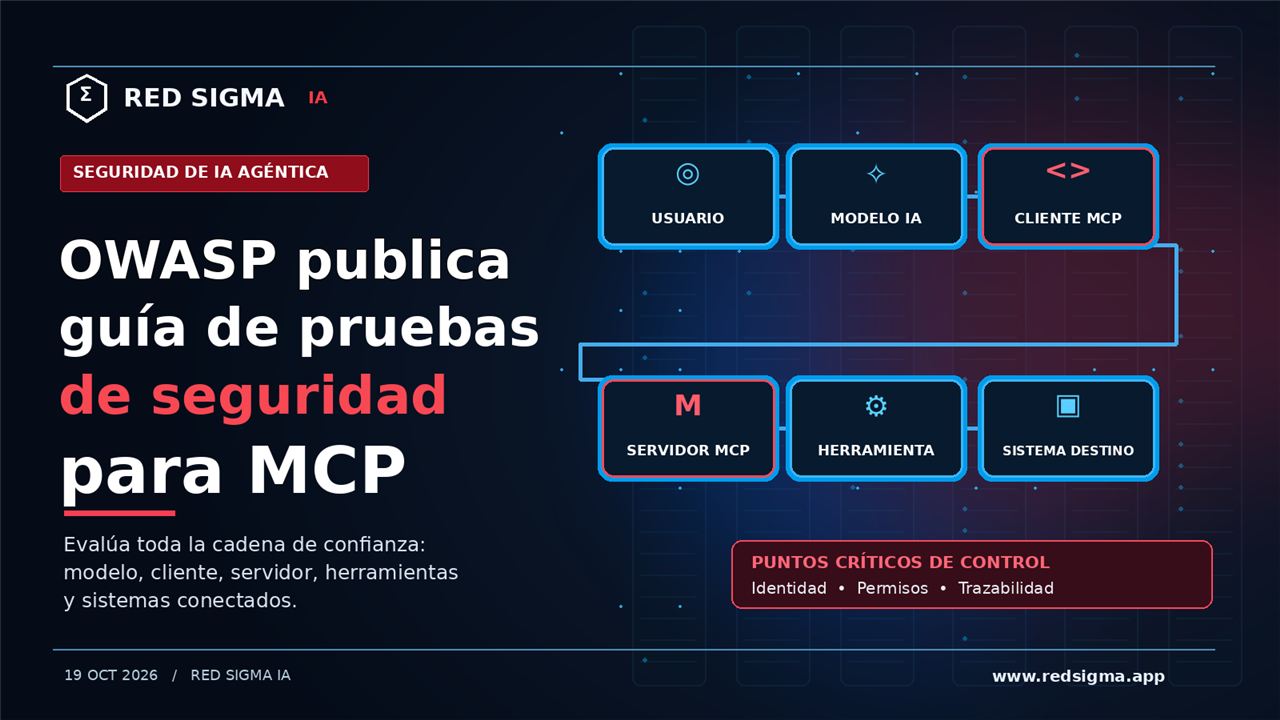
OWASP mantiene una guía de pruebas de seguridad para Model Context Protocol (MCP), el protocolo abierto que permite a aplicaciones con modelos de lenguaje conectarse a fuentes de datos, herramientas, prompts, flujos de trabajo y servicios externos. La idea que organiza el proyecto es simple y poderosa: MCP es una frontera de seguridad. La ruta completa —usuario, modelo, cliente MCP, servidor MCP, herramienta conectada y sistema destino— debe evaluarse como una cadena de confianza.
Esta perspectiva responde a un cambio importante. Durante años, el riesgo principal de un asistente podía parecer una respuesta incorrecta. Cuando el asistente usa herramientas, una instrucción maliciosa puede transformarse en consulta, descarga, cambio de configuración o comunicación externa. La seguridad ya no depende únicamente de filtrar texto: depende de identidad, autorización, validación de parámetros, control de salida y evidencia de cada acción.
Qué aporta la guía
El repositorio de OWASP reúne fundamentos de MCP, patrones de ataque, desarrollo seguro, taxonomía, incidentes públicos, listas de revisión y herramientas de prueba. La sección de amenazas describe decenas de pruebas organizadas para desarrolladores, AppSec, equipos de red team y SOC. Es una guía viva, no una certificación ni una garantía de que un servidor sea seguro por cumplir una lista.
Su valor está en evitar una revisión superficial. Un servidor MCP puede estar actualizado y, aun así, recibir instrucciones indirectas desde un documento que el modelo procesa. Un cliente puede autenticarse correctamente y, aun así, conceder a una herramienta más permisos de los necesarios. Un agente puede ejecutar una acción permitida pero con parámetros peligrosos. Cada eslabón necesita controles propios y controles que verifiquen la interacción entre eslabones.
Riesgos que conviene revisar primero
La inyección de instrucciones es una prioridad. Un atacante puede esconder indicaciones en páginas web, correos, archivos o registros que el modelo recupera como contexto. El texto intenta cambiar el objetivo del agente, pedir que ignore políticas o inducir el uso de una herramienta. El control no consiste solo en detectar frases prohibidas: requiere separar datos de instrucciones, limitar herramientas disponibles y pedir confirmación humana antes de operaciones sensibles.
Otro frente es la autorización. Un agente puede representar a un usuario, pero eso no significa que deba heredar todos sus permisos. Los servidores deben reconocer quién llama, a quién representa, qué alcance tiene el consentimiento y por cuánto tiempo. También necesitan validar cada parámetro en el lado servidor; nunca deben confiar en que el modelo o el cliente “ya revisaron” la solicitud.
La cadena de suministro completa merece atención. Paquetes, servidores MCP de terceros, prompts compartidos y herramientas externas pueden introducir riesgo. Versionar componentes, verificar procedencia, revisar permisos y monitorear cambios reduce la probabilidad de que una integración conveniente se convierta en una puerta de entrada.
Una metodología práctica de evaluación
- Mapear la arquitectura: identificar cliente, modelo, servidores MCP, herramientas, credenciales, datos y sistemas destino.
- Definir acciones sensibles: listar qué operaciones leen datos críticos, modifican recursos, generan gasto o comunican fuera de la organización.
- Probar límites de autorización: comprobar que identidades, scopes, expiración y controles de aprobación se respeten en cada llamada.
- Simular contexto no confiable: usar documentos sintéticos con instrucciones conflictivas y verificar que el agente no cambie de objetivo ni actúe sin autorización.
- Validar salida y egress: restringir destinos de red, formatos de datos y herramientas que pueden enviar información fuera del entorno.
- Registrar y detectar: conservar trazas de invocaciones, parámetros, resultado, identidad y rechazos; crear alertas sobre patrones anómalos.
Desarrollo seguro para servidores MCP
Un servidor MCP debe aplicar autenticación fuerte y autorización explícita, usar validación de esquemas y limitar sus capacidades a la tarea necesaria. Las herramientas expuestas deben ser pequeñas, predecibles y reversibles cuando sea posible. Un método que permite consultar una orden no debería también borrar registros o ejecutar comandos administrativos. Separar funciones reduce la superficie de abuso y hace más sencilla la revisión.
Las credenciales requieren una atención particular. El servidor no debe registrar secretos en texto plano ni devolverlos en mensajes de error. Las cuentas técnicas deben estar aisladas por entorno y rotarse. Si una herramienta llama a otro servicio, su identidad debe tener el mínimo privilegio y no reutilizar la credencial de un administrador humano.
Qué puede hacer el SOC
La telemetría de MCP debe entrar a la operación de seguridad. Eventos como nuevos servidores, cambios de configuración, herramientas no usuales, múltiples rechazos de autorización, consultas masivas y destinos externos inesperados son señales investigables. Las detecciones deben vincular identidad humana, identidad del agente y acción ejecutada. Sin esa correlación, el equipo ve una llamada técnica pero no puede responder quién la inició ni bajo qué permiso.
La guía de OWASP ayuda a convertir la conversación sobre agentes en tareas verificables. No se trata de bloquear MCP por defecto, sino de tratarlo con la misma disciplina aplicada a APIs, integraciones cloud y automatización privilegiada. A medida que los modelos conecten más herramientas, esa disciplina será el requisito para que la autonomía aporte valor sin abrir atajos hacia los sistemas más sensibles.
Fuente principal: OWASP MCP Security Testing Guide.