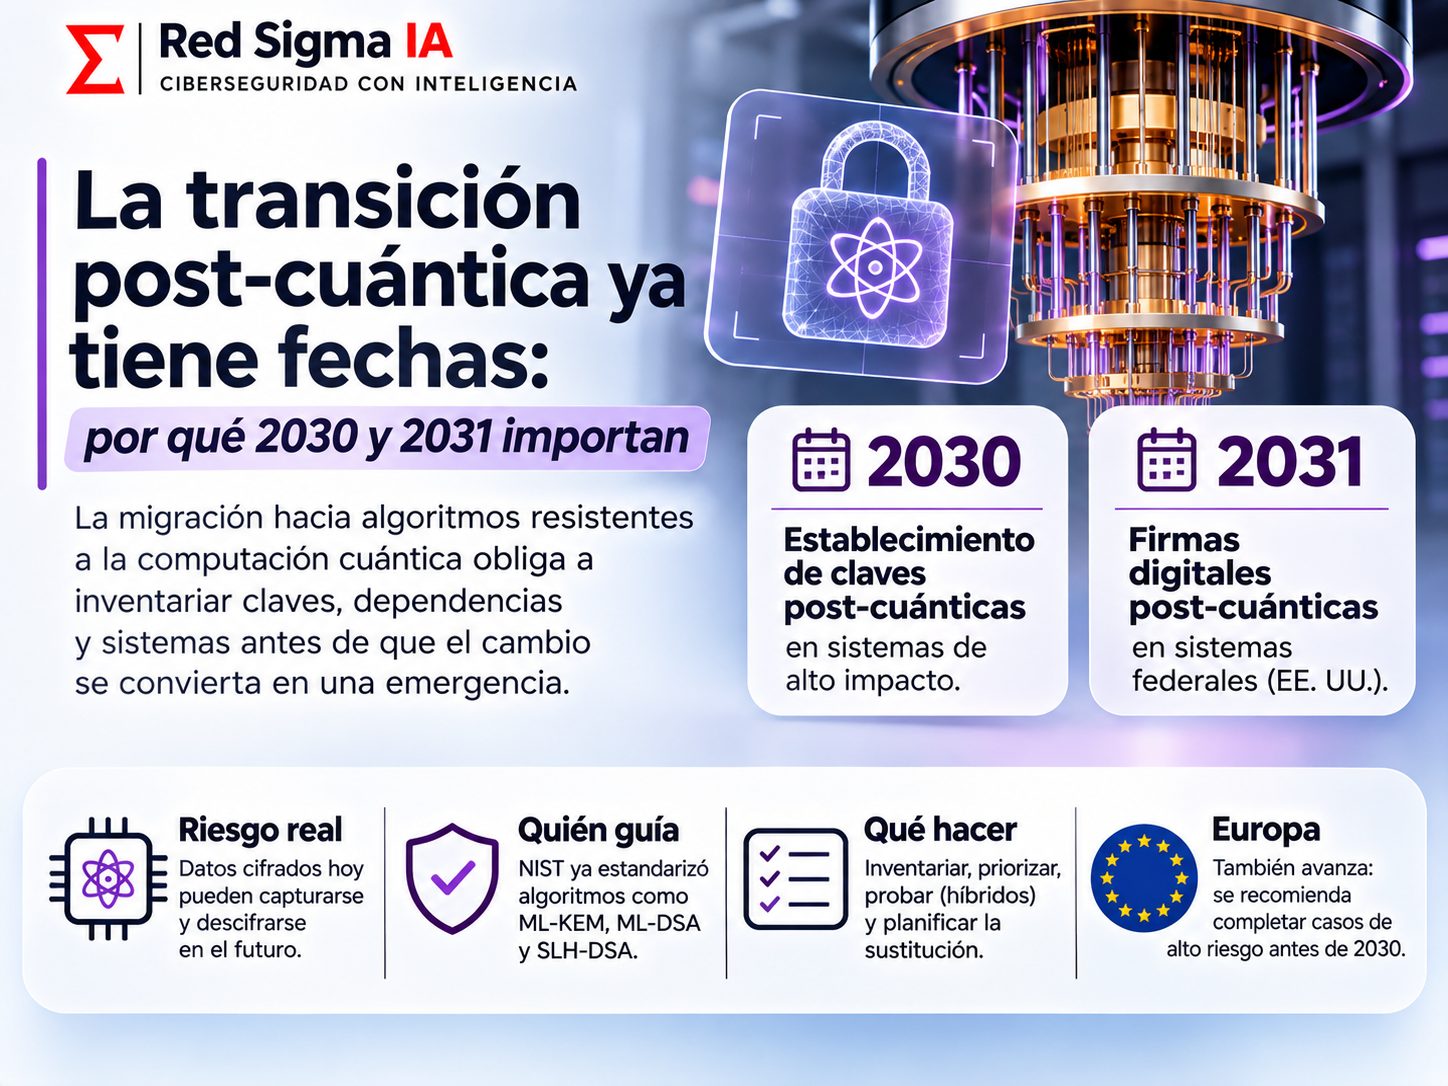
La criptografía de clave pública protege conexiones, firmas, certificados, actualizaciones de software y sistemas de identidad. Durante décadas, RSA y las curvas elípticas fueron piezas centrales de esa arquitectura porque los problemas matemáticos que las sustentan resultan difíciles para los computadores clásicos.
La computación cuántica introduce un cambio de modelo. Un computador cuántico criptográficamente relevante podría ejecutar algoritmos capaces de debilitar problemas como la factorización y el logaritmo discreto. No existe hoy una máquina capaz de romper de forma general las implementaciones modernas, pero la migración requiere años porque las organizaciones no pueden cambiar todas sus claves, bibliotecas, dispositivos y contratos en una sola ventana.
Qué representan los plazos de 2030 y 2031
El material de referencia resume un calendario en el que las agencias federales de Estados Unidos deben adoptar establecimiento de claves post-cuánticas en sus sistemas más sensibles antes del 31 de diciembre de 2030 y firmas post-cuánticas antes del 31 de diciembre de 2031. No son fechas para comenzar a investigar: son hitos que hacen visible la necesidad de llegar con inventarios, pruebas y compras ya resueltas.
La transición no consiste en reemplazar una cadena de texto. Una organización debe saber dónde se usa RSA, qué certificados dependen de él, qué dispositivos soportan nuevos algoritmos y qué proveedores ofrecen actualizaciones. También debe definir si usará esquemas híbridos durante el periodo en que convivan mecanismos clásicos y post-cuánticos.
NIST convierte la migración en un programa técnico
El informe final IR 8547 de NIST describe el enfoque para pasar de algoritmos vulnerables a la computación cuántica hacia algoritmos de firma digital y establecimiento de claves resistentes. Su valor práctico está en que traduce una amenaza tecnológica en decisiones de arquitectura, estándares y priorización.
NIST también ha estandarizado algoritmos como ML-KEM para establecimiento de claves y ML-DSA y SLH-DSA para firmas. Adoptar un algoritmo no basta: hay que comprobar tamaños de claves, tiempos de handshake, consumo de memoria, integración con HSM, compatibilidad con clientes antiguos y efectos en dispositivos con recursos limitados.
Por qué RSA y las curvas elípticas aparecen en el calendario
RSA, ECDSA, ECDH y otros mecanismos de curva elíptica están presentes en TLS, PKI, VPN, correo seguro, firmware, firma de documentos y autenticación. Algunas organizaciones no los administran directamente: los reciben como parte de una biblioteca, un appliance, una plataforma SaaS o un servicio de identidad.
La dependencia indirecta es uno de los mayores obstáculos. Un inventario que solo busca archivos con “RSA” no encontrará certificados en un HSM, claves integradas en un dispositivo médico o algoritmos usados por un proveedor. La visibilidad debe incluir productos, contratos, bibliotecas, APIs, protocolos y procesos de renovación.
Cómo organizar una hoja de ruta
- Crear un inventario criptográfico: registrar algoritmos, tamaños, certificados, propietarios, fechas de expiración y datos protegidos.
- Clasificar por vida útil: priorizar información que debe permanecer confidencial durante años o décadas.
- Mapear dependencias: identificar proveedores, HSM, dispositivos, firmware, sistemas heredados y servicios que no pueden actualizarse rápidamente.
- Probar híbridos: medir la compatibilidad de mecanismos clásicos junto con alternativas post-cuánticas sin degradar la disponibilidad.
- Definir criterios de compra: exigir soporte de criptoagilidad, actualización de algoritmos y evidencia de pruebas en contratos nuevos.
- Medir avance: reportar porcentajes de activos inventariados, reemplazados, probados y pendientes por dependencia.
El problema de “cosechar ahora y descifrar después”
Un atacante puede capturar tráfico cifrado y guardarlo. Si el contenido conserva valor en el futuro, la confidencialidad actual no es suficiente. Historias clínicas, secretos industriales, diseños, contratos, datos de identidad y comunicaciones gubernamentales pueden seguir siendo sensibles cuando la capacidad de descifrado avance.
La respuesta no es cambiar todo inmediatamente sin conocer el impacto. Es clasificar la información por sensibilidad y vigencia, reducir la exposición, proteger claves actuales y crear un plan que llegue a los sistemas de mayor vida útil antes que a los datos de bajo valor temporal.
Europa también debe coordinarse
Las fechas de Estados Unidos no son automáticamente obligaciones para empresas europeas, pero tienen un efecto sobre proveedores globales. Muchos productos se diseñan para mercados regulados y terminan adoptando calendarios comunes. El Grupo de Cooperación NIS ha recomendado que los Estados miembros completen la transición de casos de uso de alto riesgo antes de finales de 2030, mientras algunos países publican hojas de ruta nacionales.
Para una organización europea, esto significa que esperar a una obligación local puede ser una estrategia tardía. La criptografía de un proveedor estadounidense, una nube global o una plataforma de pagos puede cambiar antes de que una ley nacional fije una fecha. La interoperabilidad será una decisión de negocio y no solo un requisito jurídico.
Qué debe quedar listo antes de la fecha límite
- Una lista de sistemas que usan algoritmos de clave pública vulnerables.
- Un orden de migración basado en sensibilidad, exposición y dependencia técnica.
- Pruebas de rendimiento y compatibilidad con usuarios, proveedores y dispositivos.
- Un proceso para revocar y sustituir certificados sin detener operaciones.
- Contratos que obliguen a proveedores a informar de su soporte post-cuántico.
- Un plan de respuesta para algoritmos que resulten débiles o sean retirados antes de lo previsto.
La computación cuántica aún no define una fecha exacta para romper los sistemas actuales. La planificación de seguridad no necesita esperar a conocerla. Los calendarios de 2030 y 2031 convierten la incertidumbre tecnológica en una obligación de gestión: saber qué se usa, qué debe sustituirse y cuánto tardará la organización en hacerlo.
Fuentes principales: NIST IR 8547, Transition to Post-Quantum Cryptography Standards y Grupo de Cooperación NIS de la Unión Europea.