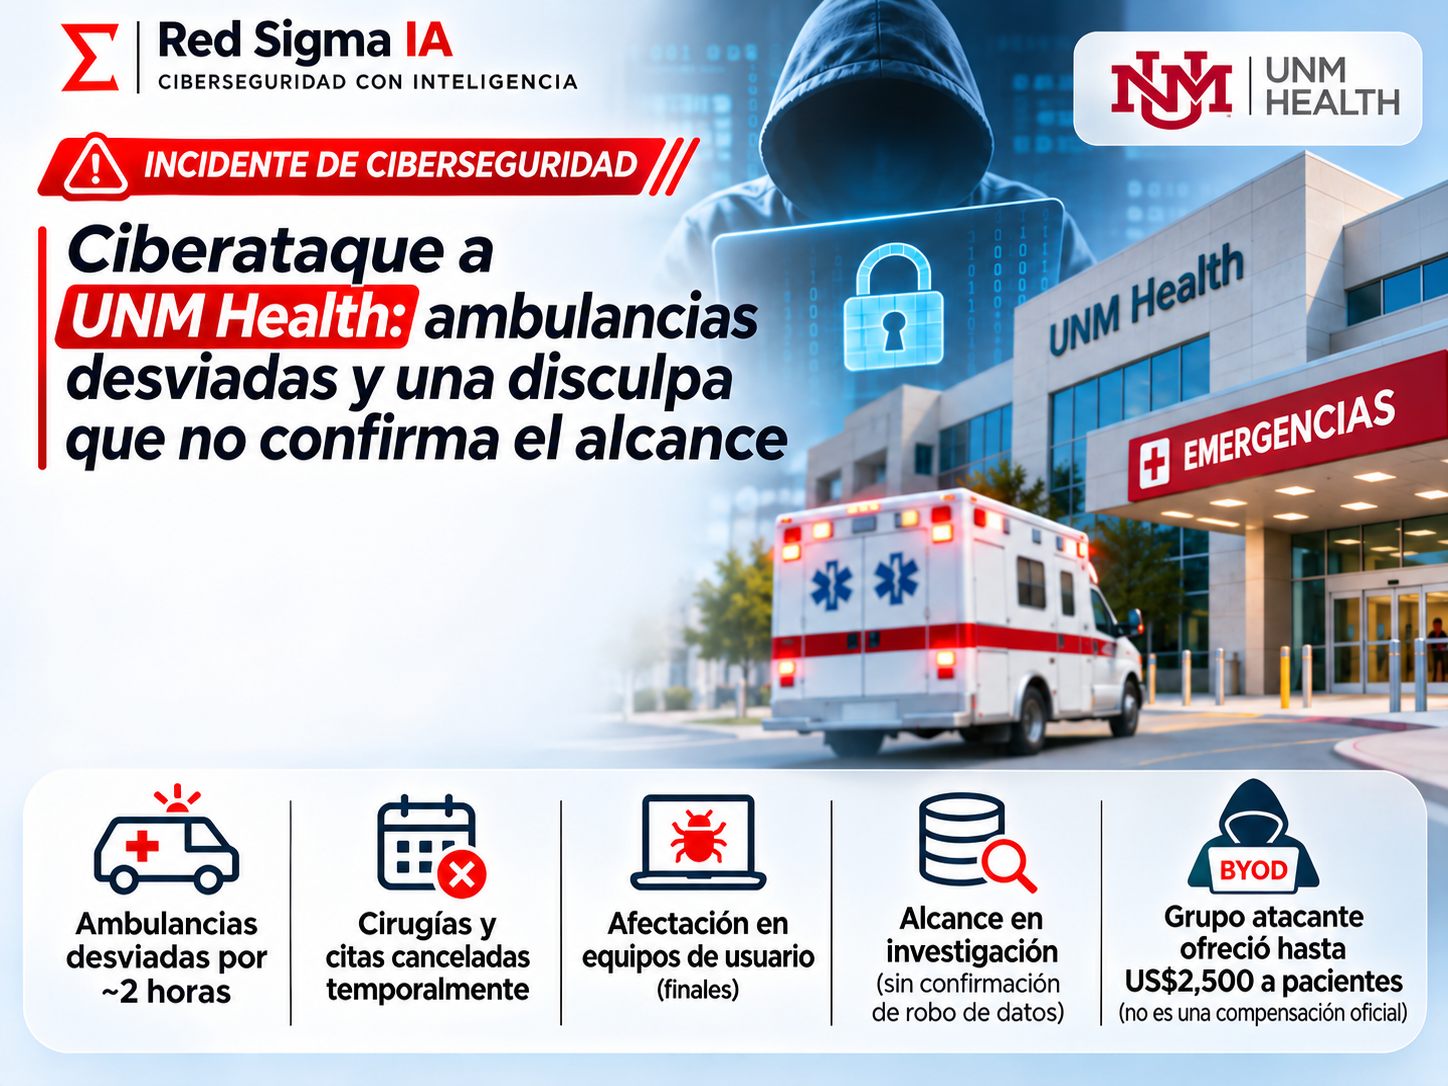
El University of New Mexico Health Sciences Center (UNM HSC) enfrentó el 26 de octubre un incidente de ciberseguridad que interrumpió temporalmente parte de sus operaciones clínicas y académicas. Durante la respuesta, UNM Health limitó la recepción de nuevos pacientes, desvió ambulancias hacia otros hospitales y suspendió citas y cirugías ambulatorias.
La institución comunicó que sus equipos de seguridad comenzaron la contención después de identificar una amenaza y que trabajaron con especialistas externos y autoridades. En una actualización posterior, informó que los sistemas electrónicos críticos estaban nuevamente disponibles, que el tráfico de ambulancias había regresado a la normalidad y que las clínicas reanudaban sus actividades.
El impacto operativo ocurrió antes de conocer toda la causa
La primera consecuencia visible no fue una pantalla de rescate, sino la necesidad de proteger la red y mantener la atención segura. Entre las medidas temporales estuvieron desviar ambulancias, limitar la aceptación de pacientes nuevos y suspender procedimientos ambulatorios. En un entorno de salud, una interrupción tecnológica puede convertirse rápidamente en un problema de continuidad: los equipos necesitan consultar expedientes, coordinar camas, programar procedimientos y comunicarse con otras áreas.
UNM también canceló temporalmente clases en varias escuelas de ciencias de la salud y pidió a personal no esencial que permaneciera fuera de sus actividades habituales. La decisión muestra que el perímetro de un hospital universitario no termina en los dispositivos clínicos. Incluye plataformas académicas, investigación, administración, correo, identidad y servicios compartidos.
Qué afirmó el grupo BYOD
Un grupo de extorsión identificado como BYOD reclamó responsabilidad a través de su sitio de filtraciones. Según reportes públicos, aseguró haber comprometido decenas de miles de sistemas y haber accedido a componentes como Active Directory, políticas de grupo, el entorno de Microsoft Entra y bases de datos Oracle. También afirmó haber obtenido información de estudiantes, empleados, pacientes, investigación y registros clínicos.
Esas afirmaciones no fueron confirmadas por UNM Health. La universidad señaló que su evaluación inicial encontró afectación en algunos dispositivos de usuario final, pero no evidencia pública de que los atacantes hubieran penetrado sus sistemas centrales o servidores críticos. La diferencia entre ambas versiones es importante: un grupo criminal tiene incentivos para exagerar el alcance de una operación, mientras que una institución puede estar limitada por una investigación en curso y obligaciones de privacidad.
La disculpa y la oferta de dinero no convierten al atacante en una fuente confiable
Después de reclamar el ataque, BYOD difundió un mensaje en el que dijo no haber entendido que algunos sistemas estaban relacionados con la atención de pacientes. El grupo afirmó que ofrecería claves de descifrado para el sector hospitalario y que entregaría hasta 2,500 dólares a pacientes afectados, aunque también indicó que conservaría los datos supuestamente robados.
UNM advirtió que quienes se atribuyen el incidente podrían intentar explotar la preocupación pública mediante ofertas falsas de pagos o compensaciones. La recomendación institucional fue no responder, no abrir enlaces ni entregar información personal o financiera. En otras palabras, una supuesta disculpa puede ser una segunda fase de ingeniería social y no una señal de buena fe.
Por qué un hospital necesita una estrategia distinta
En una empresa común, un sistema fuera de línea puede detener ventas o producción. En un hospital, la indisponibilidad puede afectar decisiones clínicas, rutas de ambulancias, laboratorios, imágenes médicas y comunicación con pacientes. La seguridad debe proteger la confidencialidad, pero también la integridad y disponibilidad de la información que sostiene la atención.
Esto exige diseñar procedimientos manuales que funcionen durante horas o días. Los equipos deben saber cómo registrar pacientes, priorizar emergencias, consultar información mínima necesaria, coordinar traslados y volver a digitalizar datos cuando los sistemas se recuperen. La continuidad no consiste solo en tener una copia de seguridad: implica practicar cómo operar cuando la copia todavía no puede utilizarse.
Controles que reducen el impacto
- Segmentar la red clínica: separar dispositivos médicos, sistemas administrativos, investigación y usuarios académicos con controles que limiten el movimiento lateral.
- Proteger la identidad: exigir MFA resistente al phishing, administrar cuentas privilegiadas por separado y revisar accesos de terceros.
- Blindar respaldos: mantener copias inmutables y fuera de línea, probar restauraciones y documentar los tiempos reales de recuperación.
- Preparar operación manual: definir formularios, contactos, prioridades clínicas y procedimientos para ambulancias, citas y cirugía.
- Monitorear señales tempranas: buscar cambios masivos de políticas, autenticaciones anómalas, herramientas remotas y accesos a repositorios de datos.
- Coordinar comunicación: centralizar mensajes a pacientes, trabajadores, autoridades y proveedores para evitar rumores y fraudes derivados del incidente.
Qué deben hacer pacientes y trabajadores
- No pagar ni entregar datos a quien prometa una compensación o una clave de recuperación en nombre de los atacantes.
- Confirmar cualquier aviso con la institución mediante su sitio y teléfonos oficiales.
- Guardar mensajes sospechosos y reportarlos al canal indicado por UNM o a las autoridades correspondientes.
- Cambiar contraseñas reutilizadas y activar MFA, especialmente en correo, cuentas financieras y servicios con información clínica.
- Desconfiar de archivos, enlaces o formularios que usen la emergencia para solicitar credenciales.
La recuperación técnica no cierra la investigación
Que los sistemas vuelvan a funcionar es una buena noticia operativa, pero no responde por sí sola a preguntas de confidencialidad. La investigación debe establecer qué equipos fueron afectados, qué cuentas se utilizaron, si hubo acceso a datos y si permanecen mecanismos de persistencia. También debe revisar las copias restauradas para evitar que una amenaza vuelva a entrar durante la recuperación.
La experiencia de UNM muestra que la resiliencia se mide en decisiones concretas: contener sin destruir evidencia, mantener la atención con alternativas, restablecer servicios por fases y comunicar lo que se conoce sin adelantar conclusiones. Los hospitales no pueden esperar a tener una atribución definitiva para activar sus planes; necesitan proteger a los pacientes desde el primer indicio.
Fuente principal: UNM HSC Newsroom. Las afirmaciones del grupo BYOD sobre acceso y datos comprometidos no han sido confirmadas públicamente por UNM Health.