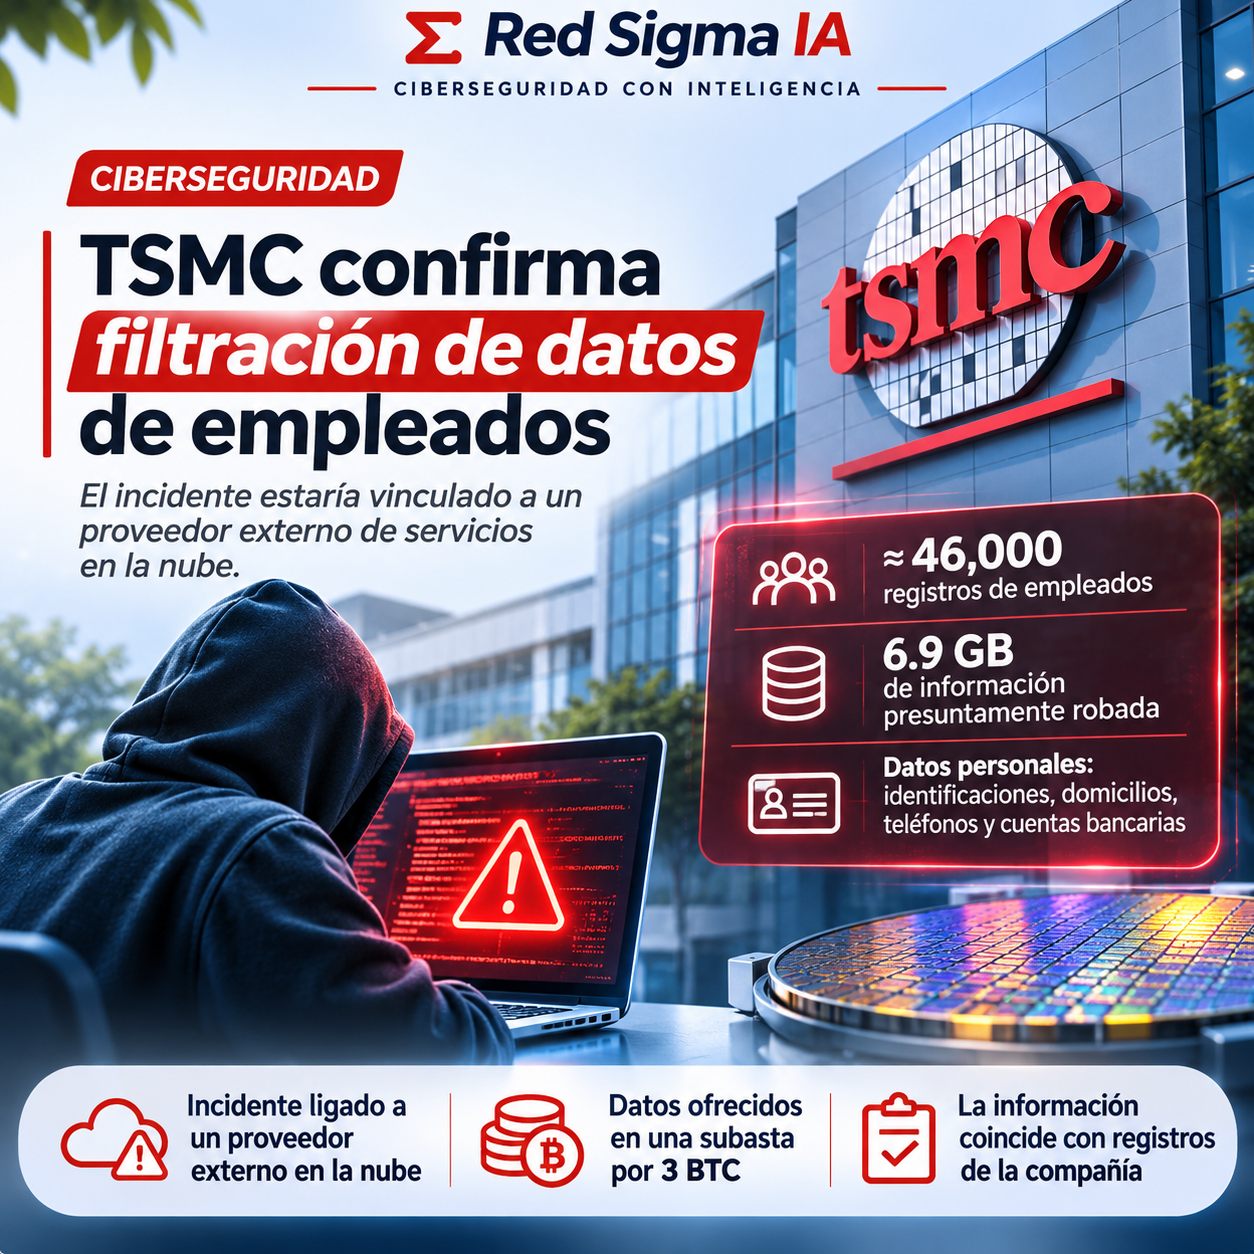
Taiwan Semiconductor Manufacturing Company, conocida como TSMC, confirmó que datos personales de empleados actuales y anteriores fueron publicados en un sitio externo sin autorización. La compañía vinculó la información con los servicios de un proveedor externo de nube y señaló que, hasta el momento, no había encontrado evidencia de que sus propios sistemas hubieran sido comprometidos.
El caso se hizo visible después de que un actor identificado como SmithBianl ofreciera en un foro clandestino una base de datos que, según su reclamación, habría sido extraída de TSMC. La publicación hablaba de aproximadamente 46,000 registros, cerca de 6.9 GB de información y una subasta con una oferta inicial de tres bitcoins. Esas cifras pertenecen a la afirmación del atacante y no han sido confirmadas individualmente por TSMC.
Qué confirmó la compañía
En su comunicación pública, TSMC dijo que los datos correspondían a información personal de trabajadores actuales y anteriores. También indicó que esa información no estaba relacionada con sus operaciones ni con datos de clientes. La empresa notificó a las personas impactadas y dijo que trabaja con el proveedor cloud, autoridades investigadoras y una firma externa de ciberseguridad.
La explicación no elimina el riesgo. Un tercero puede almacenar información legítima, prestar un servicio necesario y aun así convertirse en el punto donde una exposición afecta a la organización contratante. Por eso una investigación debe revisar no solo los sistemas propios, sino también las identidades, permisos, registros y controles de exportación del proveedor.
Exposición de datos no equivale automáticamente a intrusión interna
En una conversación pública es común resumir cualquier filtración como “hackearon a la empresa”. Esa simplificación puede ser incorrecta. En este caso, la evidencia disponible permite afirmar que información vinculada con empleados apareció en línea, pero la empresa sostiene que no hay evidencia de compromiso de sus sistemas internos.
Hay varias posibilidades técnicas que deben investigarse: acceso indebido a una cuenta del proveedor, una configuración de almacenamiento demasiado permisiva, extracción desde una aplicación conectada o compromiso de un sistema de terceros. Sin una cronología y registros que permitan reconstruir el acceso, no es posible elegir una de esas hipótesis como definitiva.
Por qué los datos de empleados siguen siendo sensibles
Los registros de recursos humanos pueden incluir nombres, identificaciones, teléfonos, domicilios, información bancaria o datos de contacto. Aunque no estén vinculados con el diseño de chips o la producción, pueden utilizarse para suplantación de identidad, fraude de nómina, campañas de phishing dirigidas y ataques contra familiares o compañeros de trabajo.
Además, los empleados actuales y anteriores pueden conservar cuentas, beneficios o relaciones con proveedores. La rotación no elimina automáticamente los accesos ni garantiza que los datos históricos hayan sido borrados. Una estrategia de retención debe indicar qué información se conserva, durante cuánto tiempo, quién puede consultarla y cómo se elimina de los sistemas propios y externos.
Controles que debe exigir una relación cloud
- Inventario de datos: saber qué información personal se entrega al proveedor y con qué finalidad.
- Identidades separadas: usar cuentas de servicio, privilegios mínimos y autenticación resistente al phishing.
- Registros verificables: conservar eventos de consulta, descarga, cambio de permisos y creación de enlaces públicos.
- Revisión de exposición: detectar buckets, repositorios, paneles y APIs accesibles desde Internet.
- Notificación y respuesta: definir qué ocurre si el tercero detecta acceso indebido y cuánto tiempo tiene para informar.
- Eliminación comprobable: verificar que los datos de antiguos empleados se eliminen cuando termina el periodo de retención.
Qué deben hacer las personas potencialmente afectadas
Quienes hayan trabajado para TSMC o aparezcan en la población afectada deben desconfiar de mensajes que utilicen datos laborales para parecer legítimos. Una filtración puede preceder campañas de fraude que imitan a recursos humanos, nómina, bancos, aseguradoras o autoridades.
- Activar autenticación multifactor en correo, banca y servicios personales.
- Evitar abrir enlaces de recuperación enviados por correo o mensajería; entrar desde la aplicación oficial.
- Revisar movimientos bancarios, solicitudes de crédito y cambios de información personal.
- Reportar intentos de suplantación al equipo de seguridad o al canal oficial de la organización.
El incidente recuerda que la seguridad de los datos no termina cuando una empresa entrega la información a un proveedor. La responsabilidad se distribuye entre quien recopila, quien almacena y quien administra el servicio. Las organizaciones pueden no controlar toda la infraestructura externa, pero sí deben controlar el acceso, la retención, la supervisión y la capacidad de responder.
Fuentes: TechRadar Pro y reproducción del Form 6-K de TSMC.