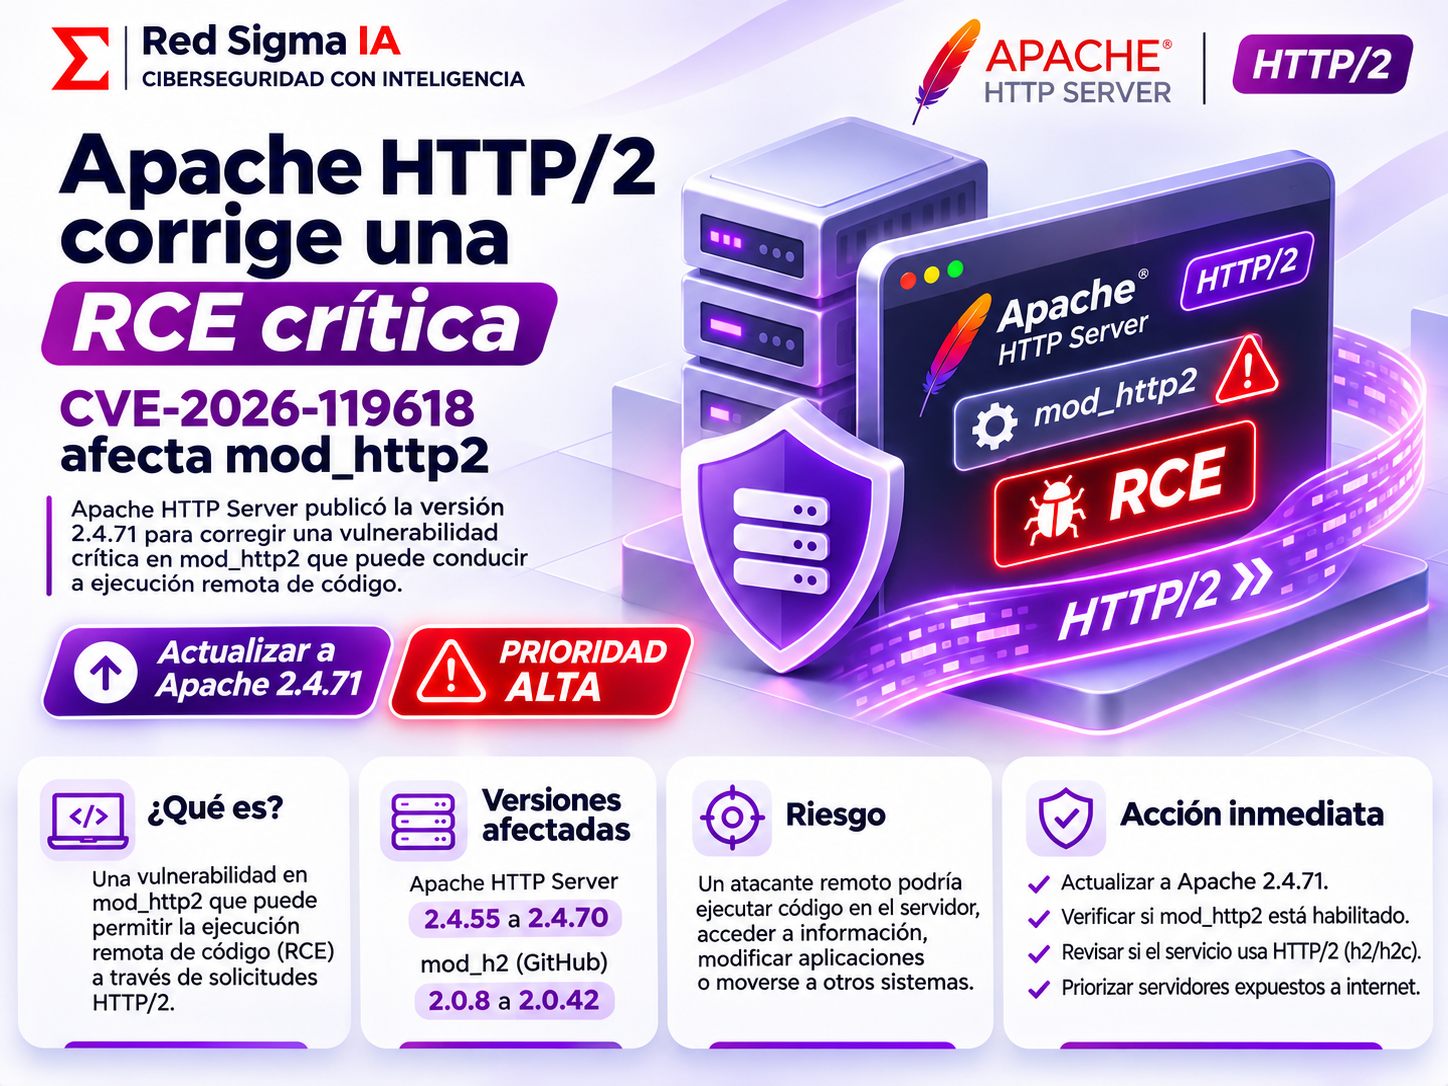
Apache HTTP Server publicó el 11 de noviembre de 2026 la versión 2.4.71, una actualización que corrige tres vulnerabilidades. Entre ellas destaca CVE-2026-119618, clasificada como crítica por el proyecto y relacionada con el módulo mod_http2. La descripción oficial indica que un problema de ejecución concurrente sobre un recurso compartido puede causar corrupción del heap y conducir a ejecución remota de código.
La alerta es especialmente relevante para servidores que aceptan conexiones HTTP/2. El riesgo no depende de un usuario que inicie sesión en la aplicación: un servidor expuesto puede recibir solicitudes desde internet y procesarlas mediante el módulo afectado. El impacto concreto depende de la distribución, la compilación, los módulos activos, el modelo de procesos y las reglas de red, pero la recomendación general es actualizar y no esperar a que exista una campaña visible.
Qué es CVE-2026-119618
La vulnerabilidad se encuentra en mod_http2, el módulo que permite a Apache manejar el protocolo HTTP/2. A diferencia de HTTP/1.1, HTTP/2 multiplexa múltiples solicitudes dentro de una misma conexión y utiliza flujos concurrentes para procesarlas. Esa arquitectura mejora el rendimiento, pero también exige que los recursos compartidos entre hilos y procesos se gestionen correctamente.
Según la ficha del proyecto Apache, el problema está relacionado con una ejecución concurrente que utiliza un recurso compartido sin una sincronización adecuada en assign_headers(). Bajo determinadas condiciones, un hilo puede interactuar con memoria administrada por otro flujo y corromper el estado interno del servidor. La consecuencia descrita es RCE, es decir, la posibilidad de ejecutar código en el contexto del proceso de Apache.
Una RCE no significa automáticamente que todos los servidores vulnerables hayan sido comprometidos. Sí significa que la frontera entre una solicitud remota y la ejecución de instrucciones puede romperse. Si el atacante consigue ejecutar código, podría intentar leer archivos, acceder a variables de entorno, robar secretos de despliegue, modificar aplicaciones, moverse hacia otros servicios o interrumpir la disponibilidad.
Versiones y configuraciones que deben revisarse
El proyecto Apache identifica como afectadas las versiones 2.4.55 a 2.4.70. También menciona versiones de mod_h2 mantenidas en GitHub entre 2.0.8 y 2.0.42. Esta información debe cruzarse con el paquete real instalado, porque una organización puede ejecutar Apache desde el sistema operativo, un contenedor, una imagen de proveedor, un appliance o una compilación propia.
La versión visible en un banner no siempre representa todos los componentes. Un proxy inverso puede ocultar el servidor de origen; una distribución puede aplicar correcciones retroportadas sin cambiar la cadena principal; y un contenedor puede quedar vulnerable aunque el host esté actualizado. El inventario debe incluir la versión del paquete, el módulo cargado, el protocolo negociado y el origen de la actualización.
- Paquete: confirmar la versión de httpd o apache2 instalada en cada sistema.
- Módulo: verificar si mod_http2 está cargado y qué versión mantiene la distribución.
- Protocolo: revisar si el servidor anuncia o acepta h2, h2c o HTTP/2 mediante TLS.
- Exposición: identificar si el servicio está publicado directamente o detrás de un proxy, CDN o balanceador.
- Origen: confirmar si la actualización proviene de Apache, Red Hat, Debian, Ubuntu, SUSE u otro proveedor.
Por qué HTTP/2 cambia el análisis
No basta con preguntar si Apache está instalado. Hay que determinar si la ruta de tráfico usa HTTP/2 y si el módulo procesa solicitudes externas. Un servidor puede tener mod_http2 instalado pero deshabilitado; otro puede habilitarlo solamente en un virtual host; y un tercero puede recibir tráfico HTTP/2 en un balanceador, pero reenviar HTTP/1.1 al origen.
La terminación TLS también es importante. Si el balanceador negocia HTTP/2 y el origen usa HTTP/1.1, el componente expuesto al protocolo puede ser el balanceador y no Apache. Si Apache termina TLS y negocia h2, el análisis cambia. La arquitectura debe documentarse antes de decidir que un sistema está fuera de alcance.
La mitigación temporal debe tratarse como una reducción de exposición, no como sustituto del parche. Deshabilitar HTTP/2 puede ayudar cuando el servicio no lo necesita, pero debe validarse el impacto en aplicaciones, clientes y balanceadores. También hay que confirmar que no exista otro Apache vulnerable detrás de un servicio de publicación.
Plan de respuesta para administradores
La primera tarea es construir una lista de servidores afectados y ordenarla por exposición. Los equipos que reciben tráfico desde internet, alojan aplicaciones críticas o ejecutan procesos con acceso a secretos deben atenderse antes que los entornos internos de laboratorio. La priorización puede cambiar si aparecen indicadores de explotación o si el proveedor publica una alerta adicional.
- Inventariar: consultar gestores de configuración, imágenes de contenedor, repositorios y registros de activos.
- Confirmar: comprobar versión, módulos, virtual hosts, protocolos y rutas de publicación.
- Actualizar: instalar Apache HTTP Server 2.4.71 o el paquete corregido del proveedor Linux.
- Reiniciar: validar que el proceso en ejecución realmente cargue la versión corregida.
- Probar: revisar aplicaciones, certificados, balanceadores, reglas WAF y negociación HTTP/2.
- Investigar: conservar logs y buscar actividad anómala antes y después del cambio.
El reinicio merece atención. Es posible que el paquete se haya actualizado en disco, pero que el proceso continúe ejecutando una instancia anterior. Los equipos deben comprobar la versión del binario en ejecución, el tiempo de inicio del servicio y la presencia de procesos hijos heredados. En entornos con alta disponibilidad, la actualización escalonada permite reducir interrupciones, siempre que el balanceador no siga enviando tráfico a nodos vulnerables.
Qué buscar en los registros
Los logs no siempre contienen una señal clara de explotación de memoria. Aun así, pueden ayudar a detectar actividad compatible con reconocimiento o abuso. Conviene revisar solicitudes HTTP/2 anómalas, picos de errores, reinicios inesperados, cierres de conexión, cambios en los procesos hijos y accesos que coincidan con la ventana de exposición.
También deben revisarse los eventos posteriores a un posible compromiso: lecturas inusuales de archivos de configuración, acceso a secretos del entorno, modificaciones de virtual hosts, creación de usuarios, descargas desde servidores externos, comandos ejecutados por el usuario del servicio y conexiones salientes hacia infraestructura no habitual.
Los indicadores no deben buscarse únicamente en Apache. Una intrusión puede continuar en la aplicación, el contenedor, el orquestador, el sistema de archivos o el proveedor de identidad. Si el servidor tenía acceso a bases de datos, almacenes de objetos, repositorios o sistemas internos, el equipo debe evaluar esas rutas como posibles superficies de movimiento lateral.
Controles complementarios
El parche es la medida principal, pero una exposición de internet necesita controles en capas. El servicio debe ejecutarse con el mínimo privilegio, sin permisos de escritura innecesarios y con secretos fuera del directorio público. Los contenedores deben utilizar imágenes actualizadas y los hosts deben restringir el acceso administrativo a redes autorizadas.
- Separar servidores públicos de bases de datos, sistemas de identidad y redes de administración.
- Aplicar reglas de salida para evitar que una aplicación comprometida contacte cualquier destino.
- Usar un WAF o reverse proxy como capa adicional, sin considerarlo sustituto de la actualización.
- Rotar tokens, claves SSH, credenciales de nube y secretos que el proceso pudiera leer.
- Centralizar logs y alertas sobre cambios de archivos, procesos y conexiones anómalas.
- Revisar imágenes base y dependencias para evitar que el parche se pierda en el próximo despliegue.
El papel de las distribuciones Linux
El comunicado de Apache es la referencia del proyecto, pero los administradores deben consultar también al fabricante de su sistema operativo. Red Hat, Debian, Ubuntu, SUSE y otros proveedores pueden publicar paquetes con una corrección retroportada. En ese caso, la versión del paquete no necesariamente coincide con 2.4.71 aunque el proveedor haya corregido el código vulnerable.
La ausencia de una actualización inmediata en una distribución no debe interpretarse como una autorización para ignorar el problema. Puede ser necesario deshabilitar HTTP/2 temporalmente, limitar el acceso al servicio o aplicar un paquete de seguridad del proveedor. Toda excepción debe documentarse con responsable, fecha límite y condición de cierre.
Qué deben comunicar las áreas técnicas
Un aviso interno efectivo debe evitar el alarmismo y dar instrucciones concretas. Debe indicar qué equipos están dentro del alcance, qué versión corregida se espera, cómo validar el reinicio y a quién reportar un comportamiento anómalo. También debe aclarar que el hecho de tener Apache no implica por sí solo una intrusión, pero sí exige confirmar la versión y la configuración.
Para organizaciones con terceros, la revisión debe extenderse a proveedores de hosting, plataformas administradas, appliances, balanceadores y servicios de publicación. Pedir una respuesta formal de versión, módulos habilitados y fecha de parche ayuda a evitar puntos ciegos, especialmente cuando los activos no aparecen en el inventario interno.
La prioridad es cerrar la ventana de exposición
CVE-2026-119618 recuerda que los protocolos de alto rendimiento también pueden introducir riesgos cuando los componentes concurrentes manejan memoria compartida. La severidad crítica no convierte cada instalación en un incidente, pero sí justifica una respuesta rápida, ordenada y verificable.
El objetivo no es solamente instalar un paquete. Es demostrar que todos los nodos expuestos están corregidos, que los procesos reiniciaron, que HTTP/2 se usa de forma conocida, que los secretos siguen protegidos y que los registros no muestran señales de abuso. Cuando esa evidencia queda documentada, la actualización deja de ser una tarea aislada y se convierte en una mejora medible de la resiliencia.
Fuentes principales: Apache HTTP Server: vulnerabilidades de la rama 2.4, Apache HTTP Server 2.4.71 y Red Hat: CVE-2026-119618. La aplicación de parches debe coordinarse con el proveedor de la distribución y probarse según el entorno operativo.