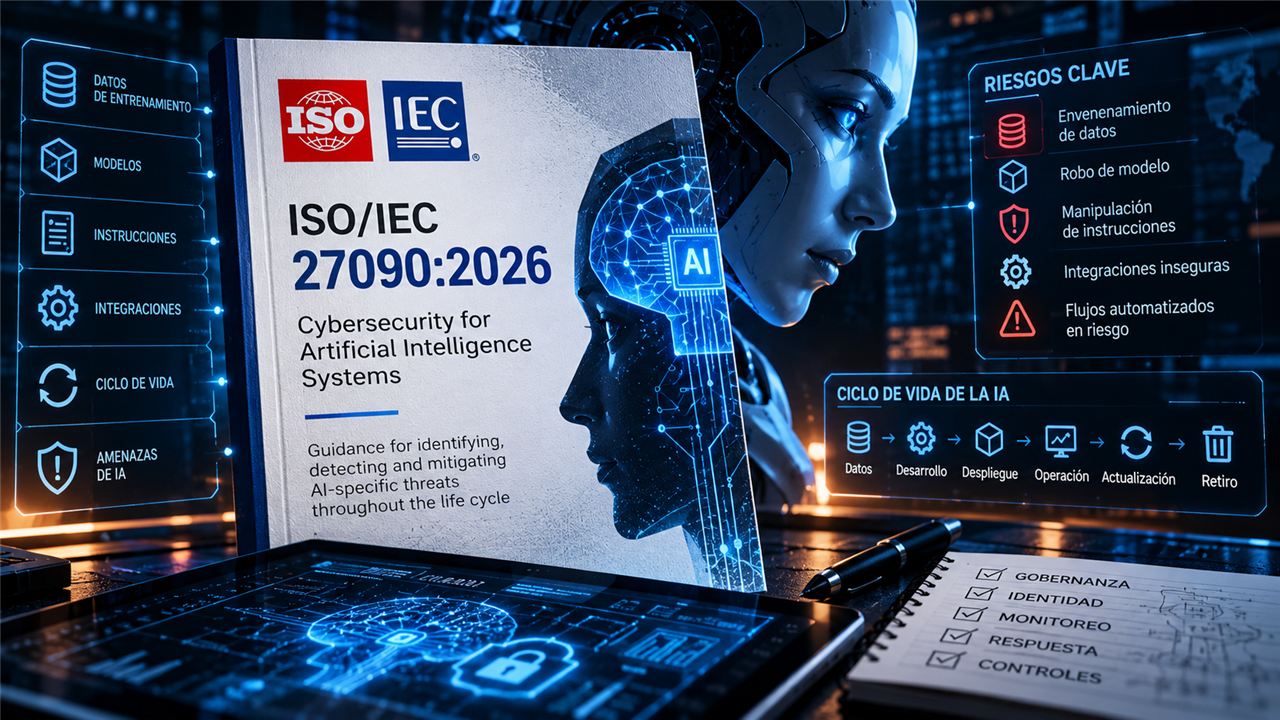
ISO publicó ISO/IEC 27090:2026, una norma dedicada a la ciberseguridad de sistemas de inteligencia artificial. Su objetivo no es reemplazar los controles tradicionales de seguridad, sino ayudar a entender qué cambia cuando una organización protege datos de entrenamiento, modelos, instrucciones, integraciones y procesos de actualización. La norma fue publicada el 14 de octubre de 2026 y pertenece al trabajo de ISO/IEC JTC 1/SC 27.
El mensaje central es oportuno: un sistema de IA no es solo una aplicación que responde texto. Puede aprender de datos, conectarse a herramientas, generar decisiones, incorporar actualizaciones y exponer interfaces que afectan a otros sistemas. Proteger únicamente la infraestructura donde se ejecuta deja fuera riesgos como el envenenamiento de datos, el robo de modelo, la manipulación de entradas y la alteración de flujos automatizados.
Qué cubre la norma
ISO/IEC 27090 ofrece guía para comprender, detectar y mitigar amenazas específicas de IA durante todo el ciclo de vida. La propia ISO destaca la protección de datos de entrenamiento, modelos e propiedad intelectual, y explica cómo vulnerabilidades particulares pueden ser explotadas y qué consecuencias pueden producir. También reconoce que las prácticas maduras de ciberseguridad continúan siendo esenciales: gestión de identidades, parches, monitoreo, segmentación, respaldo y respuesta a incidentes no desaparecen al incorporar IA.
La diferencia está en el objeto que se protege. Un conjunto de datos puede ser a la vez activo, entrada y origen de sesgos o instrucciones maliciosas. Un modelo puede ser propiedad intelectual, componente operacional y objetivo de extracción. Una consulta aparentemente legítima puede intentar revelar comportamiento interno o extraer información. Esas relaciones obligan a mirar el sistema como una cadena completa, no como un modelo aislado.
Riesgos que adquieren otra dimensión con IA
El envenenamiento de datos es un ejemplo claro. Si datos corrompidos entran a un proceso de entrenamiento, ajuste o aprendizaje continuo, pueden modificar el comportamiento futuro de un sistema. La revisión debe abarcar procedencia, integridad, permisos de escritura y señales de anomalía. Otro riesgo es el robo de modelo, que puede buscar extraer pesos, configuraciones, instrucciones o comportamiento de un sistema para copiarlo, degradarlo o utilizarlo sin autorización.
También existen amenazas en la etapa de operación. Una integración con un repositorio, una base documental o una herramienta empresarial puede introducir instrucciones no confiables. Si el sistema tiene permisos para actuar, una salida maliciosa deja de ser solo una respuesta incorrecta: puede convertirse en un cambio, una filtración o una transacción. La seguridad de IA debe conectar seguridad de aplicación, datos, nube, identidad y operaciones.
Cómo llevar la orientación a un programa real
- Crear un inventario de IA: documentar modelos, proveedores, datos, conectores, propietarios, entornos y decisiones que el sistema puede influir.
- Clasificar activos y datos: identificar qué información puede alimentar, ajustar o estar disponible para el modelo y qué datos no deben salir de un límite definido.
- Definir amenazas por ciclo de vida: revisar adquisición de datos, desarrollo, despliegue, operación, actualización y retiro.
- Separar identidades: usar cuentas técnicas y permisos mínimos para modelos, agentes, conectores y administradores.
- Medir detección y respuesta: conservar registros de entradas, herramientas invocadas, cambios de configuración y resultados de evaluaciones.
- Revisar cambios: cada nuevo modelo, conjunto de datos, prompt de sistema o integración debe pasar por una evaluación proporcional al riesgo.
Relación con ISO/IEC 27001 y 27002
La norma complementa el sistema de gestión de seguridad, no crea un universo paralelo. ISO/IEC 27001 ayuda a establecer gobierno, riesgo y mejora continua; ISO/IEC 27002 orienta controles; ISO/IEC 27090 pone una lente adicional sobre amenazas y compromisos característicos de IA. En una organización madura, la implementación debe conectarse con procesos existentes: alta de proveedores, gestión de cambios, clasificación de información, desarrollo seguro y respuesta a incidentes.
Este enfoque evita dos errores. El primero es pensar que basta con adquirir una herramienta de IA “segura” y transferir todo el riesgo al proveedor. El segundo es tratar la IA como una excepción sin controles corporativos. Las responsabilidades se comparten: el proveedor debe ofrecer salvaguardas y transparencia; el usuario debe gobernar sus datos, accesos, configuraciones y casos de uso.
Prioridades para equipos de seguridad
La publicación de una norma no exige una migración apresurada, pero sí ofrece una oportunidad para ordenar conversaciones. Un CISO puede pedir un mapa de sistemas de IA. Un responsable de datos puede exigir trazabilidad sobre las fuentes que alimentan un modelo. Un equipo de desarrollo puede incorporar pruebas de seguridad para prompts, conectores y datos recuperados. Un área de auditoría puede verificar si los controles prometidos por un proveedor se reflejan en evidencias técnicas.
La meta no es eliminar todo riesgo: ningún sistema complejo lo logra. La meta es saber qué se protege, qué puede salir mal, quién decide los límites y cómo se detecta un desvío. ISO/IEC 27090 aporta un vocabulario y una estructura para convertir esa meta en controles repetibles. Para organizaciones que ya usan IA, el momento de construir esa disciplina es ahora, antes de que una integración crítica crezca sin dueño ni rastro de auditoría.
Fuente principal: ISO, ISO/IEC 27090:2026.