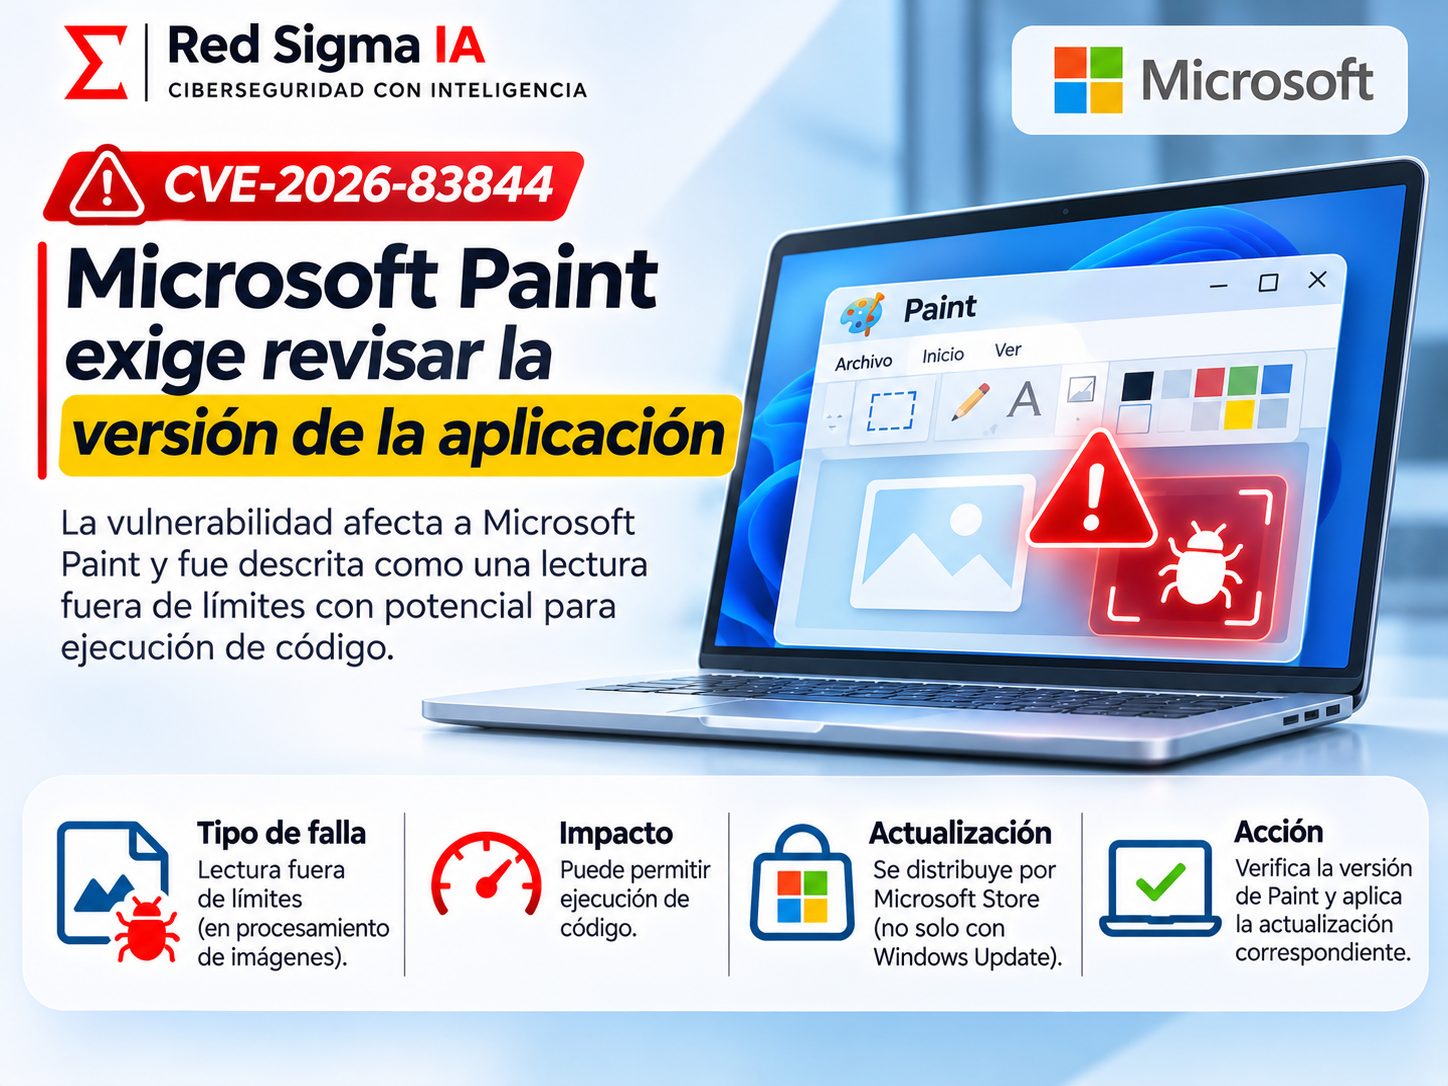
Microsoft Paint suele ocupar un lugar secundario en los inventarios de seguridad. Está presente en muchos equipos, pero rara vez aparece en los ejercicios de priorización que se concentran en navegadores, sistemas operativos, VPN y servidores. La CVE-2026-83844 recuerda que una aplicación aparentemente sencilla también puede abrir un camino de ejecución de código.
El registro de NVD describe una lectura fuera de límites en Windows Paint que podría permitir a un atacante no autorizado ejecutar código a través de la red. Microsoft la clasificó con alta severidad, aunque la complejidad de explotación y la ausencia de evidencia pública de explotación activa son factores que deben incorporarse al análisis, no utilizarse como excusa para ignorarla.
Qué significa una lectura fuera de límites
Una lectura fuera de límites ocurre cuando un programa intenta leer información más allá del espacio de memoria reservado para un objeto o un búfer. La consecuencia puede ser una caída, la exposición de datos o, en determinadas condiciones, la alteración del flujo de ejecución. El impacto depende del código vulnerable y de las defensas del sistema operativo.
En Paint, el riesgo se relaciona con el procesamiento de imágenes. Una entrada especialmente construida podría llevar al programa a interpretar datos de forma incorrecta. El hecho de que el usuario abra una imagen sigue siendo relevante: que la aplicación no pida privilegios administrativos no significa que el código ejecutado no pueda actuar con los permisos de la cuenta que la abrió.
Por qué la imagen no es el único problema
El escenario más evidente es un archivo de imagen enviado por correo, mensajería o una carpeta compartida. Sin embargo, las organizaciones también deben considerar previsualizadores, sincronización en la nube y automatizaciones que abren archivos en estaciones de trabajo. Un archivo que llega con apariencia legítima puede activar una aplicación vulnerable si el usuario confía en la vista previa o si un flujo automatizado lo procesa.
La superficie aumenta en equipos compartidos, kioscos y estaciones donde varios perfiles utilizan la misma instalación. En esos casos, actualizar un perfil no siempre significa que todos los usuarios estén protegidos. El inventario debe comprobar la versión por equipo y por contexto de usuario, según la forma en que se distribuya la aplicación.
La actualización puede seguir otro canal
Paint moderno se distribuye como aplicación de Microsoft Store. Esto crea una separación operativa: el equipo puede tener instaladas las últimas actualizaciones acumulativas del sistema y mantener una versión vulnerable de una aplicación. Las herramientas de gestión que solo revisan Windows Update pueden informar un estado verde mientras Paint requiere una actualización adicional.
Las organizaciones deben definir quién es responsable de actualizar aplicaciones de Store, qué políticas bloquean sus actualizaciones y cómo se comprueba que la versión corregida llegó a todos los perfiles. En entornos administrados, el control debe formar parte del inventario de software, no quedar en manos de que cada usuario abra la aplicación y acepte una actualización.
Cómo priorizar la respuesta
- Inventariar Paint: localizar equipos Windows con la aplicación instalada, incluyendo estaciones compartidas y dispositivos fuera de la red corporativa.
- Comprobar la versión: revisar la información de la aplicación y contrastarla con la versión corregida publicada por Microsoft.
- Actualizar por el canal correcto: usar Microsoft Store, Intune, winget u otra herramienta aprobada por la organización.
- Reducir exposición: bloquear la apertura automática de archivos recibidos y reforzar filtros de correo y mensajería.
- Buscar señales: revisar cierres anómalos de Paint, procesos hijos inesperados, conexiones salientes y archivos creados tras abrir imágenes sospechosas.
- Documentar excepciones: registrar equipos que no puedan actualizarse y aplicar controles compensatorios.
Cómo revisar un equipo que abrió una imagen sospechosa
Si una persona abrió un archivo que parecía extraño, la respuesta debe comenzar con la conservación de evidencia. Conviene anotar el nombre, la ruta, el origen y la hora, aislar el equipo si existen señales de compromiso y avisar al equipo de seguridad. No se debe reenviar la imagen para “probarla” en otros dispositivos.
El análisis debe comprobar procesos iniciados por Paint, tareas programadas, persistencia, cuentas nuevas, conexiones a dominios inusuales y alertas del endpoint. Si hubo acceso a información sensible, se deben rotar las credenciales utilizadas desde un dispositivo confiable y revisar posibles movimientos laterales.
El CVSS no reemplaza el contexto
El registro público puede mostrar diferentes métricas según la fuente y el momento de enriquecimiento. La puntuación ayuda a comparar, pero la decisión de parchear debe sumar exposición, facilidad de distribución del archivo, controles del endpoint, importancia del usuario y disponibilidad de la actualización. Una falla de alta severidad en una aplicación poco utilizada puede ser menos urgente que una de severidad media en un servidor crítico, pero no por eso deja de requerir corrección.
En este caso, el mensaje equilibrado es claro: no hay que afirmar una explotación activa si no existe evidencia confirmada, pero sí hay que cerrar la brecha antes de que aparezcan pruebas de concepto o campañas que aprovechen archivos maliciosos. El mantenimiento preventivo es más barato que investigar una ejecución de código en cientos de estaciones.
Fuentes principales: NVD, CVE-2026-83844 y Microsoft Security Response Center.