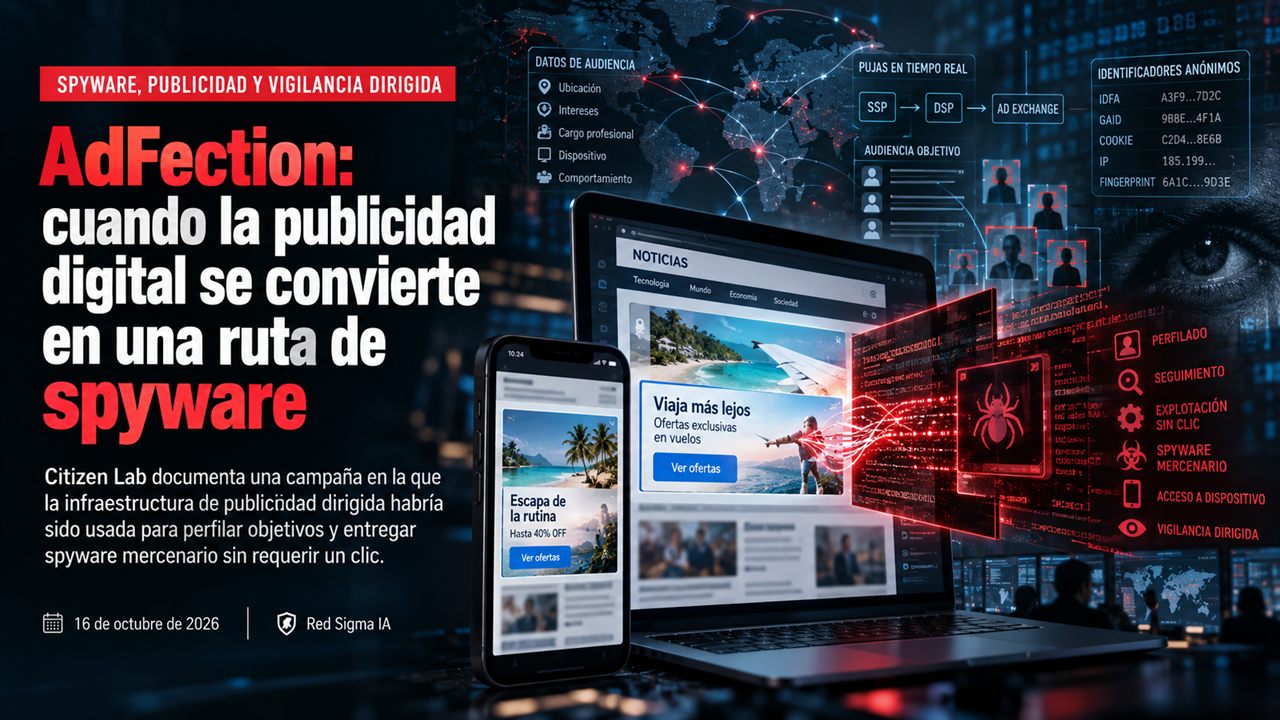
Un anuncio digital parece un elemento rutinario de la web: una imagen, un video o un enlace que se carga junto al contenido. La investigación AdFection, publicada por Citizen Lab, muestra por qué ese supuesto ya no es suficiente. El laboratorio documentó lo que describe como la primera demostración técnica en el mundo real de infección con spyware mercenario zero-click entregada mediante publicidad dirigida.
El reporte sitúa a Discover-Tech, una firma registrada en Israel, como un puente entre el ecosistema de tecnología publicitaria y proveedores de spyware mercenario. Según Citizen Lab, la plataforma Controlium permitía perfilar dispositivos a gran escala, seleccionar objetivos y enviar código malicioso tras mostrar anuncios que parecían benignos. Los investigadores atribuyen con alta confianza infecciones en dispositivos de la red internacional Al Jazeera vinculadas con spyware de Candiru.
Cómo funciona una infección sin clic
En un ataque tradicional, el adversario necesita que la víctima abra un archivo, siga un enlace o instale una aplicación. Los ataques zero-click eliminan esa interacción. La víctima puede estar navegando o usando una app y, sin tocar el anuncio, recibir contenido que explota una vulnerabilidad en el navegador, la aplicación o el sistema operativo.
Citizen Lab describe una cadena de dos etapas. Primero, el anuncio aparentemente inocuo transmite identificadores del dispositivo y dirección IP hacia servidores de Discover-Tech. Si el sistema decide que esa persona coincide con un objetivo, se entrega JavaScript malicioso mediante una ruta separada. Mantener el exploit fuera del anuncio visible dificulta que las plataformas de publicidad detecten el propósito real de la campaña.
Esta arquitectura aprovecha una característica normal de la publicidad programática: las subastas en tiempo real procesan cantidades enormes de señales para decidir qué anuncio verá una persona. Identificadores publicitarios, dirección IP, tipo de dispositivo, aplicación y contexto de navegación pueden utilizarse para segmentación comercial. Cuando la misma infraestructura se combina con espionaje, esos datos se convierten en una capacidad de perfilado y selección de objetivos.
Por qué el caso supera a una campaña de malware convencional
La publicidad digital tiene una superficie extraordinariamente amplia. Citizen Lab observó anuncios vinculados con Discover-Tech en aplicaciones de uso cotidiano y en miles de sitios. El informe identifica impresiones en redes gubernamentales, organismos de seguridad, infraestructura crítica, universidades y medios de comunicación de distintos países. El alcance potencial no equivale a una lista de víctimas: es una señal de que el mecanismo pudo llegar a entornos de alto valor sin que estos buscaran software sospechoso.
El caso también demuestra un problema de dependencia. Una organización puede proteger su correo, actualizar sus equipos y limitar descargas, pero aún recibe código de terceros a través de cadenas publicitarias incorporadas en sitios y aplicaciones legítimos. La seguridad del usuario depende entonces de redes de anuncios, intermediarios, plataformas de demanda, analítica, SDK y controles de publicación que raramente son visibles para quien navega.
Publicidad, privacidad y seguridad son el mismo problema
Con frecuencia se trata la privacidad como un asunto separado de la ciberseguridad. AdFection muestra lo contrario. La información utilizada para personalizar anuncios permite inferir intereses, hábitos, ubicación y vínculos entre identificadores. Esos datos pueden ayudar a decidir qué dispositivo pertenece a un periodista, un funcionario, una persona activista o alguien dentro de una red sensible.
Reducir el seguimiento publicitario, por tanto, no solo limita anuncios personalizados: reduce material que puede alimentar perfiles de vigilancia. Las decisiones de negocio sobre SDK, píxeles, proveedores de anuncios y consentimiento afectan directamente la exposición de una empresa y de sus usuarios.
Medidas defensivas realistas
- Actualizar navegadores y sistemas: los ataques sin clic dependen de fallas explotables; parches rápidos reducen oportunidades, aunque no eliminan todo riesgo.
- Limitar publicidad de terceros: en dispositivos corporativos, bloquear dominios publicitarios y restringir aplicaciones con SDK innecesarios disminuye código externo.
- Vigilar tráfico anómalo: correlacionar DNS, proxy, EDR y registros móviles puede revelar conexiones hacia infraestructura de perfilado o mando y control.
- Separar perfiles de alto riesgo: periodistas, ejecutivos, personal de seguridad y administradores requieren dispositivos administrados, mínimo software y monitoreo reforzado.
- Revisar proveedores: empresas de medios y desarrolladores deben conocer qué redes, SDK y scripts publicitarios se cargan en sus productos.
Responsabilidad en la cadena publicitaria
Citizen Lab indicó que Google e IAB Europe retiraron a Discover-Tech de sus listas de proveedores y que Google y Beeswax terminaron su acceso a sistemas publicitarios tras la investigación. Esa respuesta es relevante, pero también plantea una pregunta más amplia: ¿por qué un actor que, según el reporte, no mostraba actividad publicitaria legítima pudo aparecer como proveedor aprobado durante tanto tiempo?
La respuesta no puede recaer únicamente en la persona que ve el anuncio. Plataformas, intermediarios y organizaciones que monetizan tráfico necesitan procedimientos de debida diligencia, detección de comportamiento anómalo y mecanismos efectivos para retirar a actores abusivos. El ecosistema de anuncios procesa un volumen que favorece la automatización; precisamente por eso requiere controles que no dependan de detectar una campaña solo después de una infección.
AdFection es una advertencia para equipos de seguridad, privacidad y producto. Un anuncio ya no debe considerarse solo contenido comercial. Es código de terceros, transportado por una cadena compleja de proveedores, que puede aportar valor económico pero también introducir perfiles, rutas de ataque y dependencias que la organización debe conocer y gobernar.
Fuente principal: Citizen Lab — Exposing AdFection.
Nota: los señalamientos sobre empresas, infraestructura y campañas corresponden a la investigación de Citizen Lab; la exposición de un anuncio no confirma por sí sola una infección. Las recomendaciones son análisis editorial de Red Sigma IA.