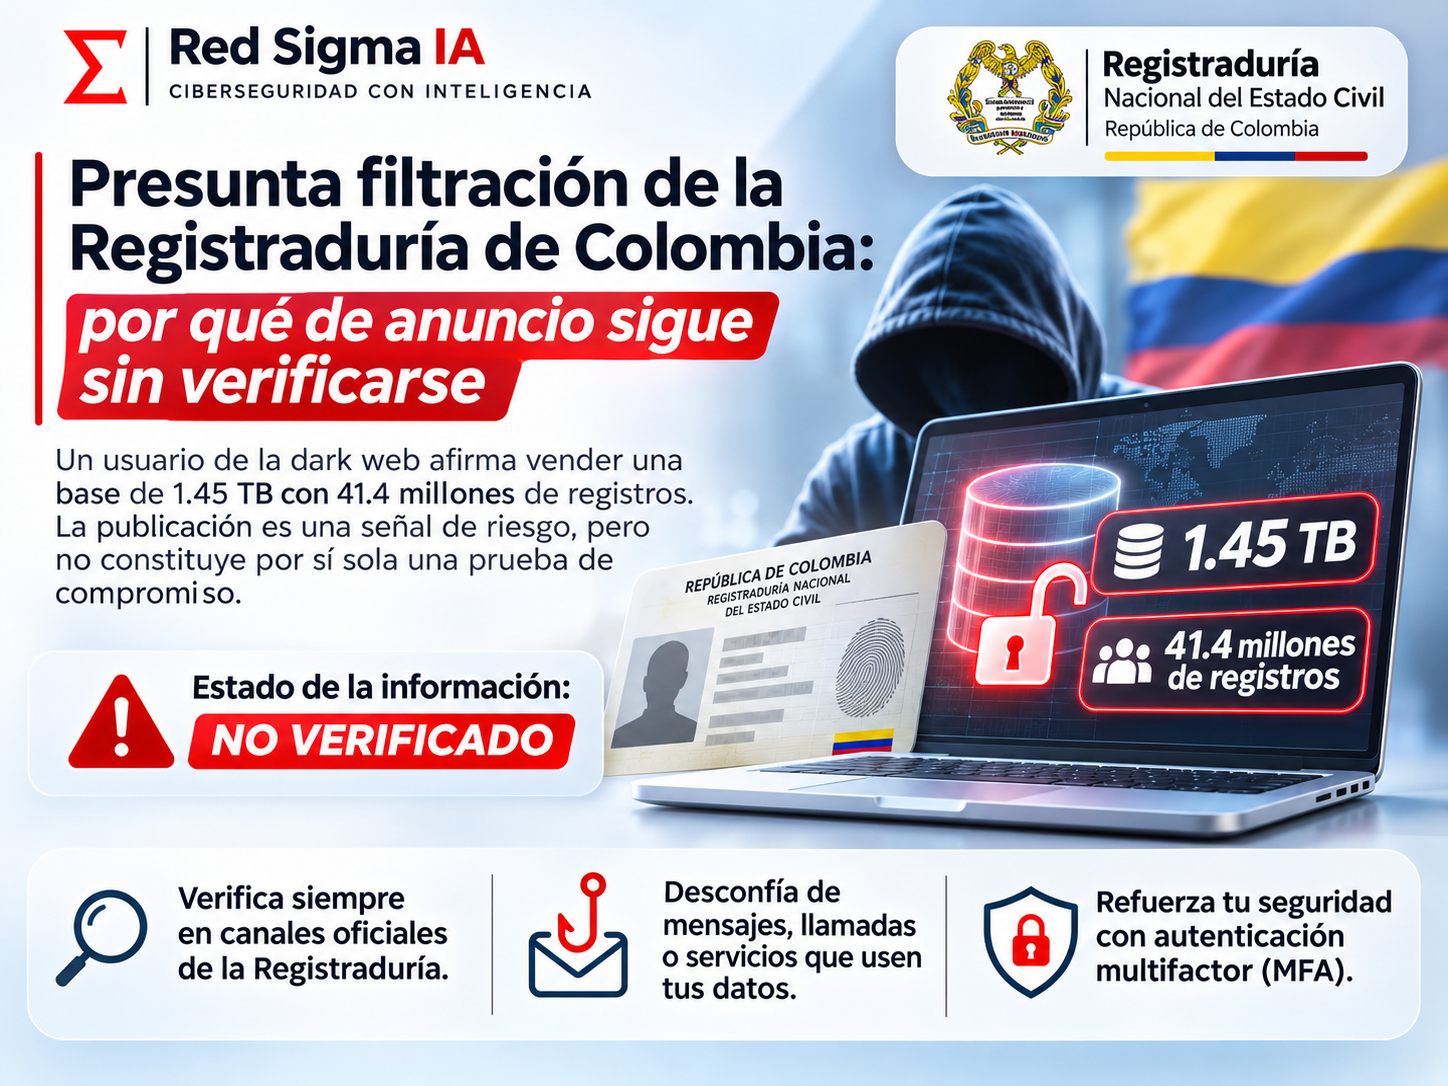
Una publicación difundida en canales de monitoreo de amenazas afirma que un actor identificado como “GordonFreeman1” puso a la venta una base de datos de 1.45 TB que supuestamente contendría 41.4 millones de registros de ciudadanos colombianos. El anuncio atribuye el origen de la información a la Registraduría Nacional del Estado Civil, entidad responsable de funciones de identificación y de procesos electorales.
El dato más importante, sin embargo, no es la cifra. Es el estado de la evidencia. La imagen y el texto muestran una reclamación de un actor de la dark web, no una confirmación de la Registraduría, una validación independiente de muestras ni un aviso técnico que demuestre que los registros fueron extraídos de esa entidad. Por esa razón, el caso debe tratarse como una presunta filtración y no como un hecho confirmado.
Qué afirma el anuncio
El mensaje asegura que la base contiene nombres completos, números de cédula, fechas de expedición y fechas y lugares de nacimiento. También menciona registros de figuras públicas y ofrece una API de consulta por un precio elevado. Ese formato busca convertir la filtración en un producto: el comprador no solo recibiría archivos, sino una forma de consultar los datos y demostrar que la supuesta base tiene valor operativo.
La descripción de la oferta utiliza elementos que suelen aparecer en campañas de extorsión y venta de datos: un alias, una cantidad concreta, un tamaño de archivo, una institución reconocida y una lista de campos que parecen sensibles. Estos elementos pueden ser ciertos, pero también pueden haber sido seleccionados para hacer creíble el anuncio. Sin muestras verificables y sin corroboración de la fuente, deben considerarse afirmaciones del vendedor.
Por qué la cifra requiere contexto
La Registraduría administra información relacionada con la identidad y con procesos electorales, pero eso no significa que todo dato de una persona provenga necesariamente de una única base central. Las organizaciones suelen intercambiar información con proveedores, sistemas de consulta, entidades públicas y plataformas de trámite. Una base publicada en internet podría ser una combinación de fuentes, una compilación histórica o un conjunto de datos obtenido en distintos momentos.
También existe el riesgo de contar registros en vez de personas. Una misma persona puede aparecer varias veces por cambios de domicilio, actualizaciones de documento, trámites o duplicados. Por ello, una cifra de 41.4 millones de registros no equivale automáticamente a 41.4 millones de ciudadanos únicos afectados.
Qué tendría que ocurrir para confirmar una brecha
La confirmación requiere evidencias que conecten los datos con el sistema señalado y que permitan establecer su vigencia. Entre ellas pueden estar un comunicado de la entidad, una investigación de una autoridad competente, una comparación forense de muestras o una notificación a las personas afectadas. Una captura, un listado de nombres o una consulta parcial no bastan si no se puede demostrar cuándo, cómo y de dónde se obtuvo la información.
El análisis también debe distinguir entre autenticidad y atribución. Es posible que una muestra contenga datos verdaderos y, aun así, no proceda de la Registraduría. Del mismo modo, que un atacante mencione a una institución no demuestra que haya comprometido sus servidores. La atribución requiere revisar registros, infraestructura, fechas, controles de acceso y evidencias técnicas que normalmente no están disponibles en una publicación criminal.
El riesgo mientras la información no está confirmada
Que una reclamación sea incierta no significa que deba ignorarse. Los datos de identidad tienen un valor alto para el fraude: permiten crear perfiles, personalizar llamadas, preparar campañas de phishing y combinar información pública con datos obtenidos de otras brechas. Un atacante puede utilizar nombre y número de documento para parecer legítimo, aunque no tenga acceso a la base que afirma vender.
El principal riesgo inmediato para las personas es la ingeniería social. Pueden recibir mensajes que mencionen trámites, multas, elecciones, documentos vencidos o supuestas verificaciones de identidad. Una conversación que incluye datos correctos puede generar una falsa sensación de autenticidad. La información conocida por el interlocutor no prueba que la solicitud sea legítima.
Cómo deben responder las organizaciones
- Preservar la evidencia: guardar la URL, capturas, fechas, alias y metadatos disponibles sin interactuar con el vendedor.
- Activar el proceso de respuesta: involucrar a seguridad, legal, privacidad, comunicaciones y a los responsables del sistema de identidad.
- Revisar accesos: buscar consultas masivas, exportaciones, cuentas privilegiadas nuevas, accesos fuera de horario y uso anómalo de APIs.
- Comparar muestras de forma controlada: nunca descargar ni distribuir datos personales sin autorización y sin un protocolo de manejo de evidencia.
- Evaluar terceros: revisar proveedores, integraciones y cuentas con acceso a información de identificación.
- Preparar la comunicación: si se confirma un incidente, informar con precisión qué datos están afectados, qué medidas tomar y por qué canales oficiales.
Qué pueden hacer las personas
- No pagar por supuestas verificaciones ni responder a mensajes que utilicen la filtración como pretexto.
- Confirmar cualquier trámite desde el sitio oficial de la entidad, escribiendo la dirección directamente en el navegador.
- Evitar compartir fotografías de documentos, códigos de autenticación o datos bancarios por redes sociales y mensajería.
- Activar autenticación multifactor en correo, banca, redes sociales y servicios que contengan información personal.
- Revisar movimientos financieros, solicitudes de crédito y notificaciones de servicios que no se reconozcan.
- Reportar intentos de fraude a las autoridades y conservar los mensajes originales como evidencia.
La lección: verificar antes de amplificar
Las filtraciones presuntas generan presión para publicar rápido, pero una respuesta responsable no puede convertir una afirmación criminal en una verdad por repetición. Para las organizaciones, la prioridad es investigar sin contaminar la evidencia, reducir el acceso innecesario y preparar medidas para las personas que pudieran estar expuestas. Para el público, la regla es sencilla: tratar como sospechoso cualquier contacto que use datos personales para exigir dinero, documentos o urgencia.
Mientras no exista confirmación oficial o evidencia técnica independiente, el caso de la Registraduría debe mantenerse en la categoría correcta: una reclamación de filtración con potencial impacto, pero todavía no verificada. Esa precisión protege a las posibles víctimas y evita atribuciones que pueden desviar una investigación real.
Fuente principal: Registraduría Nacional del Estado Civil. La publicación sobre la presunta venta de datos no cuenta, al momento de esta edición, con confirmación pública de la entidad.