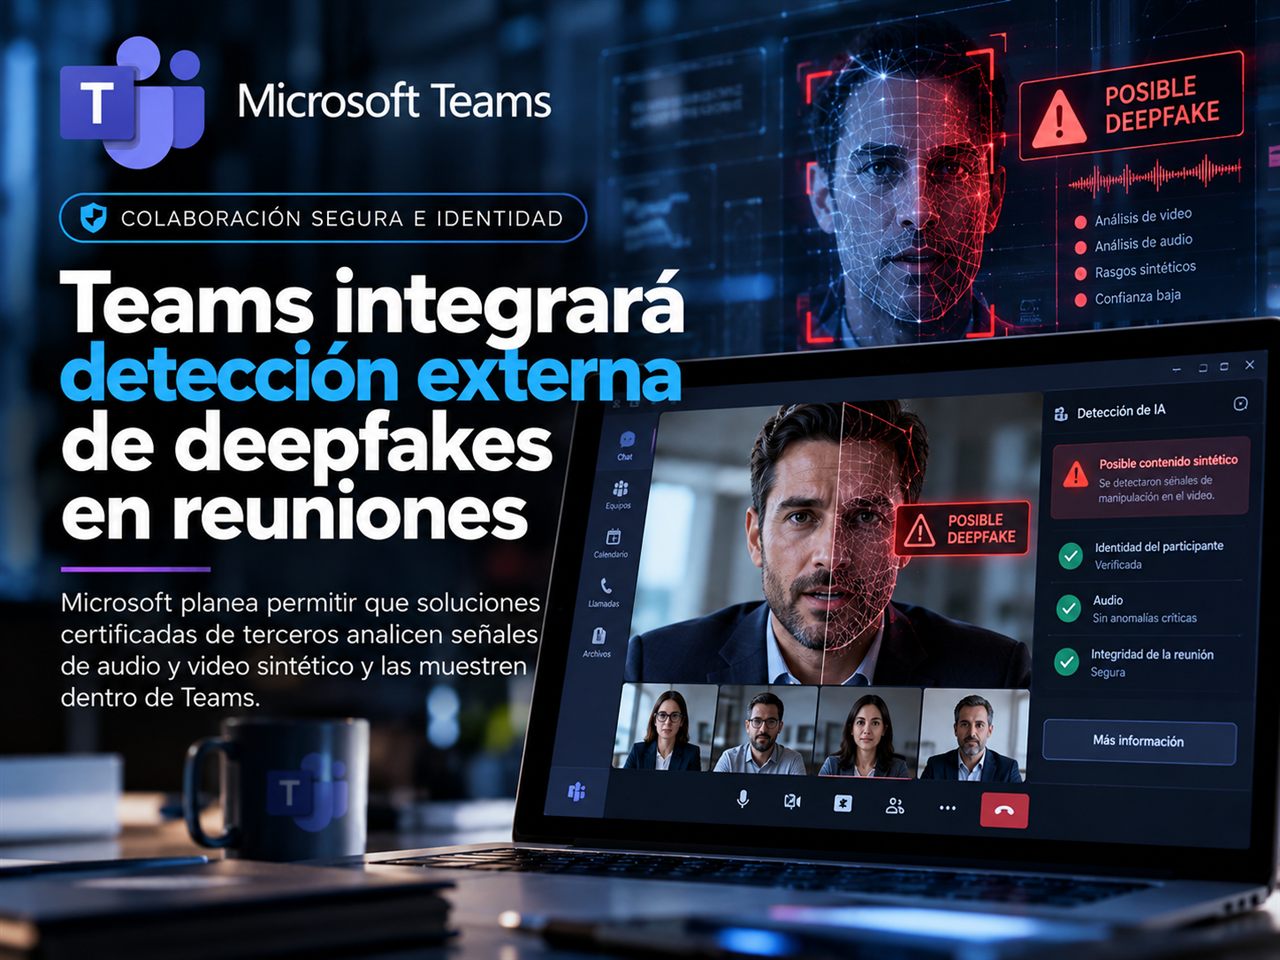
Microsoft Teams planea incorporar una integración para que soluciones certificadas de terceros detecten audio y video sintético o manipulado durante reuniones. De acuerdo con la documentación de Microsoft, el proveedor analiza el medio de la reunión y envía una señal a Teams; la plataforma puede mostrar esa señal a los participantes mediante experiencias y controles dentro de la llamada. La disponibilidad general está prevista para noviembre de 2026.
La novedad responde a un problema muy práctico. Una reunión que antes requería verificar solo una invitación o una cuenta puede incluir hoy una voz clonada, un rostro generado o un video alterado. Para un equipo de finanzas, soporte técnico o dirección, unos minutos de conversación aparentemente legítima pueden bastar para autorizar un pago, compartir un archivo sensible o aprobar un cambio de acceso.
Qué hace —y qué no hace— la integración
La detección no la realiza Teams por sí solo. Microsoft plantea un modelo de proveedores externos certificados: el detector entra a la reunión, evalúa la señal de audio o video y reporta una posible detección de medio sintético. Teams propaga el resultado a los participantes. Esto permite incorporar tecnología especializada sin convertir una puntuación de riesgo en una verdad absoluta.
Una advertencia no prueba por sí misma que una persona sea impostora. Los detectores pueden tener falsos positivos por mala iluminación, compresión, filtros, latencia o condiciones de red; también pueden pasar por alto contenido manipulado. La señal debe funcionar como un disparador para verificar identidad y detener una acción riesgosa, no como una autorización automática ni una acusación pública.
La suplantación ocurre fuera de la pantalla
Un deepfake es especialmente peligroso cuando aprovecha un proceso débil. Si una persona puede solicitar un pago por videollamada y nadie exige una segunda aprobación, el atacante no necesita vulnerar Teams. Si una solicitud de restablecimiento de contraseña se aprueba por la voz de un “directivo”, el control fallido es de identidad y flujo de trabajo, no únicamente de detección audiovisual.
Por eso Microsoft también anunció protección contra suplantación de organizadores y participantes. La combinación es lógica: un detector puede alertar sobre el contenido de la llamada, mientras que una señal de identidad puede advertir sobre quién parece estar detrás de ella. Ninguna sustituye la validación por un canal independiente cuando la acción afecta dinero, datos o privilegios.
Cómo prepararse antes de habilitarla
- Definir acciones críticas: identificar qué pagos, cambios de proveedor, accesos o transferencias jamás se aprueban solo por una llamada.
- Validar por un segundo canal: confirmar solicitudes sensibles mediante un contacto conocido, un flujo firmado o una aprobación en sistema.
- Evaluar al proveedor: revisar precisión, privacidad, retención de medios, ubicación de procesamiento y manejo de falsos positivos.
- Configurar permisos mínimos: el bot de detección debe acceder solo a las reuniones y capacidades indispensables.
- Entrenar la respuesta: explicar qué significa una alerta, a quién escalarla y cómo documentar una posible suplantación.
Privacidad, gobernanza y evidencia
Analizar medios de una reunión tiene implicaciones de privacidad. Antes de activar una solución, la organización debe saber si el audio o video se procesa en tiempo real, se retiene, se transfiere a otra región o se usa para mejorar modelos. También debe comunicar de forma clara qué participantes pueden ser analizados y bajo qué política. La seguridad no debe convertir una reunión de trabajo en una fuente opaca de vigilancia.
Conviene conservar evidencia suficiente para investigar alertas relevantes: identificador de reunión, cuenta involucrada, hora, señal del proveedor, acciones tomadas y resultado de la verificación. No es necesario grabar todas las reuniones indefinidamente. La retención debe ser proporcional a la finalidad y a las obligaciones de la organización.
La defensa es un sistema de decisiones
La integración prevista es una capa útil en un momento en que la ingeniería social gana realismo. Pero la capa más resistente sigue siendo un proceso que no permite que una sola voz, cara o mensaje cambie una cuenta bancaria o entregue una credencial. Las empresas que combinen señales técnicas con doble validación, controles de identidad y entrenamiento estarán mejor preparadas que las que confíen en un único detector.
Fuente principal: Microsoft Learn — reportSyntheticMedia.
Contexto: BleepingComputer. Las recomendaciones son interpretación editorial de Red Sigma IA.