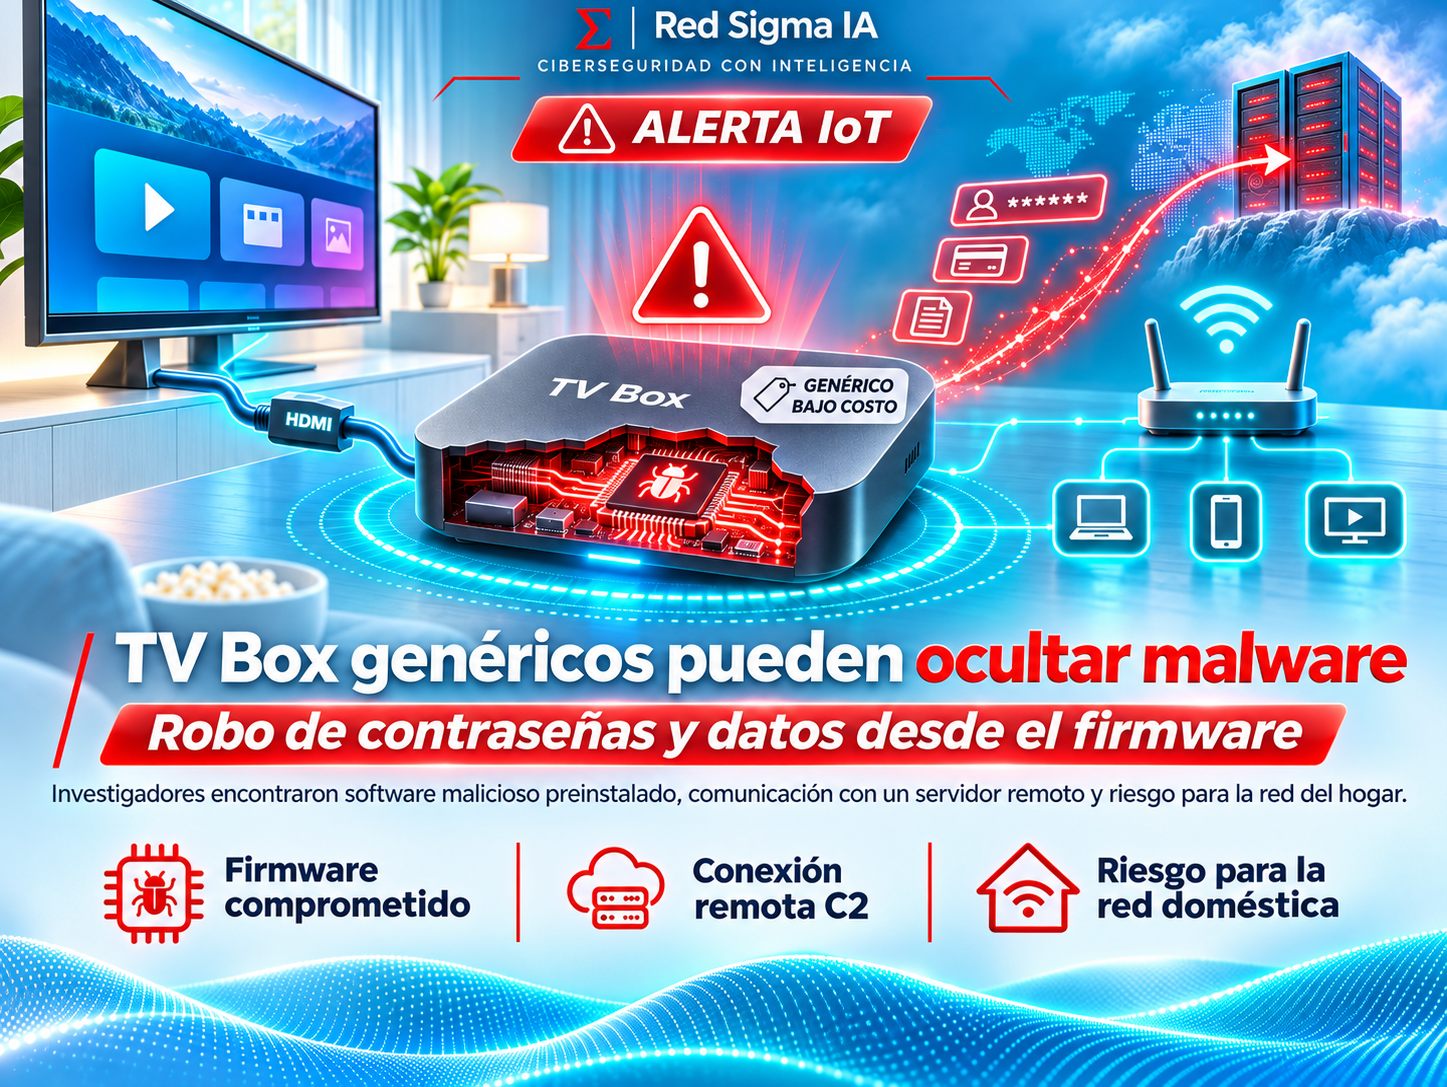
Los TV Box genéricos prometen convertir cualquier pantalla en un centro de entretenimiento por un precio bajo. El dispositivo se conecta por HDMI, utiliza la red Wi-Fi y permite instalar aplicaciones para reproducir contenido. La investigación presentada por los especialistas chilenos Anthony De La Paz y Patricio Moraga mostró el lado menos visible de algunos equipos: un aparato puede funcionar como televisor y, al mismo tiempo, ejecutar software malicioso.
Los investigadores compraron y analizaron un equipo comercializado en el mercado informal. Encontraron código instalado desde fábrica que podía recibir instrucciones de un servidor de comando y control, enviar información y utilizar la conexión del hogar como intermediario. El caso no permite afirmar que todos los TV Box sean maliciosos, pero sí demuestra que el firmware y el origen del dispositivo importan tanto como la aplicación que el usuario instala.
Qué puede hacer un TV Box comprometido
Un dispositivo conectado a la red doméstica puede observar conexiones, comunicarse con servidores externos y actuar como puente para tráfico de terceros. Si incluye un módulo malicioso, el operador podría utilizarlo como proxy para que actividades ajenas parezcan originarse desde la conexión de la víctima.
También puede intentar capturar información introducida directamente en el equipo: contraseñas, cuentas de streaming, datos de tarjetas o credenciales utilizadas en aplicaciones. La capacidad real depende del modelo, del firmware y de los permisos disponibles. Por eso no se debe extrapolar cada comportamiento observado a todos los dispositivos, aunque el escenario sea suficiente para considerar de alto riesgo un equipo sin procedencia confiable.
El problema de los dispositivos reetiquetados
Los equipos genéricos pueden compartir placas, imágenes de sistema y componentes entre marcas diferentes. La carcasa cambia, pero el software base permanece. Esto dificulta que el comprador identifique si un modelo fue actualizado, quién mantiene el sistema o si existe un aviso de seguridad para esa versión.
Una caja con el nombre de una aplicación popular no demuestra que el hardware sea oficial ni que el sistema haya sido revisado. Los anuncios que prometen acceso gratuito a múltiples servicios también pueden ocultar modificaciones, aplicaciones preinstaladas y permisos que el usuario no solicitó.
Por qué el restablecimiento de fábrica puede no ser suficiente
Si el código malicioso se encuentra en el firmware o en una imagen de sistema modificada, restablecer las preferencias del usuario no necesariamente lo elimina. El equipo puede volver a arrancar con el mismo software y recuperar la comunicación con el servidor remoto. La diferencia entre borrar datos y reinstalar una imagen confiable es fundamental.
Una persona no debería intentar descargar firmware de cualquier foro para solucionar el problema. Una imagen incorrecta puede dejar el dispositivo inutilizable o instalar otra versión no confiable. La recuperación debe depender del fabricante, del investigador o de una herramienta que permita identificar el modelo y verificar el software.
Qué hacer si ya tienes un TV Box sospechoso
- Desconectarlo: retirar el equipo de la red Wi-Fi y de la alimentación hasta evaluar su origen y comportamiento.
- No introducir más datos: evitar iniciar sesión o registrar tarjetas desde el dispositivo.
- Revisar la red: cambiar la contraseña de Wi-Fi si el equipo tuvo acceso prolongado y verificar dispositivos conectados.
- Rotar credenciales: cambiar contraseñas que se hayan utilizado directamente en el TV Box, desde un dispositivo confiable.
- Consultar el modelo: buscar el fabricante, certificación, soporte y actualizaciones antes de volver a conectarlo.
- Separar la IoT: si se conserva, ubicarlo en una red de invitados sin acceso a computadoras, cámaras, almacenamiento o sistemas de trabajo.
Cómo comprar un dispositivo de streaming con menor riesgo
El precio es solo una parte de la decisión. Un equipo seguro necesita un fabricante identificable, actualizaciones, documentación y una cadena de distribución que permita recibir avisos. También conviene comprobar si el dispositivo cuenta con certificaciones oficiales y si la tienda ofrece una forma de reclamar o devolver el producto.
- Preferir plataformas y fabricantes reconocidos.
- Desconfiar de equipos sin marca, con firmware modificado o con promesas de contenido ilimitado.
- Revisar que Google Play Protect o la certificación correspondiente aparezcan como activas.
- No habilitar instalación desde fuentes desconocidas salvo que exista una razón y un control claro.
- Mantener el sistema y las aplicaciones actualizados.
- Configurar una red separada para dispositivos de entretenimiento y hogar inteligente.
El riesgo para el resto del hogar
La preocupación no se limita a las contraseñas escritas en el televisor. Si un dispositivo funciona como intermediario de red, puede afectar la reputación de la conexión doméstica y servir como punto de observación de otros equipos. Un atacante podría intentar descubrir impresoras, cámaras, computadoras o servicios expuestos en la misma red.
La segmentación reduce ese riesgo. Una red de invitados con aislamiento de clientes impide que el TV Box se comunique libremente con el resto de los dispositivos. No corrige el firmware, pero limita el impacto mientras se decide si el equipo se reemplaza o se reinstala de manera confiable.
La lección para la seguridad IoT
Los dispositivos domésticos suelen permanecer fuera de los inventarios de seguridad. No tienen el mismo nivel de atención que una laptop o un servidor, pero también manejan conexiones, credenciales y datos. La compra de hardware debe incluir preguntas sobre soporte, actualizaciones y procedencia.
La investigación de los especialistas chilenos no es una razón para asumir que todo TV Box es una amenaza. Es una razón para dejar de tratar estos equipos como simples accesorios. Un dispositivo que se conecta a la red es parte del perímetro; si llega con firmware comprometido, el restablecimiento de fábrica y el antivirus de la computadora pueden no ser suficientes.
Fuentes: Clarín — Alerta por las TV boxes y la investigación presentada en Ekoparty; ESET — Seguridad de Smart TV y dispositivos conectados.