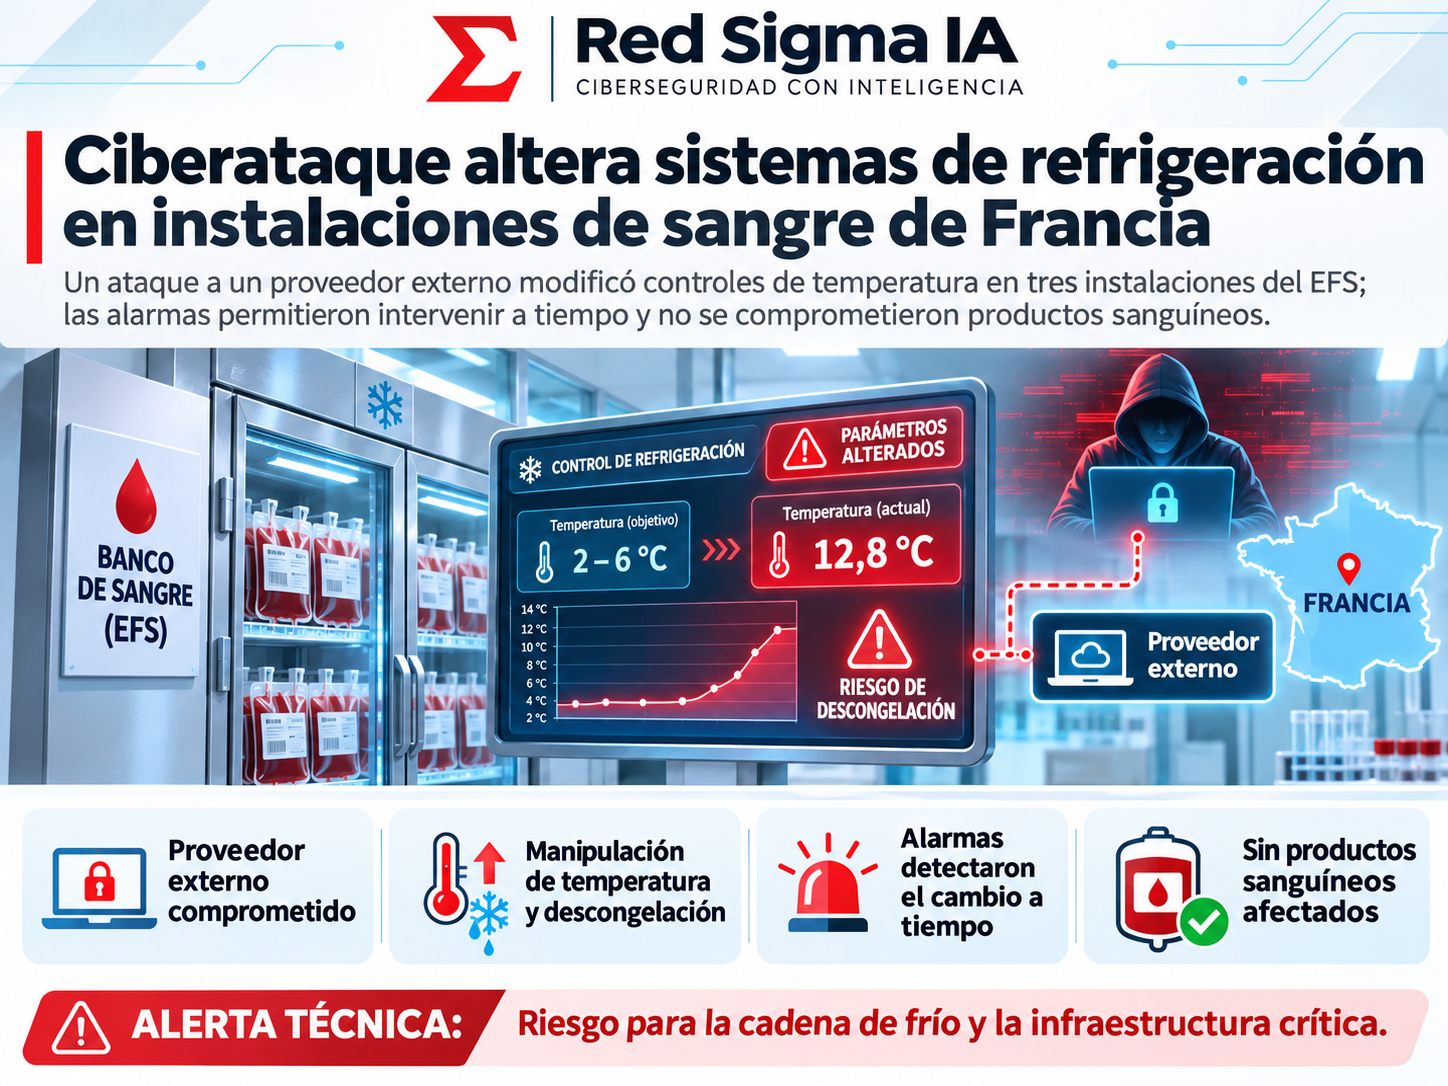
Un ataque cibernético contra un proveedor de equipos frigoríficos alcanzó tres instalaciones del Établissement Français du Sang (EFS), el organismo responsable de recolectar, procesar y distribuir sangre en Francia. El incidente no tuvo como objetivo directo la red corporativa del servicio, pero sí afectó sistemas de supervisión y control relacionados con cámaras frías donde se almacenan productos sanguíneos y muestras biológicas.
La información pública disponible indica que los atacantes elevaron los umbrales de temperatura y descongelación a niveles muy altos. La modificación podía comprometer la cadena de frío si permanecía activa, pero los sistemas de monitoreo y alarma detectaron las anomalías. EFS informó que no se identificaron efectos en la salud ni pérdidas de productos sanguíneos.
Qué ocurrió y qué no ocurrió
La imagen de un atacante modificando la temperatura de refrigeradores que contienen sangre resulta alarmante porque conecta un incidente digital con un posible impacto físico. Sin embargo, es importante separar el hecho confirmado de las hipótesis. El EFS comunicó que se alteraron parámetros de temperatura y descongelación, que sus alarmas detectaron los cambios y que se aplicaron medidas de contención. No comunicó que se hubiera perdido sangre ni que un paciente hubiera recibido un producto comprometido.
Según la información publicada por el servicio y recogida por Recorded Future News, algunos equipos pudieron ser controlados o neutralizados sin que los productos resultaran afectados. Cuando fue necesario, los productos almacenados se trasladaron preventivamente a otras instalaciones. Ese detalle es relevante: la resiliencia no dependió de que el sistema digital funcionara perfectamente, sino de que existieran sensores, procedimientos, personal y capacidad logística para actuar.
Tampoco debe confundirse este caso con una intrusión directa contra los sistemas internos del EFS. El organismo señaló que el ataque llegó a través de un tercero responsable de equipos o servicios de refrigeración. La distinción importa porque una organización puede tener una red bien protegida y, aun así, heredar riesgo por plataformas de mantenimiento remoto, integradores, proveedores de monitoreo o componentes que no administra directamente.
Por qué la cadena de frío es una superficie de ciberseguridad
La cadena de frío depende de variables que antes se vigilaban localmente: temperatura, humedad, descongelación, presión, energía y estado de los compresores. Hoy esas variables suelen conectarse a paneles web, aplicaciones móviles, gateways, servicios de telemetría y plataformas de mantenimiento. La conexión facilita el trabajo operativo, pero también convierte una modificación digital en una alteración de un proceso físico.
En un entorno de almacenamiento de sangre, el objetivo de seguridad no es únicamente impedir que alguien lea información. También hay que preservar la integridad de los parámetros y la disponibilidad de los sistemas de alarma. Una cuenta con permisos para cambiar una configuración puede ser tan sensible como una base de datos con información personal.
Este tipo de tecnología suele distribuirse entre varias empresas. Un hospital, un banco de sangre o un centro de distribución puede operar la instalación, mientras que un fabricante suministra el controlador, otro proveedor administra el software de monitoreo y un tercero presta soporte remoto. Cada salto agrega identidades, credenciales, canales y dependencias que deben inventariarse.
La lección del proveedor comprometido
El riesgo de terceros no aparece solo cuando un proveedor pierde datos. También surge cuando el proveedor conserva capacidad de cambiar la operación de una organización. Un sistema de refrigeración administrado de manera remota debería tratarse como un acceso privilegiado a infraestructura crítica, aunque el servicio se comercialice como una herramienta de mantenimiento.
La pregunta correcta no es “¿el proveedor es confiable?”, sino “¿qué puede hacer, desde dónde, con qué identidad y con qué evidencia?”. Esa evaluación debe abarcar las cuentas de soporte, las estaciones usadas por técnicos, el software de acceso remoto, los cambios de configuración y la posibilidad de revertir una modificación rápidamente.
- Identificar funciones de impacto físico: listar qué parámetros pueden cambiarse a distancia y qué consecuencias tendría cada uno.
- Separar supervisión y control: una cuenta que observa temperatura no debería modificar umbrales sin una autorización adicional.
- Usar accesos temporales: otorgar permisos al proveedor solo durante una ventana de mantenimiento y revocarlos después.
- Exigir MFA y trazabilidad: cada sesión debe asociarse con una persona, un dispositivo y una orden de trabajo.
- Validar cambios fuera de rango: las modificaciones bruscas deben generar una alerta independiente y requerir confirmación.
Alarmas, manuales y redundancia
El caso también muestra el valor de la defensa por capas. Las alarmas no impidieron que alguien cambiara una configuración, pero permitieron detectar la desviación antes de que se convirtiera en pérdida. La respuesta se apoyó en la capacidad de controlar o neutralizar equipos y en la transferencia preventiva de productos.
Para sistemas críticos, una alarma aislada no basta. Debe existir un canal de notificación que no dependa de la misma plataforma que controla el proceso, una persona responsable de recibirla y un procedimiento con umbrales claros. Si la única alerta llega al panel que un atacante puede alterar, la organización podría creer que todo está normal mientras la operación se deteriora.
La redundancia también debe probarse. No es suficiente tener otra cámara fría en un inventario: hay que conocer su capacidad, el tiempo de traslado, la cadena de custodia y quién autoriza mover productos. Un plan de continuidad se vuelve real cuando el personal puede ejecutarlo bajo presión.
Qué revisar en una organización de salud
Las organizaciones que operan refrigeración conectada deberían comenzar por el inventario. Hay que registrar controladores, gateways, cuentas, conexiones salientes, proveedores, versiones de firmware y rutas de acceso remoto. Los equipos antiguos o fuera de soporte no deben permanecer expuestos directamente a internet; si necesitan comunicación, conviene colocar controles intermedios y limitar los flujos.
También es necesario revisar la respuesta a incidentes. Un cambio anómalo de temperatura debe activar una investigación de ciberseguridad y una evaluación operativa al mismo tiempo. El equipo técnico puede estar pensando en credenciales y registros, mientras que el personal clínico debe decidir si un producto puede seguir almacenado. Ambos procesos deben compartir evidencia y decisiones.
- Revisar accesos remotos de fabricantes, integradores y empresas de mantenimiento.
- Confirmar que las alarmas lleguen a un canal independiente y sean probadas periódicamente.
- Aplicar segmentación entre sistemas de control, redes administrativas y servicios de invitados.
- Conservar registros de cambios de temperatura, descongelación, cuentas y conexiones.
- Preparar un modo manual y un procedimiento para transferir productos sin depender del sistema afectado.
- Incluir al proveedor en ejercicios de continuidad y simulacros de respuesta.
Una advertencia para toda la tecnología operacional
El ataque contra las instalaciones del EFS se suma a una ola de incidentes reportados contra sistemas de refrigeración en comercios europeos. No está confirmado que todos los casos tengan el mismo autor ni la misma vulnerabilidad. Lo que sí puede observarse es un patrón de riesgo: equipos operativos conectados, acceso remoto concentrado y controles que pueden modificar condiciones físicas a gran escala.
La enseñanza para seguridad empresarial es concreta. La infraestructura crítica no termina en los servidores ni en el centro de datos. Incluye refrigeradores, bombas, sensores, controladores y cualquier sistema que pueda afectar la continuidad de un servicio esencial. Protegerla exige unir ciberseguridad, operación, mantenimiento y gestión de proveedores.
En Francia, las alarmas y la respuesta del EFS evitaron que el incidente terminara en una pérdida de productos. Esa es una buena noticia, pero también una invitación a revisar las capas que funcionaron y las que permitieron el acceso. La meta no es asumir que el próximo ataque será idéntico, sino diseñar controles capaces de detectar y contener modificaciones no autorizadas antes de que el daño sea irreversible.
Fuente principal: Établissement Français du Sang — comunicado sobre el incidente.
Contexto: Recorded Future News — ataques contra refrigeración en Europa.